
Azure 端點保護:運作方式與重要性
了解為何 Azure Endpoint Protection 對保護您的資料至關重要,以及如何有效地進行設定。探索保護您的 Azure 環境免於未經授權存取的最佳實務。

企業與其他組織正迅速採用 Microsoft Azure 的雲端運算服務來託管其資料。Azure 端點,尤其是資料庫端點,對試圖入侵您的網路及/或竊取寶貴公司資料的駭客而言,是特別誘人的目標。由於 Azure 在企業與其他組織中的廣泛採用,對穩固端點保護的需求也持續增加,以確保入侵者無法存取這些通常至關重要的檔案。
在這篇文章中,我們將說明什麼是 Azure 端點保護、為何您的組織需要它、如何設定您的 Azure 環境,以及如何實作 Azure 端點保護。
 什麼是 Azure 端點保護?
如您所知,「端點」是連線至網路之裝置的另一種說法。它們是攻擊者試圖攻擊您網路的途徑。這些裝置可以是行動裝置、虛擬機器,甚至是伺服器。在 Azure 中,端點也可能指允許裝置連線至 Azure 雲端式服務,或讓服務連線至服務的連線點。換句話說,某些 Azure 端點可能只是用來連接其他端點。但它們仍然需要受到保護。
Azure 端點保護是指旨在保護這些端點免受威脅與弱點影響的安全工具。其中包括 Microsoft Defender for Endpoint、Azure Security Center、Network Security Groups (NSGs)、SentinelOne 的 Singularity App 等。
 這些雲端式工具可讓您監控裝置與虛擬機器的狀態。Azure Security Center 可讓您持續監控端點並掃描惡意軟體,而 Microsoft Defender for Endpoint 可協助組織掃描其網路中的威脅。雖然 Azure Security Center 最受歡迎,但 Microsoft Defender for Endpoint 結合了多項進階功能,其中之一包含 Microsoft 的雲端安全分析,其內容為:「運用巨量資料、裝置學習,以及 Microsoft 在 Windows 生態系統、企業雲端產品(例如 Office 365)與線上資產中的獨特可視性,將行為訊號轉化為對進階威脅的洞察、偵測與建議回應。」
Azure 端點保護如何運作?
Azure Security Center 是保護 Azure 端點最受歡迎的工具。它提供一個集中式中樞,讓您可透過它為您的環境啟用安全功能。
在 Security Center 中,您可以為特定資源群組(稍後會進一步說明)或服務設定安全性原則。此工具也提供監控與資料收集,讓使用者取得虛擬機器相關資訊,並在發現惡意軟體等安全威脅時提供警示。透過此工具提供的資訊,您可以檢視問題,並視需要實作額外的安全措施。
為何 Azure 端點保護很重要?
Azure 端點可能是通往您更大雲端環境的入口。這就是為什麼 駭客 會持續不斷地攻擊這些端點,以入侵您的網路。 端點保護 透過提供惡意軟體偵測與持續性的系統監控來降低這些風險。Microsoft Defender for Endpoint 也提供自動化威脅偵測與安全警示,以及詳細的安全分析。這可減輕 IT 團隊的工作負擔。
然而,Azure 的端點防護工具還提供了大量較少為人所知的優勢。例如,Microsoft Defender for Endpoint 可作為集中式監控平台使用。它可以自動化安全問題的調查與修復,減少 IT 團隊的手動工作負擔。它也可以與 Microsoft 365 Defender 整合,後者會彙整來自多個安全服務的資料,包括 Microsoft Defender for Office 365 和 Microsoft Cloud App Security。這種集中式檢視可協助安全團隊全面了解其安全狀態。
 端點保護 也可能是法規遵循上的必要條件。由於多個產業對資料隱私有嚴格法律,且對客戶資料應如何受到保護有明確規定,組織通常需要具備某種形式的端點保護,以防範雲端式弱點。若未做到,可能導致高額罰款或法律行動,使保護您以 Azure 為基礎的資產變得更加關鍵。
Sentinel One 的 Singularity App:為您的 Azure 環境提供統一保護
我們的 Singularity platform 是一項獨特工具,可用於監控 Azure 環境。正如 我們的資料表 所述,
SentinelOne 和 Microsoft 客戶可受益於 SentinelOne 的 Singularity XDR 平台與 Azure Active Directory 之間首創的整合。透過此整合,組織可獲得自主回應能力,協助資安專業人員更快速地回應網路威脅。藉由使用適用於 Azure Active Directory 的 SentinelOne App,組織可將端點安全與其身分識別服務提供者互連。因此,當端點遭到入侵時,受影響的使用者身分資訊會即時傳送至 Azure Active Directory,而 Conditional Access 可快速強制執行多重要素驗證 (MFA)、限制存取,或限縮存取。
SentinelOne 的 Singularity platform 會監控持續中的威脅,並在 Azure Active Directory 中即時更新這些威脅,且提供您網路內遭入侵使用者或應用程式的詳細清單。透過 SentinelOne,您可以定義安全通訊協定,也可以緩解已偵測到的威脅。您可以在我們的 Singularity for Azure Active Directory 示範 中查看 Singularity platform 的實際運作。
設定您的 Azure 環境
現在讓我們來談談如何為您的組織設定 Azure 環境。
設定與部署您的環境
第一步是建立 Azure 帳戶。使用者建立 Azure 帳戶後,即可登入 Azure Portal,這是一個用於管理和部署 Azure 資源的入口網站。完成後,您必須定義在 Azure 環境中可能需要哪些應用程式和服務。這可讓您定義將會使用的資源數量。為此,您需要在 Azure 中建立資源群組。資源群組是用來管理 Azure 資源和服務的容器。在資源群組中,您可以將相關的 Azure 服務歸類在一起。
設定好資源群組後,您接著可以在該群組中選取所需的服務。這可透過 Azure 服務子區段中的 建立資源 按鈕完成。您需要考量每項資源的大小與效能需求,因為這些會影響您的環境。
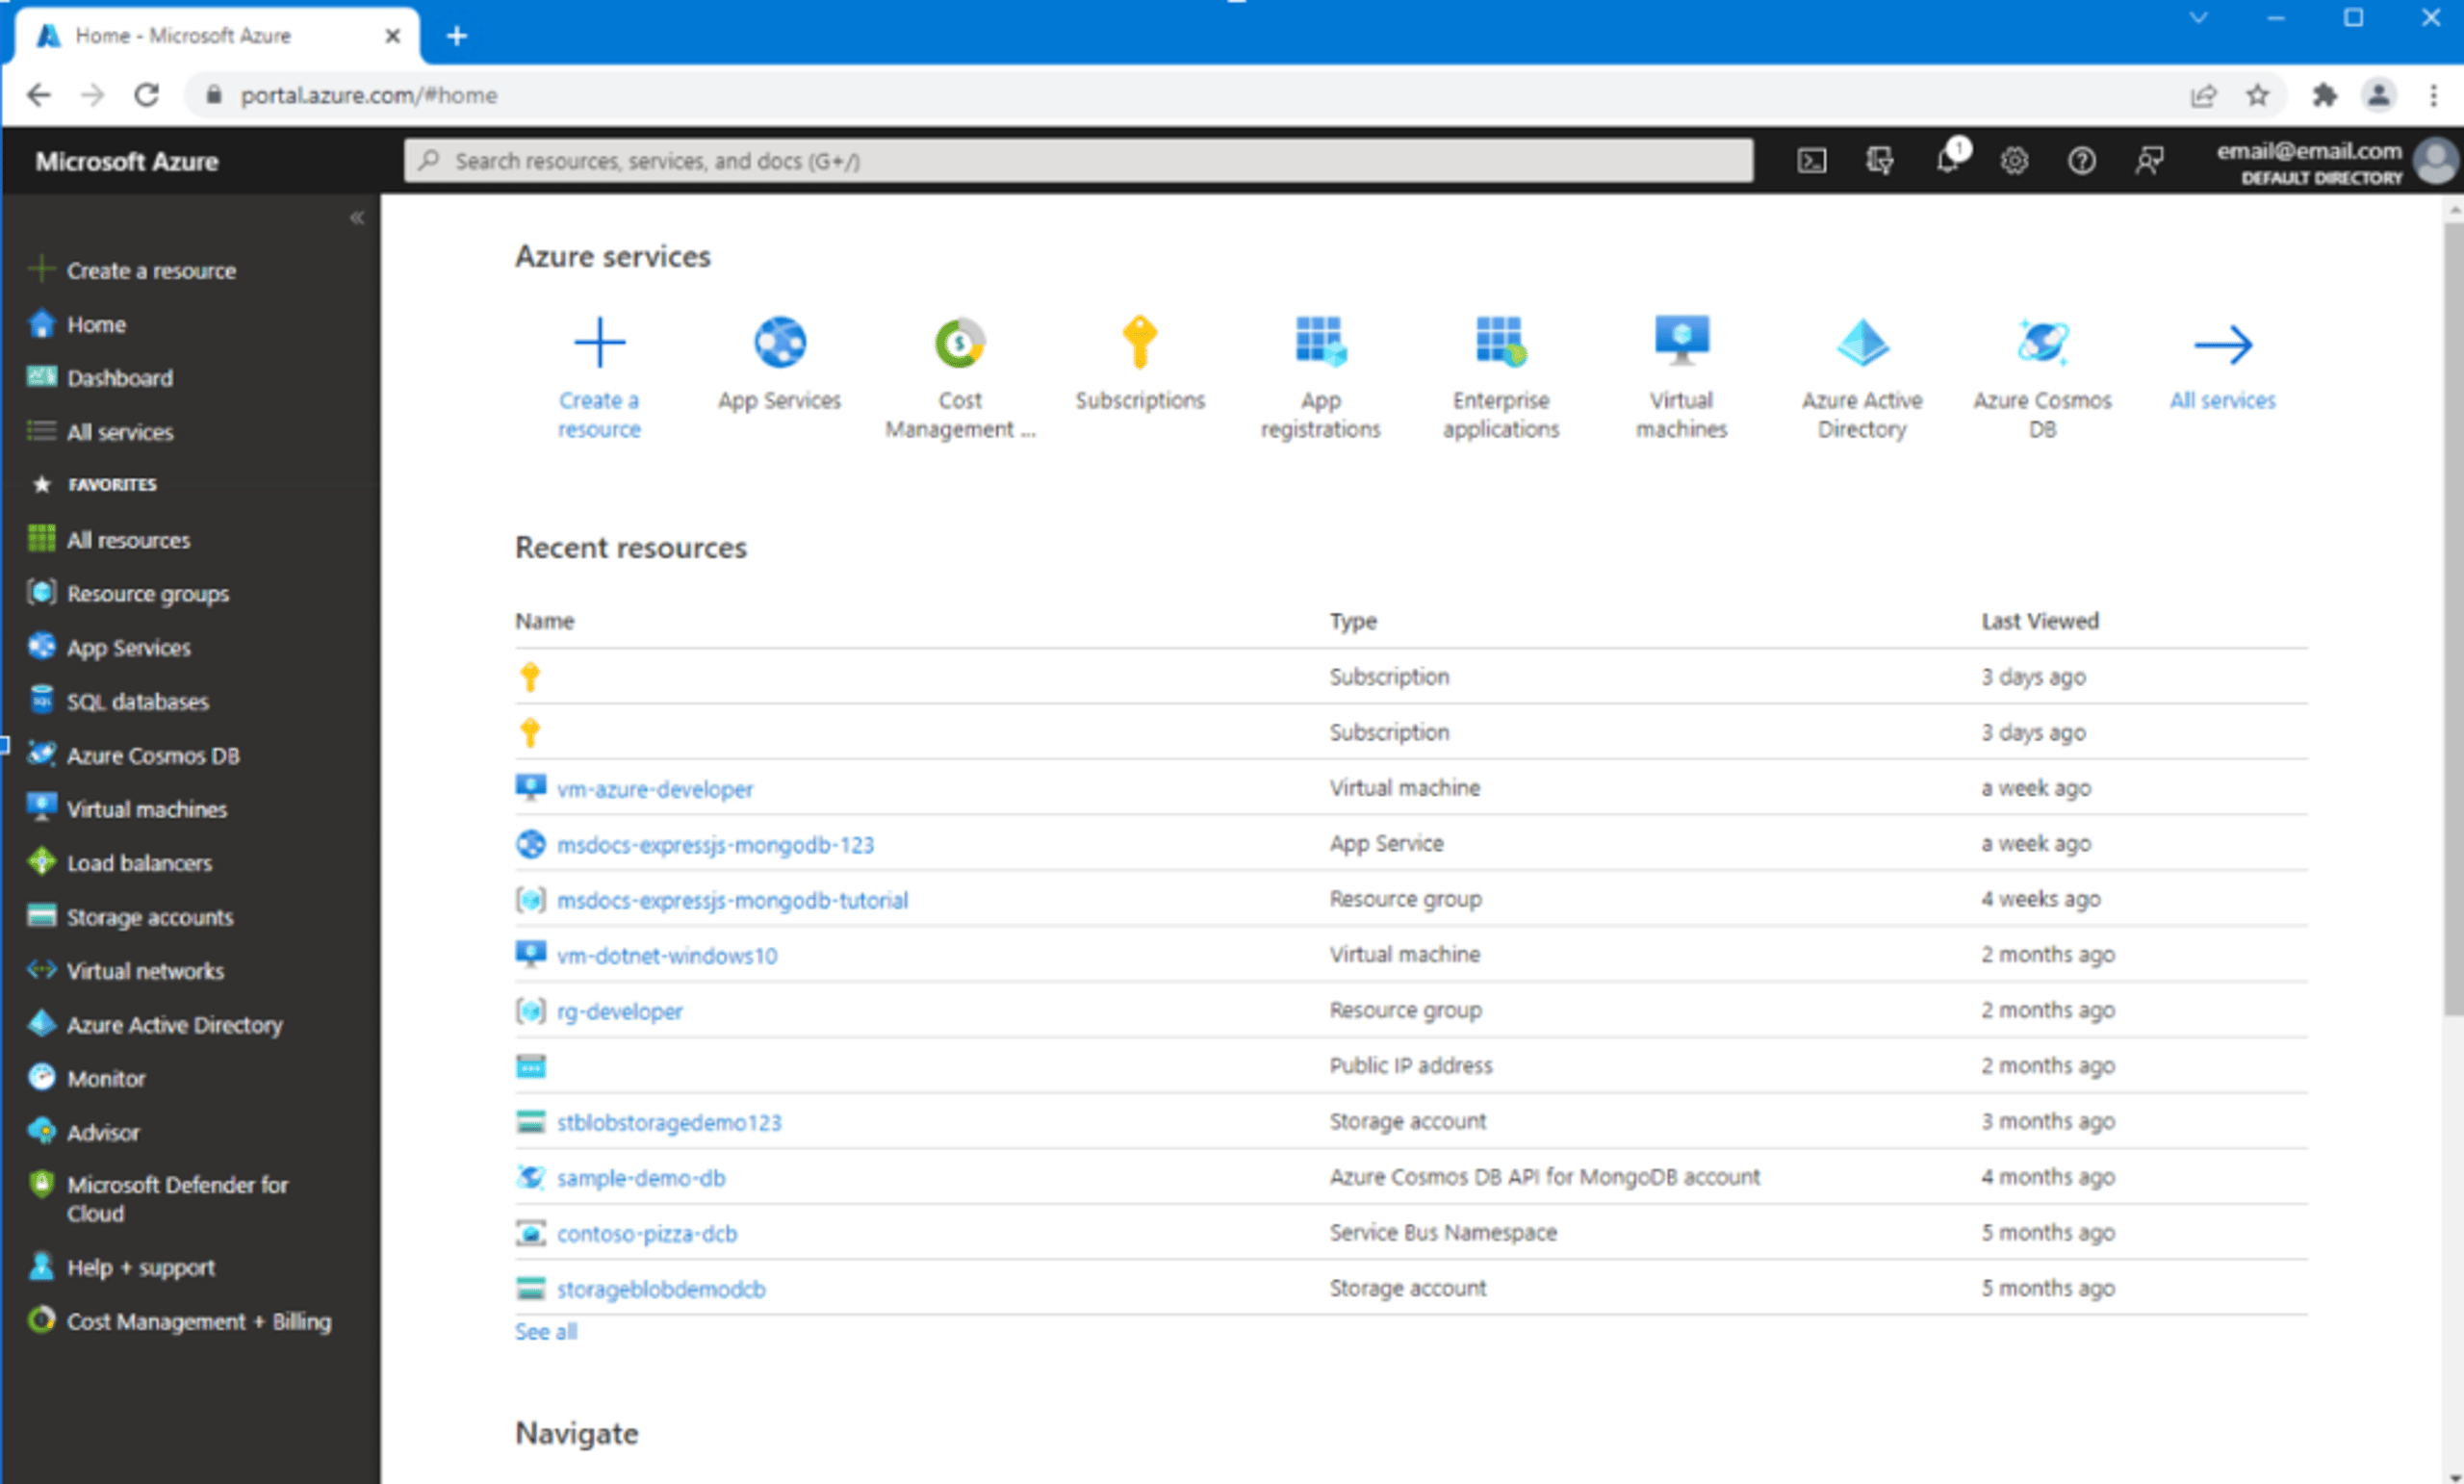 接著,您需要透過建立 Virtual Network (VNET) 來設定網路,以定義您的位址空間和子網路。為了提升安全性,您應實作 Network Security Group (NSG) 來控制來自您資源的流量。這是一種存取控制形式。此時,您可以使用偏好的作業系統來設定虛擬機器。請考慮使用 Virtual Machine Scale Sets 進行自動擴展。接著,您可以根據組織的需求設定儲存體帳戶。檔案共用可用於多個虛擬機器之間的共用儲存體,而 Blob 儲存體可用於非結構化資料。
Azure Active Directory 是 Azure 內建的身分識別與存取管理系統。您可以管理使用者權限,並套用角色型存取控制 (RBAC),將特定角色指派給使用者或群組。它是 Azure 的主要存取控制中樞。
使用 Azure 入口網站在 Azure Deployment Environments 中建立及設定 Dev Center
為了讓您的團隊能有效部署 Azure Environments,您需要設定 dev center。您的團隊負責設定 dev center、建立專案,以及提供開發團隊存取權。Microsoft 提供一份 快速入門 指南來部署 Azure 環境,其中概述了以下步驟:
- 登入 Azure 入口網站。
- 搜尋 Azure Deployment Environments,然後在結果中選取該服務。
- 在 Dev centers 中,選取 建立.
- 在 Create a Dev Center 中,於 Basics 索引標籤上,選取或輸入以下資訊:
- 選取 Review + Create.
- 在 Review 索引標籤上,等待部署驗證完成,然後選取 Create.
- 您可以在 Azure 入口網站通知中查看部署進度。
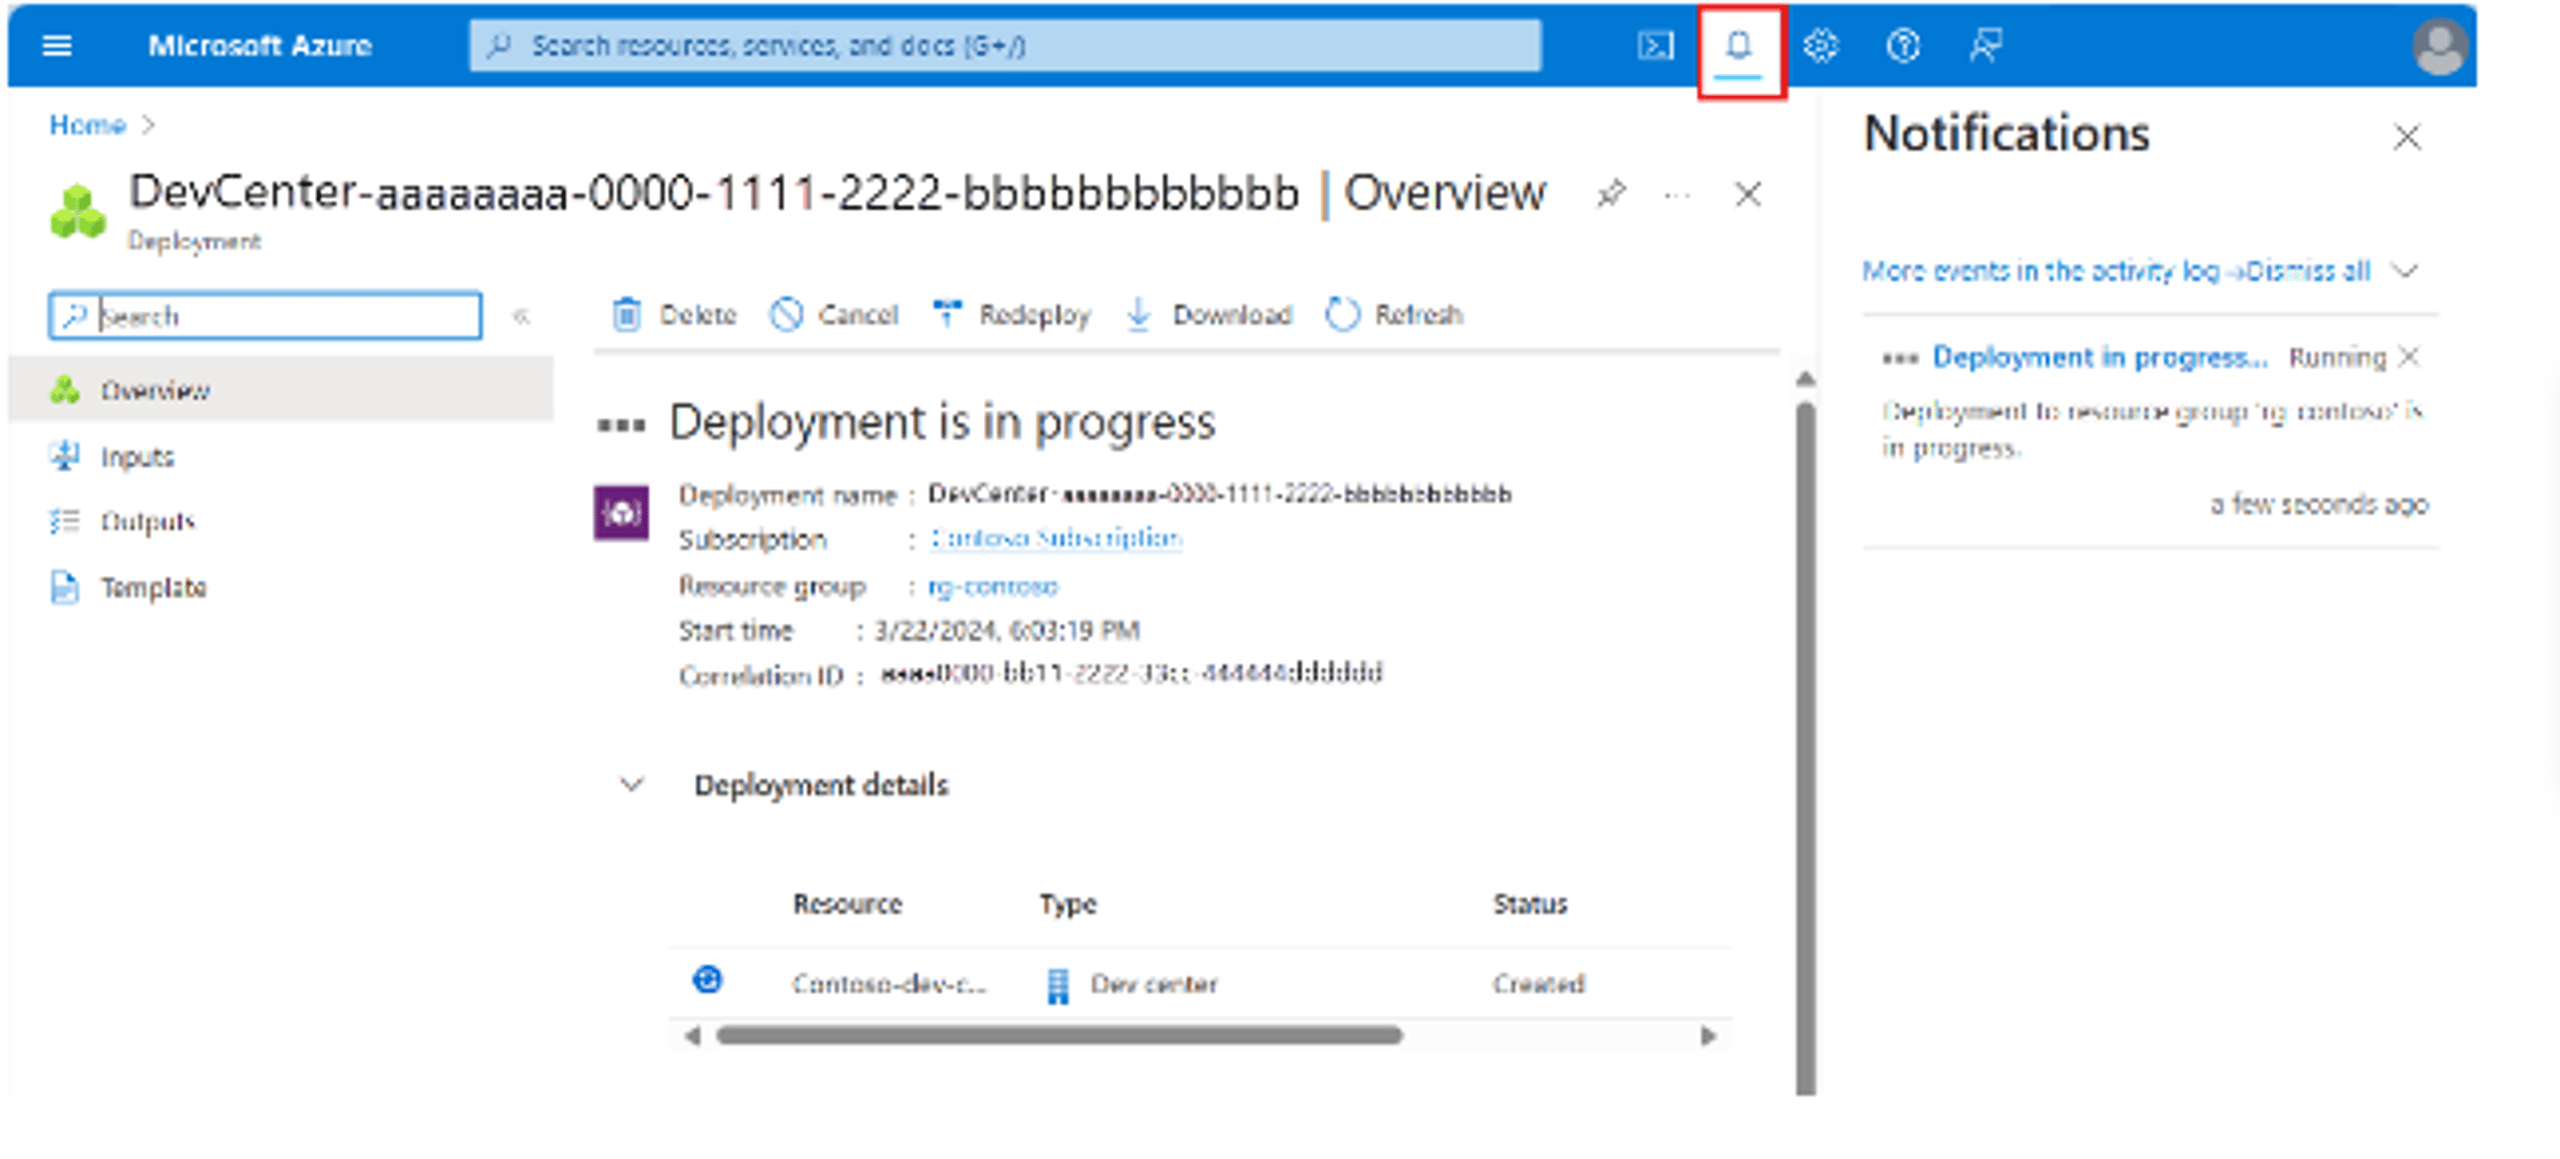
8. 當 dev center 建立完成後,選取 Go to the resource。確認您看得到 dev center 概觀窗格。

Protect Your Endpoint
See how AI-powered endpoint security from SentinelOne can help you prevent, detect, and respond to cyber threats in real time.
保護您的 Azure 環境至關重要
如您現在可能已了解,您的 Azure 端點可能是通往更大網路環境的關鍵入口。因此,攻擊者會不遺餘力地嘗試攻擊它們。這就是為什麼您的 Azure 環境仍然需要端點防護工具。設定您的 Azure 環境是一項複雜的工作,而適當的端點防護需要使用 Microsoft Defender for Endpoint、Azure Security Center、Network Security Groups (NSGs) 等工具。SentinelOne 的 Singularity 也是監控及保護您環境的實用工具。
Azure 端點防護可能很困難,但保護您的資源至關重要。希望您現在已能設定 Azure 環境,而無論您使用 Azure 的目標為何,請務必考慮將 SentinelOne’s Singularity platform 納入您的防護工具庫中。
Report
Leading the Way in Endpoint Security
See why SentinelOne has been named a Leader four years in a row in the Gartner® Magic Quadrant™ for Endpoint Protection Platforms.
常見問題
端點通常被定義為攻擊者鎖定網路或系統的途徑。在 Azure 中,端點可以是虛擬機器、應用程式,或用於將其他使用者裝置連線至雲端式應用程式與服務的服務端點。
Azure 端點防護是指用於保護 Azure 端點的工具與可採取的措施。其中包括 Azure Security Center 和 Microsoft Defender for Endpoint。
在 Azure 內設定端點防護的主要工具是 Azure Security Center。它提供集中式中樞,讓您可藉此監控環境、設定安全性原則,以及設定其他安全措施。
深入了解 端點安全



以超越人力所能及的更快速度與更大規模阻止威脅的端點安全。
單一智慧平台,為您的攻擊面提供卓越可視性,以及涵蓋端點、伺服器到行動裝置的全企業預防、偵測與回應。
