2026 年 6 家 Kubernetes 安全公司
看看 2026 年的 6 家 Kubernetes 安全公司。取得這些品牌的最新洞察,並了解它們是否適合您的 Kubernetes 基礎架構。
您知道嗎?根據《2024 Kubernetes 安全現況報告》,近 10 家組織中有 9 家在過去 12 個月內至少發生過一起以上的 Kubernetes 安全事件。保護您的 Kubernetes 存取至關重要,而 RBAC 錯誤可能導致大規模資料外洩。您會希望保護對 K8s 叢集的存取,並讓其更易於管理。
多個 Kubernetes 叢集可能分散於各種雲端平台。您的雲端 Kubernetes 密鑰其實並沒有那麼機密。它們可能就像純文字一樣可見,任何查看的人都能存取。
RBAC 工具並非專為現代基礎架構打造,且無法隨著您的企業規模擴展。DevOps 團隊在應對這些挑戰時相當吃力,也無法突然發現隱藏或未知的 K8s 應用程式。
太多 Kubernetes 團隊也仍沿用預設安全組態,而這可能提供容易遭到利用的廣泛權限。您必須能夠識別薄弱的存取模式,並有效加以修補。您的組織無法獨自完成這一切,因此您需要仰賴頂尖的 Kubernetes 安全公司。
我們將在下方進一步介紹它們。
 什麼是 Kubernetes 安全公司?
Kubernetes 安全 公司為您提供工具與技術,以處理或管理您的 Kubernetes 環境。威脅始終潛伏,而您無法預知會發生什麼。透過與專門的 Kubernetes 公司合作,您可以改善公司的 Kubernetes 安全態勢並持續受到保護。
為何需要 Kubernetes 安全公司
Kubernetes 安全公司會照顧您的雲端原生安全。它們保護您的容器、Kubernetes 叢集、程式碼與雲端生態系統。無論您可能未預料到哪些挑戰,它們都能協助您預測並預防。
Kubernetes 公司可以協助您保護 Kubernetes Pod、映像檔、執行階段、主機以及整體基礎架構。它們可以協助您減少應用程式副本數量,並回應隨需變更。您可以更妥善地分配與平衡工作負載,並簡化跨多個主機的容器管理。當您與一家聲譽良好的 Kubernetes 公司合作或協作時,還可以接觸到全球龐大且活躍的 Kubernetes 開發者社群。
2026 年 6 家 Kubernetes 安全公司
您可以透過查看這些 Kubernetes 安全公司在 Gartner Peer Insights 上的評分與評論,進一步了解其能力、往績與功能。
以下快速介紹 2026 年的六家 Kubernetes 安全公司:
SentinelOne
SentinelOne 是一家美國資安公司,成立於 2013 年 1 月 1 日,總部位於加州山景城。該公司由 Tomer Weingarten、Almog Cohen 與 Ehud Shamir 創立。Weingarten 擔任 CEO,Vats Srivatsan 則擔任公司的 COO。
SentinelOne 在 CNBC Disrupter 50 list 中名列前茅;並在 Voice of the Consumer: Endpoint Detection and Response Solutions 報告中被評為最高評分供應商。它也在最新的 Deloitte Technology Fast 500™ 中被列為北美成長第 7 快的公司。
平台概覽
- Singularity Cloud Workload Security 可提供私有資料中心、執行階段防護與 AI 威脅偵測。您可以獲得對受支援作業系統與容器平台的涵蓋,例如 Amazon ECS、Amazon EKS 與 GCP GKE。它可防禦惡意軟體,並已在 Doki malware infection 等案例中展現優異成效。它將協助您有效部署、管理及更新 Kubernetes 工作負載。
- Singularity XDR 可提供最大化可視性與主動式涵蓋,兼具無與倫比的速度與效率。它可在您彼此互連的安全生態系統中自動化回應。Singularity™ XDR 可保護您的多種語音身分、雲端與服務。您可以管理風險。
- SentinelOne Singularity Platform 由 Purple AI 強力驅動,甚至還內建 Singularity Data Lake。您可以獲得最佳的 雲端安全以及日誌分析,並從多種來源擷取資料,包括沙箱、防火牆、網頁、案件管理、研究、電子郵件等。您可以將原生與第三方遙測中的事件關聯成涵蓋整個安全堆疊、從頭到尾完整的 Storyline™。您可以藉由更完整的事件情境加速調查時間,並透過自主、協調式的回應動作加快回應時間。SentinelOne 的 Offensive Security Engine™ 搭配 Verified Exploit Paths™ 可在攻擊發生前進行預測,協助您從攻擊者的角度思考並處理入侵事件。
- Kubernetes Sentinel Agent 可為容器化工作負載提供執行階段防護與 EDR。Kubernetes Sentinel 強制執行點可在相同的多租戶主控台中管理,並與其他 Windows、macOS 與 Linux Sentinels 一同運作。
- 管理方式具備彈性、可分散,並透過符合您組織結構的角色型存取控制進行管理。此平台提供無代理程式的 VM 快照掃描,以偵測已知與未知弱點。它也可防止雲端憑證外洩、監控網域名稱,並提供事件分析器功能,以執行查詢與搜尋,以及為調查篩選事件。
功能:
- SentinelOne 提供最新的常時啟用防護,以對抗新興的 Kubernetes 威脅。它可為您的容器化工作負載提供深入可視性。
- 它可透過 Incident Response 與威脅獵捕能力,加速 incident response services。它也具備 Workload Flight Data Recorder™,可用於威脅獵捕與資料鑑識。
- 無核心相依性。整體而言,其 CPU 與記憶體負擔較低。
- 它支援 14 種主要 Linux 發行版、三種容器執行階段,以及來自 AWS、Azure 與 Google Cloud 的代管與自主管理 Kubernetes 服務。
- SentinelOne 可為廣泛的容器化工作負載提供即時防護,涵蓋地端與公有雲環境。
- SentinelOne 可以偵測組態漂移,並修正 Kubernetes 環境中的叢集錯誤組態。
- 您可以使用 SentinelOne 來協調與管理您的 Kubernetes 部署。SentinelOne 為您提供對抗網路攻擊並保護組織免受新興威脅所需的所有工具。
- SentinelOne 提供多租戶支援、單一登入功能,以及以角色為基礎的存取控制工具。
SentinelOne 解決的核心問題
- 它可將 K8s 最佳化為更安全的狀態。您可以使用它透過防火牆、TLS 和加密,保護您的 API 伺服器免受惡意存取及其他威脅。
- 您可以解決可視性不足的問題,並更深入洞察正在執行的 Kubernetes 程序。
- 它可用於實作最小權限存取原則
- 您可以用更敏捷的方式交付部署,藉此減少 DevOps 與 SecOps 之間的摩擦
- 您可以防禦勒索軟體、惡意軟體、零時差漏洞及其他網路攻擊。
客戶評價
「使用 SentinelOne 後,我們對受感染檔案的平均回應時間縮短至 5 秒。SentinelOne 讓我們公司的威脅偵測準確率達到前所未有的高度。它讓我們完整掌握 Kubernetes 容器、雲端工作負載及端點安全威脅的可視性。我們很高興地表示,我們每天都使用統一主控台,而且很少聯絡他們的客戶支援。這充分證明了他們產品的優秀,也非常能說明他們的實力。」 -Core services leader PeerSpot。
請參閱 SentinelOne 在 Gartner Peer Insights 和 PeerSpot 上的評分與評論,以取得更多見解。
See SentinelOne in Action
Discover how AI-powered cloud security can protect your organization in a one-on-one demo with a SentinelOne product expert.
Palo Alto Networks Prisma Cloud
Palo Alto Networks Prisma Cloud 提供網路安全與雲端原生安全服務。它可保護 Kubernetes 環境、容器及其他雲端工作負載。該公司也能保護行動裝置,並使用 AI 為資產提供防禦。
其解決方案也可治理混合雲與多雲生態系統,並檢查其是否如預期運作。
功能:
- 您可以在建置階段以及映像檔進入正式環境之前,於登錄中自動掃描容器映像檔中的已知弱點。
- 如果您擔心 Kubernetes 叢集內的橫向移動,Prisma Cloud 可以分割網路流量,以將未經授權的存取或內部威脅降到最低。
- 您將獲得 Kubernetes Pod 的即時監控與保護,根據行為指標而非靜態威脅特徵來封鎖可疑活動。
- 此平台可讓您將組織需求對應至特定框架(例如 PCI DSS 或 HIPAA)
- 您可以將作用中的容器與其原始映像檔進行比較,並偵測執行階段期間的任何變更。
- 此平台會考量可利用性與攻擊可行性等因素,協助您根據真實風險而非僅憑原始數量來排序弱點優先順序。
若要評估 Prisma Cloud 的可信度,請查看其在 PeerSpot 和 Gartner Peer Insights 上的評論數量與評分。
Microsoft Defender for Cloud
Defender for Cloud(前稱 Azure Security Center)是 Microsoft 的雲端原生安全解決方案。其設計旨在保護 Azure 資源、多雲及地端環境。
Defender for Cloud 提供端點防禦工具與威脅情報摘要。它也支援整合並提供 Kubernetes 安全性。
功能:
- 您將能深入了解 Kubernetes 叢集中的錯誤組態。Defender for Cloud 會標示出易受攻擊的設定,並引導您採用最佳實務。
- Microsoft 使用機器學習來識別容器使用情況中的異常,協助您及早發現惡意行為。
- 透過與 Azure Policy 等原生 Azure 功能整合,您可以為 Kubernetes 部署設定防護欄,並確保叢集符合內部政策。
- Defender for Cloud 可以為您產生修復步驟,或自動修復特定類別的常見弱點,以維持安全基準。
- 安全性檢查可嵌入 GitHub 工作流程中,讓開發人員能立即收到其提交至儲存庫的容器映像檔或 Helm chart 的回饋。
- 此平台可協助您查看誰能存取 Kubernetes 物件與資源,讓您能有效收緊權限並減少過度授權的角色。
查看 G2 和 Peerspot 的評論,了解使用者對 Microsoft Defender for Cloud 的看法
Trend Micro Cloud One
Trend Micro 提供防毒與企業安全解決方案。Cloud One 是其整合式安全服務平台,可因應在雲端與容器化環境中執行的工作負載。
Cloud One 簡化了 container security 適用於不同的部署模型。Trend Micro 著重於威脅偵測與威脅情報摘要。它可確保 DevOps 管線已正確設定,且既有安全措施已到位。
功能:
- 您可以設定原則,封鎖部署未通過預先設定之合規或安全檢查的容器映像,確保只有乾淨的映像會上線。
- 透過監看關鍵檔案路徑,Cloud One 可協助識別容器化工作負載中的未授權變更,及早偵測潛在竄改。
- 它會產生威脅情報;您可以使用該平台標記延遲、可疑的容器程序及記憶體異常。
- 如果您管理多個登錄庫,Cloud One 可在映像接觸到您的正式環境叢集之前,掃描各個登錄庫中的弱點與惡意程式碼。
- 隨著您擴展 Kubernetes 部署,其代理程式也能隨您的工作負載一同擴充。
- 您將可存取日誌與歷史資料,讓您的安全團隊能進行更深入的調查。
若要了解 Trend Micro 作為 Kubernetes 安全公司之成效,請瀏覽其 Gartner Peer Insights 與 G2 評論與評分。
Sysdig
Sysdig 是一家 Kubernetes 安全公司,可為您的 Kubernetes 環境提供可視性。該公司可對系統層級事件進行疑難排解與分析。Sysdig 是商業平台,包含 Kubernetes 安全、容器監控與事件回應。它也能為使用者提供其安全效能的洞察。
功能:
- 您可以依賴由 Sysdig 維護的開源執行階段安全引擎 Falco,設定規則以偵測 Kubernetes Pod 內的可疑活動。
- Sysdig 的方法可讓您擷取系統呼叫、網路追蹤及容器程序。若發生任何問題,這些資料可為您提供深入的鑑識能力。
- 您可以針對特定容器事件、檔案存取或網路連線設計原則。接著 Sysdig 會據此觸發警示或自動化回應。
- 內建 Kubernetes 叢集內的資源耗用監控,因此您可以從單一視窗分析效能變慢與安全異常。
- Sysdig 會在整個 DevOps 週期中掃描映像,並追蹤新揭露的弱點以提升防護。
如需更多關於 Sysdig 評分與評論的資訊,請參閱 PeerSpot 與 G2。
Aqua Security
Aqua Security 提供雲端原生安全解決方案。它可保護容器、無伺服器函數及 Kubernetes 環境。Aqua 的解決方案涵蓋部署前檢查到執行階段防護。它可執行弱點測試、雲端安全評估,以及重新設定生態系統。
功能:
- 您可以在受控沙箱中執行容器映像,以觀察其在真實環境條件下的行為。它也能揭露隱藏的惡意程式或後門。
- Aqua 會為正常的容器作業建立基準。當程序偏離該基準時,您會收到警示或自動封鎖。
- 該平台會檢查您的叢集組態是否符合 CIS benchmarks 等安全標準。它會標示 Kubernetes 叢集或容器的漂移與錯誤設定。
- 您會發現內建掃描功能,可偵測嵌入容器映像或程式碼儲存庫中的外洩認證、權杖或組態檔。
- Aqua 的防火牆可將容器通訊限制為僅能連線至已授權服務,降低惡意資料外洩或橫向移動的可能性。
- 如果映像包含重大弱點,Aqua 可阻止其被拉取至您的叢集。
若要了解 Aqua Security 如何協助您執行雲端安全評估,請閱讀其 PeerSpot 與 Gartner Peer Insights 評分與評論。
如何選擇最佳的 Kubernetes 安全公司?
在您選擇 Kubernetes 安全合作夥伴之前,請考量幾項因素。檢視各解決方案如何與您的內部部署、多雲或混合環境整合。接著,討論其威脅偵測方法。有些高度依賴已知弱點,而有些則使用以行為為基礎的分析來捕捉新興威脅。
請查看您所選公司的整合容易度。問問自己,您是否能將安全檢查嵌入 CI/CD 管線,或是否需要投入大量人工。此外,也要檢查其可擴充性,尤其是在您的 Kubernetes 使用規模將成長的情況下。
此外,也請記住預算限制與授權成本。有些平台按節點或容器收費,而有些則採用較廣泛的訂閱模式。
也請檢查支援資源:
- 是否有 24/7 支援管道?
- 他們是否提供容易遵循的文件?
在縮小範圍、找出符合您長期 Kubernetes 安全目標的合適公司之前,請先考量這些因素。選擇公司並沒有一體適用的方法;您的需求將決定最適合的選項。
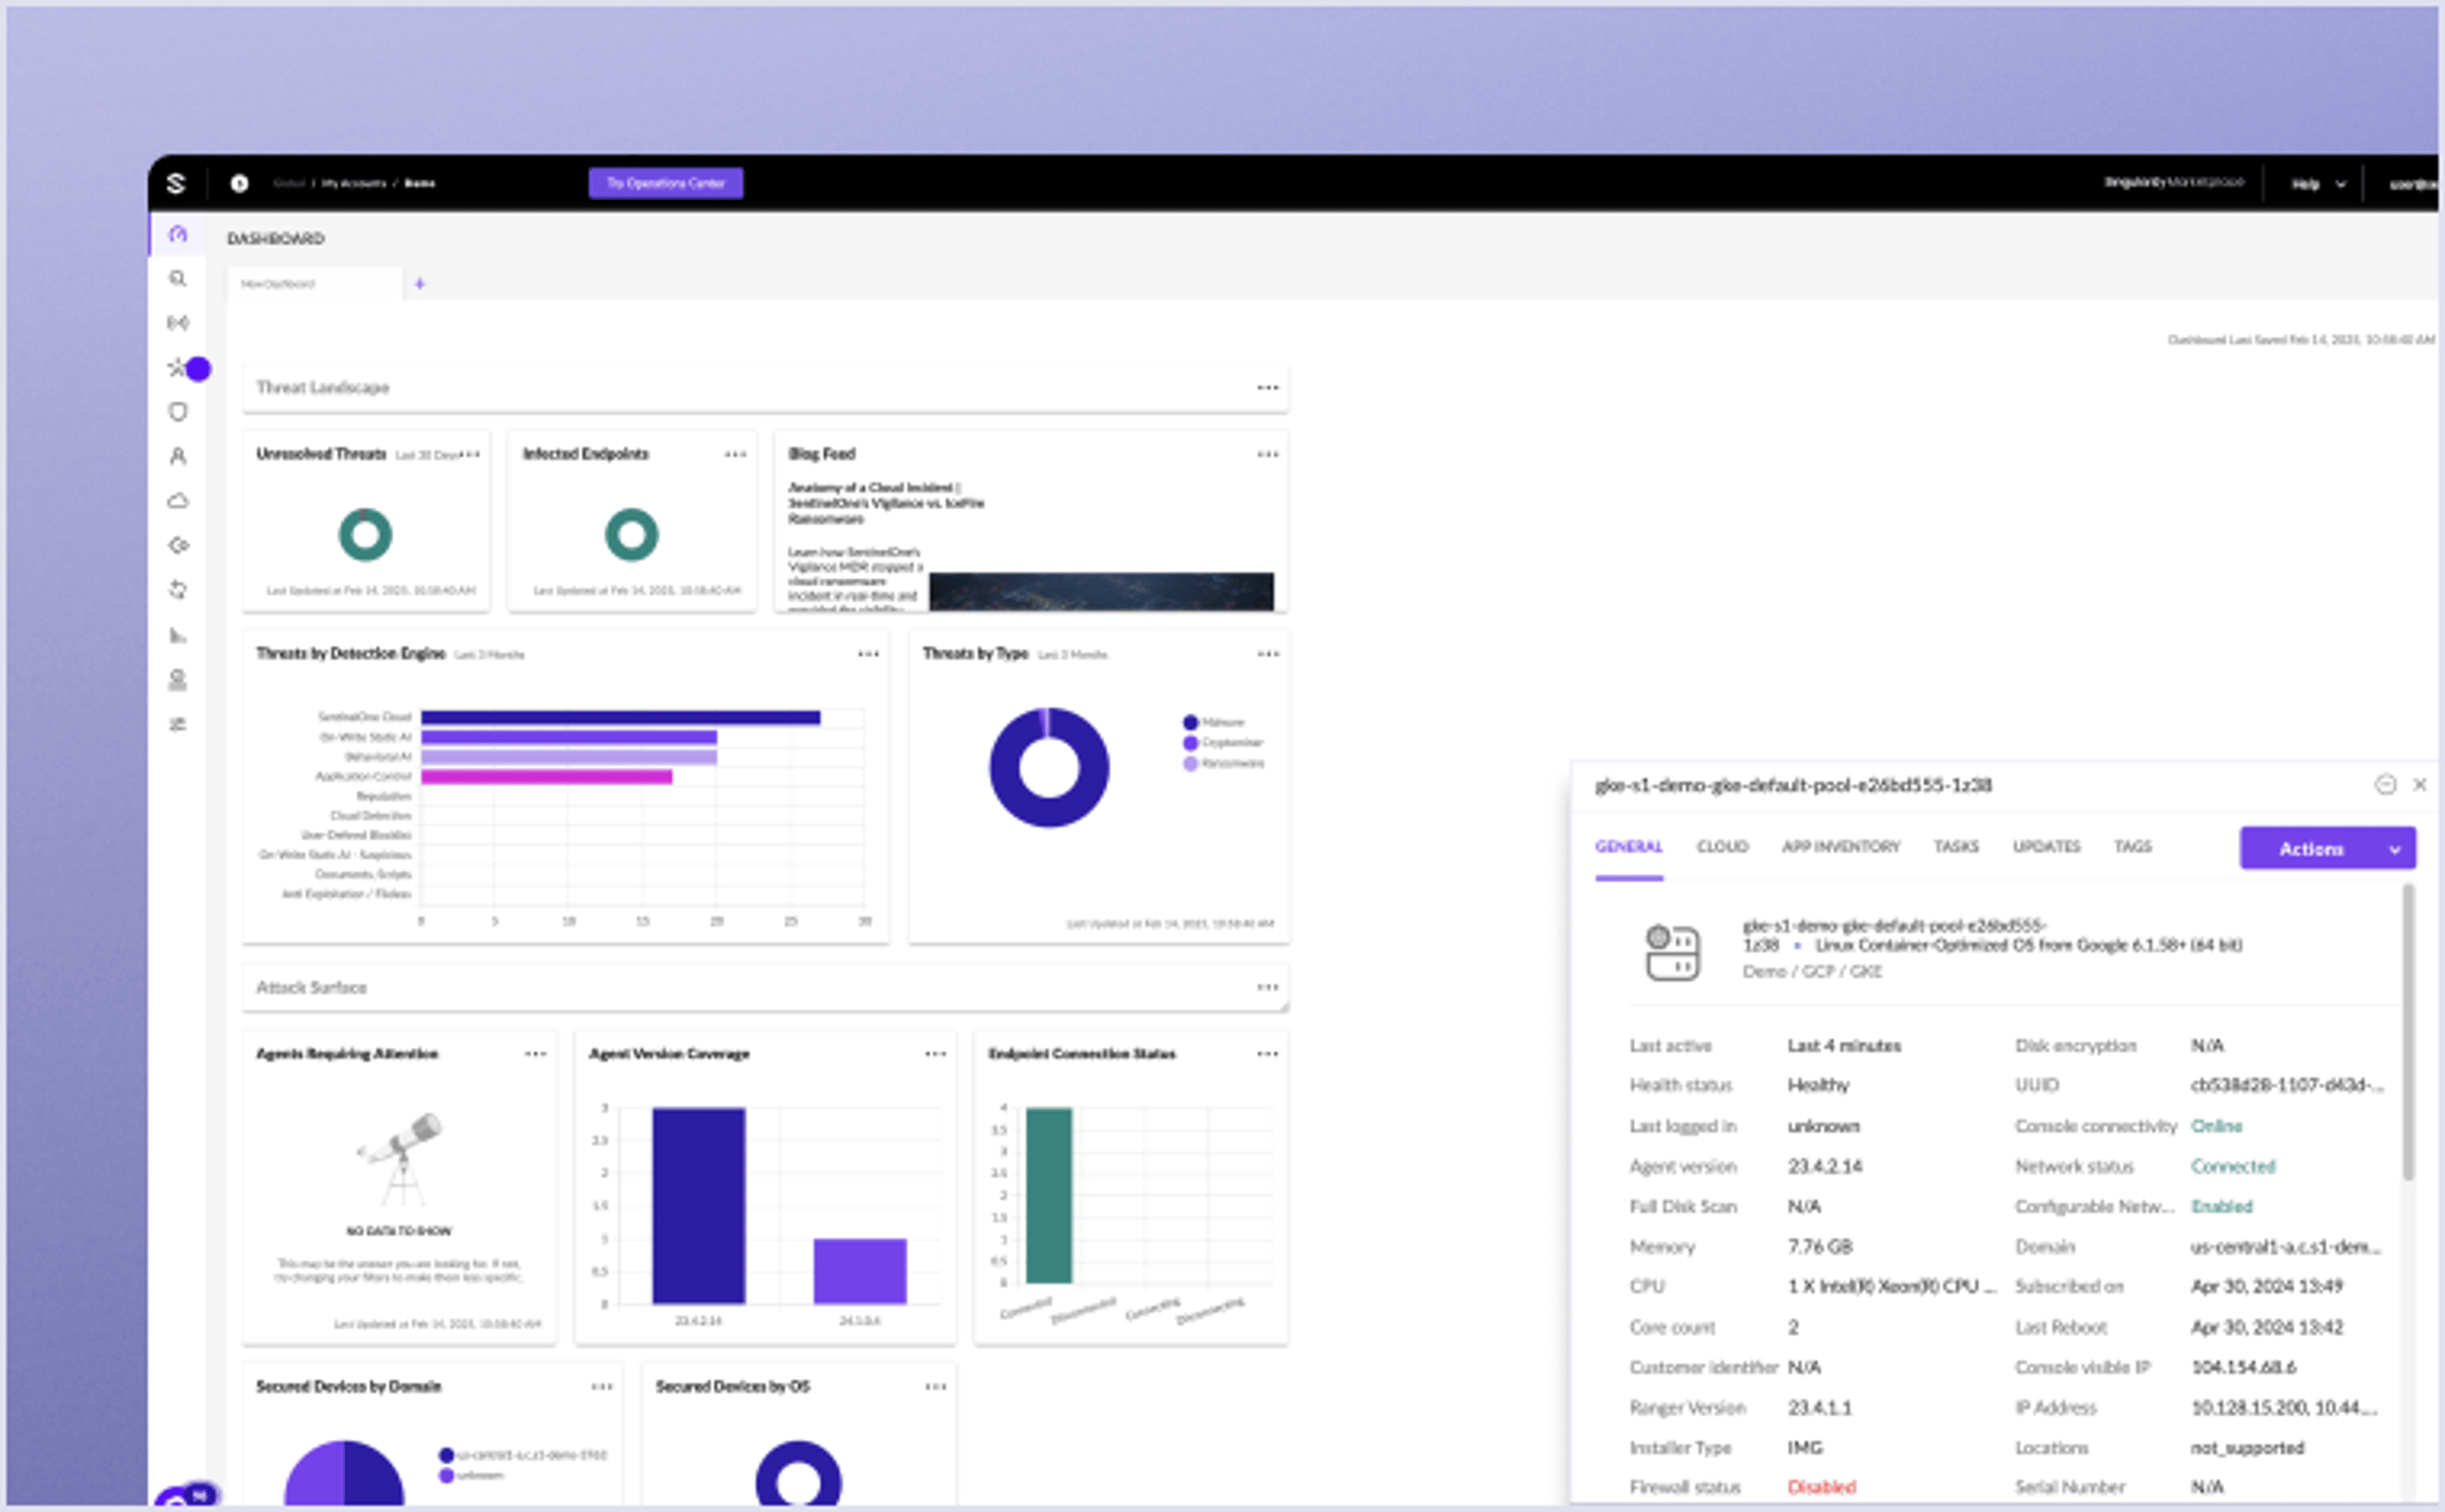
AI-powered cloud workload protection (CWPP) for servers, VMs, and containers, that detects and stops runtime threats in real time.
結論
歸根究柢,關鍵在於其能力與您團隊文化及成長計畫的契合程度。安全從來不是一次性的工作。隨著您的 Kubernetes 版圖擴展,您需要能與您一同演進的解決方案。透過仔細評估功能並使其符合您的獨特需求,您將能保護目前與未來的容器化工作負載。
您準備好提升 Kubernetes 安全性了嗎?聯絡 SentinelOne 並開始使用。
Cloud Security Demo
Discover how AI-powered cloud security can protect your organization in a one-on-one demo with a SentinelOne product expert.
常見問題
可以,但您需要確保功能重疊不會造成效能或營運問題。
許多平台需要,但有些提供無代理選項。請記住,基於代理程式的解決方案可能提供更深入的可視性。
您可以透過監控事件回應時間、減少錯誤設定,以及觀察正式環境層級的安全警示是否減少,來衡量公司的成功率。
不夠。掃描只是其中一層。您還需要執行階段防護、存取控制,以及對網路流量的可視性。
它們有相同的考量,但在法規遵循要求和基礎架構複雜性方面有所不同。
您可以依靠持續掃描和修補程式管理,來發現並修補部署後出現的弱點。
深入了解 雲端安全
您的雲端安全——30 分鐘內完成全面評估。
與 SentinelOne 專家會面,評估您在多雲環境中的雲端安全態勢,找出雲端資產、錯誤設定、秘密掃描,並透過 Verified Exploit Paths™ 排定風險優先順序。
