
什麼是 Kubernetes?
Kubernetes 是一款強大的容器協調工具。了解如何保護您的 Kubernetes 環境免受潛在威脅。

Kubernetes 是一個用於容器的開源協調平台。它將底層基礎架構抽象化,並提供一個平台來自動化容器化應用程式與服務的部署、擴展及管理。從本質上來說,Kubernetes 讓開發人員能夠使用宣告式組態檔來定義期望狀態,而 Kubernetes 隨後會自動進行管理與維護。本指南將探討 Kubernetes 的主要功能與優勢,包括其架構與生態系。
了解 Kubernetes 如何提升應用程式的可靠性與可擴充性,並探索在您的組織中實作 Kubernetes 的最佳實務。理解 Kubernetes 對於有效運用容器協調至關重要。
在許多方面,容器與虛擬機器非常相似;然而,最大的差異在於它們在隔離屬性上較為寬鬆,允許應用程式共用作業系統。容器是輕量級的(尤其是與 VM 相比),擁有自己的檔案系統,並共用 CPU、記憶體與程序空間。
容器是封裝並執行應用程式的絕佳方式,但它們需要管理。Kubernetes 是容器協調與管理的事實標準。它提供一個完整的平台,用於部署、擴展及管理容器化應用程式。
為什麼要使用 Kubernetes?
以下是您需要 Kubernetes 的一些原因:
- 可擴充性與高可用性 – Kubernetes 可讓您依需求輕鬆擴展或縮減應用程式。它可透過自動重新啟動失敗的容器、在節點故障時將容器重新排程到其他節點,以及複寫容器來確保您的應用程式始終可用,進而實現高可用性。
- 宣告式 – 設定 Kubernetes 採用宣告式的設定方法。您描述應用程式的期望狀態,而 Kubernetes 會處理其餘部分。這表示您不必擔心底層基礎架構,並可專注於應用程式邏輯。
- 自動化 – Kubernetes 可自動化許多工作,例如推出更新、擴展與自我修復。它消除了人工介入,降低人為錯誤的可能性,並釋放團隊的時間。
- 可攜性 – Kubernetes 是可攜式平台,可在任何雲端、地端或混合環境中執行。它讓您能在不同環境之間無縫移動應用程式,而無需變更底層基礎架構。
- 生態系 – Kubernetes 擁有龐大且快速成長的生態系,提供許多可用的工具與服務。
- 韌性 – Kubernetes 提供內建機制,以確保即使容器或節點發生故障,應用程式仍始終可用。它可自動重新啟動容器、將其遷移至健康節點,並確保應用程式可靠執行。
- 靈活性 – Kubernetes 提供靈活的平台來部署與管理應用程式。它支援多種容器執行階段,包括 Docker 和 containers,並允許您使用儲存、網路與監控工具。
什麼是容器?
在我們更深入探討 Kubernetes 之前,先來了解什麼是容器。 容器 是輕量且可攜的可執行單元,可將應用程式程式碼及其所有相依性封裝於單一套件中。它們提供一致的執行階段環境,不受底層基礎架構影響,使應用程式在不同環境間移動更加容易。
Kubernetes 如何運作?
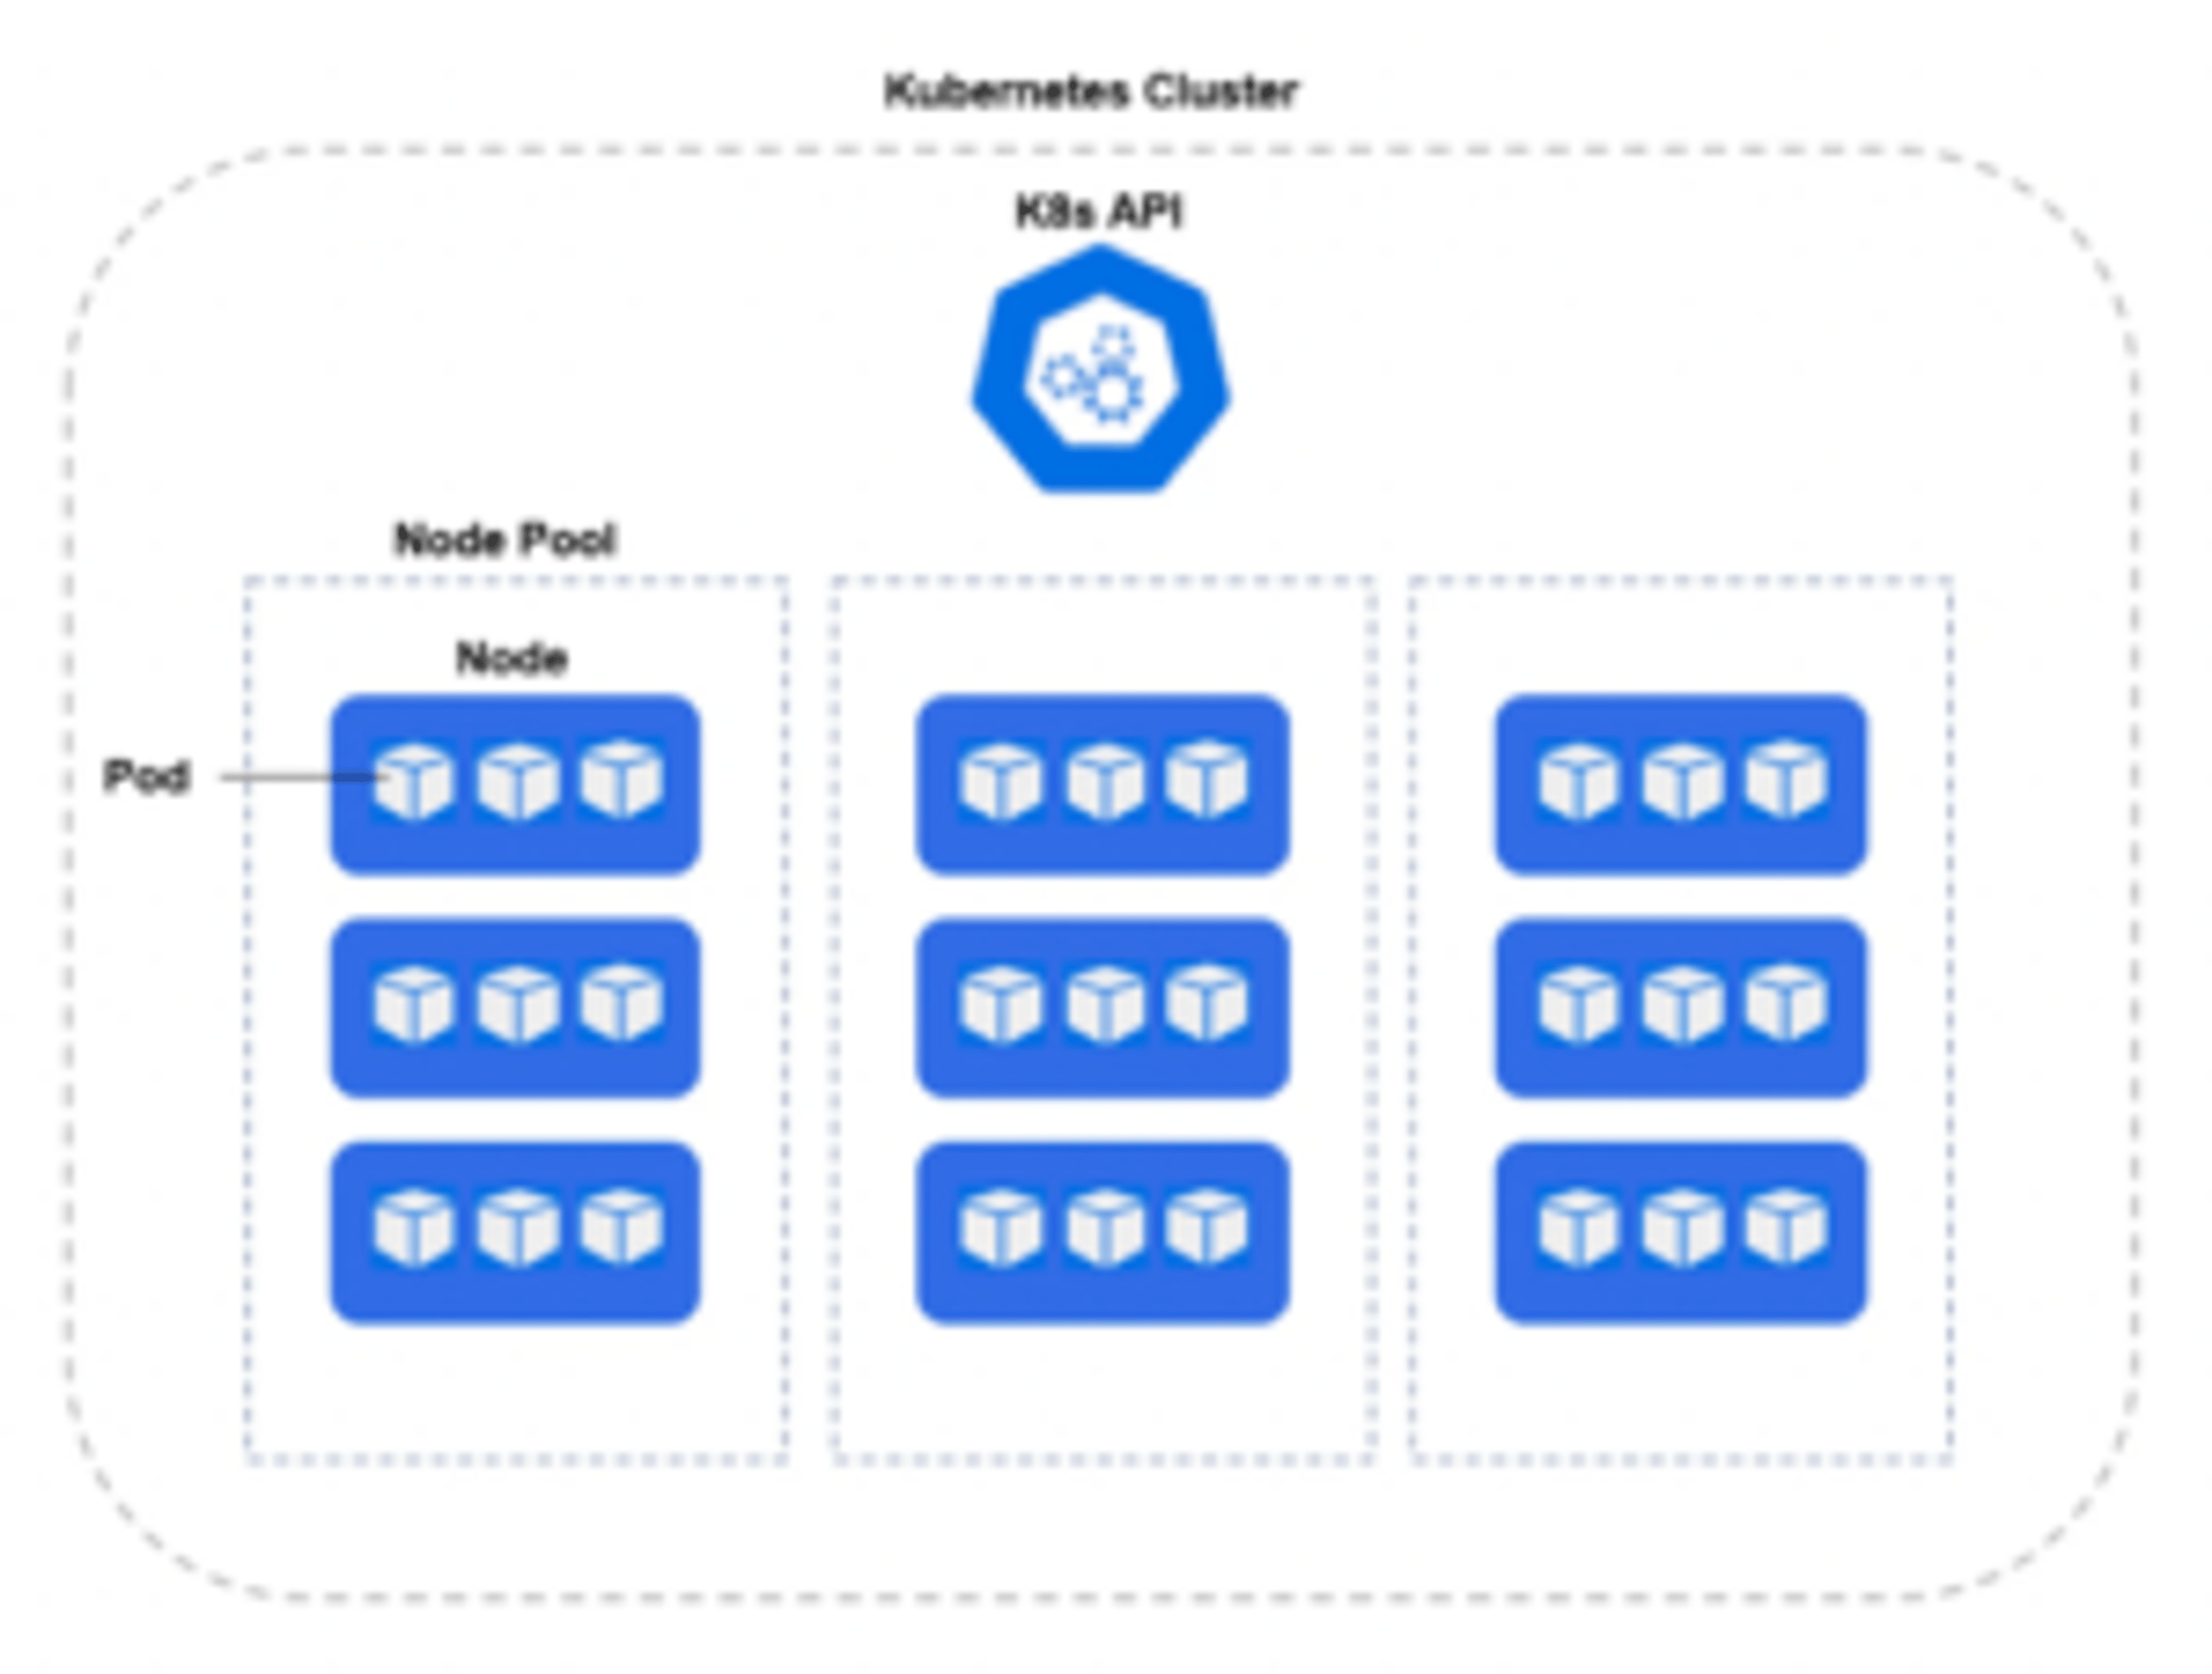
Kubernetes 部署於一個叢集中,而構成該叢集一部分的實體伺服器或虛擬機器稱為工作節點。每個工作節點會運作多個Pod,而 Pod 是 1 個或多個容器在其中執行的邏輯群組。
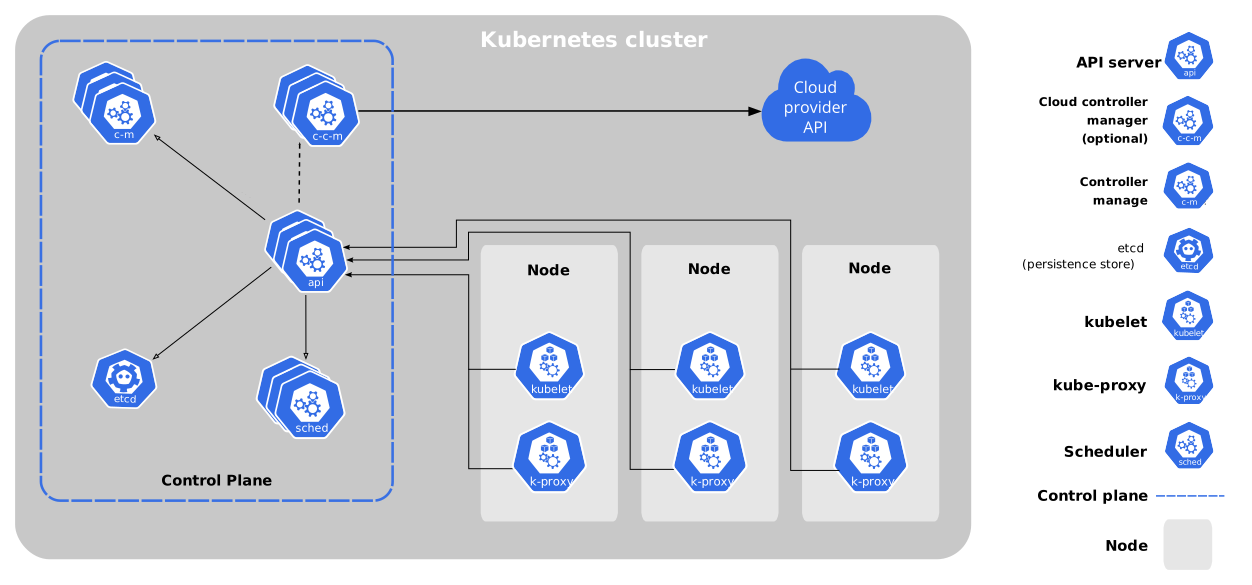
Kubernetes 使用一組 API 與底層基礎架構通訊,例如容器執行階段、儲存與網路。Kubernetes 的一些核心元件包括:
- API Server – Kubernetes 的控制平面。它公開 Kubernetes API,讓用戶端可與 Kubernetes 叢集通訊。API server 負責驗證與授權用戶端請求、驗證與處理 API 物件,以及更新叢集狀態。
- Controller Manager – 控制器(也稱為 kube-controller-manager)負責維持應用程式的期望狀態。它們會確保有正確數量的 pod 正在執行,且其狀態健康並保持最新。控制器管理器負責維持叢集的期望狀態。它會透過 API 伺服器監看叢集的狀態,並將其與 Kubernetes 物件中指定的期望狀態進行比較。如果目前狀態與期望狀態之間存在差異,控制器管理器會採取適當的動作,使叢集恢復到期望狀態。
- Scheduler – 負責將工作負載排程到叢集的工作節點上。它會監看需要排程的新工作負載,並根據節點的資源需求與可用性,選擇適當的節點來執行工作負載。
- Kubernetes Services – 可讓一個或多個叢集 Pod 對叢集內部或外部網路公開的 API 物件。
- etcd – 叢集設定資料的分散式鍵值儲存。它提供一致且可靠的方式,在整個叢集中儲存與擷取設定資料。
以下是安全專業人員應注意的幾項相關功能:
- Namespace – 一種邏輯結構,可在叢集內隔離資源。Namespace 會將使用者、應用程式與資源區分到特定範圍中。
- SecurityContext – 定義個別 Pod 與容器的權限和能力。
- Helm Chart – 用於部署、服務、密鑰與 config maps 的 YAML 檔案資訊清單,以設定您的 Kubernetes 部署。
- DaemonSet – 一種基礎控制器,可確保特定 pod 在叢集中的每個節點,或目標節點子集上執行。這對於部署需要在整個叢集中持續運作的系統層級服務至關重要。此類服務的範例包括日誌收集器、監控代理程式,以及網路管理工具。DaemonSet 控制器會自動化管理這些 pod,在新加入的節點上建立它們,並在節點移除時將其刪除,確保整個基礎架構具備完整的可觀測性、安全性與網路管理。
Kubernetes 部署
雖然 Kubernetes 可部署於各種混合雲環境中,但大多數 K8s 實作都是透過 基礎架構即服務 (IaaS) 工具進行管理,例如 Amazon Elastic Kubernetes Service (EKS)、Google GCP 的 Google Kubernetes Engine (GKE) 或 Microsoft Azure 的 Azure Kubernetes Service (AKS)。透過使用這些 Kubernetes-as-a-service 工具,團隊可以專注於建置與部署,而雲端服務供應商 (CSP) 則負責維護與更新 K8s 服務的核心層面。 一如既往,在安全性方面,仍需考量雲端服務供應商的責任共擔模型。
結論
總而言之,雖然 Kubernetes 為管理容器化應用程式提供了許多優勢,但對企業而言,安全性 始終應是首要關注事項。 Singularity Cloud Security可協助企業防範現代威脅,為雲端與容器環境提供主動式與反應式安全控制。Singularity Cloud Workload Security 是一種以代理程式為基礎的安全解決方案,可在所有雲端運算與容器環境中提供自主執行階段防護與鑑識遙測資料蒐集,不受存續時間長短影響。Singularity Cloud Native Security 是一種無代理程式的 CNAPP,可針對建置與執行階段環境提供可視性與安全控制。 針對相關的範本、映像、主機、身分、權限、許可與組態提供安全防護。
透過將 Singularity Cloud Security 納入其 Kubernetes 環境,企業可為其容器化應用程式增加額外的安全防護層,並保護自身免受網路威脅侵害。
因此,客戶可以放心其應用程式與資料皆安全無虞,從而能專注於達成業務目標,而無需擔心網路安全問題。

See SentinelOne in Action
Discover how AI-powered cloud security can protect your organization in a one-on-one demo with a SentinelOne product expert.
Kubernetes 常見問題
Kubernetes 是一個開源平台,可自動化在伺服器叢集上部署、擴展及管理容器化應用程式。它可確保容器持續運行、分散負載,並處理發布或回復。
Kubernetes 最初由 Google 建立,會將容器分組為稱作 Pod 的邏輯單元,並使用控制平面來維持應用程式的期望狀態,使大規模容器作業具備可靠性與可重複性。
Kubernetes 叢集包含控制平面與工作節點。控制平面包括 kube-apiserver(API 前端)、etcd(鍵值儲存)、kube-scheduler 與 kube-controller-manager。
工作節點執行 kubelet(節點代理程式)、kube-proxy(網路功能)以及如 containerd 的容器執行階段。可選附加元件—DNS、儀表板、記錄與監控—可擴充功能並協助營運。
Deployment 管理無狀態 Pod,確保指定數量正在執行,並以受控方式進行更新。StatefulSet 透過為每個 Pod 提供穩定身分與持久性儲存來處理有狀態應用程式,非常適合資料庫。DaemonSet 則在每個節點(或每個選定節點)上執行一個 Pod,確保某項服務的副本—例如日誌收集器或節點代理程式—會在每個節點上執行。
在 Linux 或 Windows 上,您可以使用 kubeadm:安裝 Docker 或 containerd、kubeadm、kubelet 與 kubectl,然後執行 kubeadm init(控制平面)或 kubeadm join(工作節點)。若要建立本機單節點叢集,Minikube 會安裝含有控制平面與 kubelet 的 VM 或容器:minikube start 會自動完成所有設定。之後您可使用 kubectl 與叢集互動。
kubectl 是 Kubernetes 的命令列工具。它會將 REST API 請求傳送至 kube-apiserver,讓您建立、檢查、更新或刪除 Pod、Deployment 與 Service 等資源。您可以檢視日誌(kubectl logs)、在容器中執行命令(kubectl exec)、套用 YAML 資訊清單(kubectl apply -f),並直接從終端機對叢集進行疑難排解。
Prometheus 搭配 Grafana 可提供指標收集與視覺化,追蹤 CPU、記憶體及自訂應用程式資料。Fluentd 或 Filebeat 可將容器日誌轉送至 Elasticsearch,然後在 Kibana 中將其視覺化。其他選項包括用於自動擴展的 Kubernetes Metrics Server、EFK(Elasticsearch-Fluentd-Kibana)堆疊,以及 Datadog 或 Sysdig 等代管服務。
SentinelOne 會以 DaemonSet 形式在每個節點上部署輕量級 Sentinel agent,透過靜態與行為 AI 在執行階段保護運作中的容器。它以即時預防、偵測與回應來補強正式上線前的掃描,防範惡意軟體、無檔案威脅與勒索軟體。該 agent 可整合至 Singularity XDR,以提供統一可視性與自動化修復。
是。SentinelOne 的 Kubernetes Sentinel agent 可為容器化工作負載提供執行階段防護與 EDR 可視性。它完全在使用者空間中運作—無需核心模組—可在所有主要 Linux 發行版本及 AWS EKS 與 Azure AKS 等代管服務中,提供威脅狩獵、Storyline Active Response 與完整鑑識遙測。
深入了解 雲端安全



您的雲端安全——30 分鐘內完成全面評估。
與 SentinelOne 專家會面,評估您在多雲環境中的雲端安全態勢,找出雲端資產、錯誤設定、秘密掃描,並透過 Verified Exploit Paths™ 排定風險優先順序。
