
Active Directoryのセキュリティ評価 – 初心者向けガイド101
セキュリティ評価と攻撃経路分析で、Active Directoryのセキュリティ状況をより明確に把握します。脆弱性、設定ミス、潜在的な攻撃経路を特定し、先手を打った対処によって高度な脅威に対する組織の防御を強化する方法をご紹介します。

Active Directory (AD)は、アイデンティティを狙う攻撃の主要な標的となっています。幸い、企業のセキュリティチームがActive Directoryの環境をより明確に把握し、発見した脆弱性に対処するためのツールは複数あります。
アナリストがよく使うツールの一つが攻撃経路グラフです。攻撃者が一般ユーザーから、標的となるDomain Adminのような高権限アカウントに至るまで、権限を昇格できる経路を示します。
こうした可視化は有用ですが、脆弱性を解消し、ベストプラクティスの実践も促すActive Directory評価ツールの代わりにはなりません。その違いを示すため、この記事では企業でよく見られる2つのシナリオを通じて、両方のアプローチを比較します.
ケーススタディ:基本的な権限昇格
最初のシナリオでは、単純な攻撃経路を取り上げ、同じ問題に対するADセキュリティ評価の結果と比較します。
最初の例では、侵害された一般ユーザー「Bob」がEngineeringグループに所属しています。このグループはCAD Toolsグループの下位グループです。設定と権限分離の不備により、CAD ToolsグループはService Installersグループにも所属し、そのService InstallersグループはDomain Adminsグループに所属しています。
Bobに与えられるべき権限は一般ユーザー権限だけです。しかし、このようにグループが入れ子になっているため、Bobのアカウントを侵害した攻撃者はDomain Admin権限を取得できます。
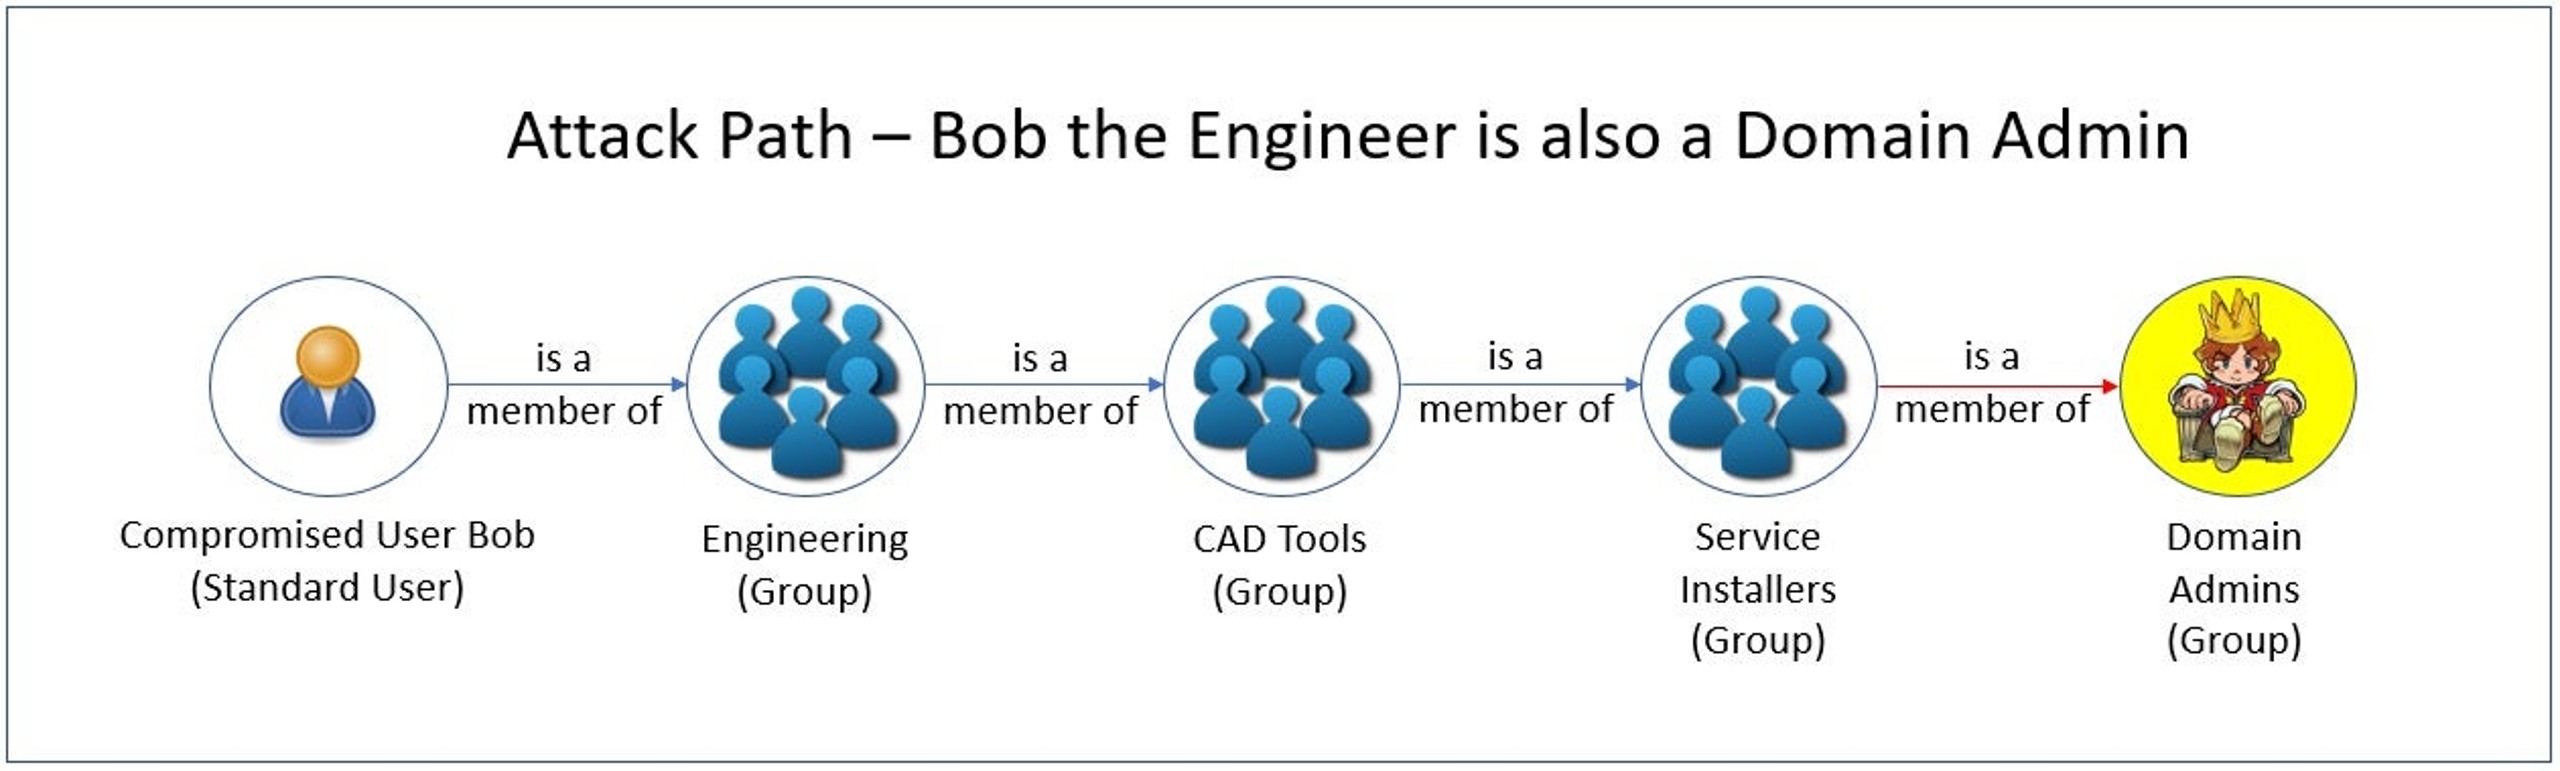
ここで、ADセキュリティ評価ツールがこの状況についてどのような情報を示し、管理者がそれを問題の緩和と再発防止にどう活用できるかを見てみましょう。
ADセキュリティ評価ツールは、次の情報を示します:
- 特権アクセスを持つ全ユーザーの一覧. すべての特権グループに入れ子になっているグループの全メンバーが含まれます。
- 特権グループに入れ子になっている、削除対象のグループの一覧. 管理者はこの一覧から、問題を緩和するために取り除くべきグループをすぐに特定できます。
- 特権グループにグループを入れ子にしないというベストプラクティス. これにより、メンバーに意図せず特権アクセスが付与される原因となる箇所をなくせます。管理者が再発を防ぐための指針です。
特に重要なのは2番目と3番目の項目です。Service InstallersグループをDomain Adminsグループから外し、ほかにも入れ子になっているグループがあれば同様に外すだけで、侵害された一般ユーザーアカウントはDomain Admin権限を失います。脆弱性に対処し、ベストプラクティスに従えば、管理者がグラフを調べて削除すべきグループ所属を判断する必要はなくなります。つまり、グラフ自体が不要になります。
ケーススタディ:認証情報の解析
もう一つの単純な攻撃経路を見てみましょう。
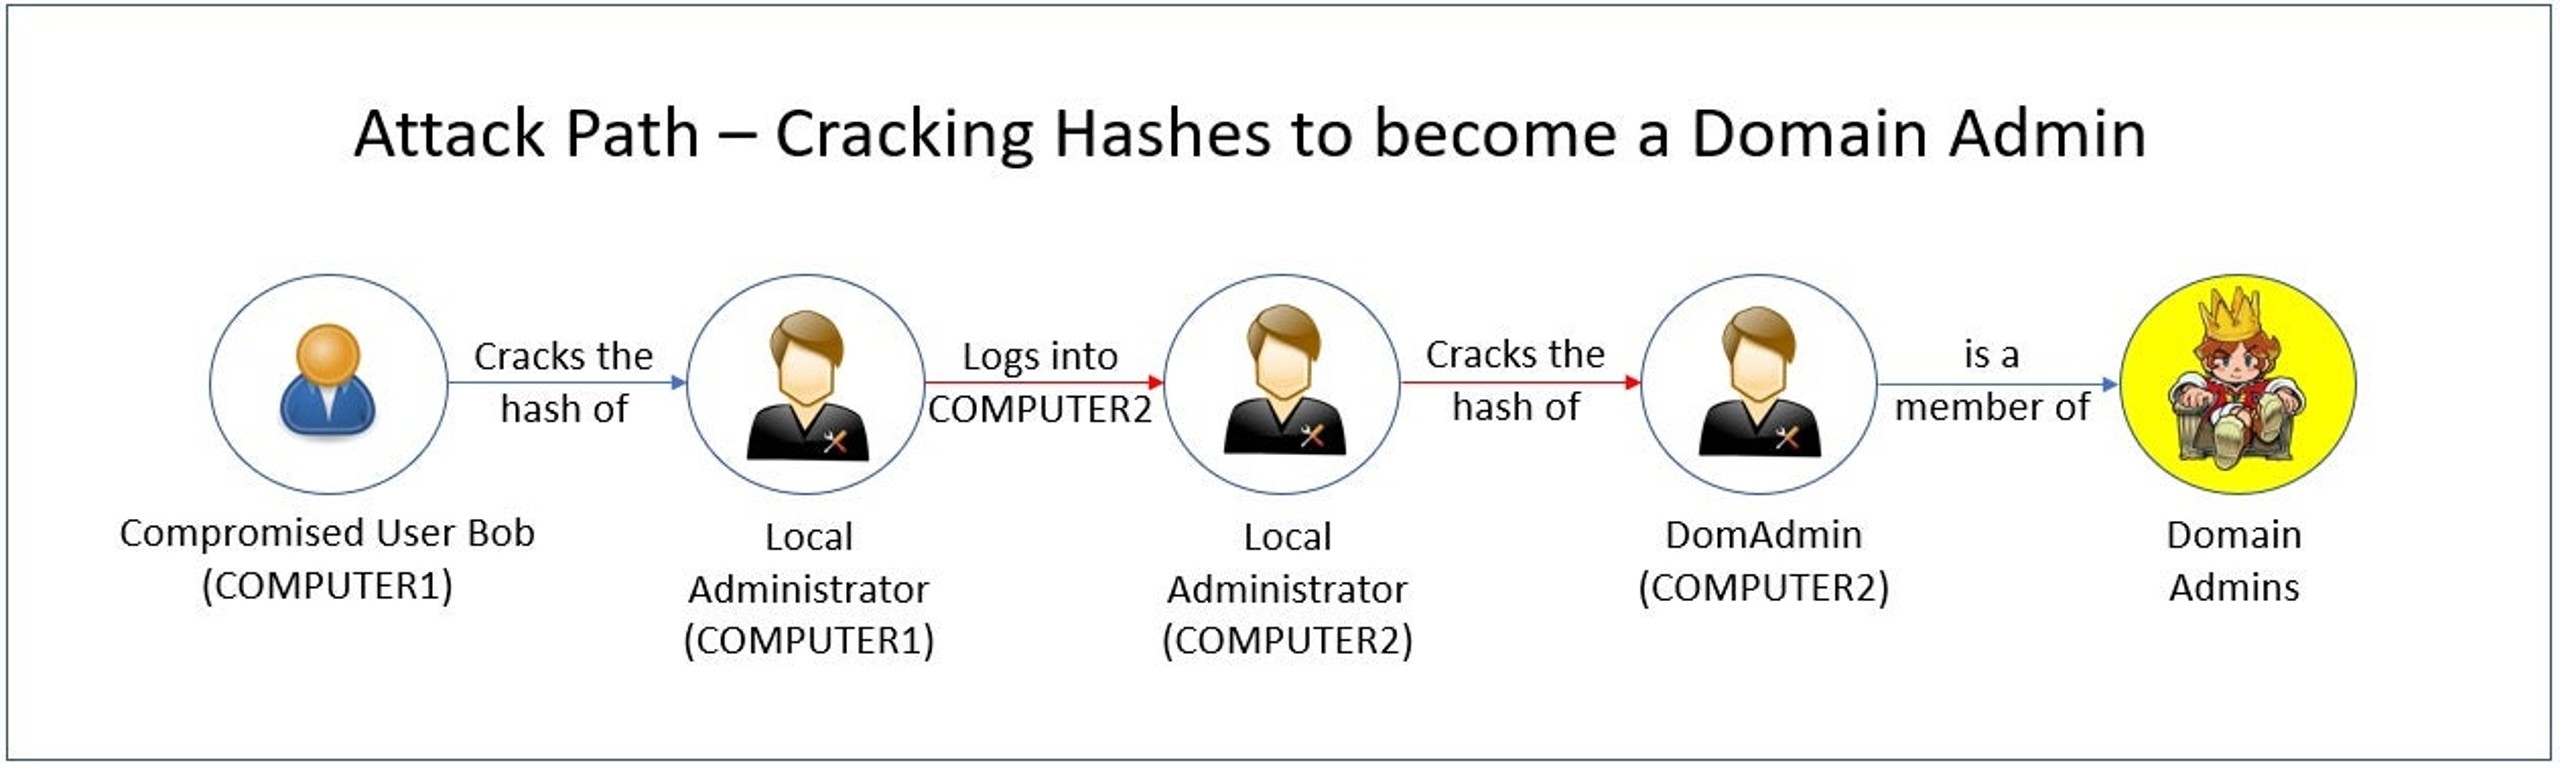
上の攻撃経路では、ユーザーのコンピューター(COMPUTER 1)が侵害されています。攻撃者はそのコンピューターのローカル管理者アカウントの認証情報の解析に成功します。次に、そのローカル管理者アカウントのパスワードを使い、管理を容易にするため同じ認証情報が設定されていた別のコンピューター(COMPUTER 2)にログインします。COMPUTER2では、Domain Adminアカウントのハッシュを解析し、権限の昇格に成功します。
Active Directoryセキュリティ評価ツールは、次の情報をアナリストに伝え、このリスクへの迅速な対処につなげます:
- Active DirectoryでLAPS(Local Administrator Password Solution)の設定が検出されなかった. 設定されていれば、攻撃者が同じローカル管理者パスワードを使ってCOMPUTER1からCOMPUTER2へ移動するのを防げたはずです。各ローカル管理者アカウントに異なるパスワードを設定し、定期的に変更することがベストプラクティスです。LAPSはこの要件を満たします。
- Domain Adminアカウントが過去にワークステーションにログインしていた, その結果、攻撃者が利用できるハッシュが残されていました。ここで推奨されるベストプラクティスは、Domain Adminアカウントによるログオンをドメインコントローラーに限定し、ワークステーションとメンバーサーバーに残るすべてのハッシュを消去することです。
ADセキュリティ評価ツールが示す緩和策とベストプラクティスに従えば、管理者は攻撃者が利用し得る攻撃経路をなくし、こうした設定ミスや脆弱性の悪用を防げます。
攻撃経路では見落とされるActive Directoryのリスク
攻撃経路は既知の攻撃を示すために作られます。一方、脆弱性を解消すれば、既知の攻撃経路だけでなく、未知の攻撃経路も排除できることが少なくありません。したがって、脆弱性をなくし、ベストプラクティスに従うことがより重要です.
攻撃経路が描くのは、Active Directoryの実際のセキュリティ状況の一部にすぎません。組織がどのように攻撃され得るかを示すグラフよりも、ADインフラが現在も将来も攻撃にさらされないようにするツールのほうが効果的です。
以下は、複雑な攻撃経路グラフで示すには適さないものの、ADセキュリティ評価で検出することが不可欠な攻撃の例です。
- パスワードへのブルートフォース攻撃 – 評価では、広く知られたパスワードや辞書に載っている単語を使う認証情報、またはパスワードが見つかるまで可能な文字の組み合わせをすべて試す行為を検出する必要があります。
- 制約のない委任によるリスク – ADのユーザーまたはコンピューターオブジェクトが、Kerberosを使用する任意のサービスへの委任を許可されている状態です。侵害されると、攻撃者は認証済みアカウントになりすまし、任意のサービスにアクセスできる可能性があります。
- AdminSDHolder攻撃からActive Directoryを保護する – Active DirectoryのAdminSDHolderテンプレートにユーザーやグループを追加する攻撃です。このテンプレートはすべての特権ユーザーと特権グループのACLに適用されるため、追加されたユーザーやグループにそれらのアカウントに対する権限が与えられます。
Singularity™ Identity Posture Management はActive Directory環境をスキャンし、こうした脆弱性をはじめとする多くの脆弱性を検出します。管理者に緩和策を示し、今後の予防に向けたベストプラクティスの徹底を促します。

組織全体のアイデンティティリスクを軽減
Active DirectoryとEntra IDの総合的なソリューションにより、リアルタイムで攻撃を検知し、対応します。
まとめ
攻撃経路のグラフは、ネットワーク上で攻撃がどのように起こり得るかを管理者が理解するうえで有用です。しかし、既知の脆弱性を解消し、ベストプラクティスを徹底する予防的な取り組みに代わるものではありません。 Singularity Identity Posture Management は脆弱性を発見し、その解消と再発防止に向けて管理者を導きます。
Active Directoryのセキュリティ評価に関するよくある質問
ADのセキュリティ評価では、ドメインの構成、権限、グループポリシー、アカウント設定を詳しく調査し、弱点を特定します。ユーザー、コンピューター、グループの構造を確認し、不適切な権限や古いオブジェクトを調べ、攻撃シナリオをシミュレーションします。その結果を活用し、攻撃者に脆弱性を悪用される前にADのセキュリティを強化できます。
ADのセキュリティ評価の目的は、攻撃者による横展開、権限昇格、認証情報の収集につながる設定ミスやリスクの高い権限を明らかにすることです。信頼関係の可視化、ACLの評価、攻撃経路のテストにより、修正の優先順位を付け、実際の脅威が現れる前に組織の攻撃対象領域を縮小できます。
攻撃経路のグラフは、現在の権限に基づき、攻撃者がAD内でたどり得る経路を可視化します。ADのセキュリティ評価はそれにとどまらず、構成設定の監査、セキュリティ基準への準拠確認、攻撃経路の実地テストを行います。静的分析と実地テストを組み合わせ、実際に悪用可能な攻撃経路を検証します。
攻撃経路を確認するだけでは、「拒否」ACEや監視アラートなどの制御が攻撃を阻止するかどうかは分かりません。ADの評価では、稼働中の環境で設定をテストし、廃止された設定を指摘して、実際に利用できる経路を検証します。
こうした実地検証により、理論上のリスクをすべて追うのではなく、実際の悪用を阻止する変更に集中できます。
ある事例では、評価によって、古いACLを介してドメイン管理者権限を得ていた、忘れられたサービスアカウントが見つかりました。そのつながりを削除し、攻撃者による侵入後の横展開を阻止しました。別の事例では、監査によって、入れ子になったグループが外部委託先に広範な権限を付与していることが判明しました。該当するグループへの所属を解除し、攻撃者が悪用を計画していた権限昇格の経路を遮断しました。
ADの評価では、権限が過剰なACL、制約のない委任、使われていないアカウントや高権限アカウント、露出したサービスチケット、脆弱なKerberos設定、グループポリシーのセキュリティ上の不備を検出します。また、ドメインコントローラーでのパッチ管理の欠如、脆弱なLDAPS/TLS構成、攻撃者が密かにアクセスするために悪用しがちな監視されていないレプリケーションリンクも特定します。
評価ツールは、LSASSからハッシュ化された認証情報を抽出し、Kerberoastingをシミュレーションしてサービスチケットを要求し、脆弱なKerberosキーをテストします。可逆的な暗号化を使用しているアカウントや、サービスプリンシパルの保護が不十分なアカウントを明らかにします。対象を特定することで、パスワードのリセット、より強力な暗号化の適用、オフラインでの解読につながるチケット要求の阻止に取り組めます。
ADはネットワークの信頼モデルの中核です。侵害されると、攻撃者に広範なアクセスを許します。すべてのACL、委任設定、ドメインコントローラーの構成を可視化すれば、権限昇格や横展開が起こり得る場所を把握できます。全体像が見えなければ、リスクを推測するしかなく、隠れた攻撃経路を手遅れになるまで見逃すおそれがあります。
ADの包括的なセキュリティ評価は、少なくとも四半期に一度、または移行、ドメインコントローラーのアップグレード、合併などの大きな変更後に実施してください。その合間にも、特権グループのメンバーシップ、GPOの変更、監査ログといった重要な領域を毎月確認します。定期的な評価により、攻撃者が発見する前に新たな設定ミスを見つけられます。
脆弱性データを定期的に更新し、高度なセキュリティ自動化ツールを活用します。継続的な脅威監視とグラフベースの監視を導入し、最も重要な資産を特定して優先順位を付けます。脅威インテリジェンスのフレームワークを活用し、SentinelOneのAIを活用したセキュリティ製品でマルチクラウド環境全体の可視性を高めます。
さらに詳しく見る アイデンティティ セキュリティ




セキュリティ運用を革新する準備はできていますか?
SentinelOne AI SIEM がどのようにお客様の SOC を自律型の強力な組織へと変革できるかをご覧ください。今すぐお問い合わせいただき、パーソナライズされたデモを通じて、セキュリティの未来を実際にご確認ください。
