
¿Qué es un equipo rojo en ciberseguridad?
Los equipos rojos simulan ataques para poner a prueba las defensas. Conozca la importancia de estos ejercicios para reforzar la seguridad de su organización.

Los equipos rojos son grupos de profesionales de seguridad que simulan ataques reales para poner a prueba las defensas de una organización. Esta guía explica su función, sus métodos y los beneficios de realizar ejercicios de equipo rojo.
Conozca la importancia de los ejercicios de equipo rojo para identificar vulnerabilidades y reforzar las medidas de seguridad. Comprender cómo funcionan estos equipos es esencial para las organizaciones que buscan mejorar su postura de ciberseguridad.
¿Cómo protege un equipo rojo a las organizaciones frente a las ciberamenazas?
El objetivo de un equipo rojo es poner a prueba las defensas de la organización e identificar las debilidades o vulnerabilidades que un atacante real podría aprovechar. Para imitar sus métodos, el equipo suele emplear diversas tácticas y técnicas, como ingeniería social, pruebas de penetración de redes y pruebas de seguridad física.
Una de las principales formas en que un equipo rojo protege a las empresas frente a las ciberamenazas es poniendo a prueba sus defensas en condiciones realistas. Al simular ataques reales, identifica debilidades o vulnerabilidades que las medidas de seguridad tradicionales podrían pasar por alto. Así, las organizaciones pueden priorizar sus esfuerzos de seguridad y centrarse en las áreas de mayor riesgo.
Además de identificar vulnerabilidades, los equipos rojos recomiendan mejoras para reforzar la postura de seguridad de las empresas. Tras simular un ataque, el equipo rojo entrega a la organización un informe detallado de las vulnerabilidades detectadas y propone cómo abordarlas. Así, las empresas pueden fortalecer sus defensas y prepararse para posibles ataques.
Los equipos rojos también contribuyen a la seguridad de las organizaciones mediante la formación de los empleados. Con ejercicios de simulación en vivo, muestran a los empleados qué ataques podrían encontrar y cómo responder eficazmente. Esto refuerza la postura de seguridad general de la organización y su resiliencia frente a las ciberamenazas.
¿Cuál es la diferencia entre un equipo azul y un equipo rojo en ciberseguridad?
La principal diferencia entre los equipos azul y rojo radica en sus funciones y responsabilidades. El equipo azul protege los sistemas informáticos y las redes de una organización frente a los ciberataques. Por su parte, el equipo rojo simula ataques para comprobar la eficacia de las defensas del equipo azul. Las actividades del equipo azul incluyen implementar controles de seguridad, realizar evaluaciones periódicas y responder a incidentes. Las del equipo rojo incluyen simular ataques reales, como campañas de phishing o infecciones de malware, y ofrecer observaciones y recomendaciones al equipo azul. Ambos equipos trabajan juntos para mejorar la postura de ciberseguridad de la organización y prepararla frente a posibles amenazas.
¿Cuál es la diferencia entre un equipo azul y un equipo morado en ciberseguridad?
La principal diferencia entre los equipos rojos y morados en ciberseguridad radica en sus funciones y objetivos. Un equipo rojo es un grupo de personas que simula ciberataques reales contra los sistemas y las defensas de una organización. Su objetivo es poner a prueba esas defensas e identificar las debilidades o vulnerabilidades que un atacante real podría aprovechar.
En cambio, un equipo morado reúne a personas responsables de las funciones de los equipos rojo y azul de una organización. Su objetivo es conectar al equipo rojo, que simula ataques, con el equipo azul, que se defiende de ellos. Así, puede incorporar lo aprendido en las simulaciones de ataque a las estrategias de defensa y viceversa.
La diferencia clave es que los equipos rojos se centran exclusivamente en simular ataques. En cambio, los equipos morados adoptan un enfoque más integral que abarca la simulación de ataques y la defensa. Esto les permite identificar y abordar las vulnerabilidades con mayor eficacia y mejorar la postura de seguridad de la organización.
¿Qué hace un equipo rojo?
El objetivo de un equipo rojo es poner a prueba las defensas de la organización e identificar las debilidades o vulnerabilidades que podría explotar un atacante real. Para ello, suele emplear diversas tácticas y técnicas que reproducen los métodos de un atacante, como la ingeniería social, las pruebas de penetración de redes y las pruebas de seguridad física. Con estos métodos, intenta superar las defensas de la organización y acceder a datos o sistemas confidenciales.
Una vez que el equipo rojo haya realizado su simulación de ataque, suele entregar a la organización un informe detallado de las vulnerabilidades detectadas, con recomendaciones para abordarlas. Esto permite mejorar las defensas y prepararse frente a posibles ataques. Estas son las tareas de un equipo rojo:
- Simular ciberataques reales contra los sistemas y las defensas de una organización
- Poner a prueba las defensas de la organización e identificar debilidades o vulnerabilidades que un atacante real podría aprovechar
- Emplear diversas tácticas y técnicas para imitar los métodos de un atacante, como ingeniería social y pruebas de penetración de redes
- Intentar superar las defensas de la organización y acceder a datos o sistemas confidenciales
- Entregar a la organización un informe detallado de las vulnerabilidades detectadas, con recomendaciones para abordarlas
- Reforzar las defensas de la organización y prepararla mejor frente a posibles ataques.
En definitiva, el objetivo de un equipo rojo es poner a prueba las defensas de una organización en condiciones realistas para identificar y abordar las vulnerabilidades antes de que un atacante real las aproveche.

MDR de confianza
Obtenga una cobertura fiable de extremo a extremo y una mayor tranquilidad con Singularity MDR de SentinelOne.
¿Qué habilidades necesitan los miembros de un equipo azul?
Los miembros de un equipo rojo suelen ser profesionales muy capacitados y experimentados, con un profundo conocimiento de las ciberamenazas y de las tácticas y técnicas de los atacantes. Por ello, necesitan varias habilidades clave. Entre las más importantes se encuentran:
- Conocimientos técnicos: Los miembros del equipo rojo necesitan conocer en profundidad diversos aspectos técnicos de la ciberseguridad, como la seguridad de redes, el cifrado de datos y la gestión de vulnerabilidades.
- Creatividad y resolución de problemas: Los miembros del equipo rojo deben pensar de forma original e idear maneras creativas de simular ataques y superar las defensas de una organización.
- Comunicación y colaboración: Los miembros del equipo rojo deben comunicarse y colaborar eficazmente entre sí, con el equipo azul de la organización y con otras partes interesadas.
- Atención al detalle: Los miembros del equipo rojo deben prestar especial atención a los detalles para identificar y aprovechar incluso las vulnerabilidades más pequeñas.
- Adaptabilidad y flexibilidad: Los miembros del equipo rojo deben adaptarse a condiciones y situaciones cambiantes y adoptar rápidamente nuevas tácticas y técnicas.
¿Qué tipos de hackers existen? Hackers de sombrero negro, blanco y gris
Los tipos de hackers se distinguen por las motivaciones, los métodos y los principios éticos de quienes realizan actividades de hacking. Las tres categorías principales son los hackers de sombrero negro, blanco y gris.
Los hackers de sombrero negro realizan actividades de hacking ilegales o maliciosas, a menudo para robar información confidencial o dañar sistemas informáticos. Pueden usar sus habilidades para acceder sin autorización a redes, robar contraseñas o datos de tarjetas de crédito, o propagar malware. Suelen buscar beneficios económicos u otras ventajas personales, y sus actividades pueden tener graves consecuencias legales y financieras.
Por otro lado, los hackers de sombrero blanco realizan actividades de hacking ético, a menudo para mejorar la seguridad y proteger frente a los ciberataques. Pueden poner a prueba las defensas de los sistemas informáticos y las redes de una organización, identificar vulnerabilidades y recomendar mejoras. Las organizaciones suelen emplearlos o contratarlos como consultores, y sus actividades suelen ser legales y estar autorizadas.
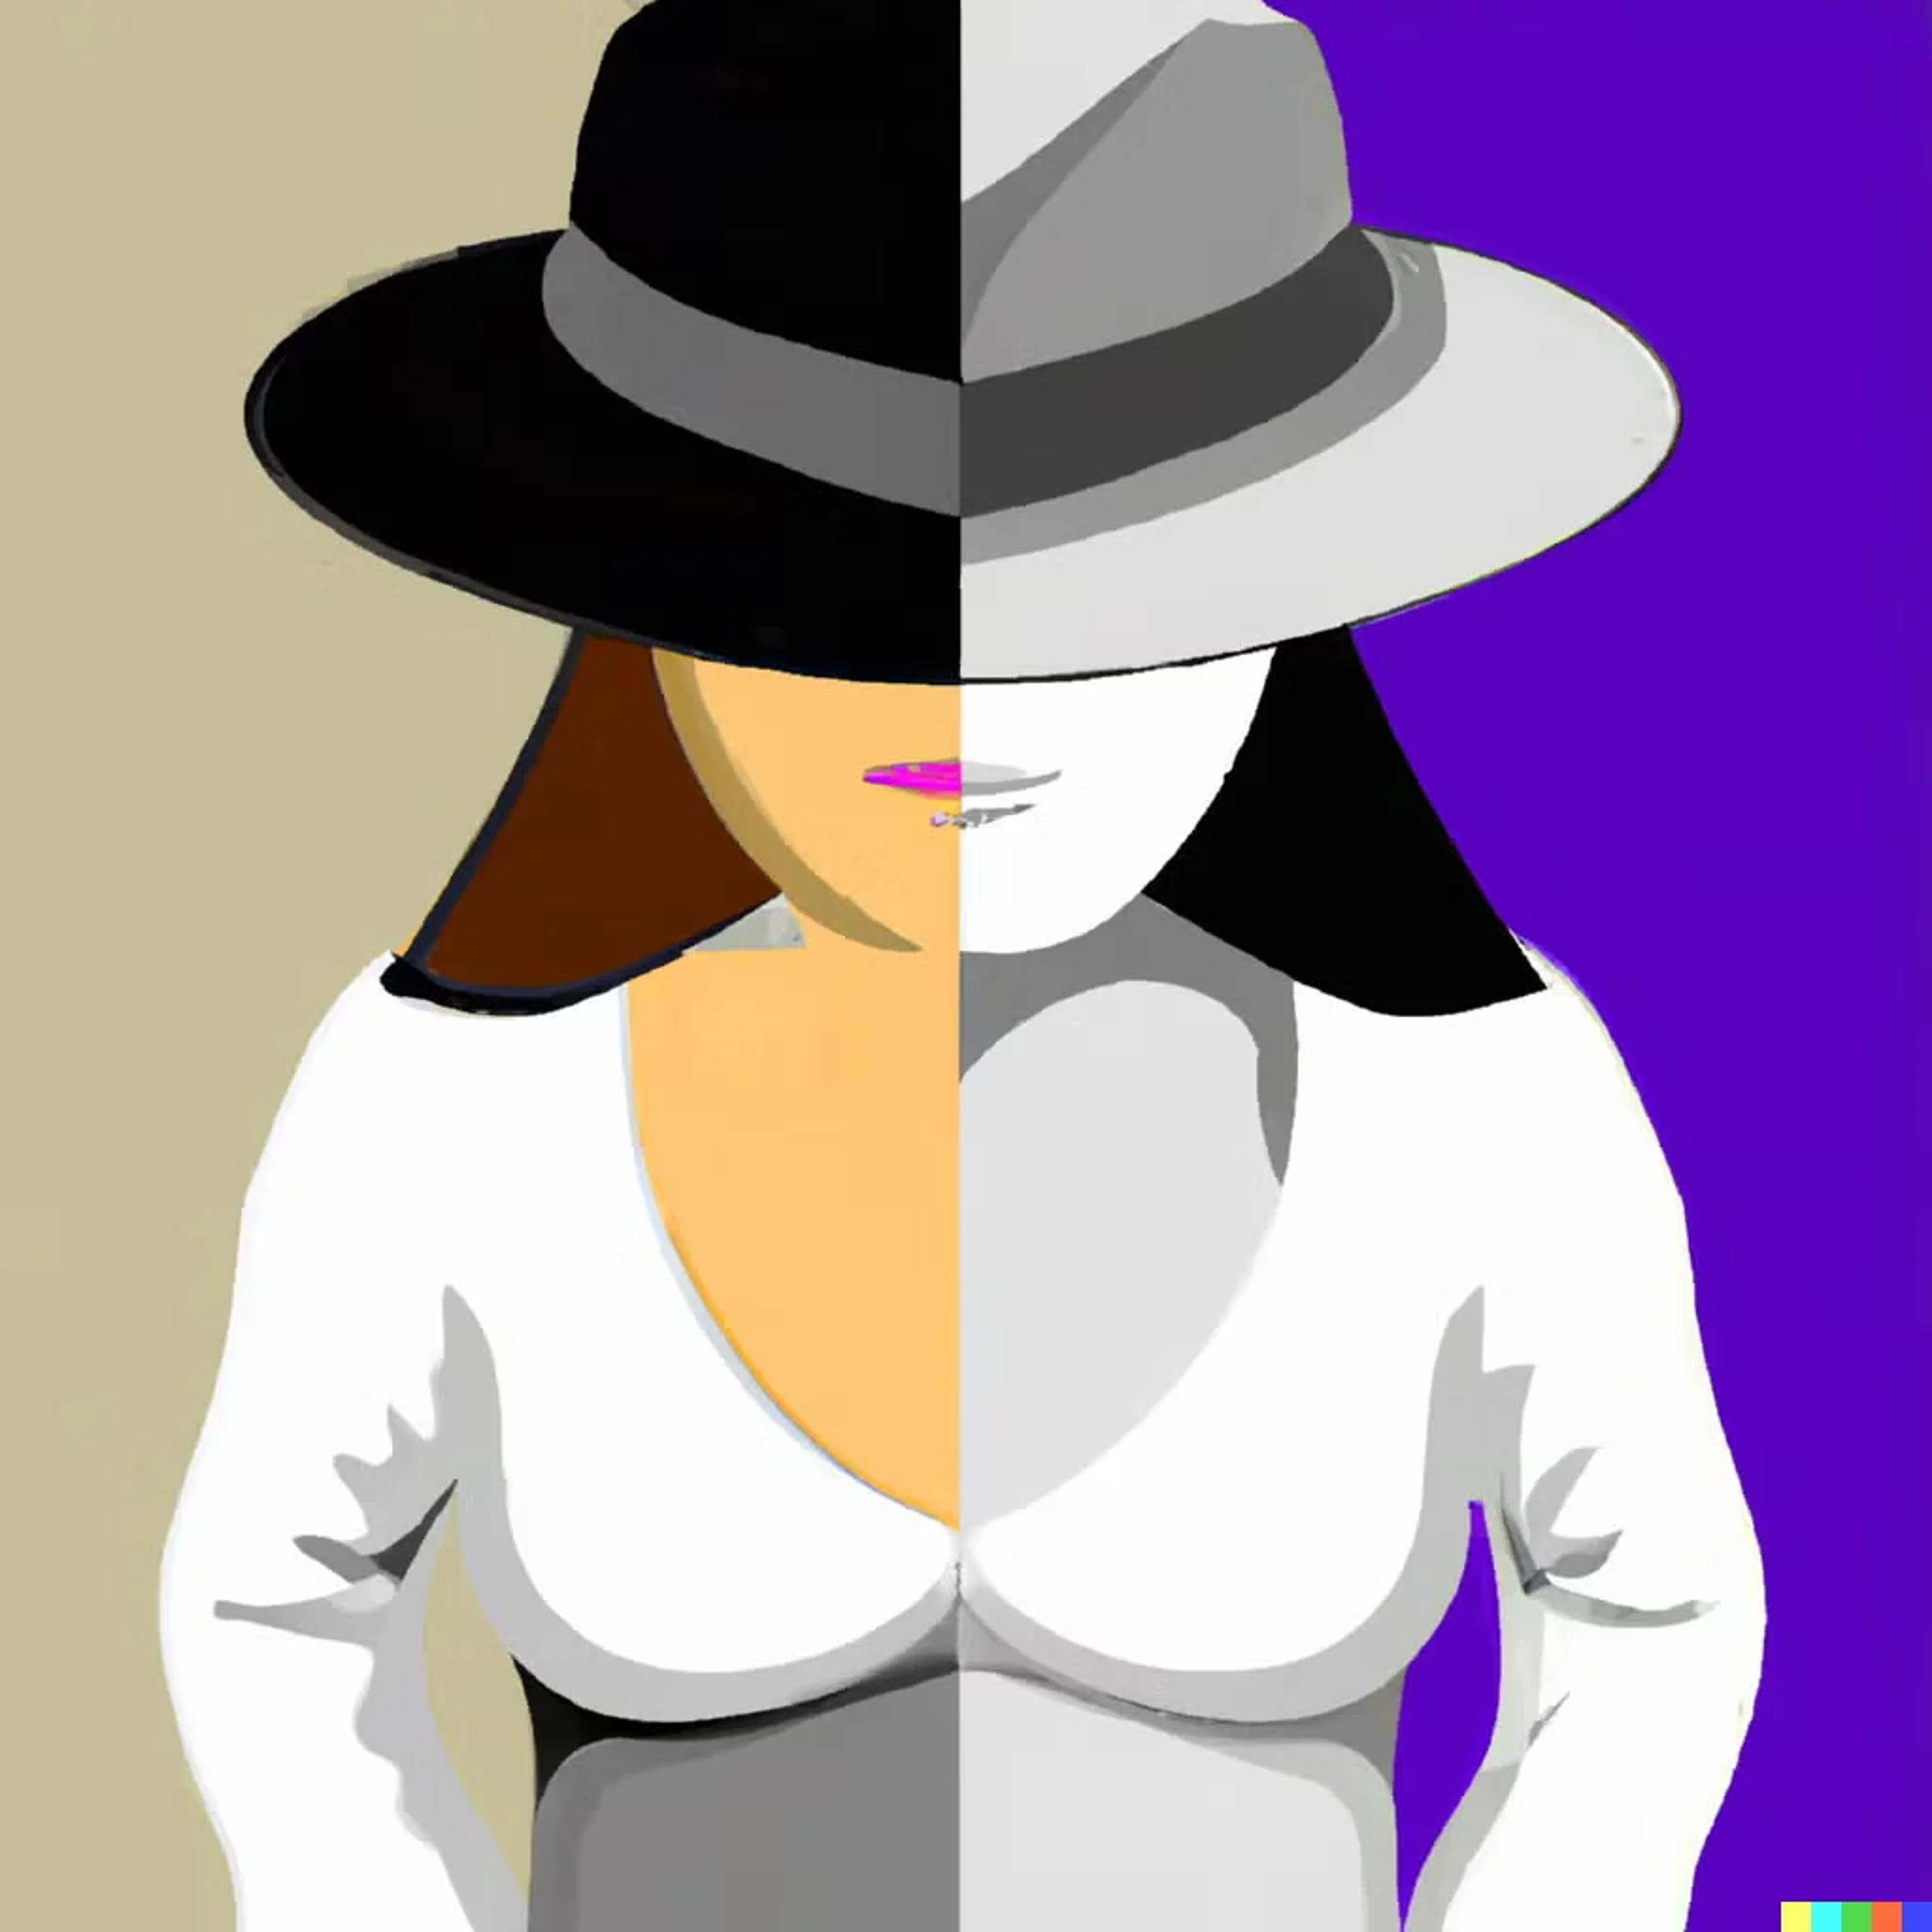
Los hackers de sombrero gris se sitúan entre los de sombrero negro y los de sombrero blanco. Pueden realizar actividades de hacking que no son estrictamente legales, pero tampoco necesariamente maliciosas o perjudiciales. Por ejemplo, un hacker de sombrero gris puede descubrir y reportar una vulnerabilidad de seguridad en el sistema de una organización sin pedir permiso ni compensación, o participar en el “hacktivismo” mediante protestas u otras actividades políticas que emplean técnicas de hacking. Los hackers de sombrero gris pueden tener distintas motivaciones, y a veces resulta difícil clasificar sus actividades como buenas o malas.
Esta es nuestra lista: libros imprescindibles para todo profesional de #infoSec, en un hilo
— SentinelOne (@SentinelOne) 2 de diciembre de 2022
Conclusión
En conclusión, los equipos de red team son fundamentales para la estrategia de ciberseguridad de una organización. Al simular ataques reales, identifican vulnerabilidades para que las organizaciones las corrijan antes de que un atacante las explote. Esto puede mejorar su postura de seguridad y reducir el riesgo de filtraciones de datos y otros ciberataques. Al capacitar y formar a los empleados, estos equipos también refuerzan las defensas de las organizaciones y las preparan mejor ante posibles amenazas. En definitiva, desempeñan un papel esencial para mantener a las organizaciones a salvo de las ciberamenazas.
Preguntas frecuentes sobre Red Team en ciberseguridad
Un Red Team es un grupo de expertos en seguridad que actúa como atacante para poner a prueba las defensas de una organización. Simula amenazas reales, como phishing, intrusiones en la red o ingeniería social, para detectar fallas en las personas, los procesos y la tecnología. Tras cada ejercicio, presenta hallazgos detallados y recomendaciones para que usted corrija las debilidades antes de que los atacantes las descubran
El Red Team adopta el papel ofensivo y simula ataques para penetrar en sus sistemas, mientras que el Blue Team se encarga de detectarlos, responder y detenerlos. Los Red Teams buscan vulnerabilidades;
los Blue Teams supervisan las redes, investigan las alertas y corrigen las fallas. Puede reunirlos en ejercicios de Purple Team, en los que ambos comparten información procesable para reforzar su postura general de seguridad.
Una evaluación de Red Team busca detectar fallas de seguridad ocultas antes de que los atacantes reales las exploten. Pone a prueba a sus equipos, procesos y tecnologías en condiciones realistas, con ataques que van desde el phishing hasta la escalada de privilegios.
Obtendrá una visión clara de la capacidad de sus equipos para detectar amenazas y responder a ellas, además de medidas concretas para cerrar esas brechas y mejorar su preparación frente a amenazas reales.
Los Red Teams utilizan campañas de phishing, ataques de pulverización de contraseñas, análisis de redes, explotación de vulnerabilidades e ingeniería social para imitar el comportamiento de los atacantes. También pueden desplegar malware personalizado, crear puertas traseras o desplazarse entre hosts comprometidos.
Para emular amenazas persistentes avanzadas, combinan varias técnicas, como el spear phishing y el movimiento lateral, y ponen a prueba sus defensas de principio a fin.
Entre las herramientas habituales se encuentran Cobalt Strike para operaciones posteriores a la explotación, Metasploit para pruebas de vulnerabilidades y Empire para ataques basados en PowerShell. También utilizan Nmap para descubrir dispositivos en la red, Burp Suite para probar aplicaciones web y BloodHound para mapear relaciones en Active Directory. Estas herramientas permiten simular rutas de ataque reales sin perjudicar los sistemas de producción.
Realice ejercicios de Red Team después de cambios importantes en los sistemas, antes del lanzamiento de un producto importante o tras la auditoría anual de seguridad. También conviene realizarlos después de un incidente de seguridad para poner a prueba los nuevos controles. Las evaluaciones periódicas, al menos una vez al año, permiten seguir el ritmo de las amenazas y comprobar que los procesos de detección y respuesta resisten ataques realistas.
Aunque ninguna certificación es obligatoria, muchos operadores cuentan con OSCP (Offensive Security Certified Professional) para pruebas prácticas de penetración, OSCE (Offensive Security Certified Expert) para técnicas avanzadas de explotación y credenciales CREST Pentester. Otros obtienen las certificaciones GPEN o GXPN de GIAC y PTP de eLearnSecurity para técnicas especializadas de Red Team. La experiencia práctica suele ser tan importante como las certificaciones.
Descubra más sobre Servicios



¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
