
Seguridad de VDI: 6 factores clave que debe considerar
Al elegir cómo proteger VDI, considere factores clave como la seguridad de los endpoints, la segmentación de la red, el cifrado de datos y los controles de acceso. También analizamos otras medidas para supervisar las amenazas y responder a ellas de forma eficaz, así como para garantizar la entrega segura de escritorios virtuales y aplicaciones.
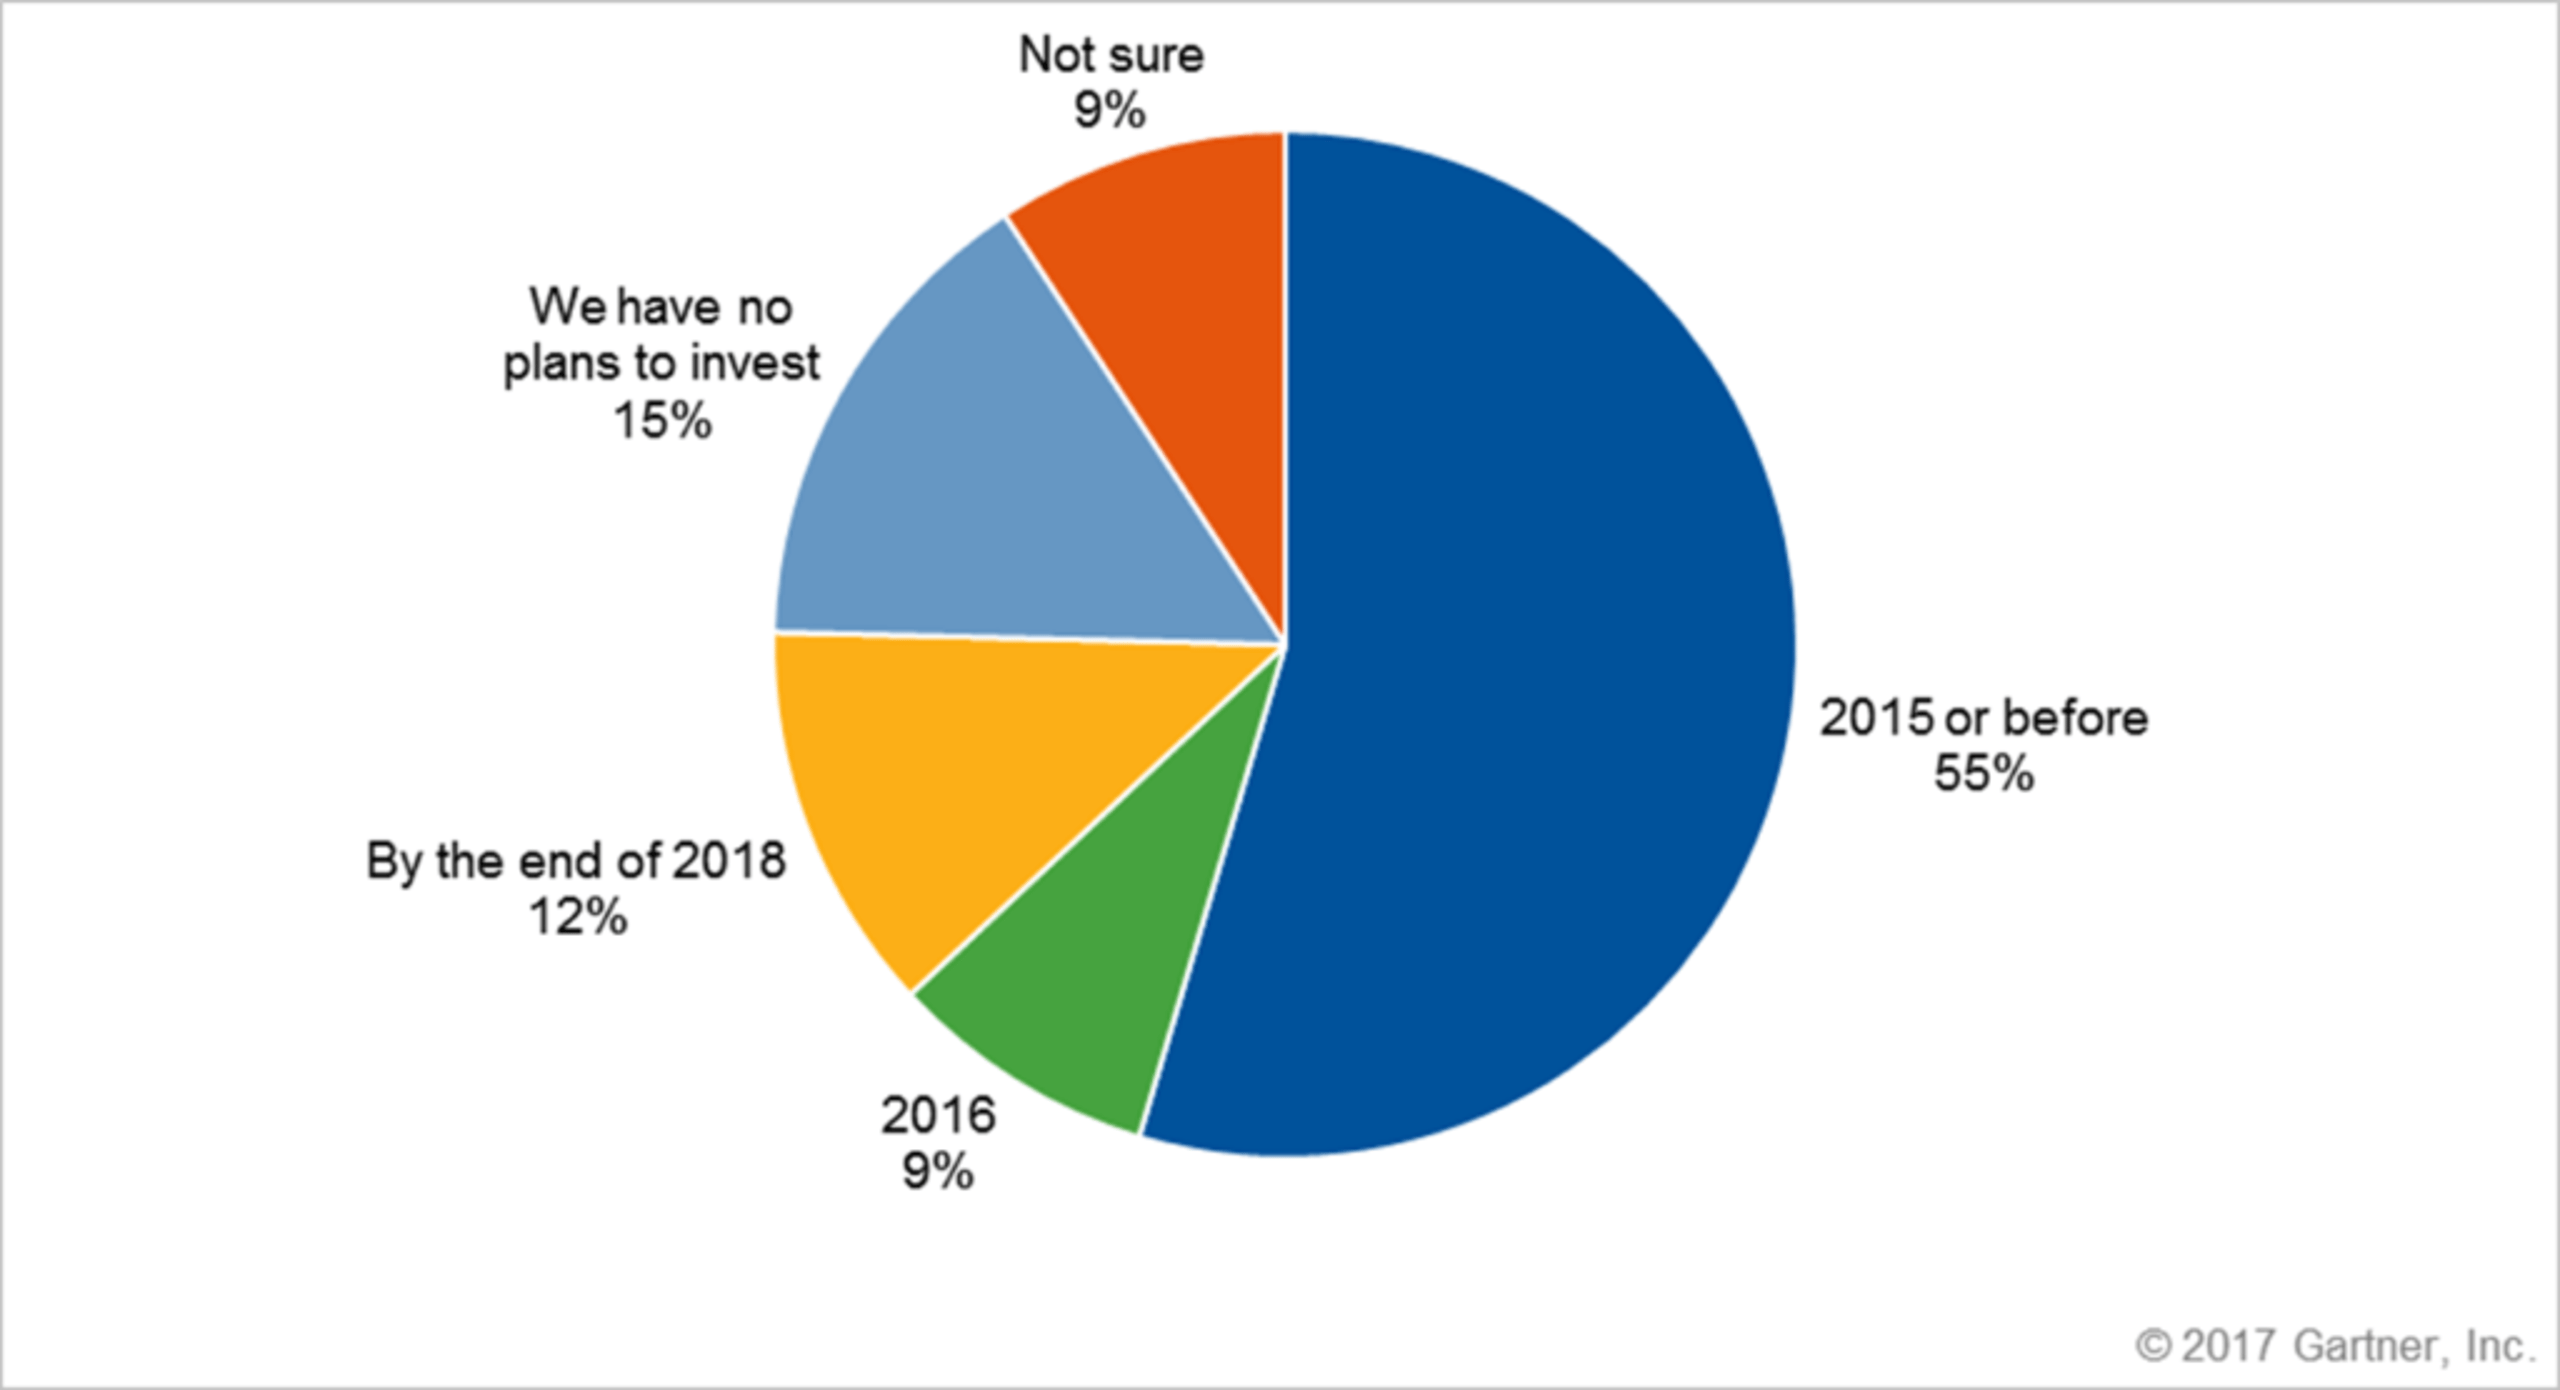
En los últimos años, las implementaciones de VDI (infraestructura de escritorios virtuales) se han vuelto más comunes que nunca. VDI no ha sustituido a todo el mercado de escritorios, como algunos predecían, pero cada vez más empresas han adoptado entornos VDI por sus diversas ventajas operativas. Según Gartner, las grandes empresas están adoptando VDI a un ritmo elevado, y solo el 15% no planea invertir en esta tecnología.
Uso de VDI (a nivel mundial, mínimo de 50 empleados de IT a tiempo completo)
Varios sectores destacan por la adopción de VDI entre las grandes empresas. Uno es el sanitario, debido a la movilidad que exige el trabajo clínico y a su dependencia de las historias clínicas electrónicas. Otro ejemplo es el sector de servicios financieros, que lleva tiempo utilizando VDI de forma activa.
Los sectores educativo y público también muestran una alta demanda. Las escuelas necesitan implementar VDI en los laboratorios para estudiantes, pero el costo sigue siendo el principal obstáculo para una mayor adopción en el sector educativo.
La necesidad de proteger VDI
En los entornos VDI persisten riesgos habituales para los datos: ransomware, ingeniería social, descargas no solicitadas, interceptación del tráfico de red, explotación de vulnerabilidades, amenazas internas, escalada de privilegios y malware. Algunos sostienen que VDI es una opción más segura, principalmente porque las instancias pueden cerrarse al terminar de usarlas. Sin embargo, la seguridad general depende del eslabón más débil, y las implementaciones de VDI suelen serlo por varias razones:
- Aplicación de parches requiere actualizar la imagen maestra, por lo que los ciclos no son rápidos.
- Las implementaciones de VDI suelen buscar el menor consumo posible de recursos. Por eso, los administradores intentan reducir la cantidad de software instalado, a veces a costa de la protección.
- El factor humano: los usuarios suelen ser menos conscientes de las implicaciones de seguridad al utilizar VDI porque, por lo general, el sistema no les pertenece y lo usan en una sesión temporal. [¿por qué?]
Enfoques de VDI
En la infraestructura de escritorios virtuales hay dos enfoques básicos: persistente y no persistente.
VDI persistente
VDI persistente implica una sesión virtual, pero cada usuario dispone de un escritorio donde puede guardar archivos, cambiar la configuración y personalizarlo a su gusto. En segundo plano, cada escritorio funciona a partir de una imagen de disco independiente. Estos escritorios permiten la personalización, pero requieren más almacenamiento y copias de seguridad que los escritorios no persistentes, descritos a continuación. Los usuarios que inician sesión a diario prefieren claramente este enfoque, pero este reduce algunas ventajas de VDI, como el ahorro en costos de almacenamiento, la facilidad para aplicar parches y la visibilidad de los activos.
VDI no persistente
Muchos defensores de VDI afirman que los escritorios no persistentes son la mejor opción porque son más fáciles de administrar que los persistentes. En el modelo no persistente, muchos usuarios comparten una sola imagen de disco. Cuando un usuario inicia sesión, recibe un clon del escritorio maestro compartido, que luego se personaliza bajo demanda mediante virtualización de aplicaciones (Microsoft App-V, VMware ThinApp, etc.) o del entorno de usuario (AppSense, RES, etc.).
Este enfoque ofrece muchas ventajas, como garantizar el éxito total de un programa de gestión de parches. Sin embargo, la falta de persistencia también puede afectar a los usuarios: no pueden guardar archivos localmente ni realizar otras acciones, como cambiar el fondo de escritorio o instalar nuevas aplicaciones.
Otras tendencias
En muchos casos, las empresas eligen un modelo híbrido: ejecutan imágenes no persistentes, pero ofrecen almacenamiento dedicado para algunas aplicaciones.
Otra tendencia en auge es DaaS (escritorio como servicio), en la que las sesiones se alojan en la nube. Un tercero aloja entonces la infraestructura de backend de escritorios virtuales de la implementación. Crece el interés por las ofertas DaaS de grandes proveedores (Microsoft Azure, Amazon WorkSpace). Entre los enfoques tradicionales de VDI local se encuentran Citrix, con sus productos XenDesktop/XenApp, y VMware, con su línea de productos HorizonView.
Independientemente de la implementación elegida, deben contemplarse los siguientes aspectos:
6 factores clave para la seguridad de VDI
Para satisfacer las necesidades de seguridad, facilidad de gestión y rendimiento, el software de seguridad debe cumplir los siguientes criterios antes de implementar VDI:
1. No dependa únicamente de las actualizaciones
Como se mencionó, algunos escenarios de VDI, como los «no persistentes», finalizan cada sesión individual y siempre comienzan desde la imagen base. Los productos que dependen de las actualizaciones generan una «tormenta de AV» cada vez que los usuarios inician sesión, porque exigen una actualización. Los productos que dependen de las actualizaciones para garantizar la seguridad deben afrontar el desafío de las nuevas sesiones que comienzan una y otra vez y que después requieren una actualización. Cuando termina una sesión, este círculo vicioso se repite: consume ancho de banda y recursos, y afecta la productividad. Por estas razones, implementar productos de seguridad ha sido tradicionalmente bastante complicado en entornos VDI.
2. Exija facilidad de gestión y evite las entradas duplicadas
La facilidad de administración es otro factor fundamental. En los entornos VDI, no se pueden garantizar ni estandarizar las convenciones de nomenclatura de los dispositivos. La mayoría de los proveedores de VDI permiten definirlas, pero los nombres suelen repetirse en las nuevas sesiones. Por ello, los productos AV, que se basan en los nombres de los dispositivos para identificar a los usuarios y los parámetros de la consola, sufren conflictos que generan una carga operativa innecesaria y afectan a los usuarios finales. Otro criterio importante es la capacidad de dar de baja automáticamente los dispositivos. Un producto AV que gestiona VDI sin dar de baja las sesiones cerradas genera numerosos “dispositivos fantasma” que distorsionan la visión operativa e impiden gestionar eficazmente los activos a escala.
3. Es necesario analizar la imagen base
Lo último que se desea al implementar VDI es incluir malware en cada instancia. Si no se asegura de que la imagen maestra esté libre de amenazas, corre un riesgo considerable. Los productos que dependen únicamente de «ver» el malware depositado en el disco o de comprobar los archivos solo cuando se ejecutan no bastan para proteger esta superficie de ataque. Dejan vulnerable su entorno VDI.
4. Exija una protección y una funcionalidad equivalentes
Algunos proveedores ofrecen agentes específicos para VDI, aunque con funciones limitadas. Esto deja los entornos VDI como una superficie de ataque expuesta. Más allá de la comodidad para su proveedor de AV, no hay razón para aceptar una cobertura de VDI limitada. Busque proveedores que no hagan concesiones y ofrezcan protección, visibilidad y capacidades de respuesta completas. Los endpoints de VDI también deben ser superficies donde los analistas del SOC puedan buscar amenazas, porque, si se detecta actividad sospechosa, es necesario investigar su origen para encontrar el verdadero rastro de la infección.
5. Calcule los costos reales
Hay dos modelos habituales de licencias:
- Modelo de licencias concurrentes (pago por uso) – Se paga por el número máximo de usuarios activos al mismo tiempo. Las licencias de usuarios concurrentes permiten adquirir software a un menor costo porque el número máximo de usuarios que se espera que lo utilicen simultáneamente representa solo una parte del total de usuarios de la empresa. Por ejemplo, para 5.000 usuarios que trabajan en 2 turnos, solo se necesitan 2.500 licencias.
- Modelo de licencias por usuario (pago por cada usuario) – Cada usuario consume una licencia, según el número de personas que tienen acceso a la infraestructura VDI. Por ejemplo, una licencia para 5.000 usuarios permitiría acceder al software a un máximo de 5.000 usuarios identificados individualmente.
Por supuesto, busque un modelo de licencias concurrentes para reducir los costos.
6. El impacto en el rendimiento importa
Una ventaja de VDI es la reducción de los costos de hardware y operación. Si elige un producto antivirus que exige asignar los mismos recursos que a un dispositivo físico, pierde una ventaja fundamental de VDI. Otro factor que influye en el rendimiento de VDI es la cantidad de aplicaciones que necesita instalar en la imagen base. Elija productos de protección de endpoints ligeros y resistentes para que la ejecución del antivirus no afecte a la capacidad de procesamiento ni a la experiencia y productividad de los usuarios. Evite los productos con varios agentes, ya que consumen más recursos.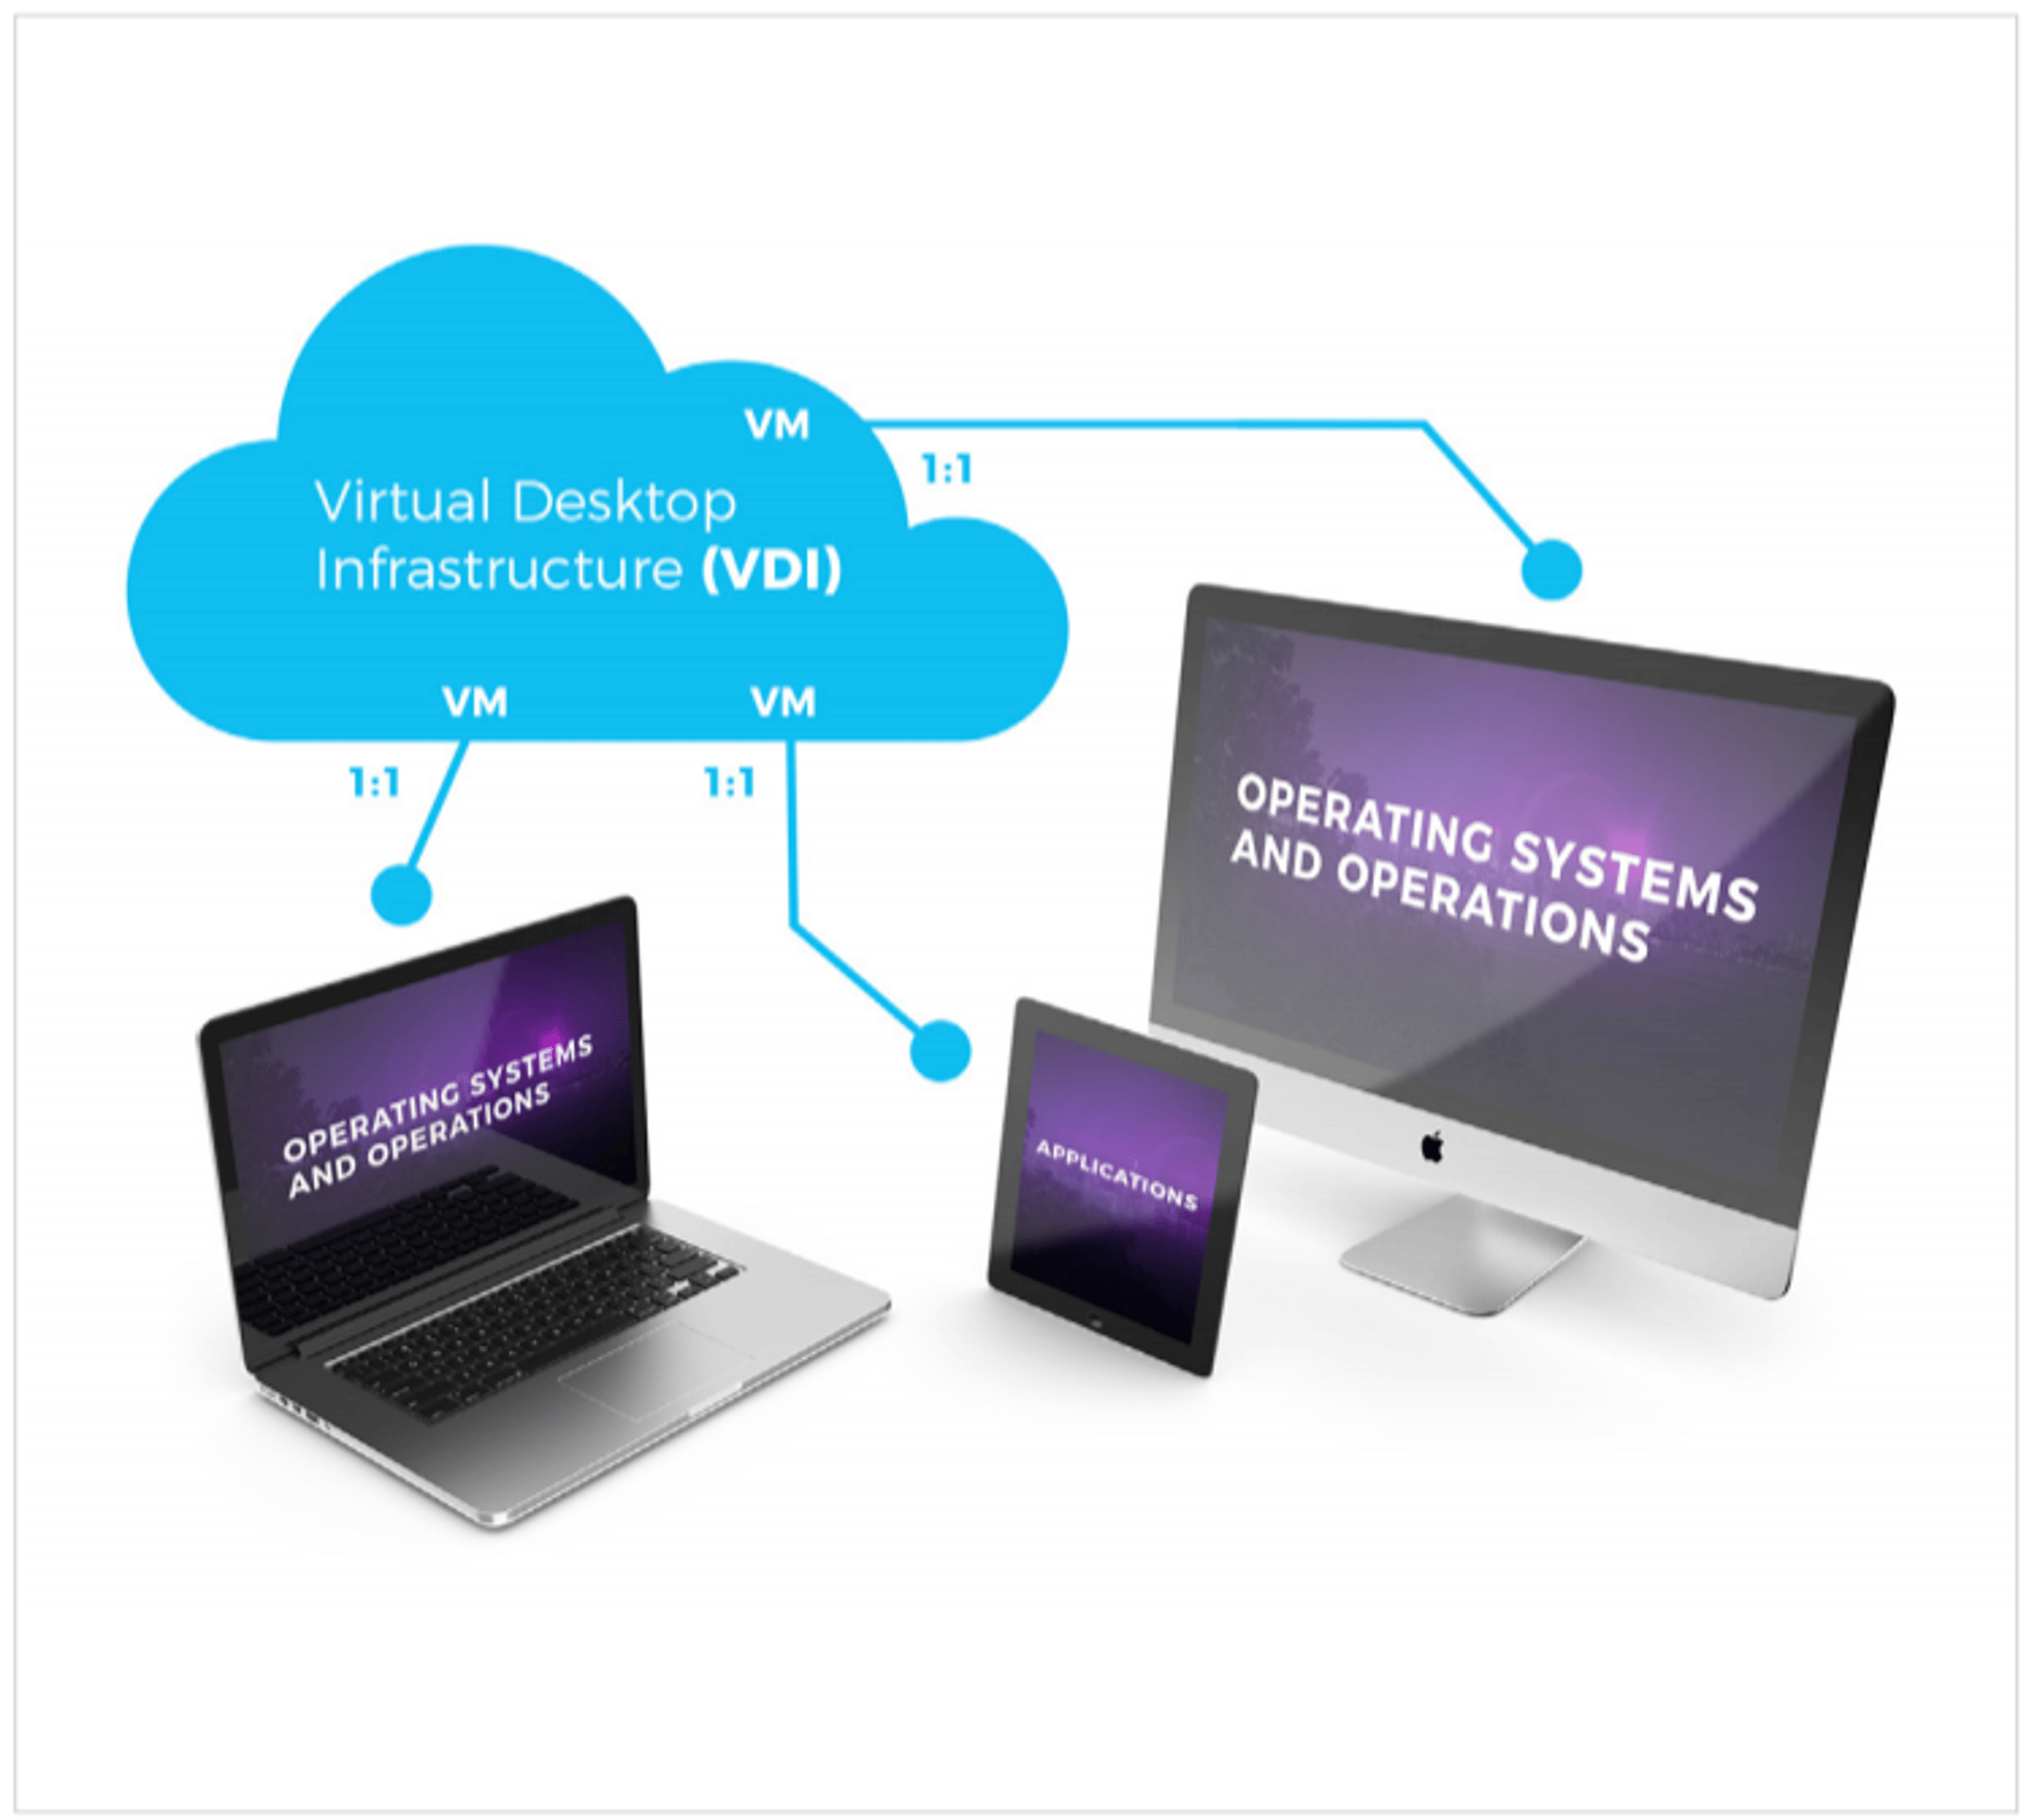
Por qué elegir SentinelOne
El agente autónomo de SentinelOne cumple y supera todos los criterios anteriores. Es un producto eficiente para proteger los entornos de virtualización de escritorios, cuya demanda sigue creciendo, incluidos los clientes ligeros, las aplicaciones por capas y otros escenarios de VDI. No necesita actualizaciones ni depende de firmas u otros requisitos de los antivirus tradicionales. SentinelOne admite de forma nativa todos los escenarios habituales de VDI sin comprometer la funcionalidad ni la protección, incluidos:
- Virtualización de escritorios: Aloja un sistema operativo de escritorio en una VM, en un servidor centralizado. Algunos ejemplos de software empresarial de virtualización de aplicaciones son Citrix XenDesktop, Microsoft App-V, VMware Horizon y Systancia AppliDis.
- Servicios de terminal: Componente de computación basada en servidores y virtualización de la presentación que ofrece acceso a aplicaciones y datos de una computadora remota a través de una red. Algunos ejemplos son Microsoft Windows RDP y Citrix XenApp.
- Escritorio como servicio: Virtualización de escritorios remotos mediante computación en la nube SaaS. Algunos ejemplos empresariales son Horizon DaaS de VMware y WorkSpaces de Amazon.
[1] Gartner, Market Trends: VDI Demand Is Growing, but Not Everyone Will Be Successful, por Michael Warrilow y Nathan Hill, abril de 2017, https://www.gartner.com/document/code/325320
SentinelOne es compatible con los siguientes proveedores de virtualización:
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

Reduzca el riesgo de identidad en toda su organización
Detecte y responda a los ataques en tiempo real con soluciones integrales para Active Directory y Entra ID.
Conclusión
La seguridad de VDI combina seguridad de endpoints, segmentación de red, cifrado de datos y controles de acceso. Existen muchos enfoques, pero los mejores son los que se adaptan a su infraestructura. La seguridad de VDI ofrece muchas ventajas. Una de las principales es que prepara a su organización para el futuro. SentinelOne puede simplificar su estrategia de seguridad de VDI y ser un socio valioso en ese proceso. Pruébenos y descubra cómo podemos contribuir a la seguridad de su organización hoy mismo.
Preguntas frecuentes sobre la seguridad de VDI
La infraestructura de escritorios virtuales (VDI) ejecuta entornos de escritorio en servidores remotos, en lugar de equipos locales. Los usuarios se conectan a través de una red para acceder desde cualquier lugar a un escritorio completo de Windows o Linux.
VDI centraliza la gestión de los escritorios: los parches de seguridad y las configuraciones se mantienen en el servidor. Los usuarios trabajan en un entorno familiar, pero los datos nunca salen del centro de datos, lo que reduce la exposición en los dispositivos endpoint.
La seguridad de VDI es importante porque los escritorios se ejecutan en servidores centralizados, que son objetivos de alto valor. Si los atacantes comprometen un host de VDI, podrían acceder a muchos entornos de usuario a la vez. Una protección adecuada impide que el malware se propague entre sesiones y evita que los datos corporativos se copien en endpoints no protegidos.
Una defensa sólida de VDI también garantiza el cumplimiento de las políticas de tratamiento de datos y protege a quienes trabajan de forma remota, manteniendo segura toda la infraestructura.
Primero, exija autenticación multifactor para cada conexión a la puerta de enlace de VDI. Segmente las redes para que las interfaces de administración no estén expuestas a los usuarios. Mantenga actualizados los hipervisores, los intermediarios de conexión y las imágenes de los sistemas invitados con los parches correspondientes. Aplique el principio de mínimos privilegios a los usuarios de los escritorios virtuales.
Utilice agentes de seguridad de endpoints y supervise la actividad de las sesiones para detectar anomalías. Haga copias de seguridad periódicas de las imágenes críticas y pruebe los procedimientos de restauración para garantizar una recuperación rápida cuando sea necesario.
Una red privada virtual (VPN) crea un túnel cifrado entre su dispositivo y una red. Así amplía el acceso local, pero deja los datos en su endpoint. VDI proporciona el escritorio completo desde un servidor seguro, sin almacenar datos localmente.
VPN protege el tráfico; VDI protege la ubicación de los datos. Con VPN, las aplicaciones siguen ejecutándose en los endpoints; con VDI, se ejecutan en el servidor, aisladas de dispositivos de usuario que podrían estar comprometidos.
VDI centraliza la ejecución y el almacenamiento, por lo que los archivos confidenciales nunca residen en los dispositivos de los usuarios. Usted controla las instantáneas y los permisos de usuario en el servidor, lo que limita los cambios no autorizados. Si un endpoint se infecta, la amenaza puede contenerse dentro de esa sesión.
Puede revertir las imágenes al instante para eliminar el malware. El registro centralizado ofrece visibilidad completa de las acciones de los usuarios para detectar los incidentes de seguridad y responder con rapidez.
Las herramientas de seguridad para VDI incluyen agentes de detección y respuesta en endpoints (EDR) instalados en escritorios virtuales, firewalls de segmentación de red y plataformas de microsegmentación. Las plataformas de gestión de identidades y accesos (IAM) añaden controles de inicio de sesión seguro.
También necesitará CASBs para entornos VDI alojados en la nube, además de sistemas de detección de intrusiones (IDS). Las herramientas de copia de seguridad y recuperación ante desastres protegen sus imágenes importantes. Los escáneres de vulnerabilidades también contribuyen a mantener los dispositivos actualizados con parches.
Los riesgos incluyen servidores intermediarios mal configurados o puertos de administración expuestos que los atacantes pueden aprovechar. Las imágenes de escritorio desactualizadas y sin parches presentan vulnerabilidades. Si falla el aislamiento, los hipervisores compartidos pueden dar lugar a ataques entre entornos vecinos. Una autenticación débil deja entrar a usuarios no autorizados. Una supervisión insuficiente oculta el movimiento lateral.
Por último, si no se prueban suficientemente las copias de seguridad, la recuperación tras una brecha será más lenta, lo que prolongará la interrupción del servicio y aumentará la posible pérdida de datos.
Comience con controles de acceso granulares y exija una autenticación multifactor sólida. Segmente las redes de administración y de usuarios. Automatice la aplicación de parches a hipervisores e imágenes de escritorio. Implemente EDR y supervisión continua en cada escritorio virtual. Utilice almacenamiento cifrado y protocolos seguros para todo el tráfico.
Haga copias de seguridad periódicas de las imágenes maestras y pruebe su restauración. Capacite a los usuarios sobre los riesgos de phishing y limite el acceso local a dispositivos USB o al portapapeles para evitar fugas de datos.
Descubra más sobre Seguridad de la identidad



¿Listo para revolucionar sus operaciones de seguridad?
Descubra cómo SentinelOne AI SIEM puede transformar su SOC en una potencia autónoma. Contáctenos hoy para una demostración personalizada y vea el futuro de la seguridad en acción.
