
Amazon S3 Bucket-Sicherheit – Bedeutung & Best Practices
Schaffen Sie eine starke Grundlage für die Sicherheit von Amazon S3 und wehren Sie aktuelle Cyberbedrohungen ab. Lernen Sie die Grundlagen, Best Practices und häufige Fehler kennen, um Ihre Daten vor unbefugtem Zugriff, Sicherheitsverletzungen und Compliance-Problemen zu schützen.

Amazon S3 Buckets speichern Daten jeder Art für cloudbasierte Anwendungen in IT-Umgebungen. Für die Datenspeicherung in der AWS Cloud ist Amazon S3 eine beliebte Wahl. Allerdings bestehen Risiken für die Datentransparenz und Datensicherheit. Trotz der zusätzlichen Flexibilität bleibt ein Unternehmen für die Daten verantwortlich, die es in diesen Buckets speichert.
Erfahren Sie, wie Sie S3 Buckets absichern und die Offenlegung sensibler Daten vermeiden. Verschiedene Sicherheitsebenen und Best Practices stärken Ihre Cloud-Sicherheit. Der Amazon S3 Bucket-Connector stellt Ihrer AWS Umgebung XDR-Daten bereit und erfordert benutzerdefinierte AWS IAM-Rollen. Die Bedrohungserkennung für Amazon S3 erkennt und beseitigt Ransomware und Malware in Ihren S3 Buckets mit Maschinengeschwindigkeit. Der Schutz von NetApp-Speicher ist entscheidend für stabile Geschäftsabläufe und die Integrität Ihrer Daten.
Für kontinuierliche Transparenz und eine stärkere Sicherheitslage können Unternehmen mit Managed XDR die Datenprotokolle von S3 erfassen und die Verwaltung von S3 Bucket-Daten automatisieren. Legen Sie vordefinierte Regeln fest, senken Sie Speicherkosten und verbessern Sie die Compliance. Dieser Leitfaden behandelt die Grundlagen der Amazon S3 Bucket-Sicherheit und zeigt Best Practices für die Absicherung Ihrer S3 Buckets.
Was ist Amazon S3 Bucket-Sicherheit?
Die Sicherheit von Amazon S3 Buckets liegt in der gemeinsamen Verantwortung von Kunden und AWS. Sie regelt, wie Nutzer auf selbst erstellte S3 Ressourcen zugreifen. Dazu gehören Berechtigungen für alle Objekte, zeitlich begrenzte Zugriffsrechte und Audit-Protokolle für Anfragen an S3 Ressourcen. So entsteht vollständige Transparenz.
Nutzer können auf AWS Leitfäden zugreifen und mit AWS Überwachungsdiensten bestehende Konfigurationen sowie die Nutzung von AWS Ressourcen prüfen. Weitere Aspekte der Amazon S3 Bucket-Sicherheit sind:
- Versionierung – S3 speichert mehrere Versionen eines Objekts in S3 Buckets. Das unterstützt Backups und die Wiederherstellung nach Sicherheitsvorfällen.
- Audits – Prüfen Sie regelmäßig Ihre S3 Bucket-Konfigurationen, Zugriffsprotokolle und Berechtigungen. So erkennen Sie potenzielle Sicherheitsprobleme und Schwachstellen.
- Protokollierung – Amazon S3 bietet Funktionen zur Protokollierung und Nachverfolgung von Bucket-Aktivitäten. Dazu gehören die Verwaltung von Anfragen, die Fehlerbehandlung und die Analyse von Zugriffsmustern.
Warum ist die Sicherheit von S3 Buckets wichtig?
Mangelnde Sicherheit von Amazon S3 Buckets kann Betriebsstörungen verursachen und das Vertrauen von Kunden gefährden. S3 Buckets speichern personenbezogene Daten (PII), Kreditkartendaten, Finanzdaten, geistiges Eigentum und andere vertrauliche Informationen. Ohne ausreichenden Schutz drohen Klagen, Identitätsdiebstahl und erhebliche Umsatzverluste durch Datenpannen.
Viele Branchen wie das Gesundheitswesen, der E-Commerce, das Finanzwesen und der öffentliche Sektor unterliegen strengen Vorschriften und Compliance-Anforderungen an die Datenspeicherung und -sicherheit. Die Sicherheit von Amazon-S3-Buckets gewährleistet die Einhaltung dieser Vorgaben. Sie trägt außerdem dazu bei, die Geschäftskontinuität zu sichern, Ausfallzeiten zu minimieren und Daten vor unbefugten Änderungen zu schützen. Eine gute Absicherung von S3-Buckets kann die Gesamtbetriebskosten senken, unnötige Ausgaben für Datenspeicherung und -übertragung vermeiden und den Bedarf an manueller Datenwiederherstellung verringern. Sie ist Teil jedes ganzheitlichen Cybersecurity-Programms und S3-Buckets müssen vor externen Bedrohungen geschützt werden.
Kunden erwarten heute, dass Unternehmen Best Practices für die Sicherheit von S3 Buckets umsetzen, bevor sie deren Dienste nutzen. Das stärkt den Ruf der Marke und schützt die Datenintegrität.
Best Practices für die Absicherung von S3 Buckets
1. Setzen Sie das Prinzip der geringsten Berechtigungen in Bucket-Richtlinien um
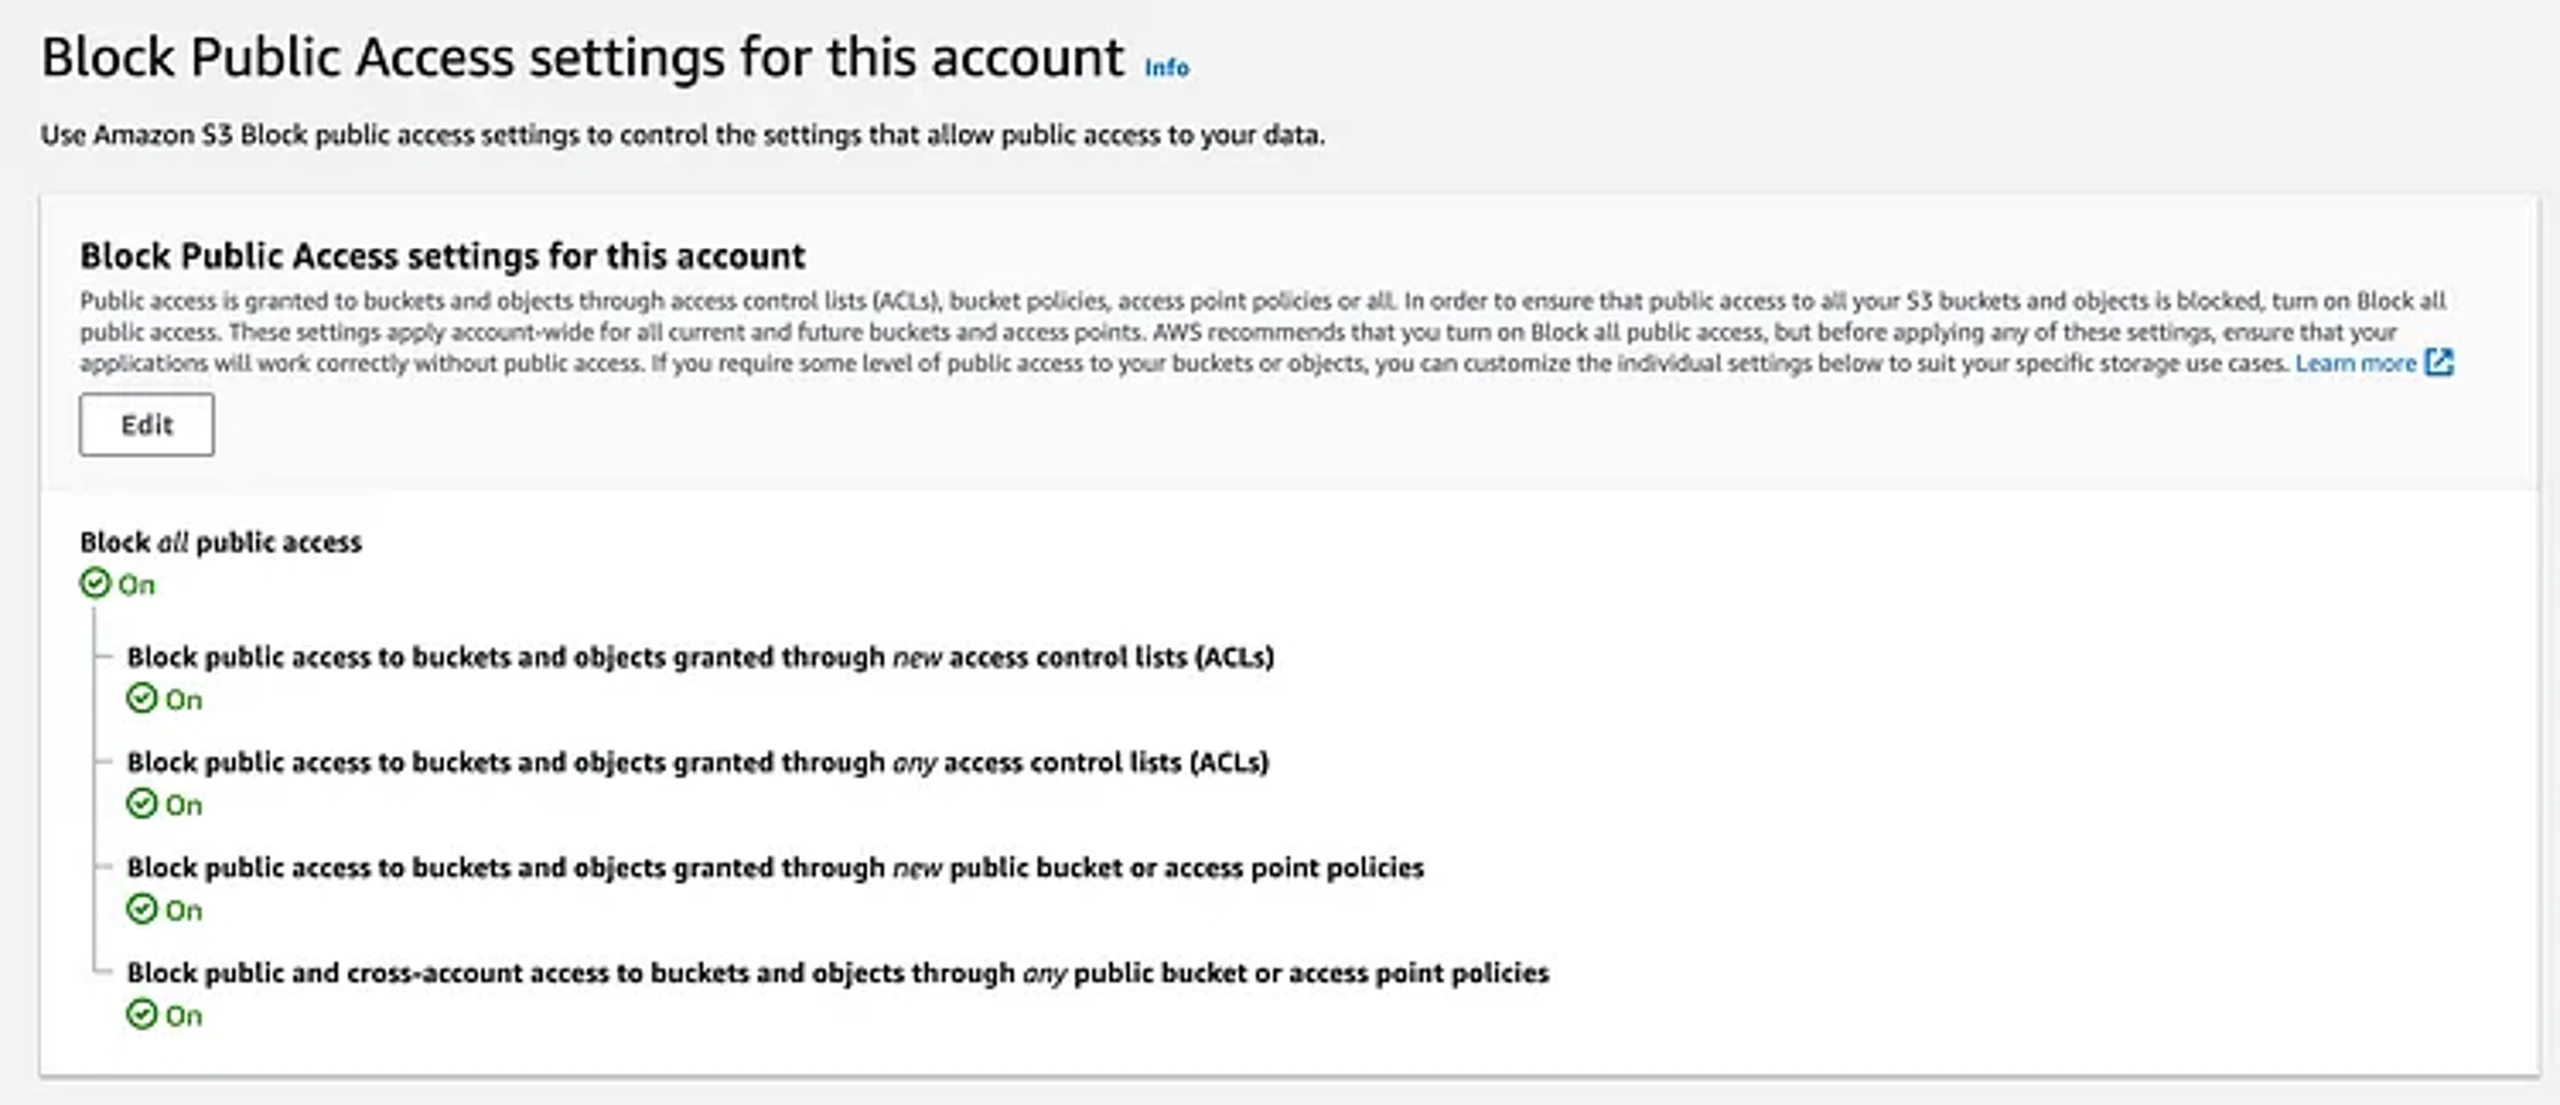
Setzen Sie IP-Adressen und ARNs für Konten, die Zugriff auf S3 Buckets benötigen, auf eine Positivliste. Aktivieren Sie die Einstellungen zum Blockieren öffentlichen Zugriffs und entfernen Sie den anonymen Zugriff auf S3 Buckets. Für Nutzer, die Zugriff auf bestimmte Buckets benötigen, können Sie benutzerdefinierte IAM-Richtlinien erstellen. Damit verwalten Sie Amazon S3 Berechtigungen für mehrere Nutzer. IAM-Rollen können Sie dauerhaft oder zusammen mit einem Session-Token als temporäre Anmeldedaten verwenden.
Stellen Sie sicher, dass Ihre identitätsbasierten Richtlinien keine Wildcard-Aktionen verwenden. Definieren Sie S3 Lifecycle-Richtlinien, um Objekte bei Bedarf automatisch nach Zeitplan zu entfernen. Aktivieren Sie in GuardDuty den S3 Schutz, um bösartige Aktivitäten durch Anomalieerkennung und Threat Intelligence zu erkennen. AWS hat zudem kürzlich Macie eingeführt, um sensible Daten außerhalb der vorgesehenen Bereiche zu finden.
Für die Umsetzung des Prinzips der geringsten Berechtigungen bietet AWS verschiedene Funktionen, darunter Berechtigungsgrenzen, Bucket-ACLs (Access Control Lists) und Service Control Policies. Dokumentieren Sie alle Identitäten mit autorisiertem Zugriff auf Ihre S3 Ressourcen.
2. Verschlüsseln Sie Daten bei der Speicherung und Übertragung
Überwachen Sie Ihre AWS Umgebung und ermitteln Sie, bei welchen Buckets die Verschlüsselung deaktiviert ist. Verschlüsseln Sie auf Bucket-Ebene statt auf Objektebene, um S3 Bucket-Daten vor unbefugtem Zugriff und Datenpannen zu schützen.
Mit Amazon S3 können Sie serverseitige Verschlüsselung anwenden. S3 Versionierung und S3 Object Lock schützen Daten vor versehentlichem Löschen. Für eine zusätzliche Sicherheitsebene können Sie Multi-Faktor-Authentifizierung (MFA) beim Löschen verlangen. Amazon S3 bietet CloudTrial und Funktionen zur Protokollierung von S3 Serverzugriffen. CloudWatch-Protokolle geben Ihnen einen umfassenden Überblick über Ihre Sicherheitslage. Gleichen Sie die Verschlüsselungsstandards Ihrer Umgebung mit Branchenbenchmarks ab.
Sie können auch die AES-256-Bit-Verschlüsselung nutzen, um Kundendaten zu verschlüsseln und die Schlüssel nach Abschluss des Verschlüsselungsvorgangs aus dem Speicher zu entfernen. Vom Kunden bereitgestellte Verschlüsselungsschlüssel funktionieren hervorragend und werden vom Benutzer bereitgestellt. Kundenseitig verwaltete Schlüssel können Sie erstellen, rotieren, deaktivieren und auditieren. Zudem haben Sie vollständigen Zugriff auf die Verschlüsselungseinstellungen. Sie können kundenseitig verwaltete Schlüssel (CMKs) über die AWS KMS-Konsole erstellen, bevor Sie sie auf S3-Ebene verwenden. Standardmäßig erstellt Amazon S3 bei der ersten Verwendung bereits eine AWS Managed CMK im AWS-Konto. Amazon S3 verwendet diese CMK für SSE-KMS und Amazon Sigv4 ist ein von Amazon S3 bereitgestellter Authentifizierungsmechanismus zum Signieren von API-Anfragen. Um den Verschlüsselungsstatus Ihrer Objekte zu prüfen, können Sie das S3-Inventar für weitere Informationen nutzen. Die vier wichtigsten Optionen zur Verwaltung der Verschlüsselung Ihrer S3-Buckets sind SSE-KMS, DSSE-KMS, clientseitige Verschlüsselung und SSE-C.
3. Befolgen Sie Sicherheitsstandards und Best Practices
Unternehmen weltweit befolgen verschiedene Sicherheitsstandards zum Schutz von S3 Buckets. Mit deren Umsetzung schützen Sie die Daten in Ihren S3 Buckets und Ihre Systeme. Sie können Karteninhaberdaten schützen, Firewalls einsetzen und Passworteinstellungen konfigurieren. Wenden Sie diese Standards auf alle Ihre Instanzen in der öffentlichen AWS Cloud an.
Zu den wichtigsten Standards, die Unternehmen weltweit für die Sicherheit von Amazon S3 Buckets befolgen, gehören:
- National Institute of Standards and Technology (NIST)
- Monetary Authority of Singapore (MAS)
- Datenschutz-Grundverordnung (DSGVO)
- Payment Card Industry Data Security Standard (PCI DSS)
- Australian Prudential Regulation Authority (APRA)
4. Nutzen Sie eine Multi-Region-Anwendung
Mit globalen DynamoDB-Tabellen replizieren Sie Daten asynchron zwischen primären und sekundären Regionen. Nutzen Sie die Multi-Region-Anwendungsarchitektur von AWS, um fehlertolerante Anwendungen zu verwalten. Die regionsübergreifende S3 Replikation von AWS verbessert die Wiederherstellungsmöglichkeiten Ihrer S3 Buckets nach einem Ausfall.
5. Nutzen Sie vorsignierte S3 URLs
Amazon S3 Objekte sind standardmäßig privat. Nur ihre Eigentümer haben Zugriff darauf. Möchten diese Objekte mit anderen teilen, können sie mit vorsignierten URLs eigene Sicherheitsberechtigungen festlegen und zeitlich begrenzten Zugriff zum Herunterladen gewähren.
Mit vorsignierten URLs können Sie Objekte in einem S3 Bucket für einen selbst festgelegten Zeitraum verlinken. Beispielsweise können Sie mit dem folgenden Befehl eine vorsignierte URL für einen bestimmten Bucket erstellen, die eine Woche lang gültig ist:
aws s3 pre sign s3://DOC-EXAMPLE-BUCKET/test2.txt
--expires-in 604800
6. Nutzen Sie Tools zur Sicherheitsüberwachung von S3-Buckets und führen Sie regelmäßige Audits durch
Mit dem Amazon Tag Editor können Sie S3-Ressourcen für Sicherheitsaudits mit Tags versehen. Erstellen Sie Ressourcengruppen, um Ihre S3-Ressourcen effektiv zu verwalten und zu prüfen.
Mit AWS-Diensten wie CloudWatch überwachen Sie wichtige Metriken wie 4xxErrors, DeleteRequests, GetRequests und PutRequests. Die regelmäßige Überwachung dieser Metriken trägt zur Sicherheit, Leistung und Verfügbarkeit Ihrer S3-Ressourcen bei.
Mit KI-gestützten Plattformen wie SentinelOne automatisieren Sie zudem die Sicherheitsüberwachung und Prüfung Ihrer S3-Buckets sowie die Berichterstellung.
Wie unterstützt Sie SentinelOne?
Das Speichern und Verwenden ungeprüfter Dateien in S3-Buckets birgt Sicherheitsrisiken, die Unternehmen vermeiden müssen. Unternehmen nutzen S3-Buckets als skalierbaren und sicheren Objektspeicher. Inhalt und Sicherheitsstatus hochgeladener Dateien sind jedoch möglicherweise unbekannt. Deshalb müssen Kunden die Dateien prüfen und mögliche Schwachstellen in Anwendungen beheben.
SentinelOne unterstützt Unternehmen dabei, Anforderungen an Datensouveränität und Compliance schnell zu erfüllen. Die Plattform erkennt Malware und Zero-Days in Millisekunden und schützt Cloud-Umgebungen, indem sie die Ausbreitung solcher Bedrohungen verhindert. Nutzer können die Analyse von Bedrohungen in Dateien optimieren und automatisieren, die Plattform einfach in bestehende Anwendungen und Workflows integrieren und flexible Schutzrichtlinien nutzen.
Über die SentinelOne-Verwaltungskonsole verwalten Nutzer Workloads, Endpunkte und S3-Ressourcen. Sie automatisiert die Erkennung von Buckets und bietet wirksame Schutzmechanismen gegen versehentliche Fehlkonfigurationen.
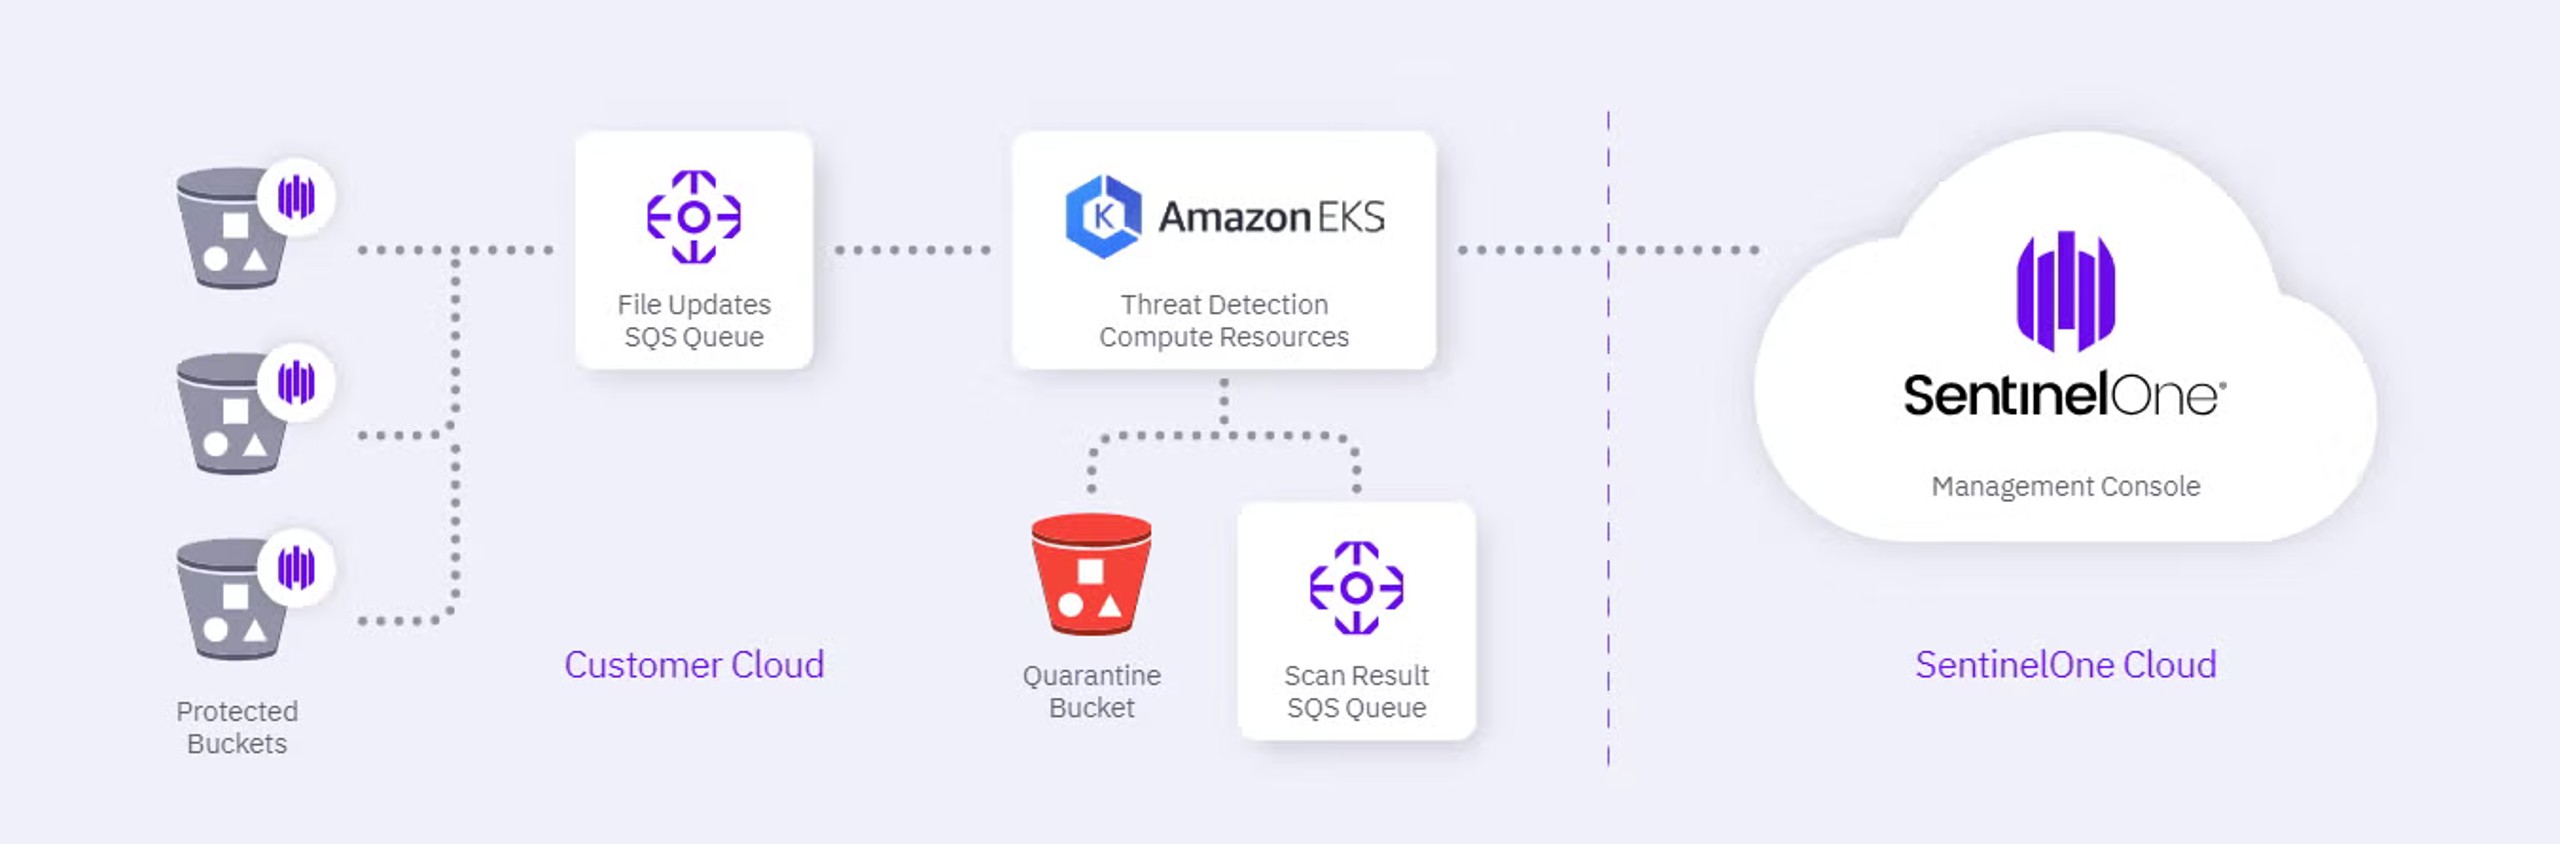
So stärkt SentinelOne die Sicherheit von Amazon S3-Buckets in Unternehmen:
- Erweiterte Bedrohungserkennung für Amazon S3-Buckets – SentinelOne prüft jedes neu zum Bucket hinzugefügte Objekt auf Malware und kann vorhandene Dateien bei Bedarf einfach prüfen. Automatische Skalierung, Dateiquarantäne und individuelle Maßnahmen zur Behebung von Sicherheitsvorfällen unterstützen Unternehmen dabei, infizierte Dateien zu entfernen und die Ausbreitung von Malware zu verhindern
- Konfigurierbare Cloud-Richtlinien – Die Cloud-Richtlinien von SentinelOne lassen sich an Ihre geschäftlichen Anforderungen anpassen. Das schafft Flexibilität bei der Bereitstellung von Ressourcen. Alle Prüfungen finden innerhalb der Umgebung statt. Vertrauliche Daten verlassen die Cloud-Umgebung nicht. Der Schutz lässt sich einfach bereitstellen und in bestehende Anwendungsarchitekturen und Workflows integrieren
- Bestandsverwaltung – SentinelOne schützt Unternehmen mit leistungsstarken Threat-Hunting-Funktionen für die Cloud. Die Plattform liefert Telemetriedaten für Workloads, setzt richtlinienbasierten Schutz um und vereinfacht die Verwaltung des Cloud-Ressourcenbestands. Gartner, MITRE Engenuity, Tevora und viele weitere erkennen SentinelOne an und vertrauen der Plattform. Die Singularity XDR Plattform schützt führende Unternehmen weltweit und verschafft ihnen Echtzeit-Einblicke in Angriffsflächen, plattformübergreifende Korrelation und KI-gestützte Reaktionsmaßnahmen.

Erkunden Sie Threat Intelligence in der Singularity Platform, unterstützt von Mandiant.
Fazit
Amazon S3-Bucket-Sicherheit Funktionen werden weltweit von Anwendern genutzt, um in S3-Buckets gespeicherte Objekte zu schützen. Dazu gehören Verfahren zur Überwachung und Prüfung sowie bewährte Praktiken für präventive Sicherheit. Beides haben wir in diesem Leitfaden behandelt. Alle Ihre Assets zu identifizieren und zu prüfen ist ein wichtiger Schritt, um Ihre S3-Buckets zu schützen. Wenn Sie Zugriffskontrolllisten deaktivieren, hängt der Schutz Ihrer Daten davon ab, wie Sie eigene Richtlinien erstellen und verwalten. Sie können auch Virtual Cloud Endpoint (VCE)-Richtlinien nutzen und die vollständige Kontrolle über Ihre Buckets übernehmen, indem Sie deren ACL-Einstellungen auf die Standardwerte zurücksetzen.
Stellen Sie sicher, dass für alle Ihre Buckets die richtigen Richtlinien gelten und sie nicht öffentlich zugänglich sind. Nutzen Sie Dienste zur kontinuierlichen Sicherheitsüberwachung und Prüfung wie SentinelOne, um S3-Implementierungen zu kontrollieren und AWS Config Rules zu verwalten. Plattformen wie SentinelOne lassen sich einfach einrichten und bedienen. Vereinbaren Sie eine kostenlose Live-Demo mit uns und testen Sie unsere Funktionen. So schützen Sie sich im heutigen Wettbewerbsumfeld.

KI-gestützte Cybersicherheit
Verbessern Sie Ihre Sicherheitslage mit Echtzeit-Erkennung, maschineller Reaktion und vollständiger Transparenz Ihrer gesamten digitalen Umgebung.
Häufig gestellte Fragen
Amazon S3-Sicherheit umfasst alle Maßnahmen, die Objekte vor unbefugtem Zugriff, Manipulation und Datenpannen schützen. AWS verfügt über verschiedene integrierte Sicherheitsfunktionen, die Nutzer einsetzen können. Zur S3-Sicherheit gehören benutzerdefinierte Sicherheitsrichtlinien, die Konfiguration von Buckets sowie geeignete Mechanismen für Überwachung, Verschlüsselung und Protokollierung. Ziel ist es, die in Buckets gespeicherten Daten zu schützen, vertraulich zu halten und ausschließlich autorisierten Nutzern zugänglich zu machen.
Sie können Ihre S3-Buckets auf verschiedene Weise absichern. Die erste Möglichkeit ist, die Tools und Ressourcen des AWS-Ökosystems zu nutzen. Sie können Standardkonfigurationen ändern und Bucket-Richtlinien anpassen, um sensible Daten zu schützen. Die zweite und beste Möglichkeit, S3-Buckets abzusichern, ist eine KI-gestützte Plattform zur Sicherheitsautomatisierung wie SentinelOne. SentinelOne bietet fortschrittliche Bedrohungsinformationen, Monitoring und Analysen sowie eine umfassende Palette leistungsstarker Cybersecurity-Funktionen. Mit der 1-Klick-Behebung können Sie kritische Schwachstellen in Ihrer gesamten Cloud-Umgebung beheben.
Mehr erfahren über Cybersicherheit



Erleben Sie die fortschrittlichste Cybersicherheitsplattform
Erfahren Sie, wie die intelligenteste, autonome Cybersicherheitsplattform der Welt Ihr Unternehmen heute und in Zukunft schützen kann.
