
Was ist Cloud-Datenschutz?
Erfahren Sie, wie Sie Ihre Daten in der Cloud schützen. Dieser Leitfaden erläutert die Grundlagen der Cloud-Sicherheit, häufige Risiken und praktische Schutzmaßnahmen. Sichern Sie Ihre Cloud-Daten noch heute.

Daten sind heute ein wichtiger Treiber für Unternehmen. Sie nutzen Daten für verschiedene Zwecke: Sie analysieren sie, um neue Nutzer zu gewinnen, mehr Kunden zu erreichen oder ihnen neue Produkte anzubieten. Weil Unternehmen aller Branchen weltweit intensiv mit Daten arbeiten, sind sie ein attraktives Ziel für Bedrohungsakteure. Hier setzt der Cloud-Datenschutz an.
Cloud-Datenschutz (CDP) bezeichnet Maßnahmen, mit denen Unternehmen ihre in der Cloud gespeicherten Daten vor Bedrohungsakteuren schützen. Ziel ist es, unbefugten Zugriff auf sensible Daten und Datenschutzverletzungen zu verhindern. Der Schutz von Cloud-Daten umfasst mehrere Maßnahmen, darunter Verschlüsselung, Zugriffskontrollen und die Verhinderung von Datenverlust.
In diesem Blogbeitrag erfahren Sie, was Cloud-Datenschutz ist, warum Unternehmen ihm Priorität einräumen und wie Sie Ihre Daten in der Cloud schützen.. Außerdem stellen wir gängige Arten und Bestandteile des Cloud-Datenschutzes vor. Abschließend erläutern wir, wie SentinelOne Ihre Cloud-Sicherheitslage verbessern kann.
 Was ist Cloud-Datenschutz?
Wie bereits erläutert, bezeichnet Cloud-Datenschutz den Schutz von Daten, die in der Cloud gespeichert sind. Das können Mitarbeiterlisten, Kundenpasswörter, Bestellungen und andere Daten sein. Dabei geht es nicht nur darum, sensible Daten zu schützen. Auch ihre Verarbeitung in Cloud-Umgebungen und ihre Übertragung müssen abgesichert werden. Ziel ist es, die Vertraulichkeit, Integrität und Verfügbarkeit (CIA) der Daten zu gewährleisten und zugleich die Vorteile der Cloud zu nutzen.
Cloud-Datenschutz umfasst mehrere technische Komponenten. Sehen wir uns an, wie Sie damit Cloud-Daten schützen:
1. Verschlüsselung
Verschlüsselung ist der Prozess, bei dem Klartext in eine Form umgewandelt wird, die weder Menschen noch Maschinen unmittelbar verstehen können. Die Verschlüsselung von Daten im Ruhezustand und bei der Übertragung ist ein zentraler Bestandteil der Datenschutzstrategie. Ruhende Daten, die nicht über ein Medium an ein Ziel übertragen werden, müssen ordnungsgemäß verschlüsselt sein. Dazu gehören beispielsweise in einer Datenbank gespeicherte Passwörter. Gängige Verfahren zur Verschlüsselung ruhender Daten sind Advanced Encryption Standard (AES) und Triple Data Encryption Standard (TDES).
2. Zugriffskontrollen
Zugriffskontrollen beschränken den Datenzugriff in der Cloud-Infrastruktur auf bereits authentifizierte Nutzer. Sie werden mithilfe von Identitäts- und Zugriffsmanagement (IAM) umgesetzt. Damit lassen sich Richtlinien wie Multifaktor-Authentifizierung (MFA) und rollenbasierte Zugriffskontrolle (RBAC) durchsetzen. So erhalten nur Konten Zugriff auf bestimmte Ressourcen oder Daten, die diesen Zugriff benötigen.
3. Datensicherung und Wiederherstellung
Daten sind für Unternehmen unverzichtbar und müssen vor den Folgen von Naturereignissen und Sicherheitsvorfällen geschützt werden. Dafür sind Strategien zur Datensicherung und Wiederherstellung wichtig. Sicherungskopien von Storage-Buckets, Datenbanken und Anwendungscode werden gespeichert, damit sich absichtlich oder versehentlich gelöschte Daten wiederherstellen lassen. Die meisten Cloud-Anbieter bieten zudem eigene Dienste für automatisierte Backups mit zeitpunktgenauer Wiederherstellung an.
4. Compliance-Standards
Unternehmen in regulierten Branchen wie dem Zahlungsverkehr oder dem Gesundheitswesen benötigen Compliance- und Governance-Frameworks, um gesetzliche und regulatorische Vorgaben einzuhalten. Dazu gehören ein Audit-Trail und Richtlinien, die Anforderungen wie GDPR und HIPAA erfüllen.
5. Kontinuierliche Überwachung
Überwachungs- und Bedrohungserkennungssysteme sind wichtig, da Daten jederzeit abfließen können. Unternehmen müssen ihre Cloud-Umgebungen kontinuierlich auf Auffälligkeiten und Sicherheitsschwachstellen prüfen. Dafür können sie erweiterte Analysen und Algorithmen für maschinelles Lernen einsetzen. Diese Systeme erkennen ungewöhnliches Verhalten, sodass Unternehmen auf mögliche Sicherheitsverletzungen nahezu in Echtzeit reagieren können.
Warum brauchen wir Cloud-Datenschutz?
Wenn Unternehmen ihre Dienste von lokalen Infrastrukturen in die Cloud verlagern, ändern sich auch die Methoden, mit denen sie große Mengen vertraulicher Informationen verarbeiten und speichern. Damit werden zuverlässiger Cloud-Datenschutz und die Wiederherstellung von Daten unverzichtbar. Bei der Migration ihrer Workloads in die Cloud stehen Unternehmen vor neuen Sicherheitsanforderungen, die über einfache Schutzmechanismen hinausgehen.
In Cloud-Umgebungen sind Daten aufgrund der verteilten Architektur und des Modells der geteilten Verantwortung stärker Angriffen ausgesetzt. Bei lokalen Infrastrukturen kann ein Unternehmen dagegen zentrale Sicherheitskontrollen einsetzen. Deshalb ist ein ganzheitlicher Ansatz erforderlich, um Cloud-Daten vor unbefugtem Zugriff und anderen Sicherheitsverletzungen zu schützen.
Ein weiterer Grund für Cloud-Datenschutz ist die Einhaltung regulatorischer Vorgaben. Beispiele sind GDPR in Europa und HIPAA im Gesundheitswesen. Diese Vorschriften legen Sicherheitsanforderungen fest, die Unternehmen zum Schutz gespeicherter sensibler Personen- und Kundendaten erfüllen müssen. Verstöße können schwerwiegende Folgen haben, dem Ruf eines Unternehmens schaden und das Vertrauen der Kunden zerstören.
Abgesehen von Compliance gilt es, die sich rasch wandelnde Cyberbedrohungslage zu berücksichtigen, die den Schutz von Cloud-Daten zu einer zentralen Aufgabe macht. Angreifer erkunden verschiedene Wege, gegen Anwendungen in der Cloud-Infrastruktur vorzugehen, von der Aufklärung bis zur Ausführung von Exploits. Unternehmen ohne angemessene Schutzmaßnahmen für ihre Cloud-Infrastruktur können erhebliche finanzielle Verluste erleiden, und ihr Betrieb könnte abrupt zum Erliegen kommen, was das Vertrauen ihrer Kunden erschüttert.
Wie werden Daten in der Cloud geschützt?
Der Schutz von Cloud-Daten beruht auf Technologien und Verfahren, die Daten in öffentlichen, privaten und hybriden Clouds kontrollieren. Eine zentrale Maßnahme gegen unbefugten Zugriff ist die Verschlüsselung: Sie macht Daten ohne den passenden Schlüssel unlesbar. Moderne Cloud-Anbieter wie AWS und GCP bieten integrierte Optionen, um Daten im Ruhezustand und während der Übertragung zu verschlüsseln. Beide Verschlüsselungsebenen zusammen schützen vor unbefugtem Zugriff.
Zugriffskontrollen spielen ebenfalls eine wichtige Rolle beim Schutz von Cloud-Daten. Sie stellen sicher, dass nur authentifizierte Nutzer auf bestimmte Ressourcen oder Datensätze zugreifen. Zur Verwaltung von Nutzeridentitäten und Zugriffsrichtlinien werden Identitäts- und Zugriffsmanagement (IAM)-Systeme eingesetzt. Auch Cloud-Anbieter stellen solche Systeme bereit. Für zusätzliche Sicherheit können bei der Anmeldung weitere Prüfungen wie die Multifaktor-Authentifizierung (MFA) eingesetzt werden. Dabei reicht ein Passwort allein nicht aus. Die rollenbasierte Zugriffskontrolle (RBAC) sollte Nutzerrechte so beschränken, dass niemand Zugriff auf Informationen erhält, für die keine Berechtigung besteht.
Neben Datenverschlüsselung und Zugriffskontrollen schützen Cloud-Sicherheitsdienste Ihre Daten durch kontinuierliche Überwachung und Bedrohungserkennung. Fortschrittliche Überwachungstools können mithilfe von Algorithmen für maschinelles Lernen Anomalien und sogar Sicherheitsbedrohungen nahezu in Echtzeit erkennen.
Diese Tools erkennen auffällige Muster oder Verhaltensweisen, die zu einer Sicherheitsverletzung führen könnten. So können Unternehmen schnell reagieren. Cloud-Anbieter integrieren dafür Dienste, die Einblick in Netzwerkverkehr, Nutzeraktivitäten und potenzielle Risiken geben. Das unterstützt einen mehrschichtigen Sicherheitsansatz.

CNAPP-Marktführer
In diesem Gartner Market Guide für Cloud-Native Application Protection Platforms erhalten Sie wichtige Einblicke in den Zustand des CNAPP-Marktes.
Welche Arten von Cloud-Datenschutz gibt es?
Cloud-Datenschutz umfasst verschiedene Maßnahmen für unterschiedliche Sicherheitsanforderungen und Herausforderungen bei der Speicherung und Verarbeitung von Daten in der Cloud.
Dazu gehören Datenredundanz, Identitätsmanagement, Netzwerksicherheit, Compliance-Management und die Reaktion auf Sicherheitsvorfälle.
1. Datenredundanz
Ein Aspekt des Cloud-Datenschutzes ist Datenredundanz. Dabei speichern Sie mehrere Kopien Ihrer Daten an verschiedenen Standorten oder in verschiedenen Systemen, sowohl in der Cloud als auch lokal. So bleiben Daten bei Hardwareausfällen, Naturkatastrophen oder anderen Störungen verfügbar und wiederherstellbar.
Die meisten Cloud-Anbieter setzen Redundanzmaßnahmen auf verschiedenen Ebenen ein: lokal, regional oder global. Sie erhöhen die Verfügbarkeit und Widerstandsfähigkeit der Daten, falls etwas schiefgeht.
2. Identitätsmanagement (IM)
Beim Identitätsmanagement wird die Identität von Nutzern überprüft und ihr Zugriff auf Cloud-Ressourcen gesteuert. Der IM-Prozess sollte stärkere Authentifizierungsmethoden wie biometrische Verifizierung oder Single Sign-on (SSO) unterstützen. Das vereinfacht Unternehmen die Integration und Authentifizierung und gewährleistet zugleich die Sicherheit.
3. Netzwerksicherheit
Das Ziel der Netzwerksicherheit ist der Schutz von Daten während ihrer Übertragung über Netzwerke. Der Datenverkehr umfasst VPNs, Firewalls und IDS. Netzwerksicherheitstools wie AWS Macie AWS Shield schützen Daten bei der Übertragung zwischen Nutzern und Cloud-Diensten in beide Richtungen vor unbefugtem Zugriff.
4. Compliance-Management
Wie bereits erläutert, ist Compliance für Unternehmen besonders wichtig. Dazu gehören Richtlinien und die Einhaltung gesetzlicher Vorgaben: etwa GDPR für Verbraucherdaten, HIPAA für Gesundheitsdaten und PCI DSS für Zahlungsdaten. Diese Standards geben Unternehmen zudem einen Rahmen, um die Einhaltung der Vorgaben zu bewerten und zu prüfen.
5. Reaktion auf Sicherheitsvorfälle
Die Reaktion auf Sicherheitsvorfälle umfasst die Erkennung und Bewältigung von Sicherheitsvorfällen und ist damit ein wesentlicher Bestandteil des Cloud-Datenschutzes. Dazu gehören im Voraus festgelegte Pläne und Strategien, um Datenschutzverletzungen und andere Sicherheitsvorfälle zu erkennen und darauf zu reagieren. Eine wirksame Reaktion begrenzt Schäden und beschleunigt die Wiederherstellung nach einem Vorfall.
Zentrale Elemente des Cloud-Datenschutzes
Cloud-Datenschutz umfasst mehrere wichtige Elemente, die über grundlegende Verschlüsselung und Zugriffskontrollen hinausgehen. Sie bilden die Grundlage für eine umfassende Sicherheitsstrategie, die auf die besonderen Herausforderungen von Cloud-Umgebungen zugeschnitten ist:
- Datenklassifizierung: Bei der Datenklassifizierung werden Daten identifiziert und nach ihrer Sensibilität und Bedeutung für das Unternehmen kategorisiert. So können Unternehmen für verschiedene Datentypen das erforderliche Schutzniveau bestimmen und Compliance-Anforderungen festlegen.
- Cloud Security Posture Management (CSPM): CSPM-Tools bewerten Cloud-Umgebungen kontinuierlich, um Sicherheitsfehlkonfigurationen und Compliance-Risiken zu erkennen. Sie geben Gewissheit über Sicherheitskontrollen und automatisieren Reaktionen auf Schwachstellen.
- Anwendungssicherheit: Wenn Anwendungen in die Cloud migriert und dort bereitgestellt werden, müssen sie geschützt werden. Dazu gehören sichere Programmierpraktiken, Schwachstellenbewertungen und Anwendungs-Firewalls zum Schutz vor verschiedenen Injection-Angriffen wie SQL-Injection oder Cross-Site-Scripting.
- Prüfung der Datenintegrität: Integrität ist Teil der CIA-Triade. Sie bestätigt, dass Daten nicht verändert wurden und sich im selben Zustand wie bei ihrer ursprünglichen Erstellung befinden. Prüfsummen und Hash-Funktionen sind beispielsweise Verfahren, mit denen sich die Integrität gespeicherter Daten sicherstellen lässt.
Vorteile des Cloud-Datenschutzes
Cloudbasierter Datenschutz bietet mehrere Vorteile für die Sicherheit und effiziente Verarbeitung von Daten in Cloud-Umgebungen. Wer diese Vorteile kennt, kann besser entscheiden, ob die Cloud für das eigene Unternehmen geeignet ist.
- Elastizität und Flexibilität: Cloud-Datenschutzprodukte sind auf elastische Speicherung und Verarbeitung ausgelegt. Unternehmen können ihre Speicher- und Verarbeitungskapazitäten nach Bedarf erweitern oder reduzieren. So bewältigen sie wachsende Datenmengen ohne umfassende Änderungen an ihrer Infrastruktur.
- Automatisierte Compliance: Die meisten Cloud-Anbieter bieten Compliance-Kontrollen als Service an. So erfüllen Unternehmen Sicherheitsvorschriften mit weniger Aufwand. Dazu gehören automatisierte Audit-Trails, Verschlüsselung und Reporting-Anwendungen, die die Einhaltung von Standards wie der DSGVO oder HIPAA erleichtern.
- Kostenvorteile: Cloudbasierte Sicherheitsdienste wie AWS Guard Duty oder Azure Security Center senken die Kosten für die Verwaltung lokaler Sicherheitsinfrastruktur. Mit einem nutzungsbasierten Abrechnungsmodell können Unternehmen ihre Cloud-Kosten effizienter gestalten. Sie bezahlen nur für die tatsächlich genutzten Ressourcen und tragen keine zusätzlichen Kosten für ungenutzte Kapazitäten.
- Bedrohungserkennung: Cloud-Anbieter verfügen über eigene Anwendungen zur Bedrohungserkennung. Diese nutzen leistungsfähige Machine-Learning-Algorithmen, um Bedrohungen nahezu in Echtzeit zu erkennen. Das ist effektiver, als Threat-Feeds manuell auszuwerten.
- Notfallwiederherstellung: Die schnelle Wiederherstellung von Daten im Störungsfall ist ein wichtiger Bestandteil des Cloud-Schutzes, den das System gemäß den jeweiligen Anforderungen bereitstellt. So reduzieren Unternehmen Ausfallzeiten und sichern die Geschäftskontinuität auch bei unerwarteten oder ungeplanten Unterbrechungen.
Herausforderungen beim Cloud-Datenschutz
Cloud-Datenschutz bietet viele Vorteile, bringt aber auch Herausforderungen mit sich. Unternehmen müssen diese bewältigen, um einen Plan für den Cloud-Datenschutz zu erstellen und eine mehrschichtige Verteidigungsstrategie umzusetzen. Sehen wir uns diese Herausforderungen genauer an.
#1. Datenschutz
Wer sensible Daten in der Cloud speichert, gibt möglicherweise einen Teil der Kontrolle über deren Vertraulichkeit ab, sobald sie auf einem Server liegen. Auch Dritte könnten Zugriff auf diese Informationen erhalten. Zudem können Daten in mehreren Rechtsräumen mit unterschiedlichen Gesetzen gespeichert werden.
#2. Multi-Cloud-Umgebungen
In einer Multi-Cloud-Umgebung können Unternehmen private, öffentliche oder hybride Clouds nutzen. Auch Kombinationen aus zwei oder drei dieser Cloud-Typen sind möglich. Aufgrund ihrer unterschiedlichen Funktionsweisen ist es schwierig, den Datenschutz über alle Cloud-Plattformen hinweg zu verantworten. Die Koordination aller Komponenten zur Sicherstellung der Kontinuität erfordert umfangreiche Fachkenntnisse.
#3. Modell der geteilten Verantwortung
Cloud-Anbieter arbeiten nach einem Modell der geteilten Verantwortung. Demnach liegt die Verantwortung für die Sicherheit der Cloud sowohl beim Cloud-Anbieter als auch beim Endnutzer. Das kann ein Unternehmen oder ein einzelner Entwickler sein. Unklare Zuständigkeiten für einzelne Sicherheitsbereiche können dabei ausnutzbare Schwachstellen entstehen lassen.
#4. Notfallwiederherstellung
Cyberbedrohungen entwickeln sich ständig weiter. Ihr Sicherheitsansatz muss Schritt halten. Unternehmen sollten neue Schwachstellen und Angriffsvektoren zeitnah erkennen und adressieren.
Best Practices für den Cloud-Datenschutz
Cloud-Datenschutz bietet eine Grundlage. Mit einigen Best Practices lassen sich darüber hinaus verschiedene Angriffe mit geringem Aufwand verhindern. Sehen wir uns einige davon genauer an:
- Starke Authentifizierung nutzen: Eine zusätzliche Sicherheitsebene durch verpflichtende Multi-Faktor-Authentifizierung (MFA) für Nutzer mit Zugriff auf Cloud-Daten oder -Ressourcen kann Brute-Force- und Password-Spraying-Angriffe verhindern.
- Sicherheitsrichtlinien regelmäßig aktualisieren: Prüfen und aktualisieren Sie Sicherheitsrichtlinien regelmäßig, wenn neue Bedrohungen auftreten und sich Vorschriften ändern. So bleibt Ihre Verteidigung auch langfristig stark.
- Regelmäßige Sicherheitsaudits durchführen: Regelmäßige Sicherheitsaudits von Cloud-Umgebungen decken Schwachstellen auf und prüfen, ob alle Systeme Sicherheitsstandards erfüllen. Ein internes Sicherheitsteam oder ein externer Audit-Dienstleister kann sie durchführen. So erkennen Unternehmen Schwachstellen, bevor Angreifer sie entdecken und ausnutzen.
- Sensible Daten verschlüsseln: Verschlüsseln Sie Daten stets, sowohl in Datenbanken als auch bei der Übertragung. Starke Verschlüsselungsalgorithmen schützen wichtige Daten vor unbefugtem Zugriff und Abfangen.
- Schulungen: Schulungen für Mitarbeitende zu Best Practices für Cloud-Sicherheit sind entscheidend, um Sicherheitsverletzungen durch menschliche Fehler zu vermeiden. Zu den Präventionsmaßnahmen gehören Schulungen zum Erkennen von Phishing-Betrug und zur sicheren Nutzung privater Geräte für die Arbeit.
Wie wählen Sie ein sicheres Cloud-Datenschutztool aus?
Der Markt bietet eine Vielzahl von Cloud-Datenschutztools und -produkten. Das erschwert Unternehmen die Auswahl. Achten Sie bei einem Cloud-Datenschutztool vor allem auf diese fünf Kriterien:
- Umfassende Sicherheitsfunktionen: Prüfen Sie, ob das Tool mehrere Sicherheitsfunktionen bietet, darunter die Verwaltung von Verschlüsselung und Zugriffskontrollen sowie Data Loss Prevention und Bedrohungserkennung.
- Integrationsfähigkeit: Das gewählte Tool sollte sich in Ihren bestehenden Technologie-Stack und Ihre Cloud-Plattformen integrieren lassen. Das spart später Zeit bei der Integration.
- Unterstützung bei der Compliance: Wählen Sie ein Tool, das Sie bei der Einhaltung aller relevanten Vorschriften wie der DSGVO, HIPAA oder PCI DSS unterstützt. Zu den wichtigsten Funktionen gehören ein automatisierter Audit-Trail, integrierte Berichte und vordefinierte Compliance-Vorlagen, die die Einhaltung gesetzlicher Pflichten erleichtern.
- Skalierbarkeit und Leistung: Das beste Migrationstool sollte mit Ihren Anforderungen skalieren, wenn die Zahl der Benutzer oder das Datenvolumen in Ihrem Unternehmen steigt, ohne dass die Leistung darunter leidet.
- Einfache Bedienung und persönliche Unterstützung: Die Benutzeroberfläche sollte selbsterklärend und einfach zu bedienen sein, damit sich Sicherheitseinstellungen effektiv verwalten lassen. Berücksichtigen Sie auch die Qualität des Kundensupports des Anbieters, einschließlich Schulungsbeiträgen zum technischen Support.
Wie unterstützt SentinelOne?
Als leistungsstarke Endpoint Protection-Lösung schützt SentinelOne die in der Cloud gespeicherten Daten Ihrer Kunden. Die Plattform wurde mit Fokus auf zeitpunktbezogenen Schutz entwickelt. Sie nutzt KI und maschinelles Lernen, um sofort auf Bedrohungen zu reagieren und sie zu analysieren. So bietet sie mehrschichtigen Schutz vor Malware, Ransomware und anderen Cyberangriffen.
SentinelOne verbessert die Bedrohungserkennung und erkennt verdächtiges Verhalten ohne herkömmliche signaturbasierte Verfahren. So werden auch bisher unbekannte Bedrohungen effektiv erkannt. Automatische Maßnahmen zur Eindämmung und Reaktion isolieren infizierte Endpunkte schnell oder machen schädliche Aktivitäten rückgängig, um die Auswirkungen des Angriffs auf das Unternehmen zu reduzieren.
Die Plattform lässt sich einfach in verschiedene Cloud-Plattformen und IT-Infrastrukturen integrieren. So können Unternehmen dieselben Sicherheitsrichtlinien in allen Umgebungen anwenden, ob öffentlich oder privat. Die zentrale Verwaltungskonsole bietet Ihnen sofortigen Überblick über Ihre Endpunkte und Cloud-Ressourcen. Dadurch können Sie den Status aller verbundenen Geräte leichter verfolgen.
Die SentinelOne-Plattform bietet umfassende Compliance-Funktionen. Detaillierte Audit-Protokolle und Berichte unterstützen Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Einhaltung ihrer Branchenstandards nachzuweisen.
Singularity™ Cloud Data Security bietet Malware-Scans in Maschinengeschwindigkeit sowie adaptive, skalierbare und KI-gestützte Sicherheitslösungen für Amazon S3, Azure Blob Storage, Google Cloud Storage und NetApp. Es erkennt Bedrohungen ohne Verzögerung und optimiert die automatisierte Reaktion durch die automatische Quarantäne schädlicher Objekte. Sie stellen sicher, dass keine sensiblen Daten Ihre Cloud-Umgebungen verlassen, und vereinfachen die Sicherheitsverwaltung. Nutzer profitieren vom lastverteilten Schutz vor dateibasierter Malware und Zero-Day-Bedrohungen und sichern Cloud-Workloads, Identitäten und andere digitale Ressourcen ab.
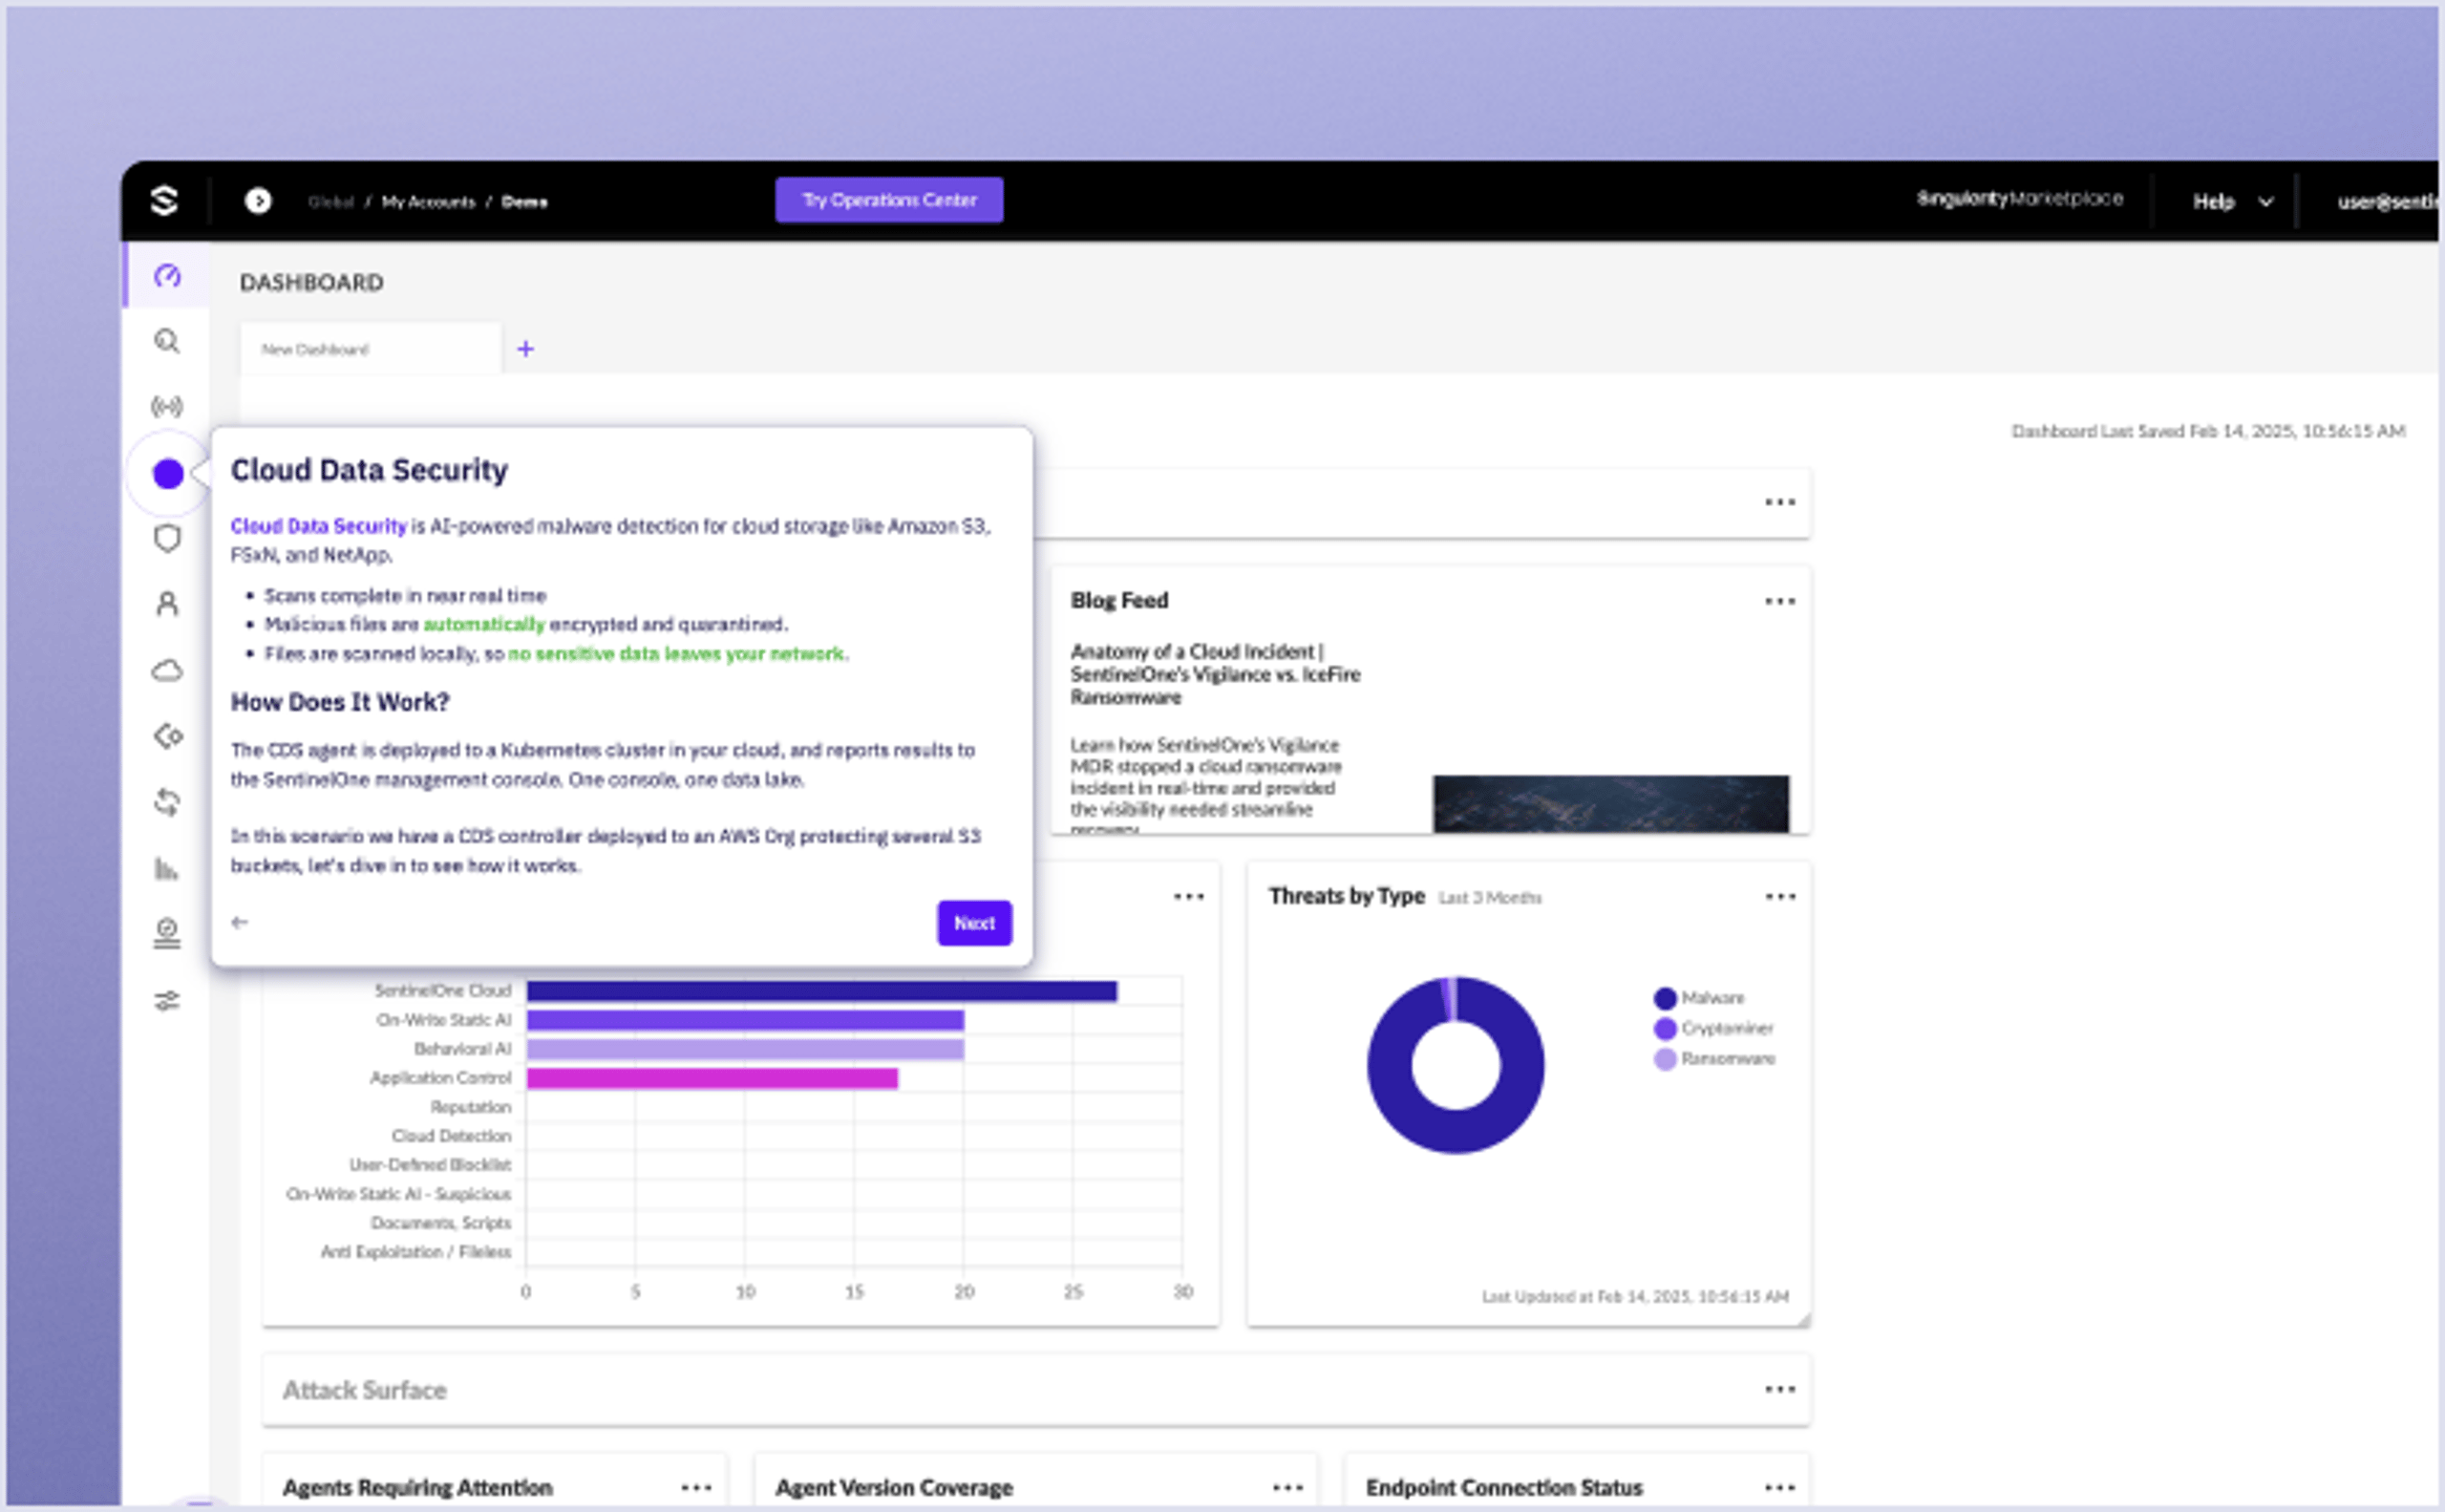
KI-gestützte Bedrohungserkennung für hybriden Cloud-Objektspeicher wie Amazon S3 und NetApp.
Singularity™ Cloud Native Security umfasst eine KI-gestützte CNAPP mit einer einzigartigen Offensive Security Engine.
Singularity™ Cloud Workload Security bietet KI-gestützten Bedrohungsschutz in Echtzeit für Ihre Server, VMs und Container.
Die Singularity™ Platform ist die weltweit fortschrittlichste autonome Cybersecurity-Plattform. Purple AI, Ihr persönlicher Sicherheitsanalyst, erweitert ihre Leistungsfähigkeit. Ergänzen Sie native Telemetriedaten aus Endpunkten, der Cloud und Identitäten durch Daten von Drittanbietern. Schützen Sie Ihre Hybrid-Clouds, verhindern Sie den Missbrauch von Anmeldedaten und sichern Sie alle Angriffsflächen proaktiv mit Singularity™ XDR, das für Skalierbarkeit entwickelt wurde.
Fazit
Der Schutz von Cloud-Daten ist entscheidend, da immer mehr Unternehmen ihre Geschäftsprozesse in die Cloud verlagern. Die Cloud bietet Skalierbarkeit und Kosteneinsparungen, birgt aber auch Sicherheits- und Datenschutzrisiken. Um diesen Risiken zu begegnen, setzen Unternehmen Tools zum Schutz von Cloud-Daten wie SentinelOne ein. Diese Tools lassen sich einfach in Ihre bestehende Cloud-Infrastruktur integrieren.
Wenn Unternehmen die im Blog beschriebenen Best Practices zum Schutz von Cloud-Daten umsetzen und mit geeigneten Tools verbinden, können sie Gegnern einen Schritt voraus sein und ihre Cloud-Infrastruktur schützen.
SentinelOne in Aktion sehen
Entdecken Sie in einer persönlichen Demo mit einem SentinelOne-Produktexperten, wie KI-gestützte Cloud-Sicherheit Ihr Unternehmen schützen kann.
Häufig gestellte Fragen
Cloud-Anbieter schützen Daten mit einer Kombination aus Technologien und Verfahren, die Informationen während ihres gesamten Lebenszyklus absichern. Dazu gehören die Verschlüsselung gespeicherter und übertragener Daten, Identity and Access Management (IAM) zur Steuerung des Benutzerzugriffs und die kontinuierliche Überwachung auf verdächtige Aktivitäten.
Der Schutz von Cloud-Daten sichert vertrauliche Informationen vor unbefugtem Zugriff, Sicherheitsverletzungen und Verlust und gewährleistet zugleich die Einhaltung regulatorischer Anforderungen. Da Unternehmen für ihre Geschäftsprozesse zunehmend auf Cloud-Dienste angewiesen sind, ist der Schutz ihrer Daten entscheidend, um das Vertrauen von Kunden und anderen Beteiligten zu bewahren.
Mehr erfahren über Cloud Security



Ihre Cloud-Sicherheit – vollständig bewertet in 30 Minuten.
Treffen Sie sich mit einem SentinelOne-Experten, um Ihre Cloud-Sicherheitslage über Multi-Cloud-Umgebungen hinweg zu bewerten, Cloud-Assets, Fehlkonfigurationen und Secret-Scanning aufzudecken und Risiken mit Verified Exploit Paths™ zu priorisieren.
