完整擷取
保留每一筆日誌。不遺漏任何資料。
擷取 100% 的事件資料。無抽樣、無遺失遙測資料,在最關鍵的時刻沒有盲點。
以任何資料量擷取所有安全性與營運日誌
消除被迫進行的資料取捨與保留缺口
安心調查,確信沒有任何資料被遺漏
適用於 AI SIEM 的 Log Analytics
Singularity Data Lake for Log Analytics 已演進為更強大的產品:Singularity AI SIEM。若您是現有客戶,您的遷移路徑已準備就緒。


完整擷取
擷取 100% 的事件資料。無抽樣、無遺失遙測資料,在最關鍵的時刻沒有盲點。
以任何資料量擷取所有安全性與營運日誌
消除被迫進行的資料取捨與保留缺口
安心調查,確信沒有任何資料被遺漏

雲端原生效能
多租戶運算與雲端原生架構可在 PB 級日誌資料上提供即時查詢效能,即使在尖峰負載下亦然。
在數秒內搜尋數個月的日誌資料,而非數小時
執行複雜的高基數查詢而不會逾時
隨著資料量擴展仍維持效能

彈性擷取
使用代理程式、日誌傳送器、管線或 API,從混合式、多雲與地端環境擷取資料。所有資料皆維持為熱資料且可供查詢。
使用您信任的收集方法連接任何環境
保留多年的資料,無需在冷層儲存上妥協
以與今日相同的速度搜尋歷史日誌

營運清晰度
孤立分散的日誌對任何人都沒有幫助。將日誌資料轉化為共享儀表板、異常警示和跨團隊可視性,以加速解決問題並讓營運保持一致。
在 SecOps、IT 和 DevOps 之間建立並分享儀表板
透過自動化警示呈現異常
以完整的營運情境縮短解決時間
使用案例
集中管理大量原始安全資料,以揭露零散工具遺漏的威脅。


成果
更快的警示調查。在事件升級前完成處置。

更高效率的 SecOps 團隊。每週重新取回分析師工時。

三年期 ROI。擴展安全能力,而非你的預算。

成功案例


“擁有一套可即時監控威脅的集中式系統,為我們節省了寶貴的時間與資源。”
Brian Fulmer


“我們能夠在單一平台中擁有所有這些資料,並快速進行分析與決策,這對我們而言確實帶來了重大改變。”
Mark Carter


“與我們先前的供應商相比,SentinelOne 的表現有天壤之別。我們能夠輕鬆且快速地識別風險疑慮並進行修復。”
Dan Howard
為何選擇 SentinelOne?


平台整合
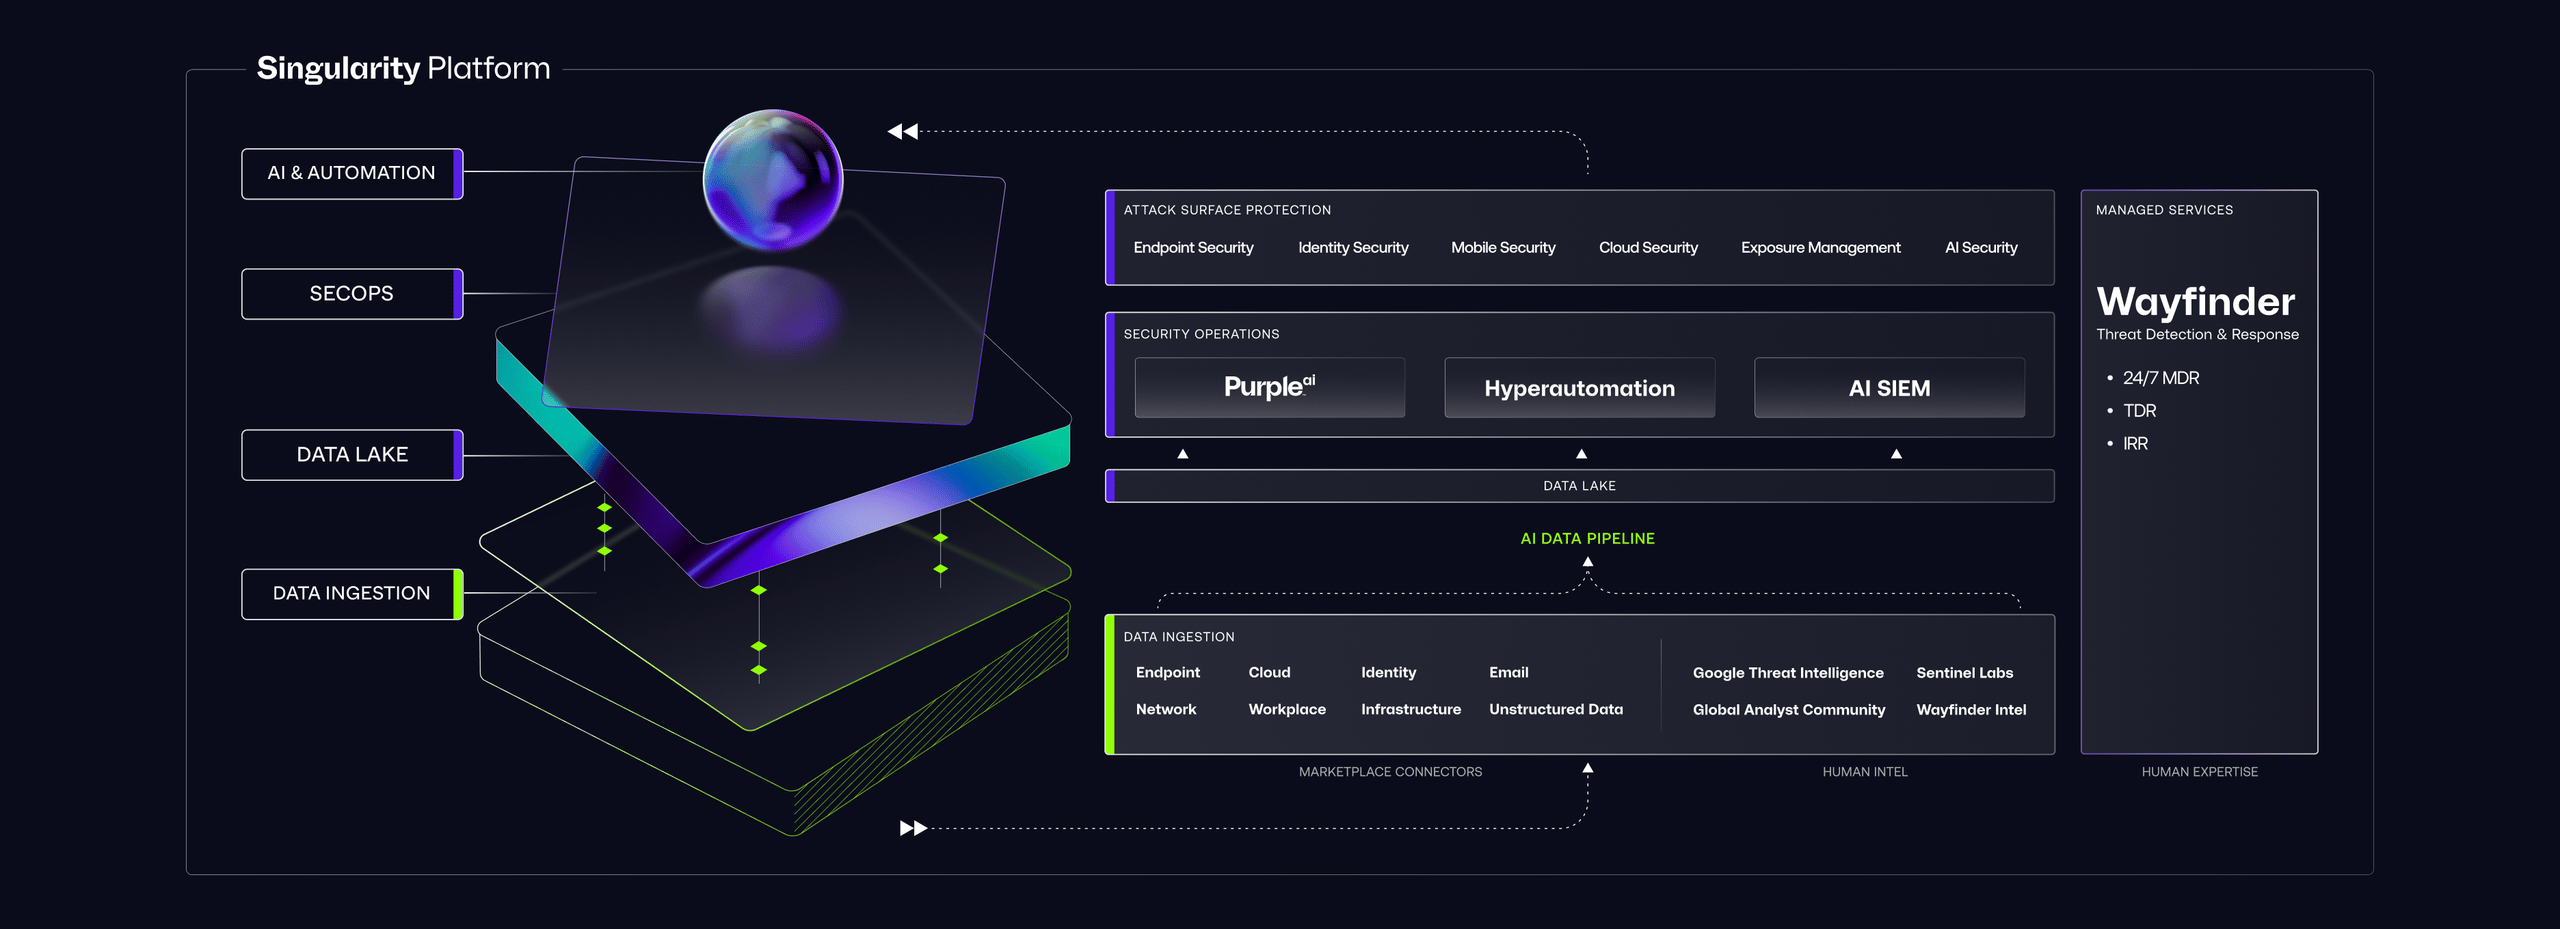
您在此擷取的日誌,是 AI SIEM 運作的基礎。始終保持熱資料、統一且可即時用於偵測、關聯分析與自動化回應。
每一筆擷取的日誌,都是 Purple AI 可運用的情境脈絡。資料越豐富,代表分流越快、調查越深入,且留下未解問題的情況越少。
Log Analytics 原生整合於 Singularity Platform 中,將日誌資料連接至端點、身分、雲端與 AI 安全性,無需將工具拼湊串接。
開始使用
將您現有的日誌傳送器、代理程式或管線指向 Singularity Data Lake。無需全面汰換,也無需重新設計架構。幾小時內即可開始擷取。
建立共享儀表板、設定異常警示,並配置您的團隊最需要的查詢。從第一天起就具備營運清晰度。
隨著您的計畫逐步成熟,可新增資料來源、延長保留期,並啟用 Purple AI 和 AI SIEM。平台會隨您一同成長。
資源
需要解答?
後續步驟