什麼是網路安全中的紅隊?
紅隊模擬攻擊以測試防禦能力。了解紅隊演練對強化貴組織安全措施的重要性。
紅隊是模擬真實攻擊、測試組織防禦能力的資安專業團隊。本指南探討紅隊的角色、方法,以及進行紅隊演練的效益。
了解紅隊演練在找出弱點及強化安全措施方面的重要性。對希望強化網路安全態勢的組織而言,認識紅隊至關重要。
紅隊如何協助組織抵禦網路威脅?
紅隊的目標是測試組織的防禦能力,找出真實攻擊者可能利用的弱點或漏洞。紅隊通常運用多種戰術與技術,例如 社交工程, 網路滲透測試和實體安全測試,模擬攻擊者可能使用的方法。
紅隊協助企業抵禦網路威脅的關鍵方式之一,是以貼近實際情況的方式測試組織的防禦能力。透過模擬真實攻擊,紅隊能找出傳統安全措施可能無法偵測的弱點或漏洞。組織因此能排定安全工作的優先順序,聚焦風險最高的領域。
除了找出漏洞,紅隊也能提出改善建議,協助企業強化安全態勢。完成攻擊模擬後,紅隊可向組織提供完整報告,列出發現的漏洞並提出修補建議。企業可據此鞏固防禦,為潛在攻擊做好準備。
此外,紅隊也能透過員工訓練與教育,協助組織維持安全。紅隊透過“實戰”演練,讓員工更了解可能遭遇的攻擊,以及如何有效應對。這能改善組織的整體安全態勢,提升抵禦網路威脅的韌性。
網路安全中的藍隊與紅隊有何不同?
藍隊與紅隊的主要差別在於各自的角色與職責。 藍隊負責保護組織的電腦系統與網路,防範網路攻擊。紅隊則模擬攻擊,測試藍隊防禦措施的有效性。藍隊的工作包括部署安全控制措施、定期進行安全評估,以及應對安全事件。紅隊的工作包括模擬真實攻擊,例如 網路釣魚活動或惡意軟體感染,並向藍隊提供回饋與建議。兩個團隊相互合作,改善組織的網路安全態勢,並為潛在威脅做好準備。
網路安全中的藍隊與紫隊有何不同?
網路安全中的紅隊與紫隊,主要差別在於各自的角色與目標。紅隊是一群針對組織系統與防禦措施模擬真實網路攻擊的人員。紅隊的目標是測試組織的防禦能力,找出真實攻擊者可能利用的弱點或漏洞。
相較之下,紫隊是一群負責整合組織紅隊與藍隊職能的人員。紫隊的目標是銜接模擬攻擊的紅隊與防禦攻擊的藍隊。紫隊因此能將紅隊攻擊模擬所得的見解與經驗融入藍隊的防禦策略,反之亦然。
紅隊與紫隊的關鍵差別在於,紅隊專注於模擬攻擊。紫隊則採取更全面的方法,兼顧攻擊模擬與防禦。因此,紫隊能更有效地找出並修補漏洞,改善組織的安全態勢。
紅隊負責什麼工作?
紅隊的目標是測試組織的防禦能力, 找出真實攻擊者可能利用的弱點或漏洞. 為達成這個目標, 紅隊通常會運用多種戰術與技術, 模擬攻擊者可能採用的手法. 這可能包括社交工程, 網路滲透和實體安全測試. 紅隊會運用這些方法, 嘗試突破組織的防禦, 存取敏感資料或系統.
紅隊完成 攻擊模擬後,通常會向組織提供詳細報告,列出發現的漏洞並提出修補建議。這有助於組織改善防禦能力,為潛在攻擊做好準備。以下是紅隊的工作項目:
- 針對組織的系統與防禦措施模擬真實網路攻擊
- 測試組織的防禦能力,找出真實攻擊者可能利用的弱點或漏洞
- 運用多種戰術與技術模擬攻擊者可能使用的方法,例如社交工程和網路滲透測試
- 嘗試突破組織的防禦措施,取得敏感資料或系統的存取權限
- 向組織提供詳細報告,列出發現的漏洞並提出修補建議
- 協助組織改善防禦能力,為潛在攻擊做好更充分的準備。
整體而言,紅隊的目標是以貼近實際情況的方式測試組織的防禦能力,協助組織在真實攻擊者利用漏洞之前找出並修補漏洞。

MDR You Can Trust
Get reliable end-to-end coverage and greater peace of mind with Singularity MDR from SentinelOne.
藍隊成員需要具備哪些技能?
紅隊成員通常具備高度專業技能與豐富經驗,深入了解網路威脅及攻擊者可能使用的戰術與技術。因此,紅隊成員需要具備幾項關鍵技能。其中最重要的技能包括:
- 技術專業知識: 紅隊成員需要深入了解網路安全的各項技術領域,例如網路安全、資料加密及 漏洞管理.
- 創造力與解決問題的能力: 紅隊成員必須跳脫框架思考,設計出富有創意的方法來模擬攻擊並突破組織的防禦措施。
- 溝通與協作能力: 紅隊成員需要能與團隊其他成員、組織的藍隊及其他利害關係人有效溝通與合作。
- 注重細節: 紅隊成員必須高度注重細節,才能找出並利用最微小的漏洞。
- 適應力與靈活性: 紅隊成員必須適應不斷變化的條件與情境,並迅速轉換戰術與技術。
駭客有哪些類型: 黑帽、白帽與灰帽駭客
駭客類型依從事駭客活動者的動機、方法及倫理觀念而區分。駭客主要分為黑帽駭客、白帽駭客與灰帽駭客三類。
黑帽駭客是從事非法或惡意駭客活動的人,通常意圖竊取敏感資訊或破壞電腦系統。他們可能運用自身技能,未經授權存取網路、竊取密碼或信用卡資訊,或散播惡意軟體。黑帽駭客通常受金錢利益或其他個人利益驅使,其活動可能造成嚴重的法律與財務後果。
另一方面,白帽駭客從事道德駭客活動,通常是為了提升安全性並防範網路攻擊。他們可能運用自身技能,測試組織電腦系統和網路的防禦能力、找出弱點,並提出改善建議。白帽駭客通常受雇於組織或擔任顧問,其活動一般都合法且經過授權。
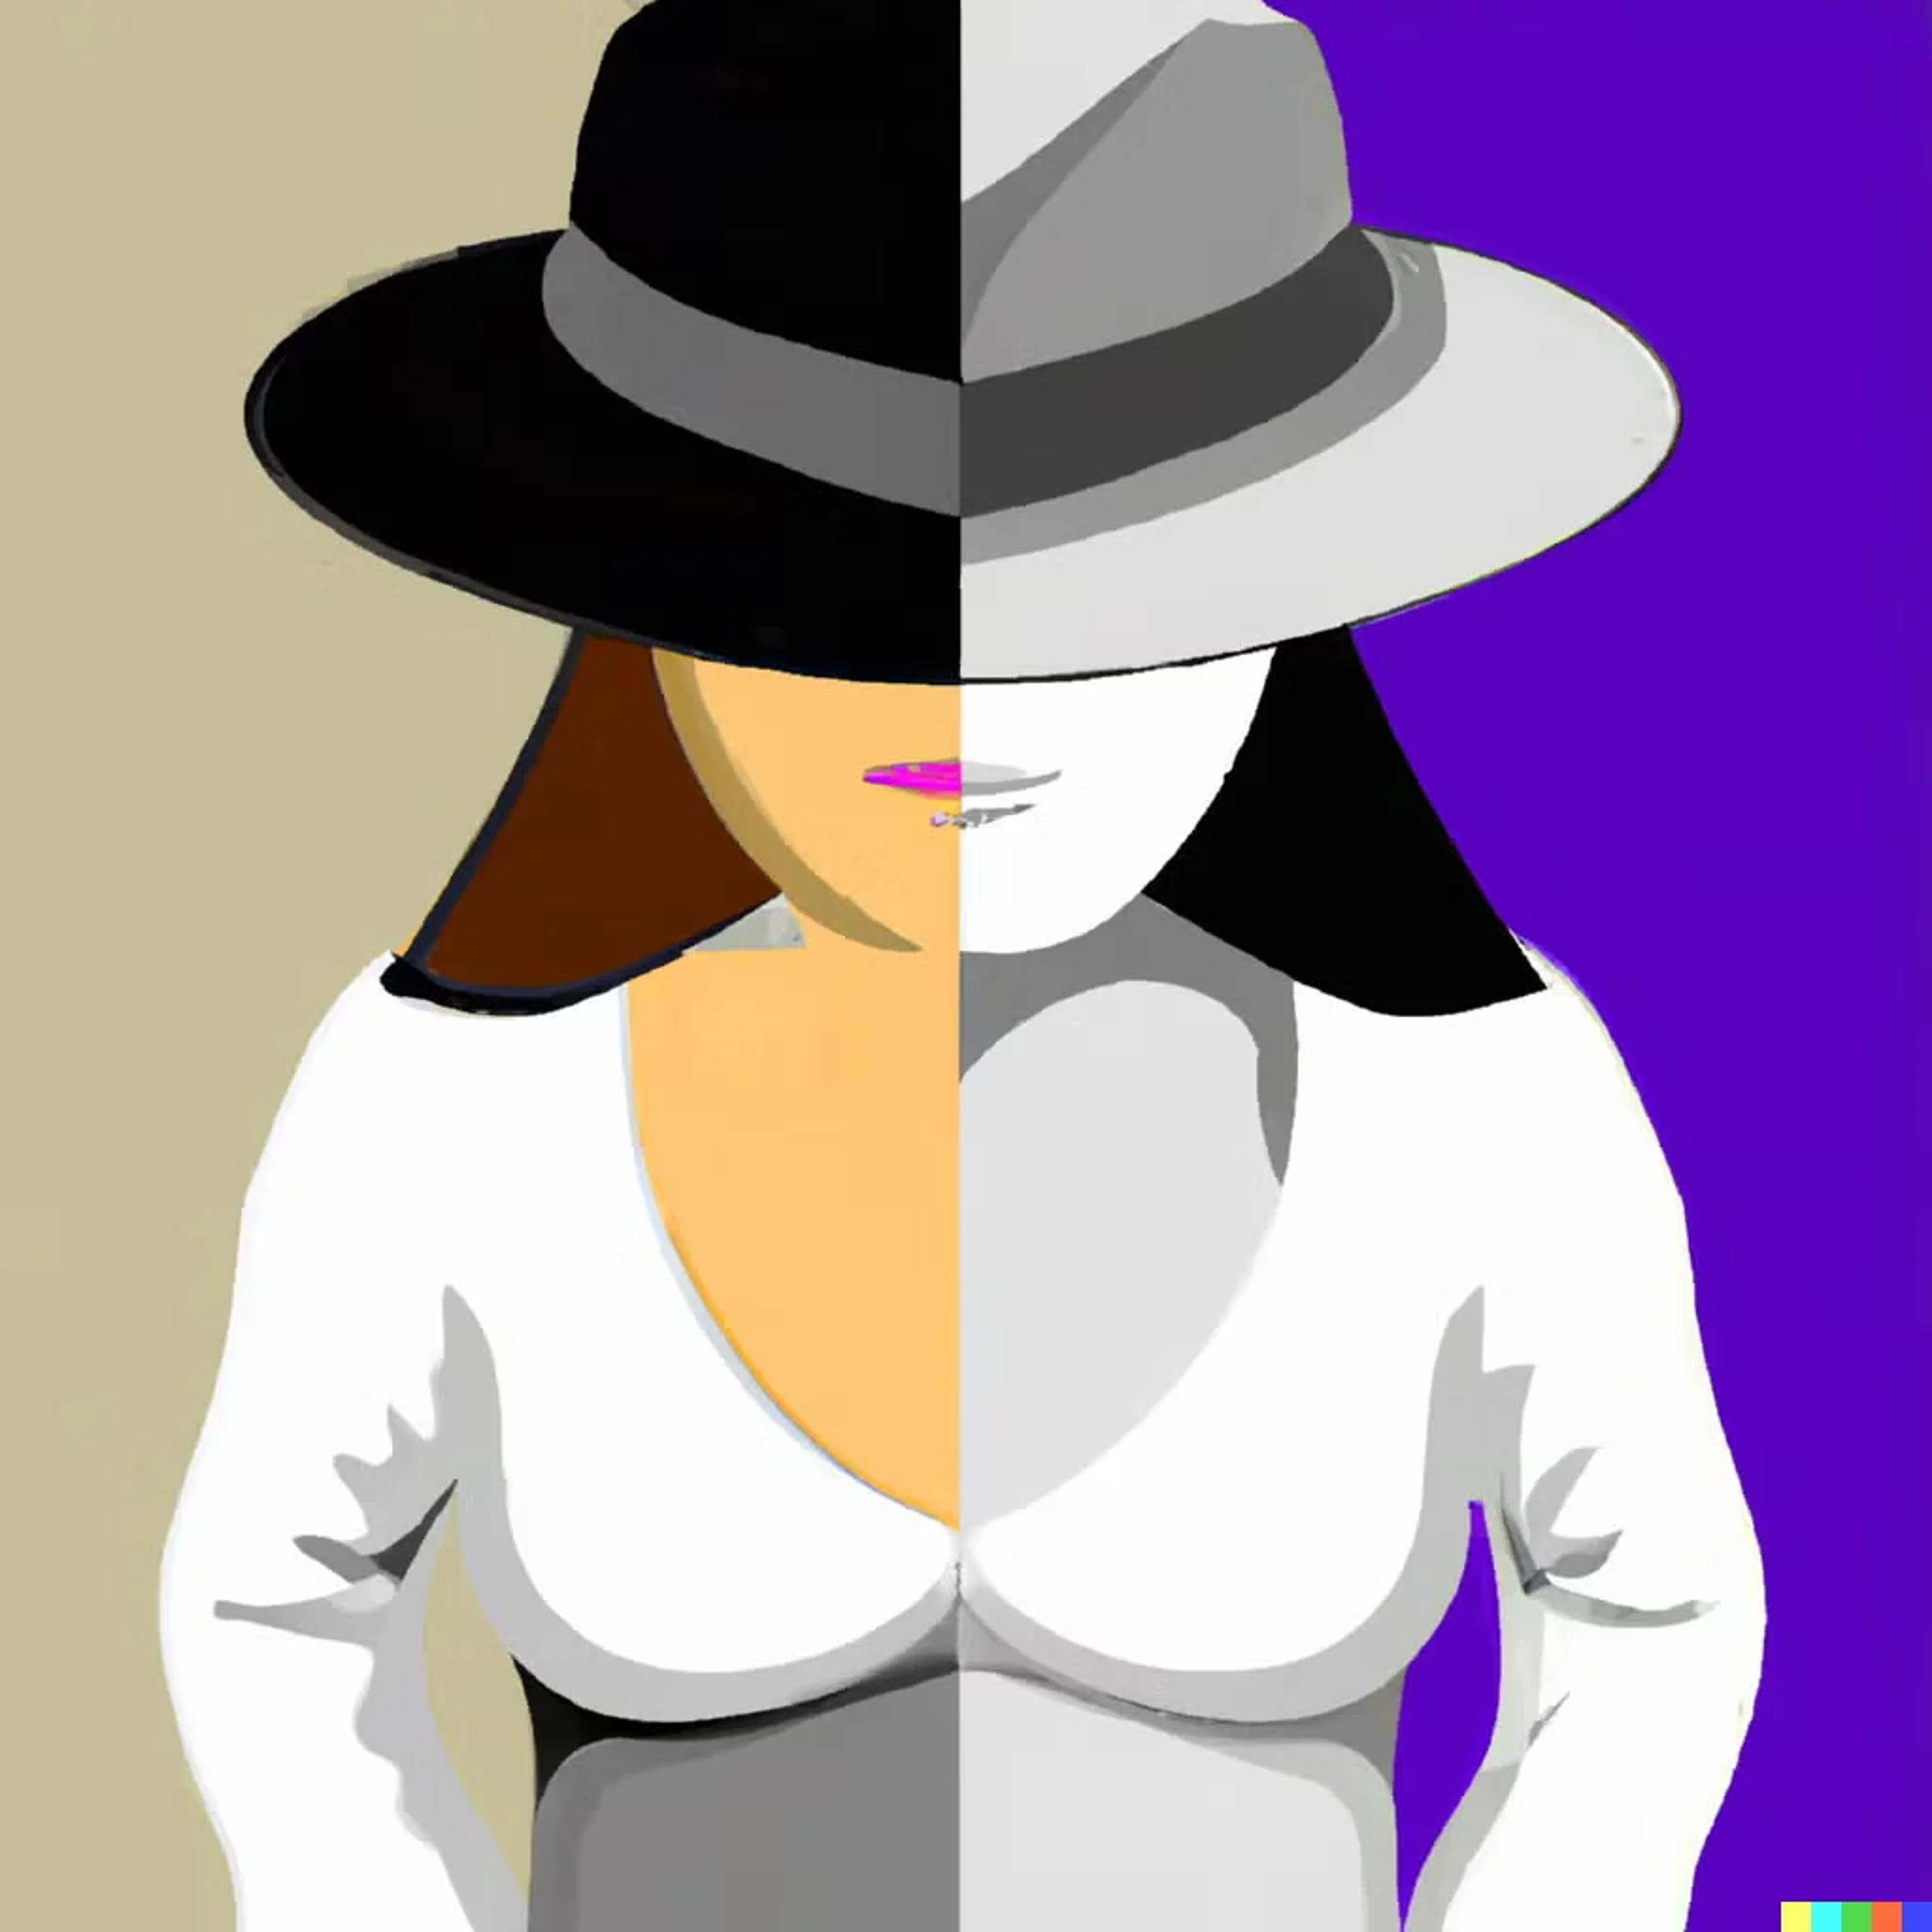
灰帽駭客介於黑帽駭客與白帽駭客之間。他們從事的駭客活動可能不完全合法,但不一定具有惡意或造成傷害。例如,灰帽駭客可能在未取得許可或報酬的情況下,發現並通報組織系統中的安全弱點,也可能運用駭客技術參與抗議或其他政治活動,從事「駭客行動主義」。灰帽駭客的動機各不相同,其活動有時難以簡單歸類為好或壞。
這是我們的書單:每位#infoSec 從業人員必讀的書籍,一則討論串
— SentinelOne (@SentinelOne) 2022年12月2日
結語
總結來說,紅隊是組織網路安全策略中不可或缺的一環。透過模擬真實世界的攻擊,紅隊能協助組織在攻擊者利用弱點之前,先找出並修補弱點。這能強化組織的資安防護態勢,降低資料外洩及其他網路攻擊的風險。紅隊也能透過員工訓練與教育,協助組織強化防禦能力,做好應對潛在威脅的準備。整體而言,紅隊在協助組織防範網路威脅方面扮演關鍵角色。
紅隊網路安全常見問題
紅隊是一群模擬攻擊者、測試組織防禦能力的安全專家。他們模擬真實世界的威脅,包括網路釣魚、網路入侵或社交工程,以揭露人員、流程和技術中的缺口。每次演練後,他們都會分享詳細的發現與建議,讓您在真正的攻擊者發現弱點前先行修補
紅隊模擬攻擊,嘗試突破您的系統;藍隊則負責偵測、回應並阻止這些攻擊。紅隊探查弱點;
藍隊監控網路、調查警示並修補缺口。您可以讓雙方共同參與紫隊演練,分享發現,強化整體安全態勢。
紅隊評估旨在真正的攻擊者利用隱藏的安全缺口前,先將其揭露。評估會在逼真的條件下測試您的人員、流程和技術,涵蓋網路釣魚到權限提升等攻擊手法。
您將清楚了解團隊的偵測與回應成效,並取得可執行的改善步驟,彌補缺口,提升應對真實威脅的準備程度。
紅隊使用網路釣魚活動、密碼噴灑、網路掃描、弱點利用和社交工程,模擬攻擊者行為。他們也可能部署客製化 malware、建立後門,或透過遭入侵的主機轉移攻擊位置。
為了模擬進階持續性威脅,他們會串連多種技術,例如先以魚叉式網路釣魚入侵,再進行橫向移動,以全面測試您的防禦能力。
常用工具包括用於入侵後作業的 Cobalt Strike、用於弱點測試的 Metasploit,以及用於 PowerShell 攻擊的 Empire。他們也使用 Nmap 探查網路、Burp Suite 測試網頁應用程式,並用 BloodHound 繪製 Active Directory 關聯圖。這些工具能模擬真實攻擊路徑,而不損害正式環境中的系統。
完成重大系統變更、推出重要產品前,或完成年度安全稽核後,都應進行紅隊演練。發生安全事件後,也值得透過演練測試新的控制措施。定期評估(至少每年一次)有助於跟上不斷演變的威脅,並驗證偵測與回應流程能否承受逼真的攻擊。
雖然沒有強制要求的單一認證,許多紅隊成員持有著重實作滲透測試的 OSCP (Offensive Security Certified Professional)、著重進階漏洞利用的 OSCE (Offensive Security Certified Expert),以及 CREST Pentester 認證。其他人則取得 GIAC 的 GPEN 或 GXPN,以及 eLearnSecurity 的 PTP,以精進專業紅隊技術。實務經驗往往與認證同樣重要。
深入了解 服務


準備好徹底革新您的安全營運了嗎?
了解 SentinelOne AI SIEM 如何將您的 SOC 轉型為自主化的強大中樞。立即聯絡我們以取得個人化示範,親眼見證安全防護的未來如何實現。
