VDI 安全性:值得考量的 6 大關鍵因素
選擇 VDI 安全防護時,應考量端點安全、網路分段、資料加密與存取控制等關鍵因素。我們也將探討其他應採取的措施,以有效監控及因應威脅,並確保虛擬桌面與應用程式安全交付。
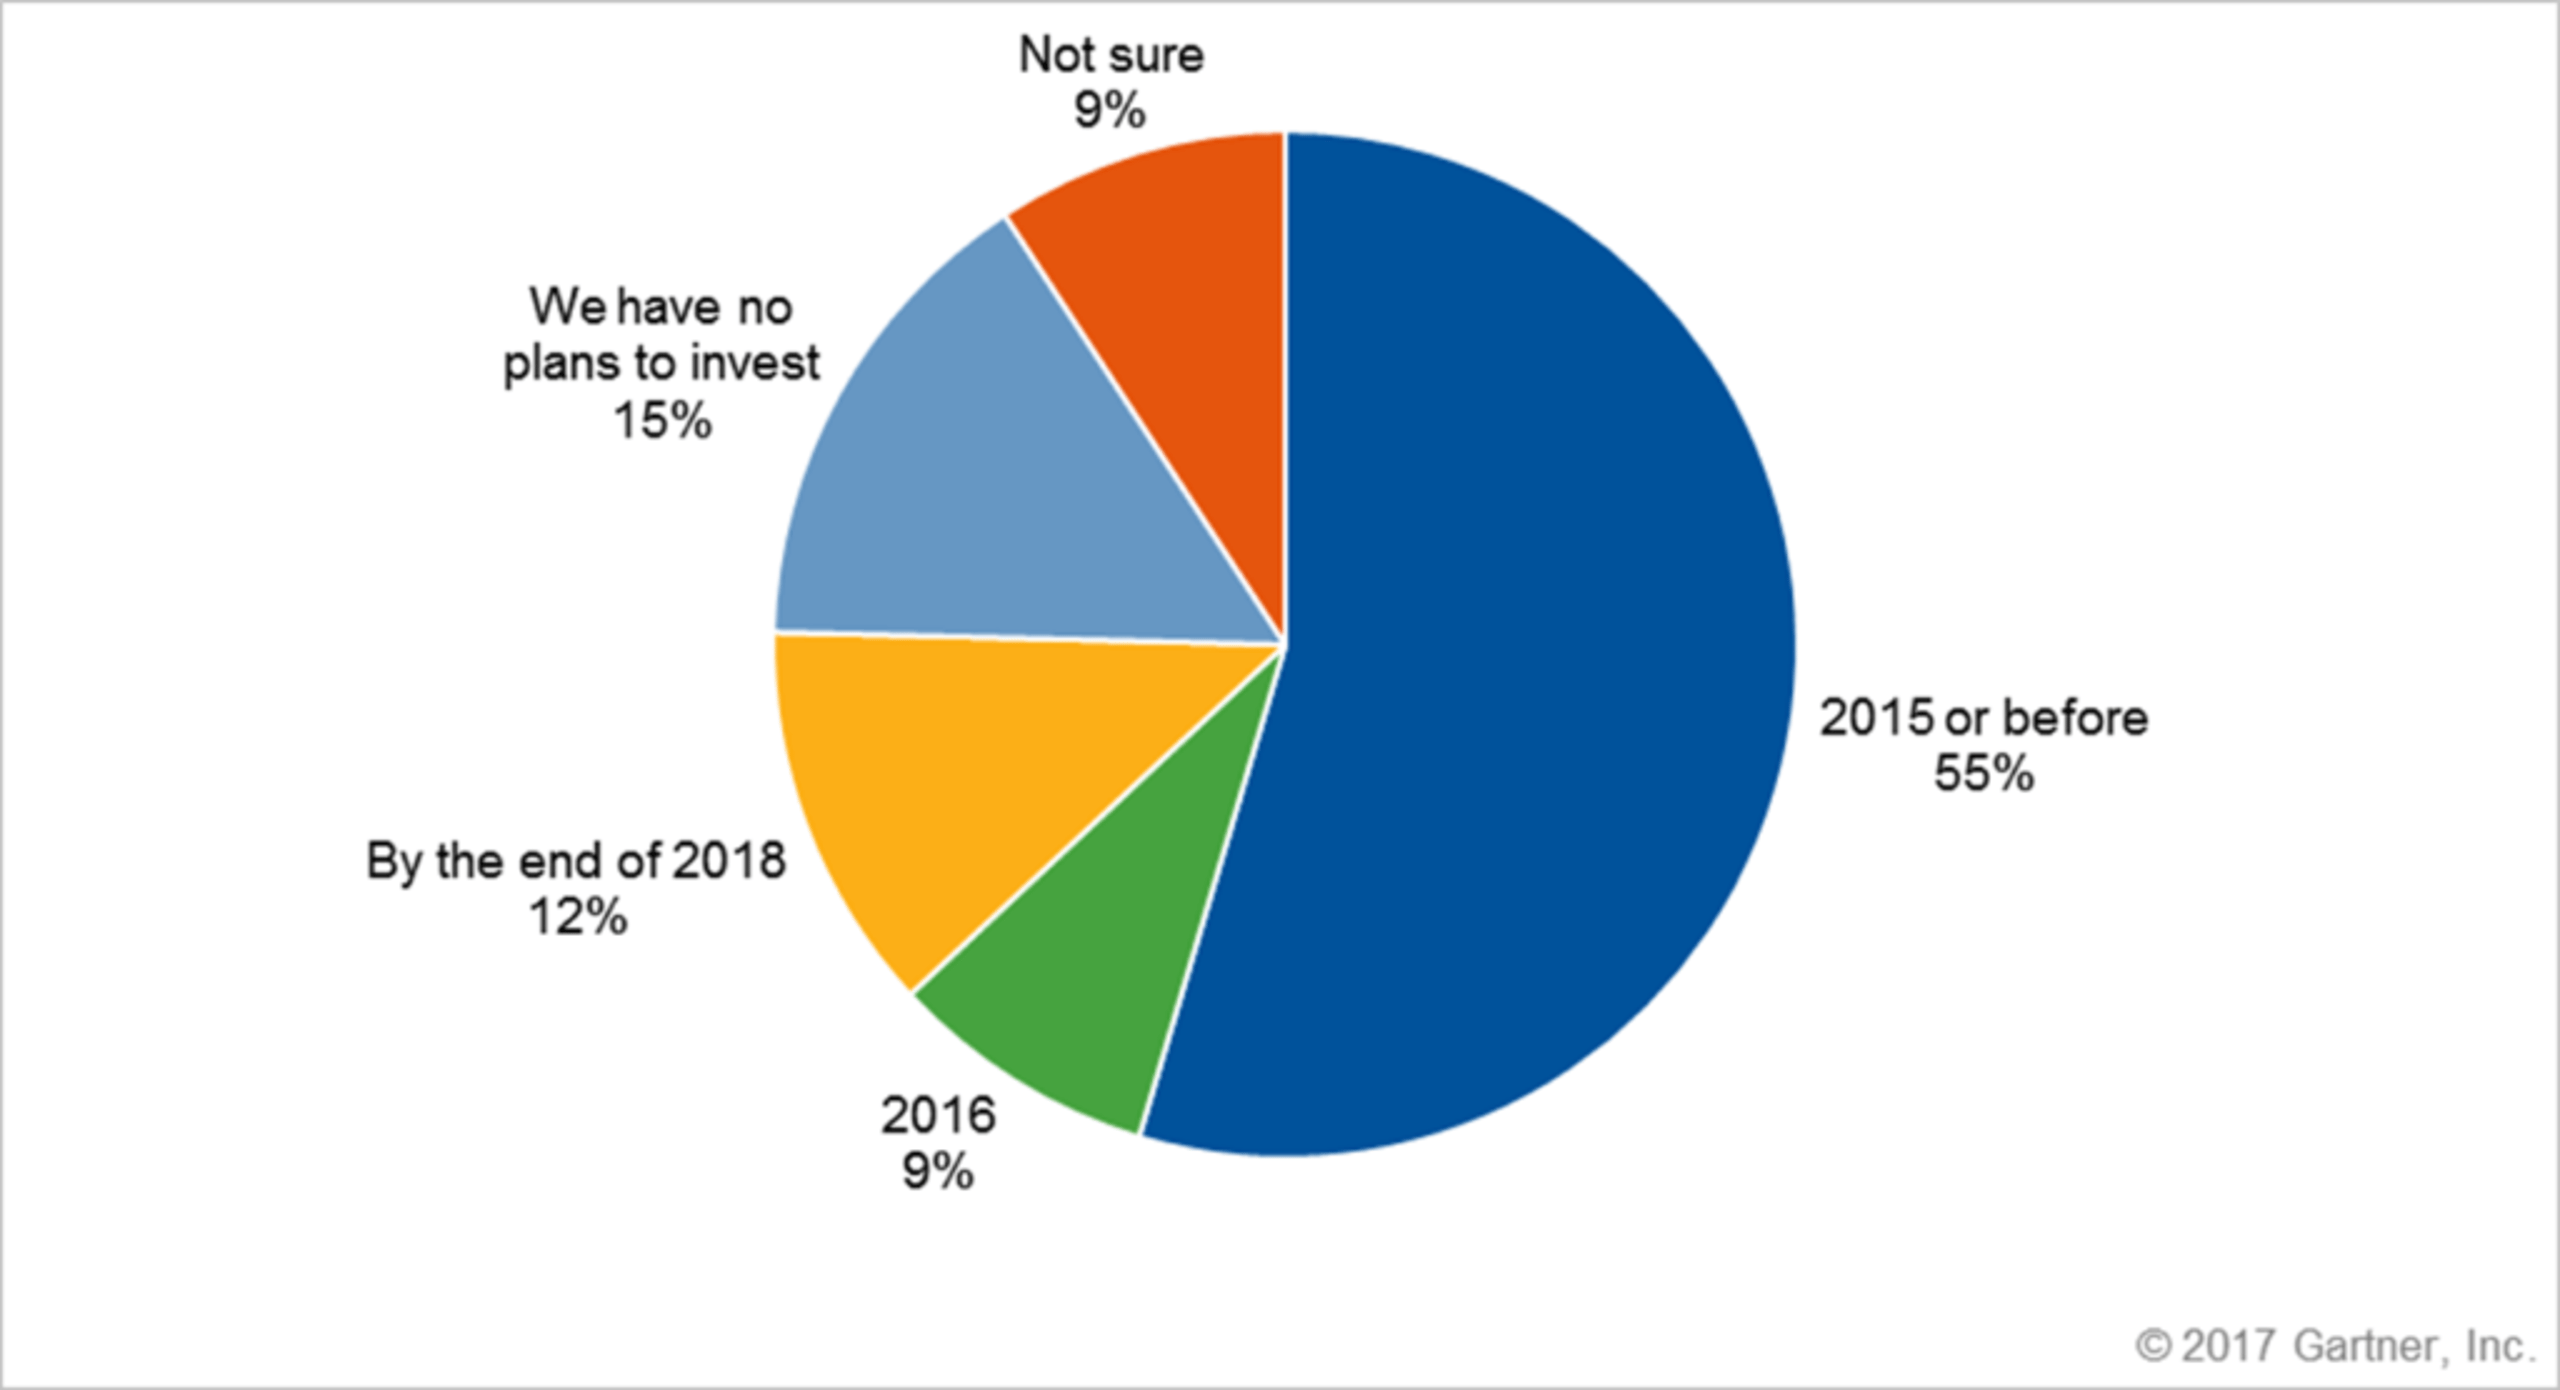
近年來,VDI (虛擬桌面基礎架構) 的部署比以往更加普遍。VDI 並未如某些人預測的那樣取代整個桌面市場,但愈來愈多企業因各種營運效益而採用 VDI 環境。根據 Gartner, 大型企業正以很高的比例採用 VDI,只有 15% 不打算投資 VDI 技術。
VDI 使用情況 (全球,至少 50 名全職 IT 人員)
在大型企業中,有幾個產業的 VDI 採用情況特別突出。醫療保健業便是其中之一,因為臨床工作需要人員頻繁移動,而且高度仰賴電子病歷。金融服務業也長期積極使用 VDI。
教育與公部門的需求也很高。學校需要為學生實驗室部署 VDI,但成本仍是教育領域擴大採用 VDI 的主要障礙。
確保 VDI 安全的必要性
常見的資料風險在 VDI 環境中依然存在:勒索軟體、社交工程、誘騙下載、網路封包側錄、漏洞利用、內部威脅、權限提升及惡意軟體。有人認為 VDI 更安全,主要是因為使用完畢後可以終止 VDI 執行個體。但整體安全程度取決於最薄弱的一環,而 VDI 部署往往基於以下幾個原因成為那一環:
- 修補程式更新週期需要更新黃金映像,因此無法快速完成。
- VDI 部署通常力求盡量減少資源用量,因此管理員會嘗試減少部署的軟體數量,卻可能因此犧牲防護。
- 人為因素:使用者在 VDI 上作業時,往往較不注意安全影響,因為系統通常不屬於他們,而且只用於暫時性的工作階段。[為什麼?]
VDI 部署方式
在虛擬桌面基礎架構中,有兩種基本部署方式:持續性與非持續性。
持續性 VDI
持續性 VDI 是虛擬工作階段, 但使用者擁有自己的桌面, 可以隨意儲存檔案、變更設定及自訂桌面. 在背景中, 每個桌面都從獨立的磁碟映像檔執行. 這類桌面可供使用者個人化, 但相較於下文詳述的非持續性桌面, 需要更多儲存空間與備份資源. 每天登入的使用者更偏好這種方式, 但它會削弱 VDI 的部分優勢, 例如節省儲存成本、簡化修補作業及提高資產可視性.
非持續性 VDI
許多 VDI 支持者認為,非持續性桌面是更好的選擇,因為它比持續性 VDI 更容易管理。在非持續性模式下,許多使用者共用單一磁碟映像。每位使用者登入時,都會取得共用主要桌面的複製版本,再透過應用程式虛擬化 (Microsoft App-V、VMware ThinApp 等) 或使用者環境虛擬化 (AppSense、RES 等),依需求自訂該版本。
這種方式有許多優點,例如確保修補程式管理計畫完全成功。但缺乏持續性也可能影響使用者,因為他們無法在本機儲存檔案,也無法變更桌面背景或安裝新應用程式。
其他趨勢
許多企業選擇混合模式:執行非持續性映像,但為部分應用程式提供專用儲存空間。
另一個日益普及的趨勢是 DaaS (桌面即服務),其工作階段在雲端執行。第三方負責託管部署所需的虛擬桌面基礎架構後端。愈來愈多大型供應商提供 DaaS (Microsoft Azure、Amazon WorkSpace),市場對此的興趣也持續增加。其他傳統的內部部署 VDI 方式,則包括 Citrix 的 XenDesktop/XenApp 產品,以及 VMware 的 HorizonView 產品系列。
無論選擇哪種部署方式,都必須涵蓋以下要素:
VDI 安全性值得考量的 6 大關鍵因素
為滿足安全性、可管理性與效能需求,安全軟體在部署 VDI 前必須達到以下標準:
1. 不要只仰賴更新
如前所述,某些 VDI 情境(例如“非持續性”環境)會在每個工作階段結束後將其終止,並一律從基礎映像啟動。仰賴更新的產品會在使用者每次登入時引發“AV 風暴”,因為這些產品要求執行更新。仰賴更新來維持安全性的產品,必須克服新工作階段反覆從頭啟動後又需要更新的挑戰。一旦工作階段結束,這種惡性循環便會重演,消耗頻寬和資源,並影響生產力。因此,過去在 VDI 環境中部署安全產品一直相當棘手。
2. 重視管理便利性並避免重複項目
管理便利性是另一項關鍵因素. 在 VDI 環境中, 無法確保裝置命名規則一致或標準化. 多數 VDI 供應商允許設定命名規則, 但新工作階段的名稱經常重複. 因此, 依賴裝置名稱識別使用者及主控台參數的 AV 產品, 會因名稱衝突而增加不必要的營運負擔, 並影響終端使用者. 另一項重要標準是自動汰除功能. 若 AV 產品在管理 VDI 時未汰除已結束的工作階段, 就會產生大量“幽靈裝置”, 導致營運視圖失真, 也無法有效地大規模管理資產.
3. 必須掃描基礎映像
部署 VDI 時,最不希望發生的事,就是將惡意軟體植入每個執行個體。如果不確保黃金映像毫無問題,就會承擔相當大的風險。對於這類攻擊面,僅依賴「看見」寫入磁碟的惡意軟體,或只在檔案執行時進行檢查的產品並不足夠,會讓 VDI 環境暴露於風險中。
4. 要求同等的防護與功能
部分供應商提供專用的 VDI 代理程式,但功能有限。這讓 VDI 環境成為暴露的攻擊面。 除了方便您的 AV 供應商之外,沒有理由接受功能受限的 VDI 防護。請選擇不妥協、能提供完整防護、可視性與應變能力的供應商。SOC 分析師也應能在 VDI 端點上獵捕威脅,因為一旦發現可疑活動,您就需要追查其根源,找出真正的感染路徑。
5. 計算實際成本
常見的授權模式有兩種:
- 並行使用者授權模式 (按使用量付費) – 依同時使用的最多使用者數付費。並行使用者授權可降低軟體採購成本,因為預計在任何時間同時使用軟體的最多人數 (也就是同時登入的使用者),通常只占企業系統使用者總數的一部分。例如,5,000 名使用者分兩班工作,就只需要 2,500 份授權。
- 按使用者授權模式 (依每位使用者付費) – 每位使用者都需要一份授權 – 授權數量取決於可存取 VDI 基礎架構的個別使用者人數。例如,5,000 名使用者的授權,表示最多可有 5,000 名具名使用者存取軟體。
因此,選擇並行使用者授權模式,以降低成本。
6. 效能影響不容忽視
VDI 的一項優勢是降低硬體與營運成本。如果最後採用的防毒軟體需要比照實體裝置配置資源,就會失去使用 VDI 的核心價值。另一個影響 VDI 效能的因素,是需要在基礎映像上安裝的應用程式數量。選擇輕量且防護力強的端點防護產品,才不會為了執行防毒軟體而犧牲運算效能,以及終端使用者體驗與生產力。避免採用需要多個代理程式的產品,因為這代表更高的資源消耗。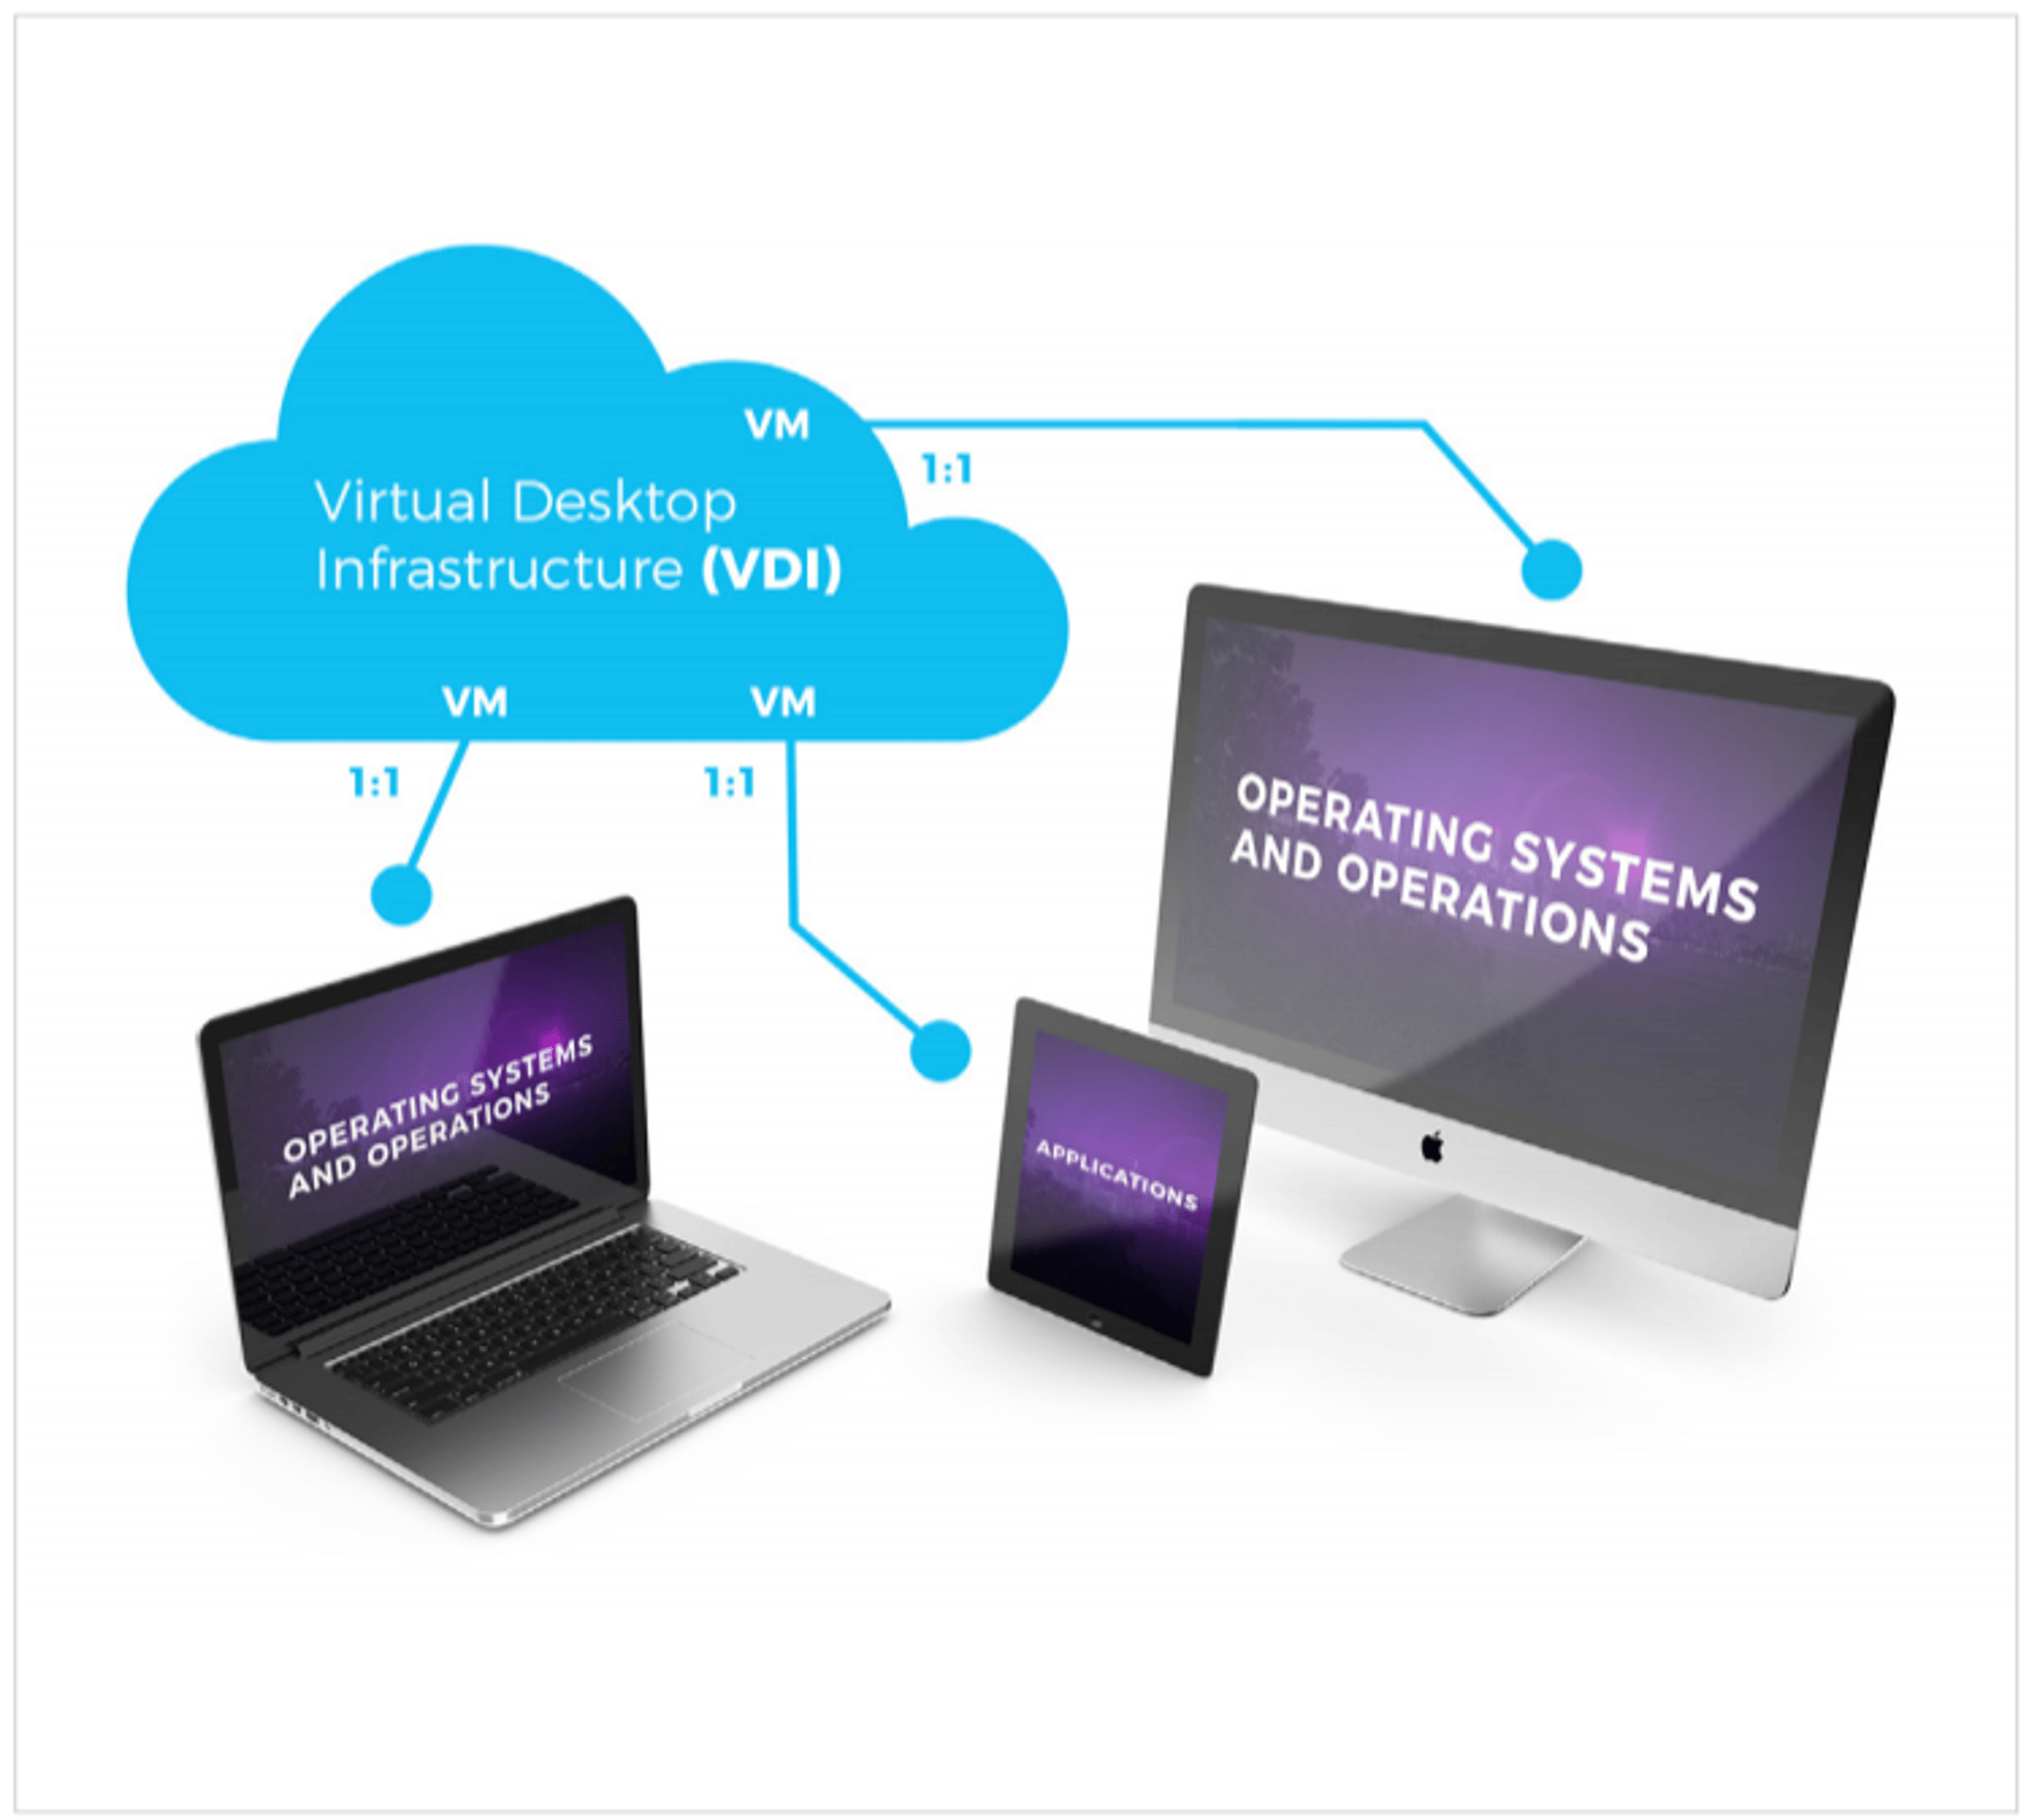
為何選擇 SentinelOne
SentinelOne 自主代理程式符合並超越上述所有標準。 面對日益成長的桌面虛擬化需求,它能有效保護精簡型用戶端、分層應用程式及其他 VDI 情境。它不需要更新,也不依賴特徵碼或其他傳統防毒軟體的必要條件。SentinelOne 原生支援所有常見的 VDI 情境,不犧牲功能或防護,包括:
- 桌面虛擬化: 在集中式伺服器上的 VM 中託管桌面作業系統。企業應用程式虛擬化軟體的例子包括 Citrix XenDesktop、Microsoft App-V、VMware Horizon 和 Systancia AppliDis。
- 終端機服務: 以伺服器為基礎的運算與呈現虛擬化元件,可透過網路存取遠端電腦上的應用程式及資料。例子包括 Microsoft Windows RDP 和 Citrix XenApp。
- 桌面即服務: 透過 SaaS 雲端運算提供遠端桌面虛擬化。企業桌面即服務的例子包括 VMware 的 Horizon DaaS 和 Amazon 的 WorkSpaces。
[1] Gartner,市場趨勢:VDI 需求持續成長,但並非所有供應商都能成功,Michael Warrilow 與 Nathan Hill 撰,2017 年 4 月, https://www.gartner.com/document/code/325320
SentinelOne 支援下列虛擬化平台供應商:
- VMware vSphere
- VMware Workstation
- VMware Fusion
- VMware Horizon
- Citrix XenApp
- Citrix XenDesktop
- Amazon WorkSpaces
- Microsoft Hyper-V
- Oracle VirtualBox

Reduce Identity Risk Across Your Organization
Detect and respond to attacks in real-time with holistic solutions for Active Directory and Entra ID.
結論
VDI 安全整合了端點安全、網路分段、資料加密與存取控制。實現 VDI 安全的方法很多,最好的選擇是適合您基礎架構的方法。VDI 安全有許多優點,其中最重要的是讓組織為未來做好準備。SentinelOne 能簡化您的 VDI 安全建置歷程,成為值得信賴的合作夥伴。立即試用,瞭解我們如何協助您的組織。
VDI 安全常見問題
虛擬桌面基礎架構 (VDI) 讓桌面環境在遠端伺服器上執行,而非在本機裝置上執行。使用者可透過網路連線,從任何地方存取完整的 Windows 或 Linux 桌面。
VDI 集中管理桌面,安全性修補程式和組態都部署在伺服器上。您仍可使用熟悉的工作環境,但資料不會離開資料中心,降低端點裝置上的資料暴露風險。
VDI 桌面在集中式伺服器上執行,因此成為高價值攻擊目標。如果攻擊者入侵 VDI 主機,就可能同時存取多個使用者環境。妥善的安全防護可防止惡意軟體在工作階段之間傳播,並防止企業資料被複製到未受保護的端點。
完善的 VDI 防護也能確保符合資料處理政策、保障遠端工作者,並維護整體基礎架構的安全。
首先,對每次連線至 VDI 閘道的行為強制執行多因素驗證。將網路分段,避免使用者存取管理介面。持續更新虛擬機器監控程式、連線代理程式和客體映像檔,並套用修補程式。在虛擬桌面內依最小權限原則設定使用者權限。
使用端點安全代理程式,並監控工作階段活動是否出現異常。定期備份重要映像檔並測試還原程序,確保必要時能迅速復原。
虛擬私人網路 (VPN) 在您的裝置與網路之間建立加密通道,讓您能從遠端存取網路資源,但資料仍留在端點上。VDI 則從安全的伺服器提供完整桌面,不在本機儲存資料。
VPN 保護傳輸流量;VDI 則確保資料儲存在安全位置。使用 VPN 時,應用程式仍在端點上執行;使用 VDI 時,應用程式在伺服器上執行,與可能遭入侵的使用者裝置隔離。
VDI 將運算與儲存集中管理,因此敏感檔案不會存放在使用者裝置上。您可在伺服器層級管理快照與使用者權限,限制未經授權的變更。如果端點遭到感染,威脅可被限制在該工作階段內。
您可立即將映像檔還原至先前狀態,清除惡意軟體。集中式日誌讓您全面掌握使用者活動,快速偵測並因應安全事件。
VDI 安全工具包括安裝在虛擬桌面上的端點偵測與回應 (EDR) 代理程式、網路分段防火牆,以及微分段平台。身分識別與存取管理 (IAM) 工具則提供安全的登入控制。
對於託管於雲端的 VDI,您還需要使用雲端存取安全代理程式 (CASB) 和入侵偵測系統 (IDS)。備份與災難復原工具可保護重要映像檔。弱點掃描工具也有助於確保裝置持續套用修補程式。
風險包括代理伺服器設定錯誤或管理連接埠暴露,讓攻擊者有機可乘。未套用修補程式的舊桌面映像檔會留下弱點。如果隔離機制失效,共用虛擬機器監控程式可能遭受「吵鬧鄰居」型攻擊。驗證機制薄弱會讓未經授權的使用者進入。監控不足則會使橫向移動難以察覺。
最後,若未充分測試備份,遭入侵後就無法快速復原,導致停機時間延長,並增加資料遺失的風險。
定期備份並測試黃金映像檔。教育使用者認識網路釣魚風險,並限制本機 USB 或剪貼簿存取,防止資料外洩。
Regularly back up and test golden images. Train users on phishing risks and limit local USB or clipboard access to stop data leakage.
深入了解 身分安全



準備好徹底革新您的安全營運了嗎?
了解 SentinelOne AI SIEM 如何將您的 SOC 轉型為自主化的強大中樞。立即聯絡我們以取得個人化示範,親眼見證安全防護的未來如何實現。
