國防與國家安全

捍衛任務。
無論是否連線。

直接在端點本身執行偵測與回應,無需雲端連線。專為美國戰爭部(DoW)與情報社群(IC)的作業需求而打造。
o-02-secondary-hero-50-50-federal-government-pentagon-dc.webp

當今現實

我們的方法

AI 驅動防禦。適用任何環境。

橫跨陸、海、空、太空與網路領域,單一代理程式提供 AI 驅動的端點防禦,確保任務持續不中斷,並對國家級威脅執行果斷的即時網路作戰。
01
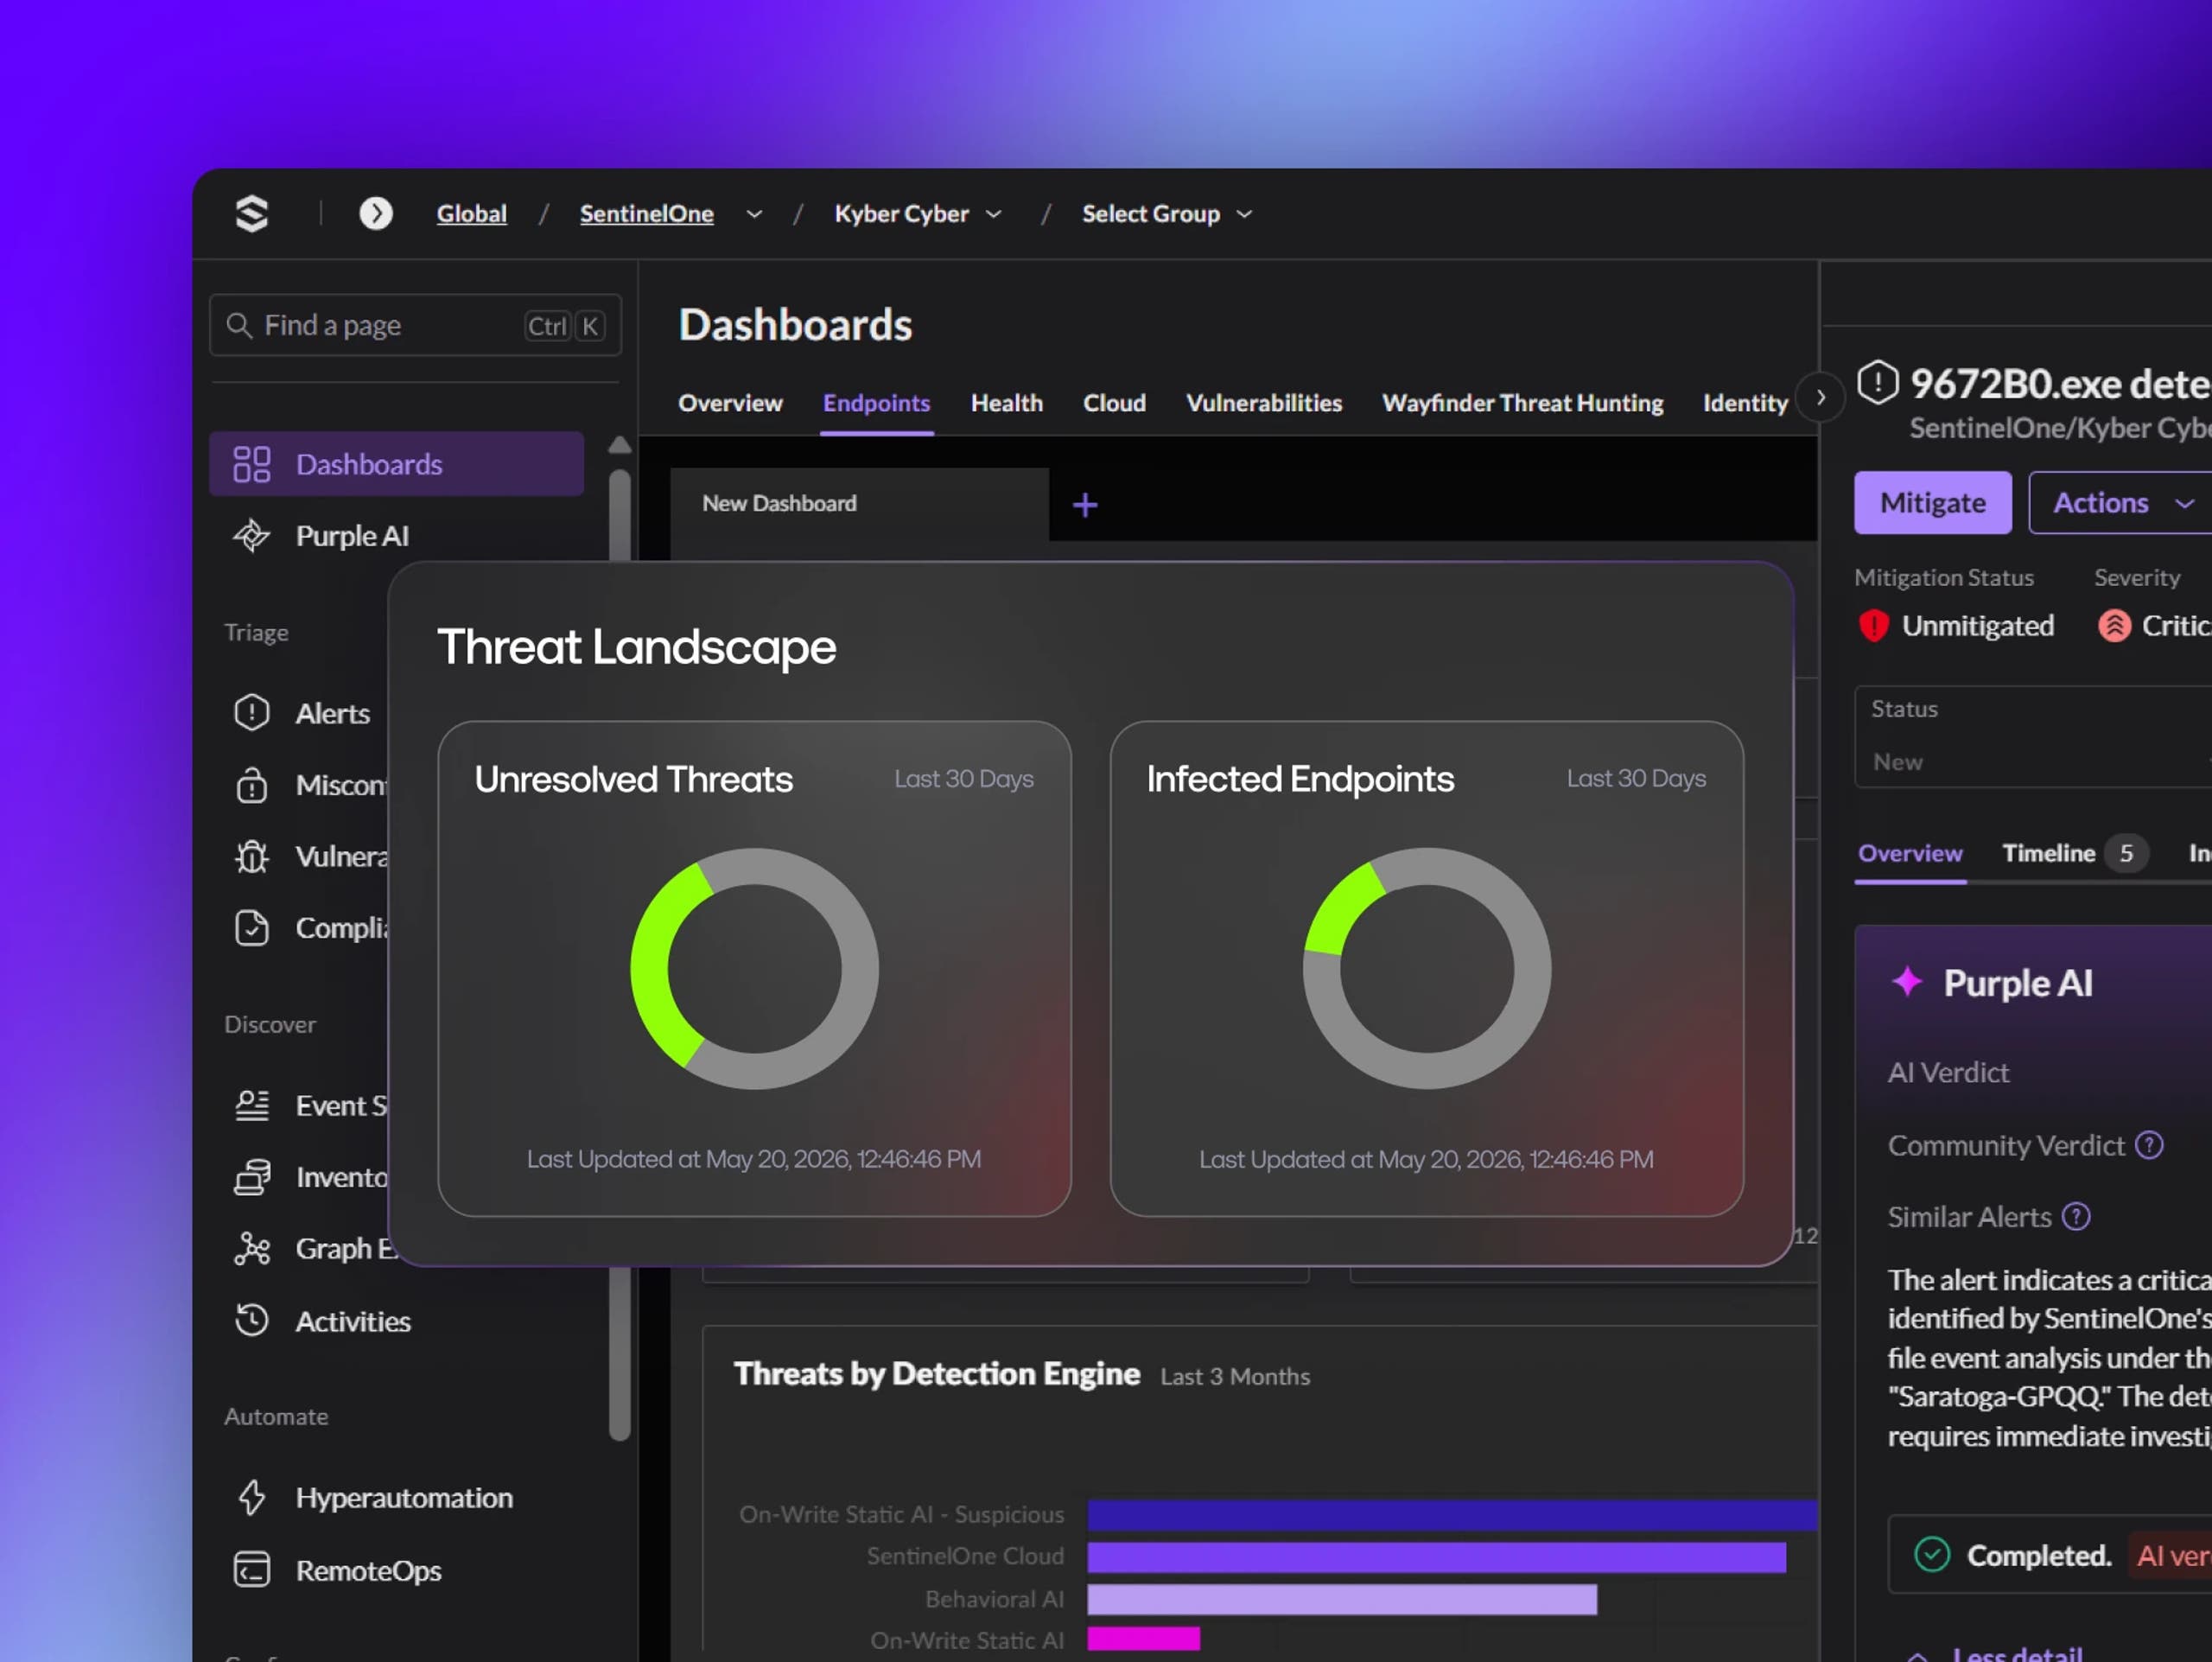
m-11-immersive-federal-government-platform-ui-singularity-endpoint.webp

端點安全

保護每一個端點

行為式 AI 模型以機器速度偵測並遏止攻擊,無需特徵碼,也無需等待分析師。操作人員可持續專注於任務,而代理程式則守住端點。

  • 透過單一代理程式進行預防、偵測與回應

  • 透過 1 次點擊回復勒索軟體造成的損害

  • 保護 Windows、macOS、Linux 與舊版系統

02
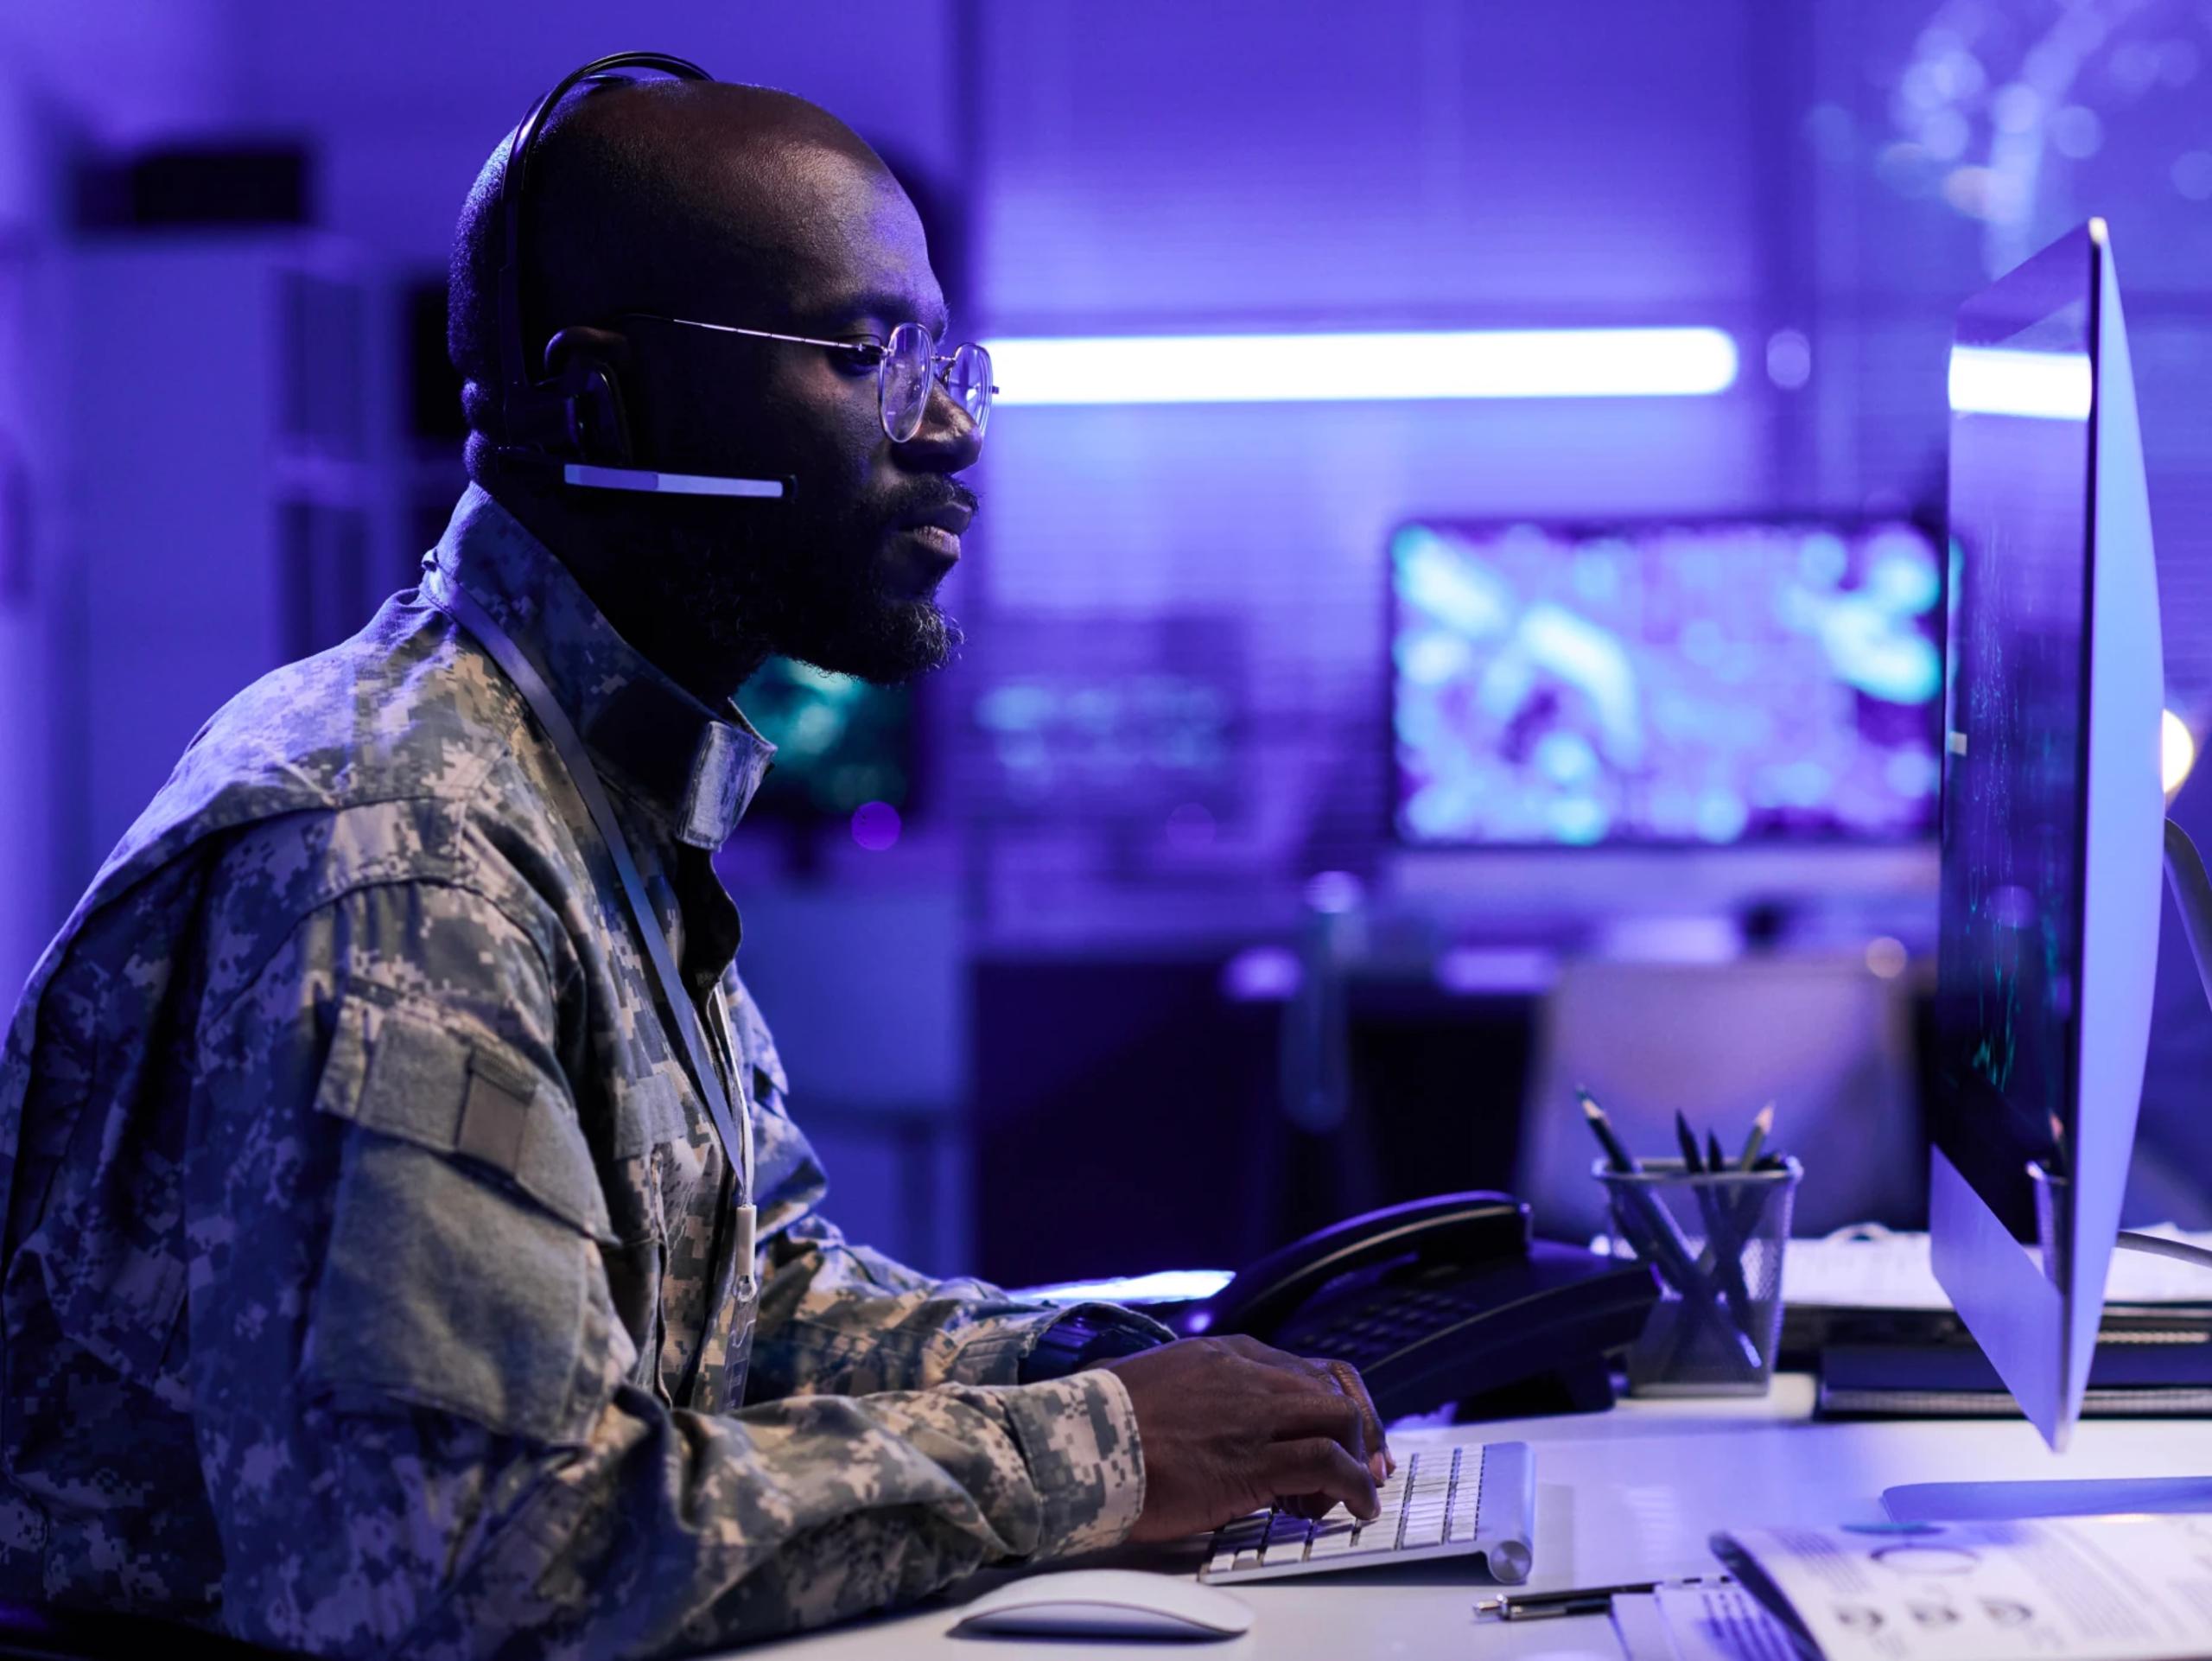
m-11-immersive-federal-government-brand-image-armed-forces-uniform-control-room-desktop-headset.webp

地端安全

防禦實體隔離與 DDIL 飛地

代理程式可在裝置本機執行完整的偵測與回應,無需雲端連線。無論飛地處於連線、降級或離線狀態,皆可套用相同防護。

  • 在裝置本機執行偵測與回應,無需雲端

  • 部署於隔離、實體隔離與 DDIL 飛地環境

  • 鎖定 USB、Bluetooth 與周邊裝置存取

03
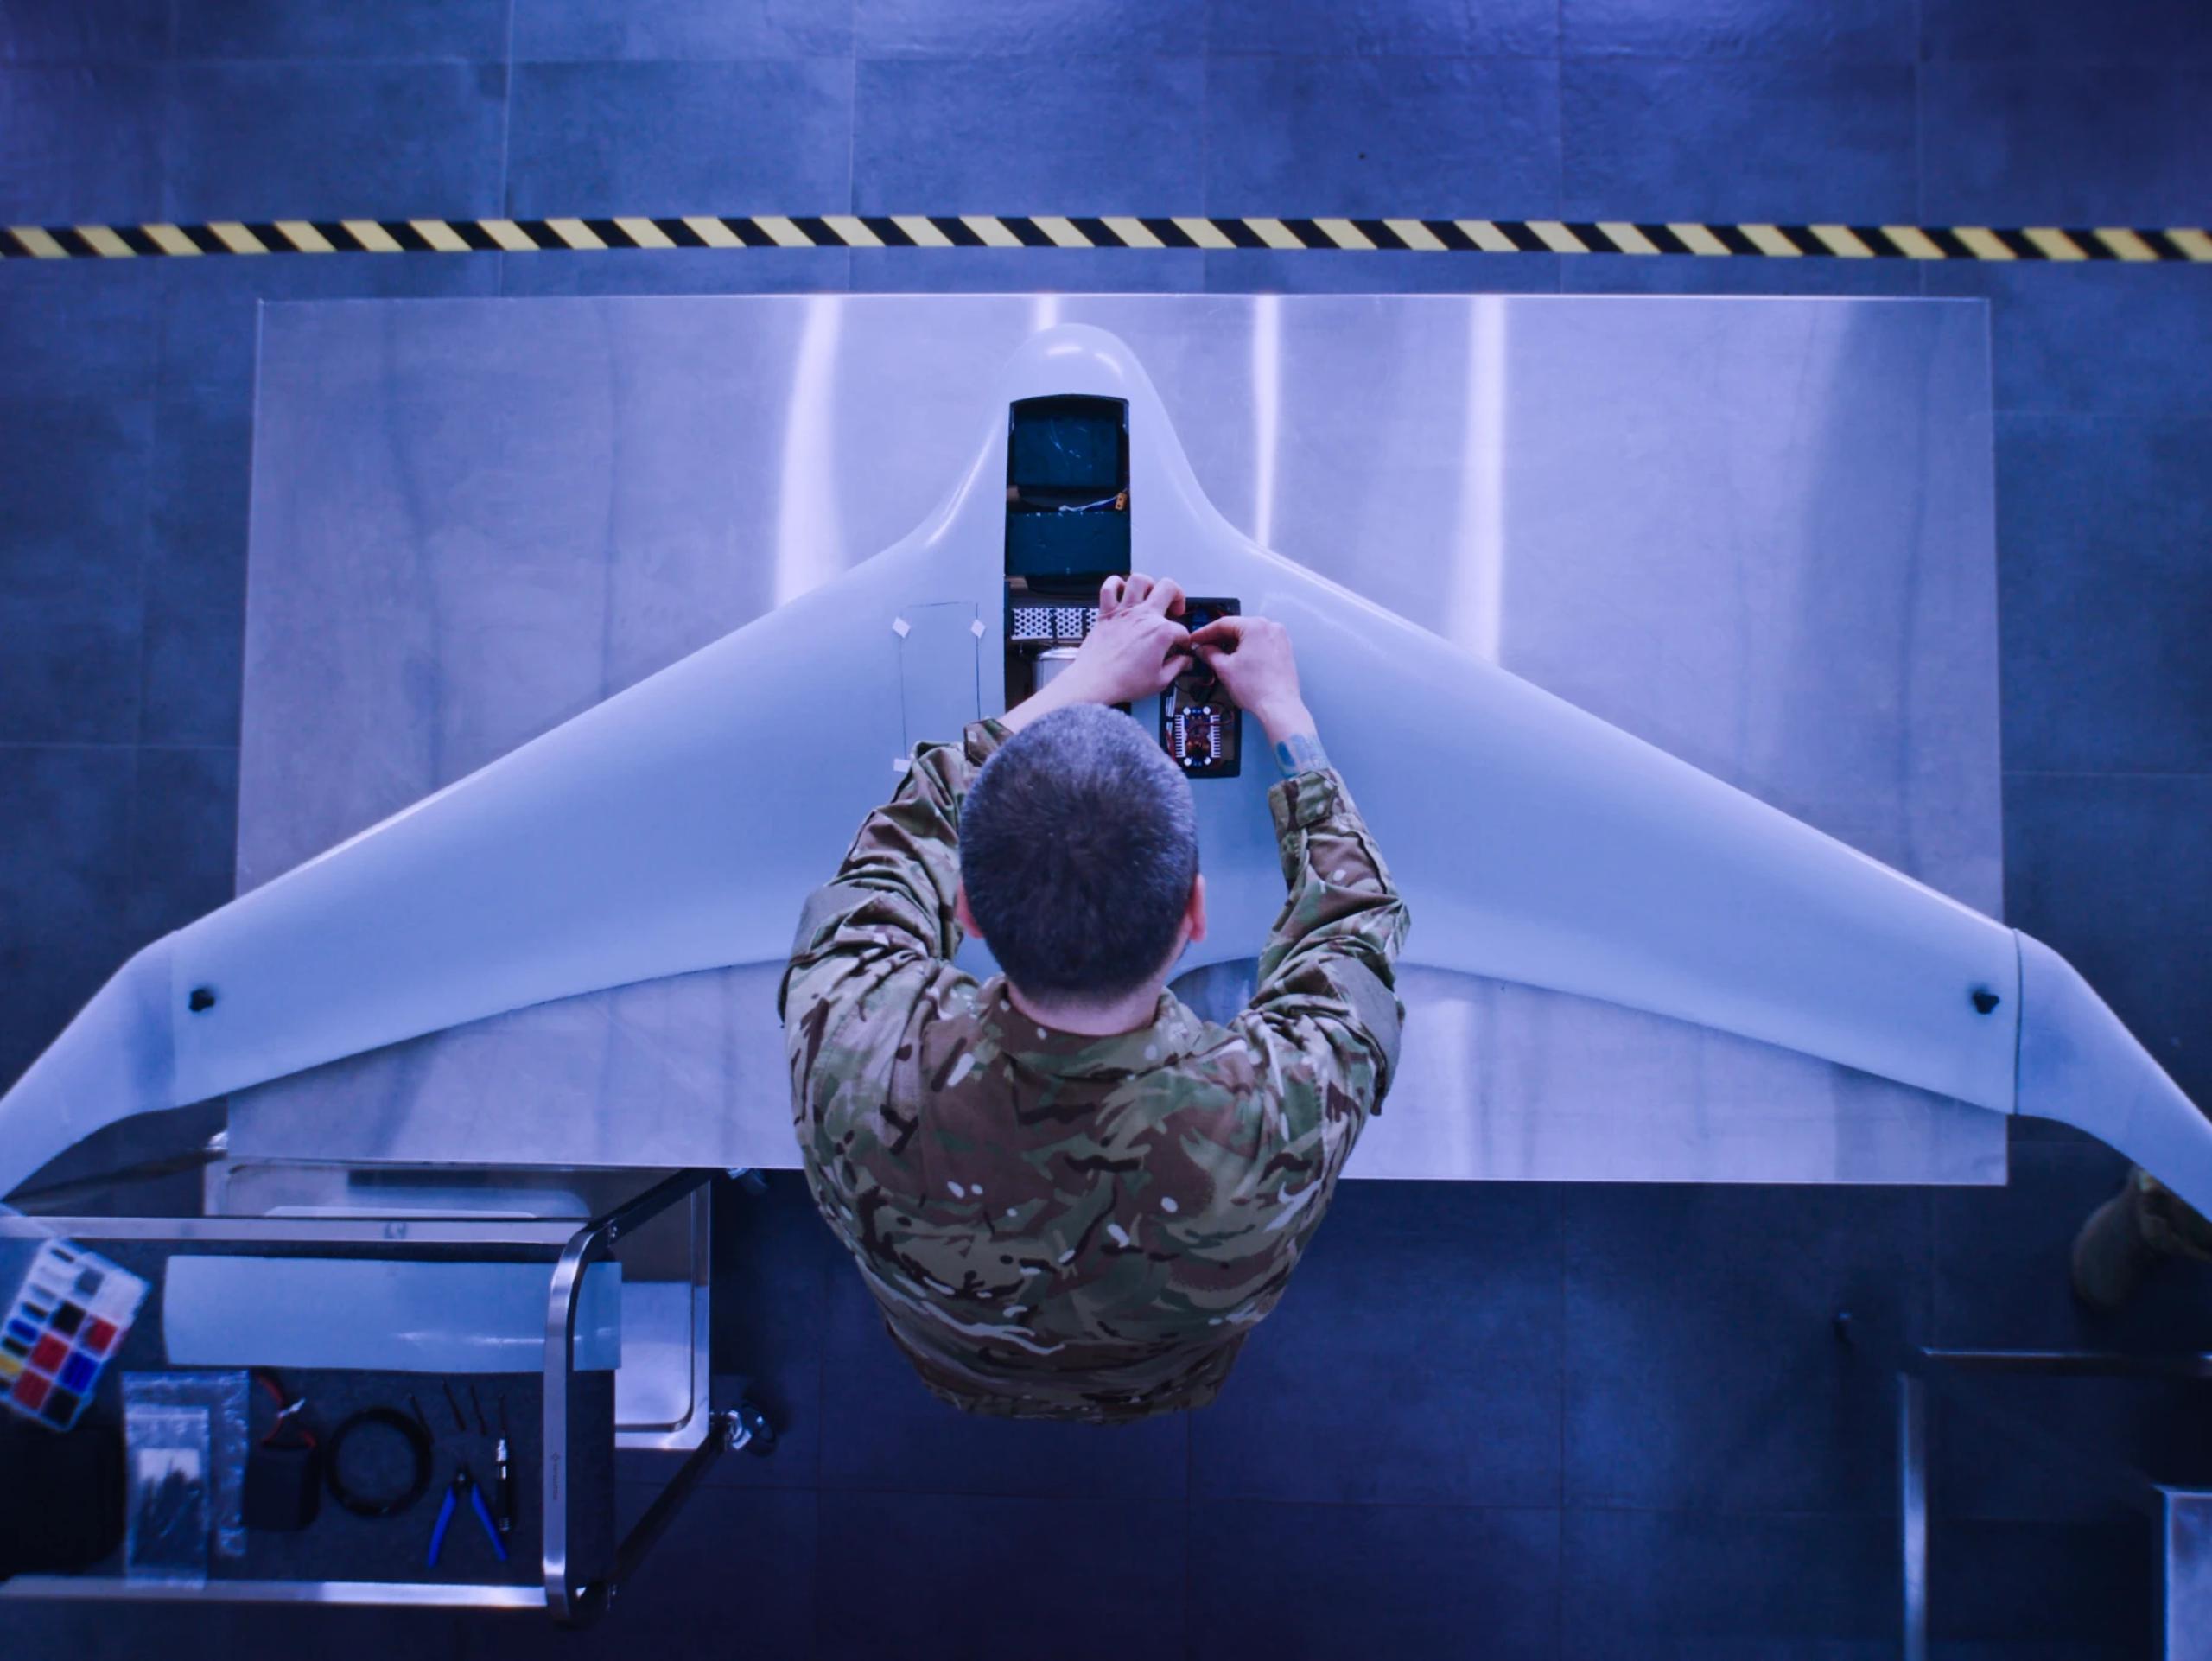
m-11-immersive-federal-government-brand-image-armed-forces-uniform-overhead-drone-maintenance.webp

網路探索

找出每一台裝置。補上每一個缺口。

將您現有執行中的端點轉變為網路感測器,找出並建立每一台支援 IP 裝置的指紋,無需新增硬體或變更網路。在對手利用惡意資產之前先行發現。

  • 為每一台支援 IP 的裝置建立指紋,無論是否受管控

  • 透過一次點擊將惡意裝置與受管控主機隔離

  • 透過被動監聽與依網路制定的原則安全掃描

Decorative background gradient

開始使用

Glowing translucent light-blue 3D cube with symmetrical neon starburst prism bars on a white background, futuristic abstract

信任與合規

任務就緒。安全內建。

EDR、AI SIEM 與 CNAPP 皆具備 FedRAMP High 授權。可部署於雲端、地端或完全實體隔離環境。
地端部署

保護隔離、實體隔離與 DDIL 飛地

在您自己的邊界內執行平台,無需讓任何資料離開飛地。多租戶與角色型存取控制(RBAC)可將管理權限對應至任務架構。

CMMC 2.0

加速達成 CMMC 2.0 合規

國防工業基礎(DIB)承包商可透過單一平台滿足 CMMC 2.0 的預防、偵測與回應要求。持續監控與自主調查可產出評估人員所要求的證據。

Sentinelone 優勢
現代化 HBSS。淘汰額外負擔。

以單一 AI 驅動代理程式取代 Host-Based Security System (HBSS) 與 Endpoint Security Solutions (ESS) 工具。降低複雜度、減少成本,並提供無需等待操作人員即可採取行動的 AI 驅動防禦。
o-15-image-card-grid-federal-government-brand-image-hands-dashboard-screen.webp

更少需要維運的工具

汰除 HBSS 與 ESS 所需的代理程式、伺服器與主控台。單一代理程式即可涵蓋預防、偵測、回應與裝置控制。

o-15-image-card-grid-federal-government-brand-image-f-15-fighter-jet-flying-ocean.webp

無需追逐特徵碼

行為式 AI 模型可在無需特徵碼更新的情況下偵測新型攻擊,因此即使 enclave 離線,防護也不會降低。

o-15-image-card-grid-federal-government-brand-image-render-ai-chip-tech-panels.webp

更低的維運負擔

AI 驅動的分流與 1-Click rollback 可減少傳統工具轉嫁給操作人員的手動工作。

o-15-image-card-grid-federal-government-brand-image-soldier-flying-drone.webp

經測試驗證

在 MITRE ATT&CK Evaluations 中達成 100% 偵測準確率,且雜訊比中位數低 88%。

產業肯定

獨立測試。一再獲得肯定。

深受業界頂尖權威、分析師與協會測試驗證並信賴。
Dark navy rounded rectangle with white Gartner wordmark and small ® registered trademark symbol

領導者。連續六年。

SentinelOne 連續第六年獲評為 2026 Gartner® Magic Quadrant™ 端點保護平台的領導者。


閱讀報告
White stylized “FR” monogram on dark navy background above “FedRAMP” in red/pink text

FedRAMP High 已授權

SentinelOne 的 Purple AI、Singularity Cloud Security 和 Singularity Hyperautomation 可作為 FedRAMP® 在 High Impact Level 的授權服務提供。


閱讀更多
Gartner logo on dark navy rounded rectangle with “Peer Insights” in white and light blue, including small trademark symbols

業界獲獎最多的雲端安全套件

SentinelOne 在首屆 Gartner® Peer Insights™「客戶之聲」雲端原生應用程式保護平台評選中獲評為 Customers' Choice。


閱讀更多

資源

深入了解國防網路安全防禦

需要解答?

常見問題

可以。SentinelOne 可在地端部署於隔離、實體隔離及 DDIL(denied、degraded、intermittent 或 limited)enclave,代理程式可在端點上執行完整的偵測與回應,且無需雲端連線。無論網路已連線或完全中斷,相同的自主式預防、偵測與回應皆可運作,因此在戰術邊緣仍能維持防護。多租戶與角色型存取控制可將資料與管理維持在機構環境內。

是。SentinelOne 已取得 FedRAMP High 授權,並託管於 AWS GovCloud (US)。Singularity Platform 與 Singularity Data Lake 已獲得 FedRAMP High 授權,Purple AI、Cloud Security (CNAPP)、Hyperautomation 與 AI SIEM 亦然。SentinelOne 已列入 CISA 的 Continuous Diagnostics and Mitigation (CDM) Approved Products List,且各機構可透過 SentinelOne Trust Center 申請 FedRAMP Security Package。

SentinelOne 以單一 AI 驅動代理程式取代傳統 Host-Based Security System (HBSS) 與 Endpoint Security Solutions (ESS) 工具,用於預防、偵測與回應。整合零散工具可降低複雜度與成本,同時為操作人員提供以機器速度採取行動的自主式防禦。相同代理程式可涵蓋 Windows、macOS、Linux,以及仍在國防環境中服役的傳統或已終止支援系統。

SentinelOne 為 Defense Industrial Base (DIB) 承包商提供符合 CMMC 2.0 要求所需的控制,將預防、即時偵測與自動化回應整合於單一平台。持續監控可揭露整體攻擊面上的弱點與錯誤設定。自動化調查與回應工作流程可簡化評估所要求的證據蒐集與報告作業。

SentinelOne 使用行為式 AI 模型,以機器速度偵測並遏制進階威脅,無需特徵碼,也無需等待分析師介入。自主式回應可隔離遭入侵的端點,並透過 1-click rollback 還原攻擊者造成的損害,而 Storyline 關聯分析則可追蹤完整攻擊路徑以供調查。SentinelOne 已被 Gartner 評為領導者® 連續六年獲評為端點保護平台 Magic Quadrant™。

DoD 零信任策略要求持續驗證使用者、裝置與活動,而非基於網路位置建立信任。SentinelOne 提供該模型所依賴的裝置與身分訊號:持續性的端點遙測、跨 Active Directory 的身分威脅偵測,以及當裝置或憑證遭入侵時的自主回應。相同的遙測可在地端與實體隔離部署中運作,因此在中斷連線的隔離環境中,推進進度也不會停滯。

Decorative background gradient

Next Steps

The Decisive Advantage Starts Here

Dark dashboard UI with purple-highlighted nav, summary cards showing 149, 7, 78, 56, 1.2 h, and a status table with linked purple text