
什麼是威脅獵捕? 類型與指南
威脅獵捕主動識別安全威脅. 瞭解如何在組織中有效執行威脅獵捕.

重點摘要
- 威脅獵捕是主動搜尋網路中隱藏威脅的行動. 獵捕人員假設入侵已經發生,並尋找自動化安全防護未能發現的入侵指標、橫向移動與攻擊者行為。
- 威脅獵捕不同於事件應變, 數位鑑識與滲透測試。DF/IR 在入侵後釐清事發經過,滲透測試則模擬外部攻擊。威脅獵捕尋找的是可能已經進入內部的攻擊者。
- 有效的威脅獵捕需要全面可視性與可靠情資: 詳盡的端點遙測資料、具備強大搜尋功能的 SIEM 或 EDR 工具,以及 OSINT 情資來源和用於對應攻擊者 TTPs 的 MITRE ATT&CK 架構。
- 成功的獵捕始於假設。 獵捕人員根據組織的風險概況、重要資料與使用者行為基準建立假設,再運用基準線分析、分群與堆疊分析等技術驗證,並在可行時使用自動化與機器學習。
- 持續進行威脅獵捕是最有效的模式。 臨時或定期獵捕都會讓攻擊者有時間潛伏。缺乏內部專業能力的組織,可採用 MSSPs 或 MDR 供應商提供的託管威脅獵捕服務。
威脅獵捕是一種主動識別並緩解網路威脅的方法, 在威脅造成損害前採取行動. 本指南探討威脅獵捕的原則、效益, 以及資安專業人員使用的技術.
瞭解威脅情資與持續監控在無效威脅獵捕中的重要性. 對於希望強化資安防護態勢的組織, 瞭解威脅獵捕至關重要.
 什麼是網路威脅獵捕?
網路威脅獵捕是主動且有系統地搜尋組織網路或系統中潛在網路威脅的跡象. 這可透過手動與自動化技術進行, 例如分析日誌資料, 執行網路掃描, 以及使用威脅情資來源. 網路威脅獵捕旨在找出可能避開防火牆或入侵偵測系統等傳統安全控制措施的潛在威脅. 透過及早偵測並應對這些威脅, 組織可降低遭受網路攻擊影響的風險, 並維持系統與網路的安全性及可用性.
威脅獵捕是一種實務做法, 旨在攻擊者發動攻擊或達成目標前, 找出潛伏在您網路中的攻擊者. 與多數資安策略不同, 威脅獵捕是一種主動技術, 結合了 進階資安工具 的資料與功能, 以及威脅獵捕專家個人或團隊的深厚分析與技術能力.
威脅獵捕與 事件應變 或數位鑑識截然不同. DF/IR 方法旨在資料外洩事件曝光後, 釐清發生了什麼事. 相較之下, 威脅獵捕團隊的目標是找出可能已突破您多層防禦的攻擊.
威脅獵捕也有別於 滲透測試 與弱點評估. 後兩者試圖模擬來自外部的攻擊, 而威脅獵捕人員則假設攻擊者已進入網路, 再尋找 入侵指標, 橫向移動及其他可能證明攻擊行為的跡象.
威脅獵捕與事件應變及滲透測試的比較
面向 | 威脅獵捕 | 事件應變 | 滲透測試 |
目的 | 在損害發生前主動找出隱藏的威脅 | 應對並圍堵已偵測到的資安事件 | 透過模擬外部攻擊找出弱點 |
時機 | 持續或定期執行; 假設入侵已發生 | 被動應對; 在偵測到警示或入侵後啟動 | 定期執行; 按預定間隔進行 |
方法 | 從內部搜尋入侵與橫向移動的跡象 | 調查、圍堵並修復已知事件 | 從網路外部模擬攻擊者行為 |
開始威脅獵捕需要什麼?
如前所述, 網路威脅獵捕的核心是以入侵已發生為前提, 積極搜尋隱藏的 IOCs 與隱蔽行為, 並找出異常活動. 為此, 資安分析師必須區分異常與常態, 過濾日常網路流量的雜訊, 尋找尚未發現的活動.
要有效做到這一點, 首先必須全面掌握網路狀況, 並取得豐富的端點資料. 裝置遙測資料應涵蓋加密流量、檔案雜湊值, 系統與事件日誌、使用者行為資料、遭 防火牆控制措施 阻擋的連線, 以及 周邊裝置 活動. 理想情況下, 您需要 SIEM (安全資訊與事件管理) 等工具, 清楚掌握所有資料, 並透過強大的搜尋功能理解所見資訊的脈絡, 減少人工篩查原始日誌的工作量.
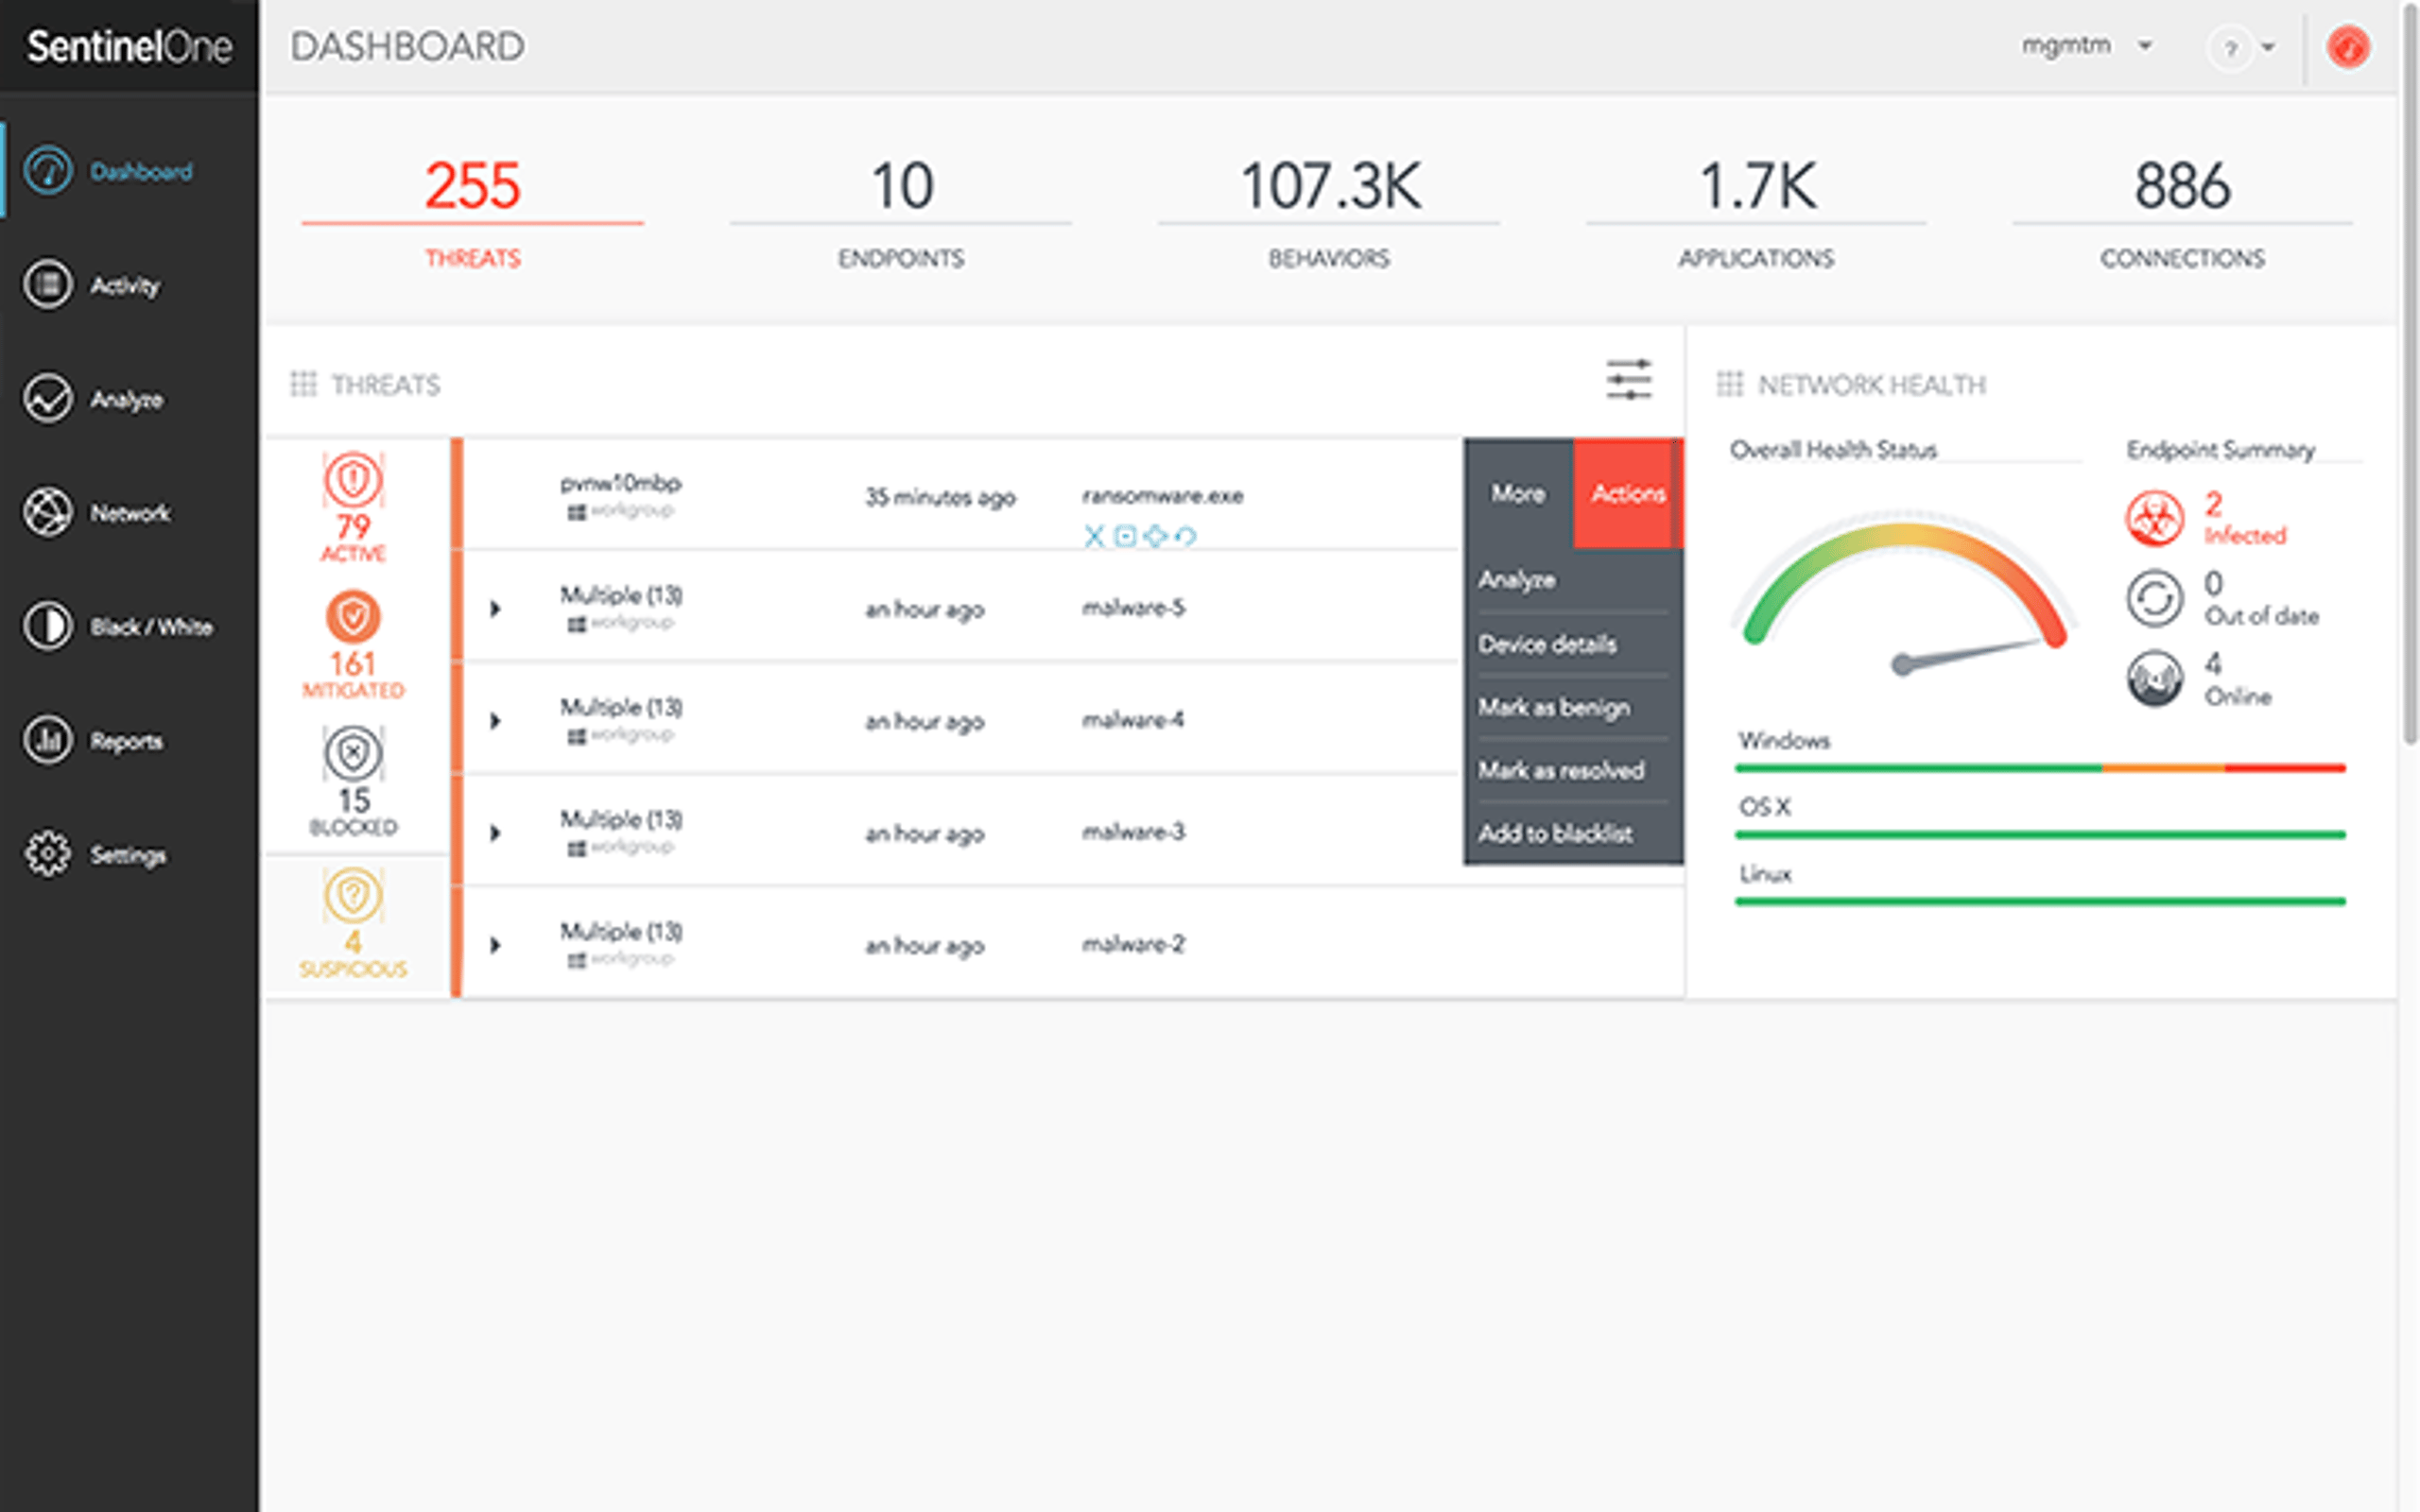
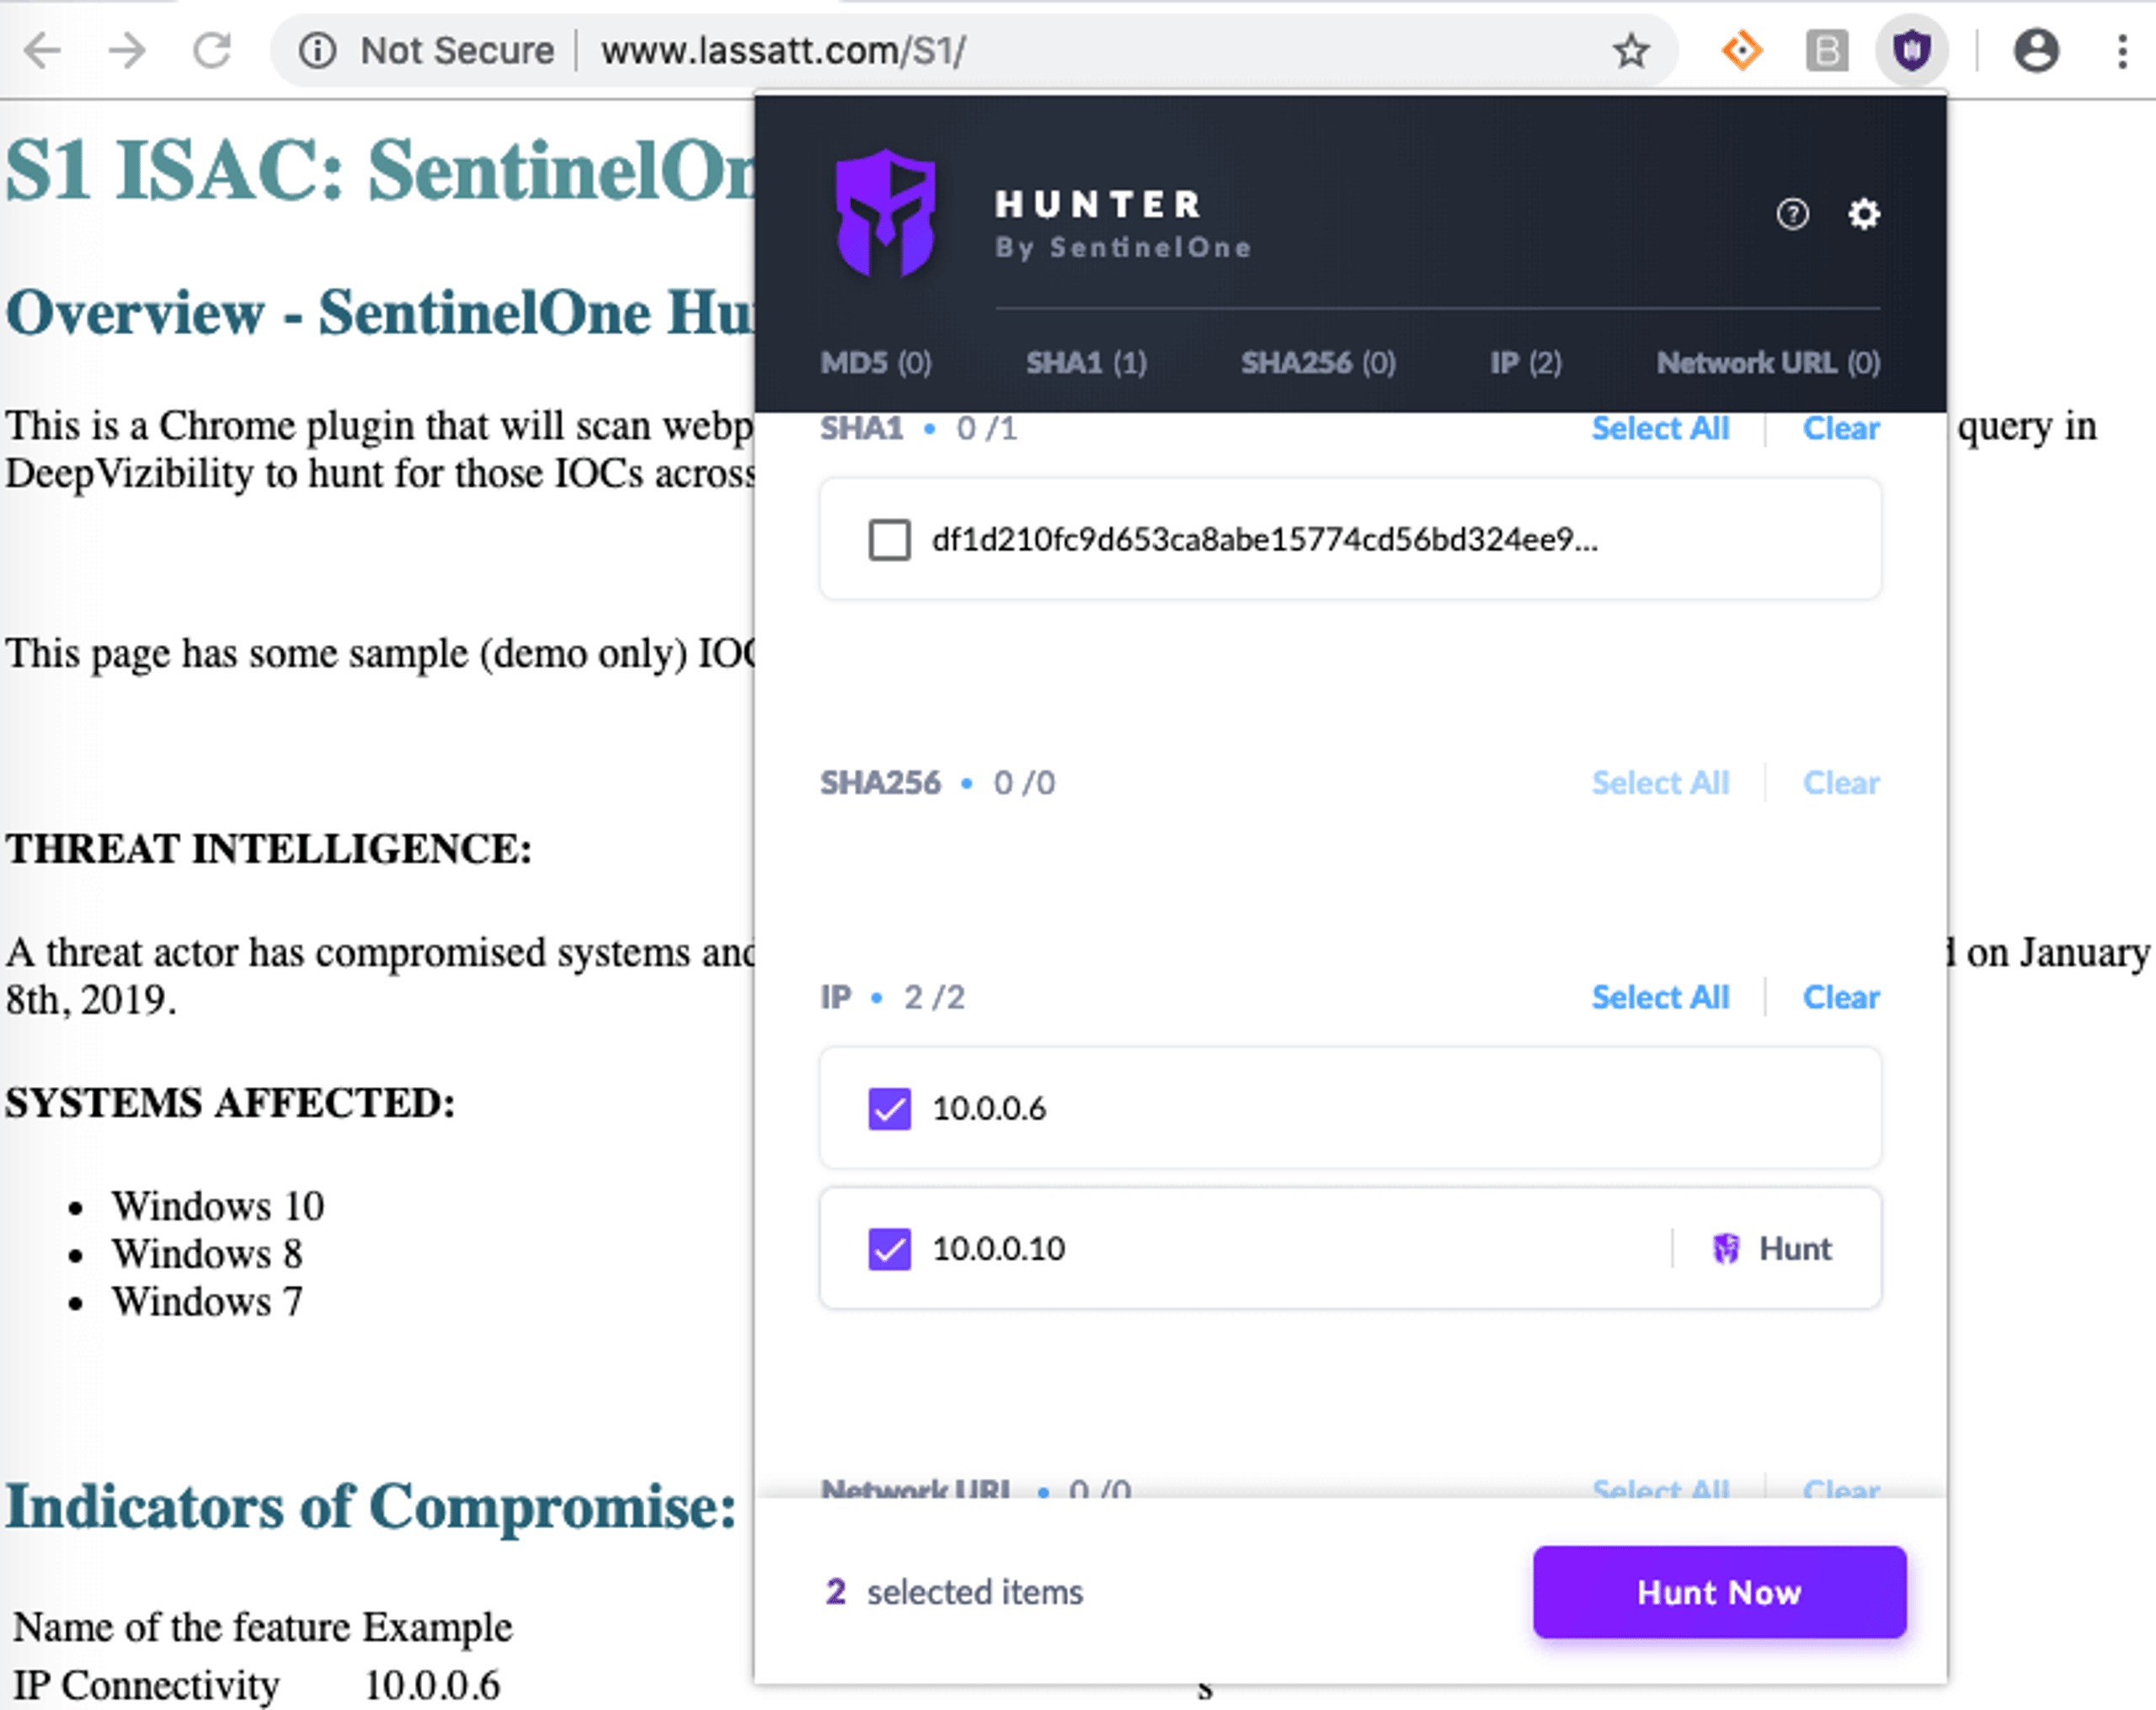
能夠 回報未受管理的端點, IoT 裝置與行動裝置, 並發現網路中執行中服務的功能, 能帶來重大助益. 可整合至瀏覽器、加快威脅偵測與研究的 工具 也同樣實用.
威脅獵捕計畫需要適當的報告工具, 為分析師提供優質資料, 同時也預設他們對 資安防護方案 保護其網路。威脅狩獵耗時,而您的 SOC (安全營運中心) 分析師無法浪費時間,手動找出您的 EDR 方案 本應自主偵測到的威脅。偵測進階威脅是資安團隊面臨的最大挑戰,尤其當組織受限於網路資安人才 短缺,或受困於產生大量警示或高度誤報的資訊安全方案時。
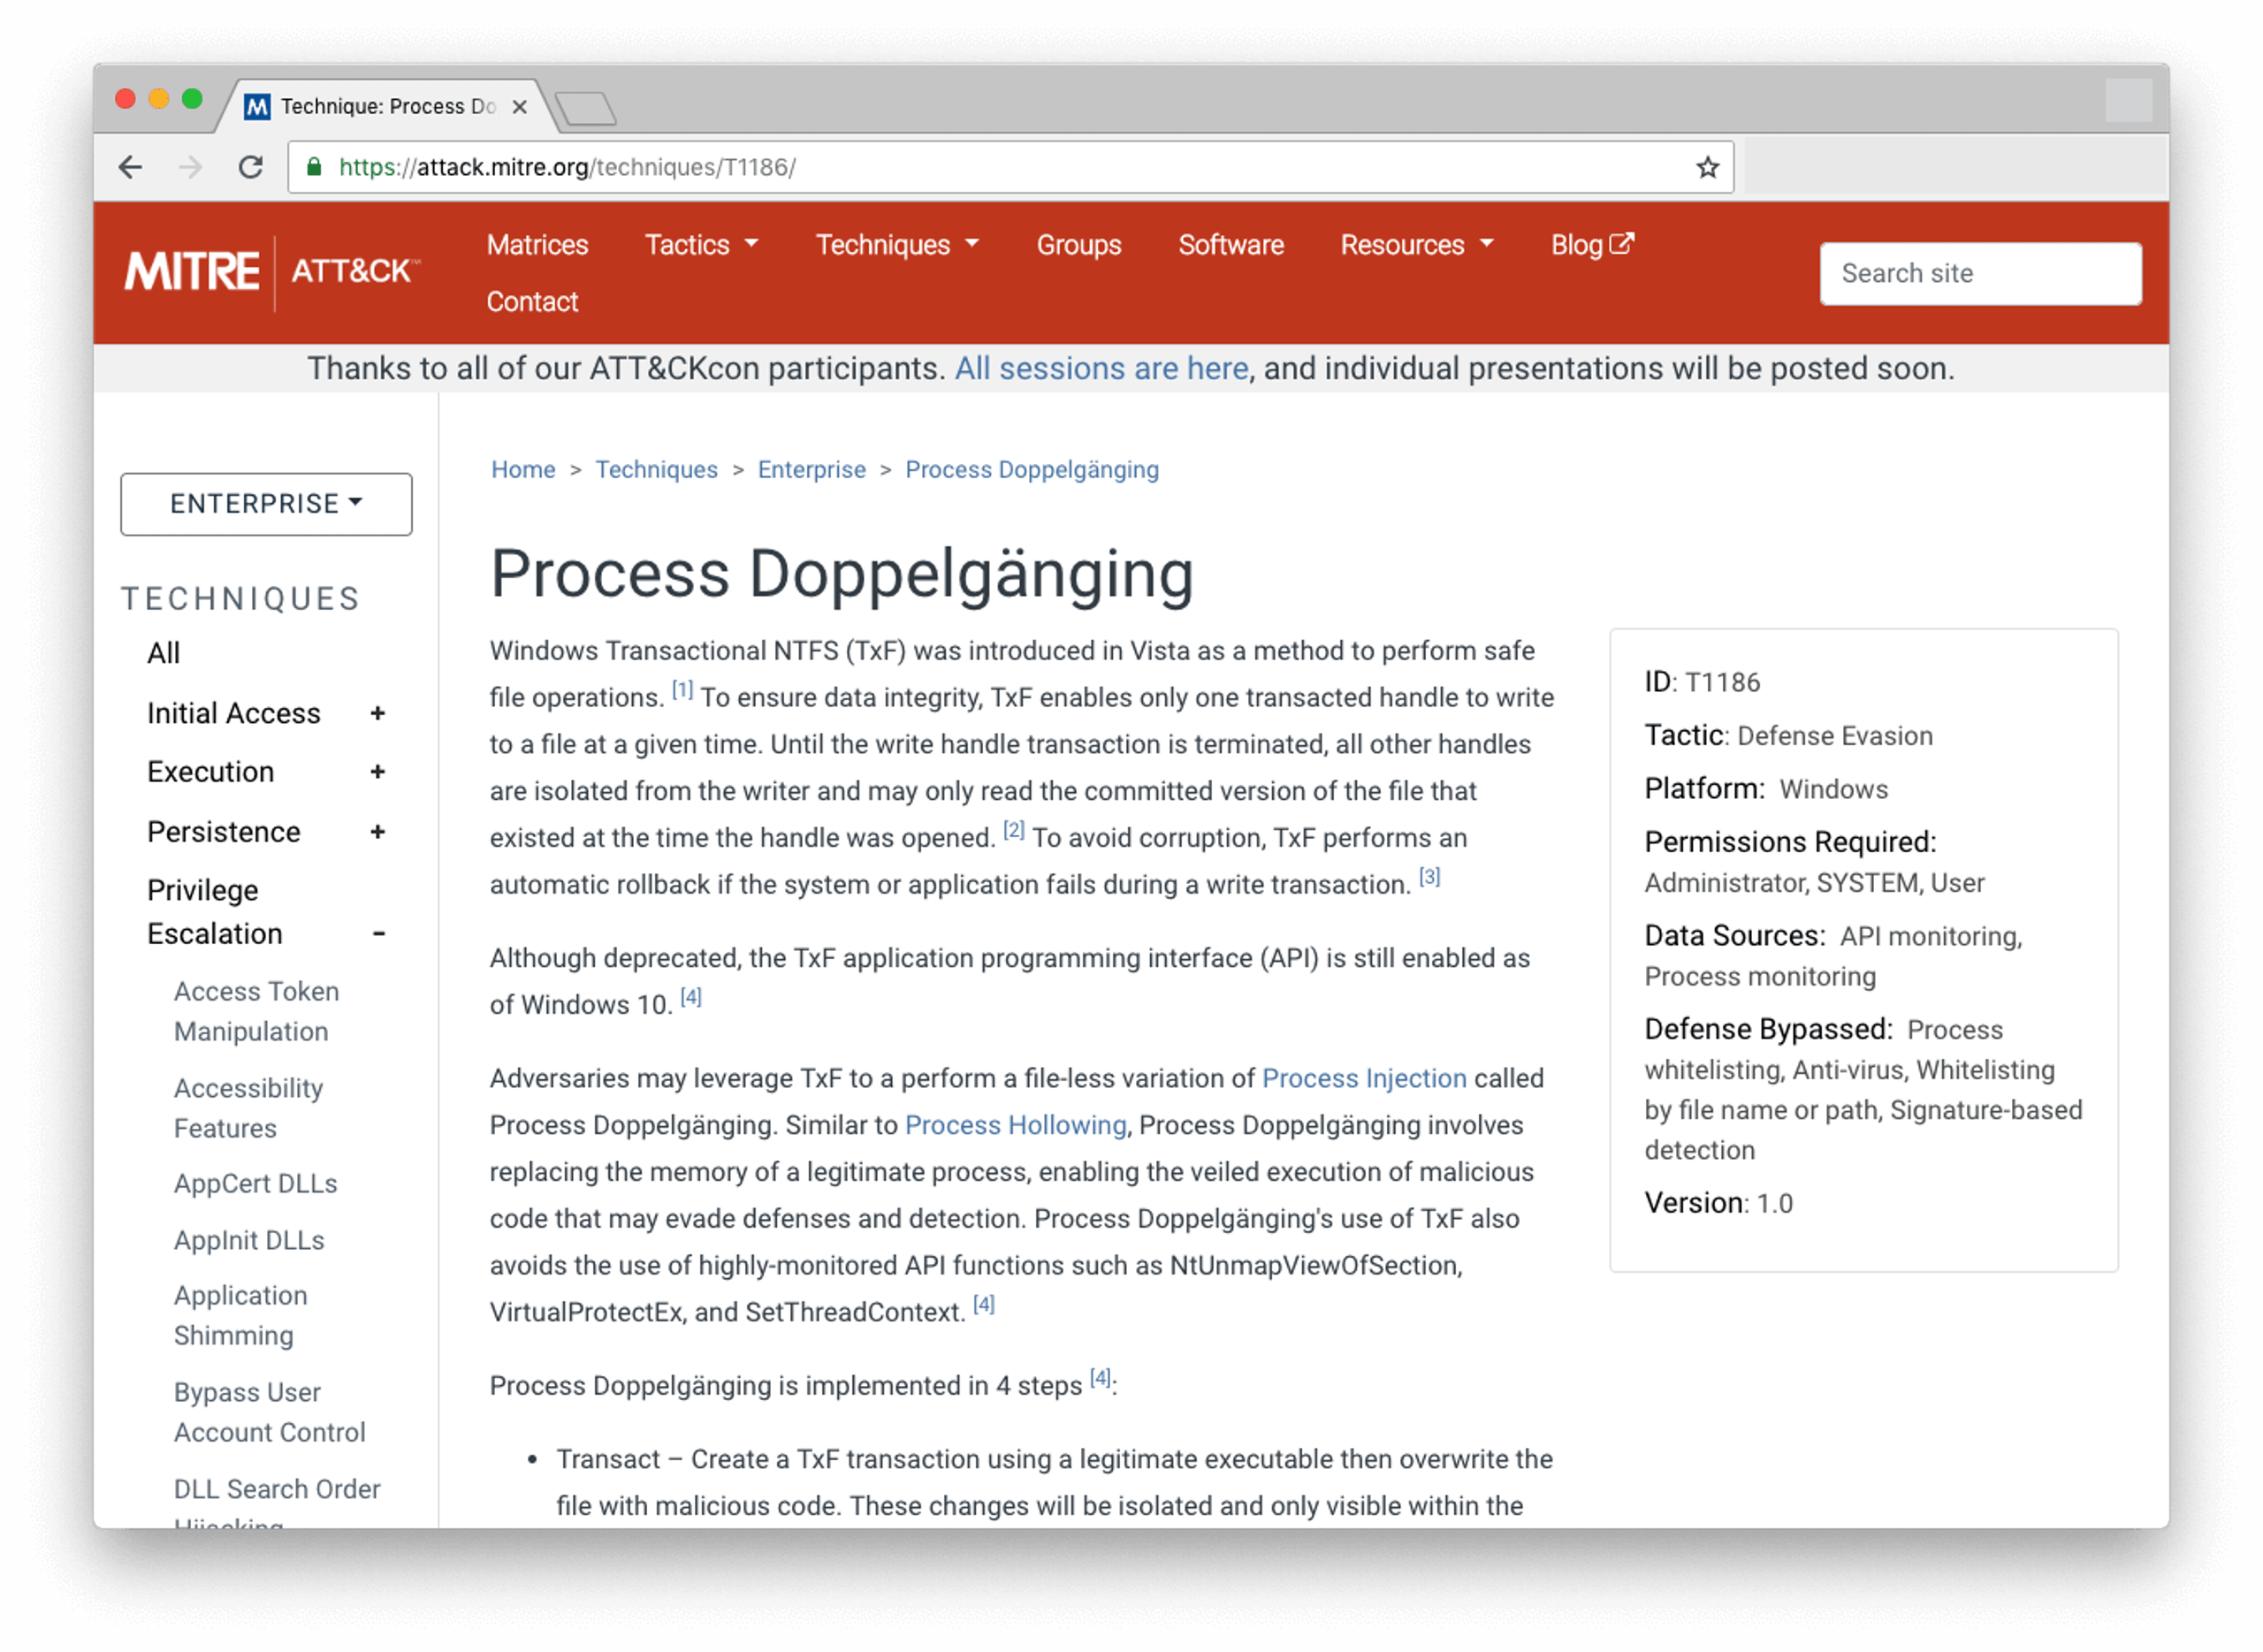
分析師另一項不可或缺的資安工具,是優質的威脅情資。有多種公開或 OSINT (開放來源情資) 資料來源,可供威脅狩獵人員掌握最新的 IOC,例如惡意 IP 位址、新公布的 CVE,以及最新惡意軟體的樣本雜湊值。例如,SANS 研究所彙整了一份可疑網域清單。MITRE ATT&CK 架構也是強大的工具,可供網路威脅狩獵人員瞭解進階威脅行為者使用的工具、戰術與程序 (TTP)。例如,您可以在 MITRE ATT&CK 資料庫中搜尋已知會鎖定您所屬領域或產業的組織,瞭解其使用的技術。掌握這些情資後,您就能在網路中展開威脅狩獵,尋找該組織 TTPs 的證據。如需瞭解威脅狩獵所需的步驟,請閱讀我們的白皮書。
威脅狩獵的類型
威脅狩獵方法主要分為三種類型:
- 結構化威脅狩獵: 從已知的對手戰術、技術與程序 (TTPs)或攻擊指標 (IoAs) 建立假設,通常會對應至MITRE ATT&CK 架構。由於威脅狩獵人員知道要尋找哪些行為,這種方法能及早發現攻擊者,往往能在損害發生前將其找出。
- 非結構化威脅狩獵: 從觸發事件或入侵指標 (IoC)出發,例如可疑 IP、檔案雜湊值或異常狀況。威脅狩獵人員接著搜尋歷史與目前資料,找出相關模式。這種方法能找出繞過現有偵測規則的新型或先前未曾發現的威脅。
- 情境式 (以實體為導向) 威脅狩獵: 根據內部風險評估或合併、新漏洞等特定事件,聚焦於組織風險最高的資產、使用者或系統。威脅狩獵人員優先調查攻擊者最可能鎖定的目標。
如何知道該尋找什麼?
使用 OSINT 工具與 MITRE ATT&CK 等架構,必須先知道自己要找什麼,才能發揮效用。這就帶出了有效威脅狩獵的核心要素之一:建立並驗證假設。
威脅狩獵人員需要充分瞭解組織概況、可能吸引威脅行為者的業務活動 (例如招募新員工、收購新資產或公司等),以及日常使用行為的基準。
攻擊者通常會試圖混入一般使用者之中,並透過網路釣魚或魚叉式網路釣魚活動等方式取得使用者憑證。因此,瞭解使用者的典型行為,是調查異常檔案存取或登入事件的有用基準。結合對哪些公司資料對攻擊者有價值,以及資料位於何處的瞭解,就能提出「攻擊者是否正試圖竊取位於 xyz 的資料?」等假設。這又能促使團隊蒐集資料,回答下列問題:
「在過去 n 天內,哪些使用者首次存取了 XYZ 位置?」
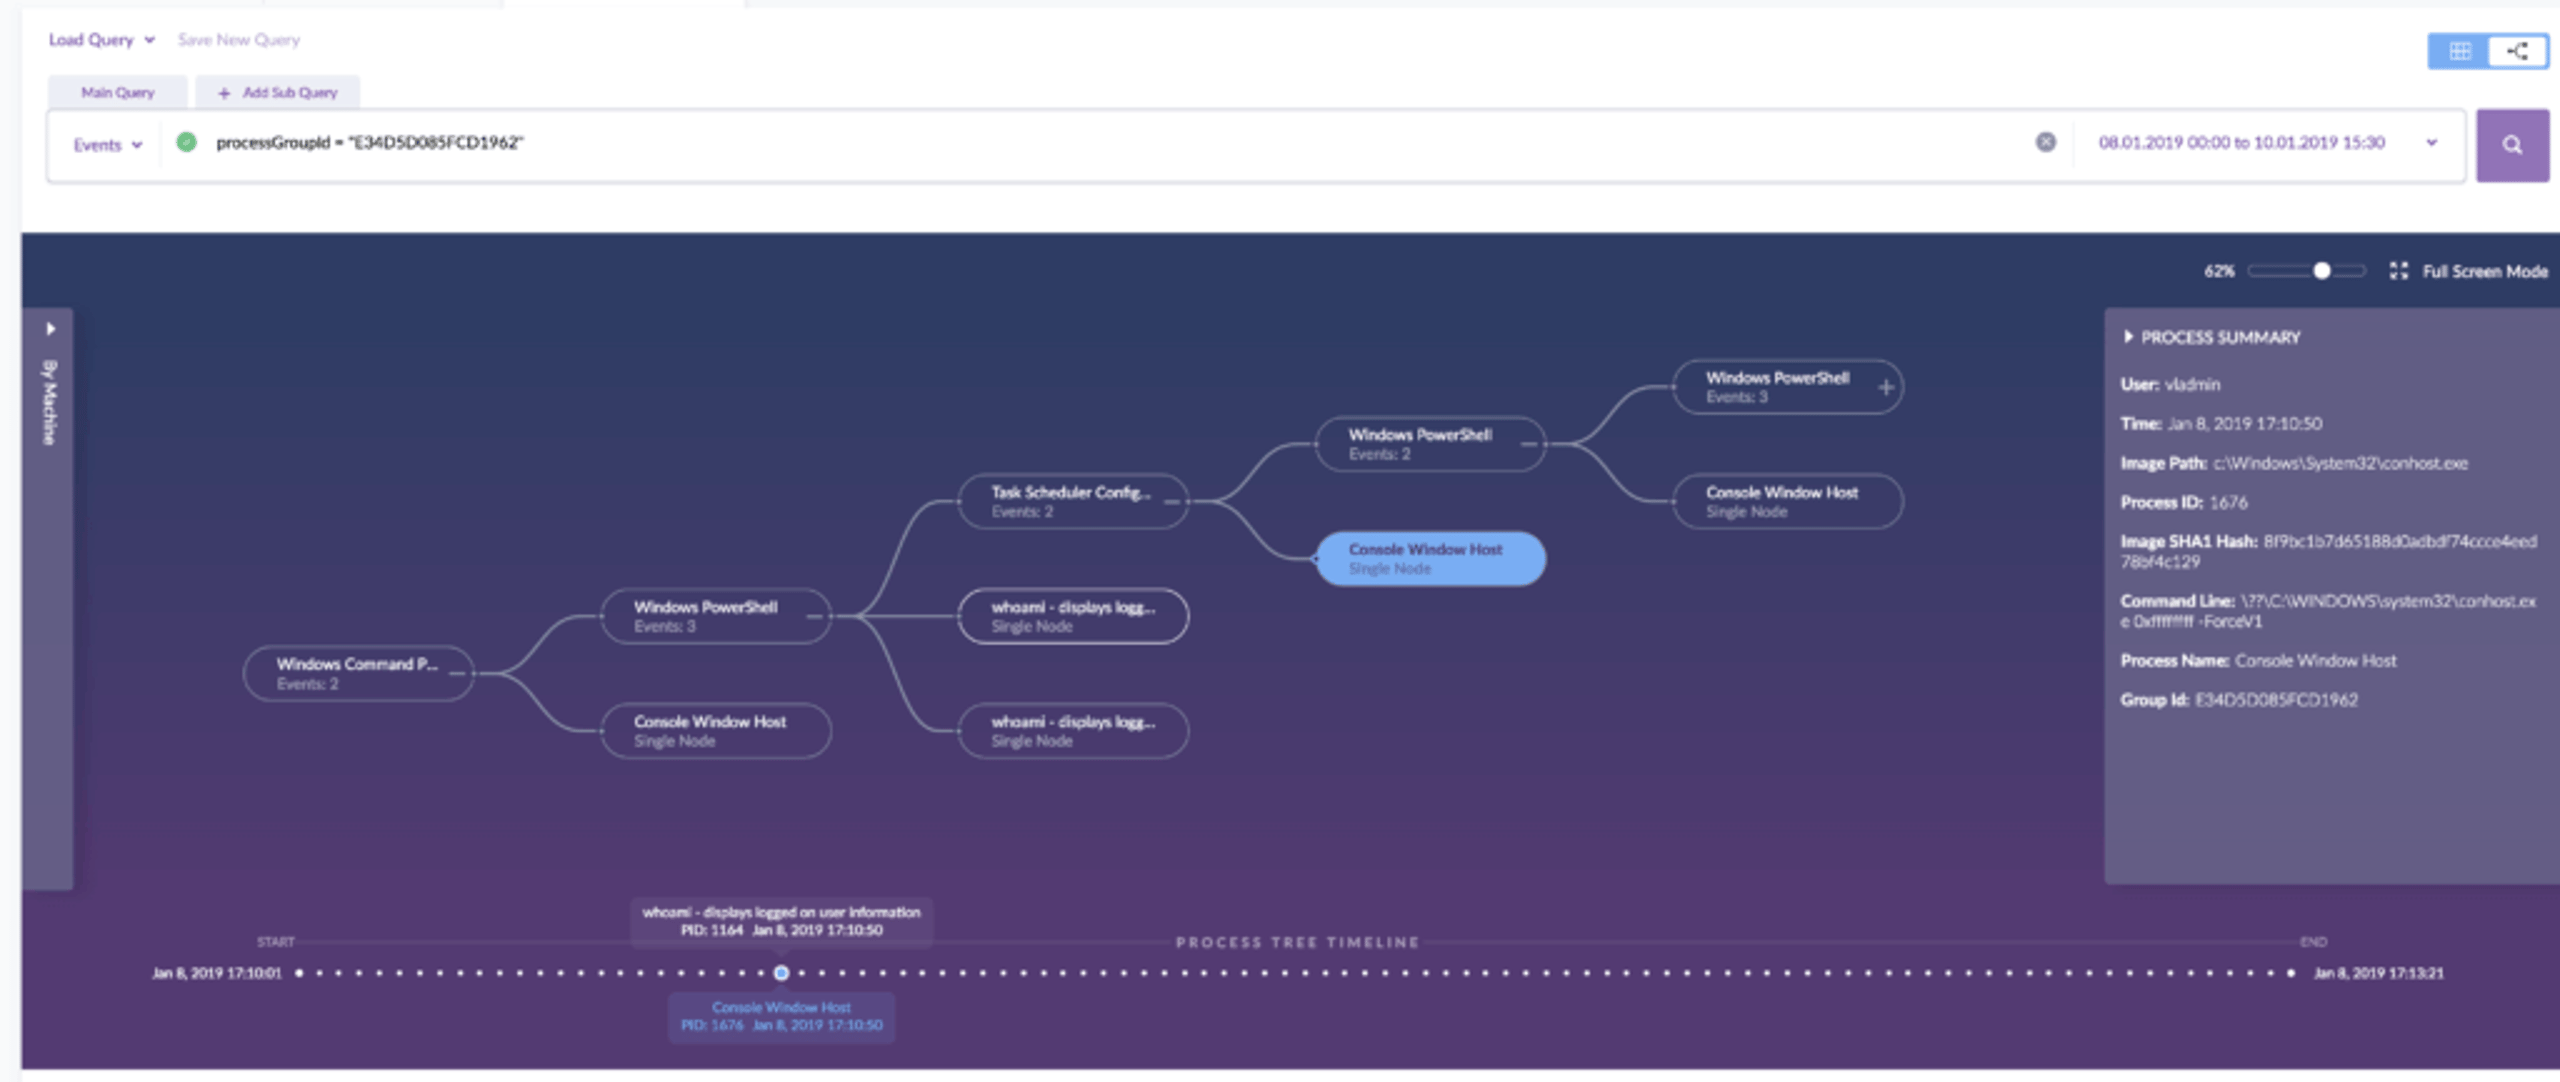
進階威脅獵捕技術會運用統計分析與機器學習盡可能將更多工作自動化. 監控使用者行為並與其過往行為比較以找出異常, 就是一個例子, 其成效遠勝逐一執行查詢, 不過實務上可能仍需同時使用兩種技術. 使用 SentinelOne 這類具備豐富原生 API 且能與整個資安軟體堆疊全面整合的工具即可更輕鬆地實行這兩種方法.
應該多久進行一次威脅獵捕?
有些企業只會不定期獵捕新威脅。這可能是由特定事件 (例如有人嘗試存取特別敏感的服務或檔案位置) 觸發, 或是在員工完成其他工作後有空檔時進行。對人力和預算有限的組織而言, 不定期獵捕仍能增加一層防護, 但只能針對有限的行為進行少量獵捕, 是效益最低的做法。
定期威脅獵捕會安排人員按固定間隔進行獵捕, 比不定期獵捕更進一步, 也讓組織能在不同時間優先搜尋不同目標, 提升效率。然而, 定期威脅獵捕的缺點是, 會讓進階攻擊有一定的 駐留時間 在兩次獵捕之間伺機活動, 因此間隔越短越好。
理想情況下, 人力和預算充足的組織應持續進行即時威脅獵捕, 主動檢查網路和端點, 不間斷地找出網路中的攻擊。
誰應該負責威脅獵捕?
現在應該很清楚, 威脅獵捕是一項專業工作。負責的資安分析師必須能運用各種工具, 瞭解並分析組織面臨的風險, 同時熟悉進階攻擊者使用的方法和工具。
聘請內部威脅獵捕人員是很好的選擇, 但組織必須有足夠的預算, 也要找得到具備相關技能的人才。對許多企業而言, 更務實的做法是向 MSSPs (託管安全服務供應商) 採購威脅獵捕服務, 由其承擔部分或全部工作。

Enhance Your Threat Intelligence
See how the SentinelOne threat-hunting service WatchTower can surface greater insights and help you outpace attacks.
結論
威脅獵捕讓您主動搜尋惡意活動, 搶先發現最新威脅。Behavioral AI 等進階技術能即時阻止多數網路攻擊, 也是取得威脅獵捕所需可視性的前提。但惡意行為者不斷變換手法, 尋找繞過企業網路防護的途徑。組織必須保持警覺, 防範 內部威脅 和高度針對性的攻擊。結合人類分析師的專業能力, 能為組織增加一層防護。
喜歡這篇文章嗎? 追蹤我們的 LinkedIn, Twitter, YouTube 或 Facebook 查看我們發布的內容。
閱讀更多網路安全相關內容
威脅獵捕常見問題
威脅獵捕是主動搜尋藏匿在網路中的網路威脅。威脅獵捕人員不會等警示通知有問題, 而是假設攻擊者已經入侵, 主動尋找惡意活動跡象。他們深入分析資安資料, 找出自動化工具可能漏掉的威脅。
這就像有資安專家持續巡查網路, 尋找任何可疑或異常的情況。
威脅獵捕人員可能發現異常的網路流量模式, 顯示資料正遭竊取。他們可以調查使用者帳號為何在凌晨 3 點存取檔案, 或為何出現來自不同國家的可疑登入嘗試。另一個例子是根據新的威脅情報報告, 搜尋特定的惡意軟體特徵碼。
他們也可能搜尋與已知攻擊手法相符的指標, 例如檢查系統是否出現駭客橫向移動的跡象。
威脅獵捕很重要, 因為手法高明的攻擊者可能避開自動化資安工具, 在網路中藏匿數月。偵測到入侵的平均時間為 194 天, 讓攻擊者有充裕時間竊取資料。威脅獵捕能更快找出隱藏的威脅, 降低其造成的損害。
威脅獵捕人員首先根據威脅情報或異常活動, 對潛在威脅提出假設。接著搜尋網路日誌、端點資料和資安警示, 找出能證實或推翻假設的證據。
如果發現可疑情況, 他們會深入調查, 判斷是否為真正的威脅。這是持續反覆的過程, 獵捕人員會根據發現不斷改進技術。
網路安全威脅主要有四種類型。惡意軟體包括可能破壞系統的病毒和勒索軟體。網路釣魚攻擊會誘騙人們交出密碼或點擊惡意連結。分散式阻斷服務攻擊則以大量流量淹沒系統, 使其無法使用。
進階持續性威脅是手法複雜的長期攻擊, 駭客會長時間藏匿在網路中。每種類型都需要不同的偵測與應變策略。
常見的威脅獵捕技術包括分群, 將相似的資料點歸在一起以找出異常。堆疊分析會將資料整理成不同類別, 找出可疑的離群值。建立基準線則是先瞭解正常的網路活動樣貌, 再搜尋偏離基準的情況。
分析會檢查日誌和資安資料, 識別可能代表威脅的模式。分組則結合多個指標, 確認它們是否以可疑的方式同時出現。
威脅獵捕是主動且持續進行的工作, 事件應變則是在警示觸發後採取行動。威脅獵捕人員會在威脅造成損害前主動搜尋, 事件應變團隊則在偵測到攻擊後做出反應。
威脅獵捕就像持續巡邏,事件應變則像消防隊趕赴火災現場。數位鑑識在事件發生後釐清經過,威脅獵捕則力求防止事件發生。
威脅獵捕流程有三個主要步驟:觸發、調查與處置。
- 在觸發階段,獵捕人員根據威脅情資、異常跡象或具體假設,確定調查目標。
- 在調查階段,他們搜尋資料,尋找支持或推翻假設的證據。
- 在處置階段,他們記錄調查結果,將確認的威脅提交事件應變團隊,或更新知識以供未來獵捕使用。
深入了解 威脅情報


準備好徹底革新您的安全營運了嗎?
了解 SentinelOne AI SIEM 如何將您的 SOC 轉型為自主化的強大中樞。立即聯絡我們以取得個人化示範,親眼見證安全防護的未來如何實現。
