什麼是威脅獵捕? 類型與指南
威脅獵捕主動識別安全威脅. 瞭解如何在組織中有效執行威脅獵捕.
重點摘要
- 威脅獵捕是主動搜尋網路中潛藏的威脅。獵捕人員假設入侵已經發生,尋找自動化安全防護未發現的入侵指標、橫向移動及攻擊者行為。
- 威脅獵捕不同於事件應變, 數位鑑識和滲透測試。DF/IR 在入侵後釐清事發經過,滲透測試則模擬外部攻擊。威脅獵捕尋找的是可能已潛入內部的攻擊者。
- 有效的威脅獵捕需要完整的可視性與充分的情資: 豐富的端點遙測資料、具備強大搜尋功能的 SIEM 或 EDR 工具,以及 OSINT 情資來源和用於對應攻擊者 TTPs 的 MITRE ATT&CK 框架。
- 成功的威脅獵捕始於假設。 獵捕人員根據組織的風險概況、重要資料及使用者行為基準建立假設,再運用基準分析、分群和堆疊等技術加以驗證,並盡可能採用自動化與機器學習。
- 持續進行威脅獵捕是最有效的模式。 臨時或定期獵捕都會讓攻擊者有時間潛伏。缺乏內部專業能力的組織,可採用 MSSP 或 MDR 供應商提供的託管式威脅獵捕服務。
威脅獵捕是一種主動識別並緩解網路威脅的方法, 在威脅造成損害前採取行動. 本指南探討威脅獵捕的原則, 其效益, 以及安全專業人員使用的技術.
瞭解威脅情報與持續監控在無效威脅獵捕中的重要性. 對希望強化網路安全防護態勢的組織而言, 瞭解威脅獵捕至關重要.
 什麼是網路威脅獵捕?
網路威脅獵捕是主動且有系統地搜尋組織網路或系統中的潛在網路威脅跡象. 這可透過手動和自動化技術進行, 例如分析日誌資料, 執行網路掃描, 以及使用威脅情資來源. 網路威脅獵捕旨在識別可能躲過傳統安全控制措施的潛在威脅, 這些措施包括防火牆和入侵偵測系統. 及早偵測並因應這些威脅, 組織就能降低遭受網路攻擊的風險, 並維持系統與網路的安全性及可用性.
威脅獵捕是一種實務做法, 旨在協助您找出潛藏於網路中的攻擊者, 趕在他們發動攻擊或達成目標之前採取行動. 不同於多數安全策略, 威脅獵捕是一項主動技術, 結合了進階安全產品的資料與功能, 以及威脅獵捕專業人員個人或團隊深厚的分析與技術能力.
威脅獵捕與事件應變或數位鑑識截然不同. DF/IR 方法的目的是在資料外洩事件曝光後, 釐清發生了什麼事. 相較之下, 威脅獵捕團隊的目標是找出可能已突破防禦層的攻擊.
威脅獵捕也不同於滲透測試和弱點評估. 這些方法試圖從外部模擬攻擊, 而威脅獵捕人員則假設攻擊者已進入網路, 再尋找入侵指標, 橫向移動及其他可能證明攻擊行為的跡象.
威脅獵捕 vs. 事件應變 vs. 滲透測試
面向 | 威脅獵捕 | 事件應變 | 滲透測試 |
目的 | 在造成損害前主動找出隱藏的威脅 | 回應並控制已偵測到的安全事件 | 透過模擬外部攻擊找出弱點 |
執行時機 | 持續或定期執行; 假設入侵已發生 | 被動回應; 偵測到警示或入侵後啟動 | 定期執行; 按計畫的間隔進行 |
方法 | 從內部搜尋入侵與橫向移動的跡象 | 調查, 控制並補救已知事件 | 從網路外部模擬攻擊者行為 |
開始威脅獵捕需要什麼?
如前所述, 網路威脅獵捕的核心是積極找出隱藏的 IOC 與隱蔽行為, 先假設入侵已發生, 再搜尋異常活動. 為此, 安全分析師必須區分異常與正常活動, 從日常網路流量的雜訊中篩選出尚未發現的活動.
要有效做到這一點, 首先需要全面掌握網路狀況, 並取得豐富的端點資料. 裝置遙測資料應涵蓋加密流量, 檔案雜湊值, 系統與事件日誌, 使用者行為資料, 遭防火牆控制措施封鎖的連線, 以及周邊裝置活動. 理想情況下, 您需要SIEM (安全資訊與事件管理) 等工具, 清楚呈現所有資料, 並透過強大的搜尋功能為所見資訊提供脈絡, 減少人工篩查原始日誌的工作量.
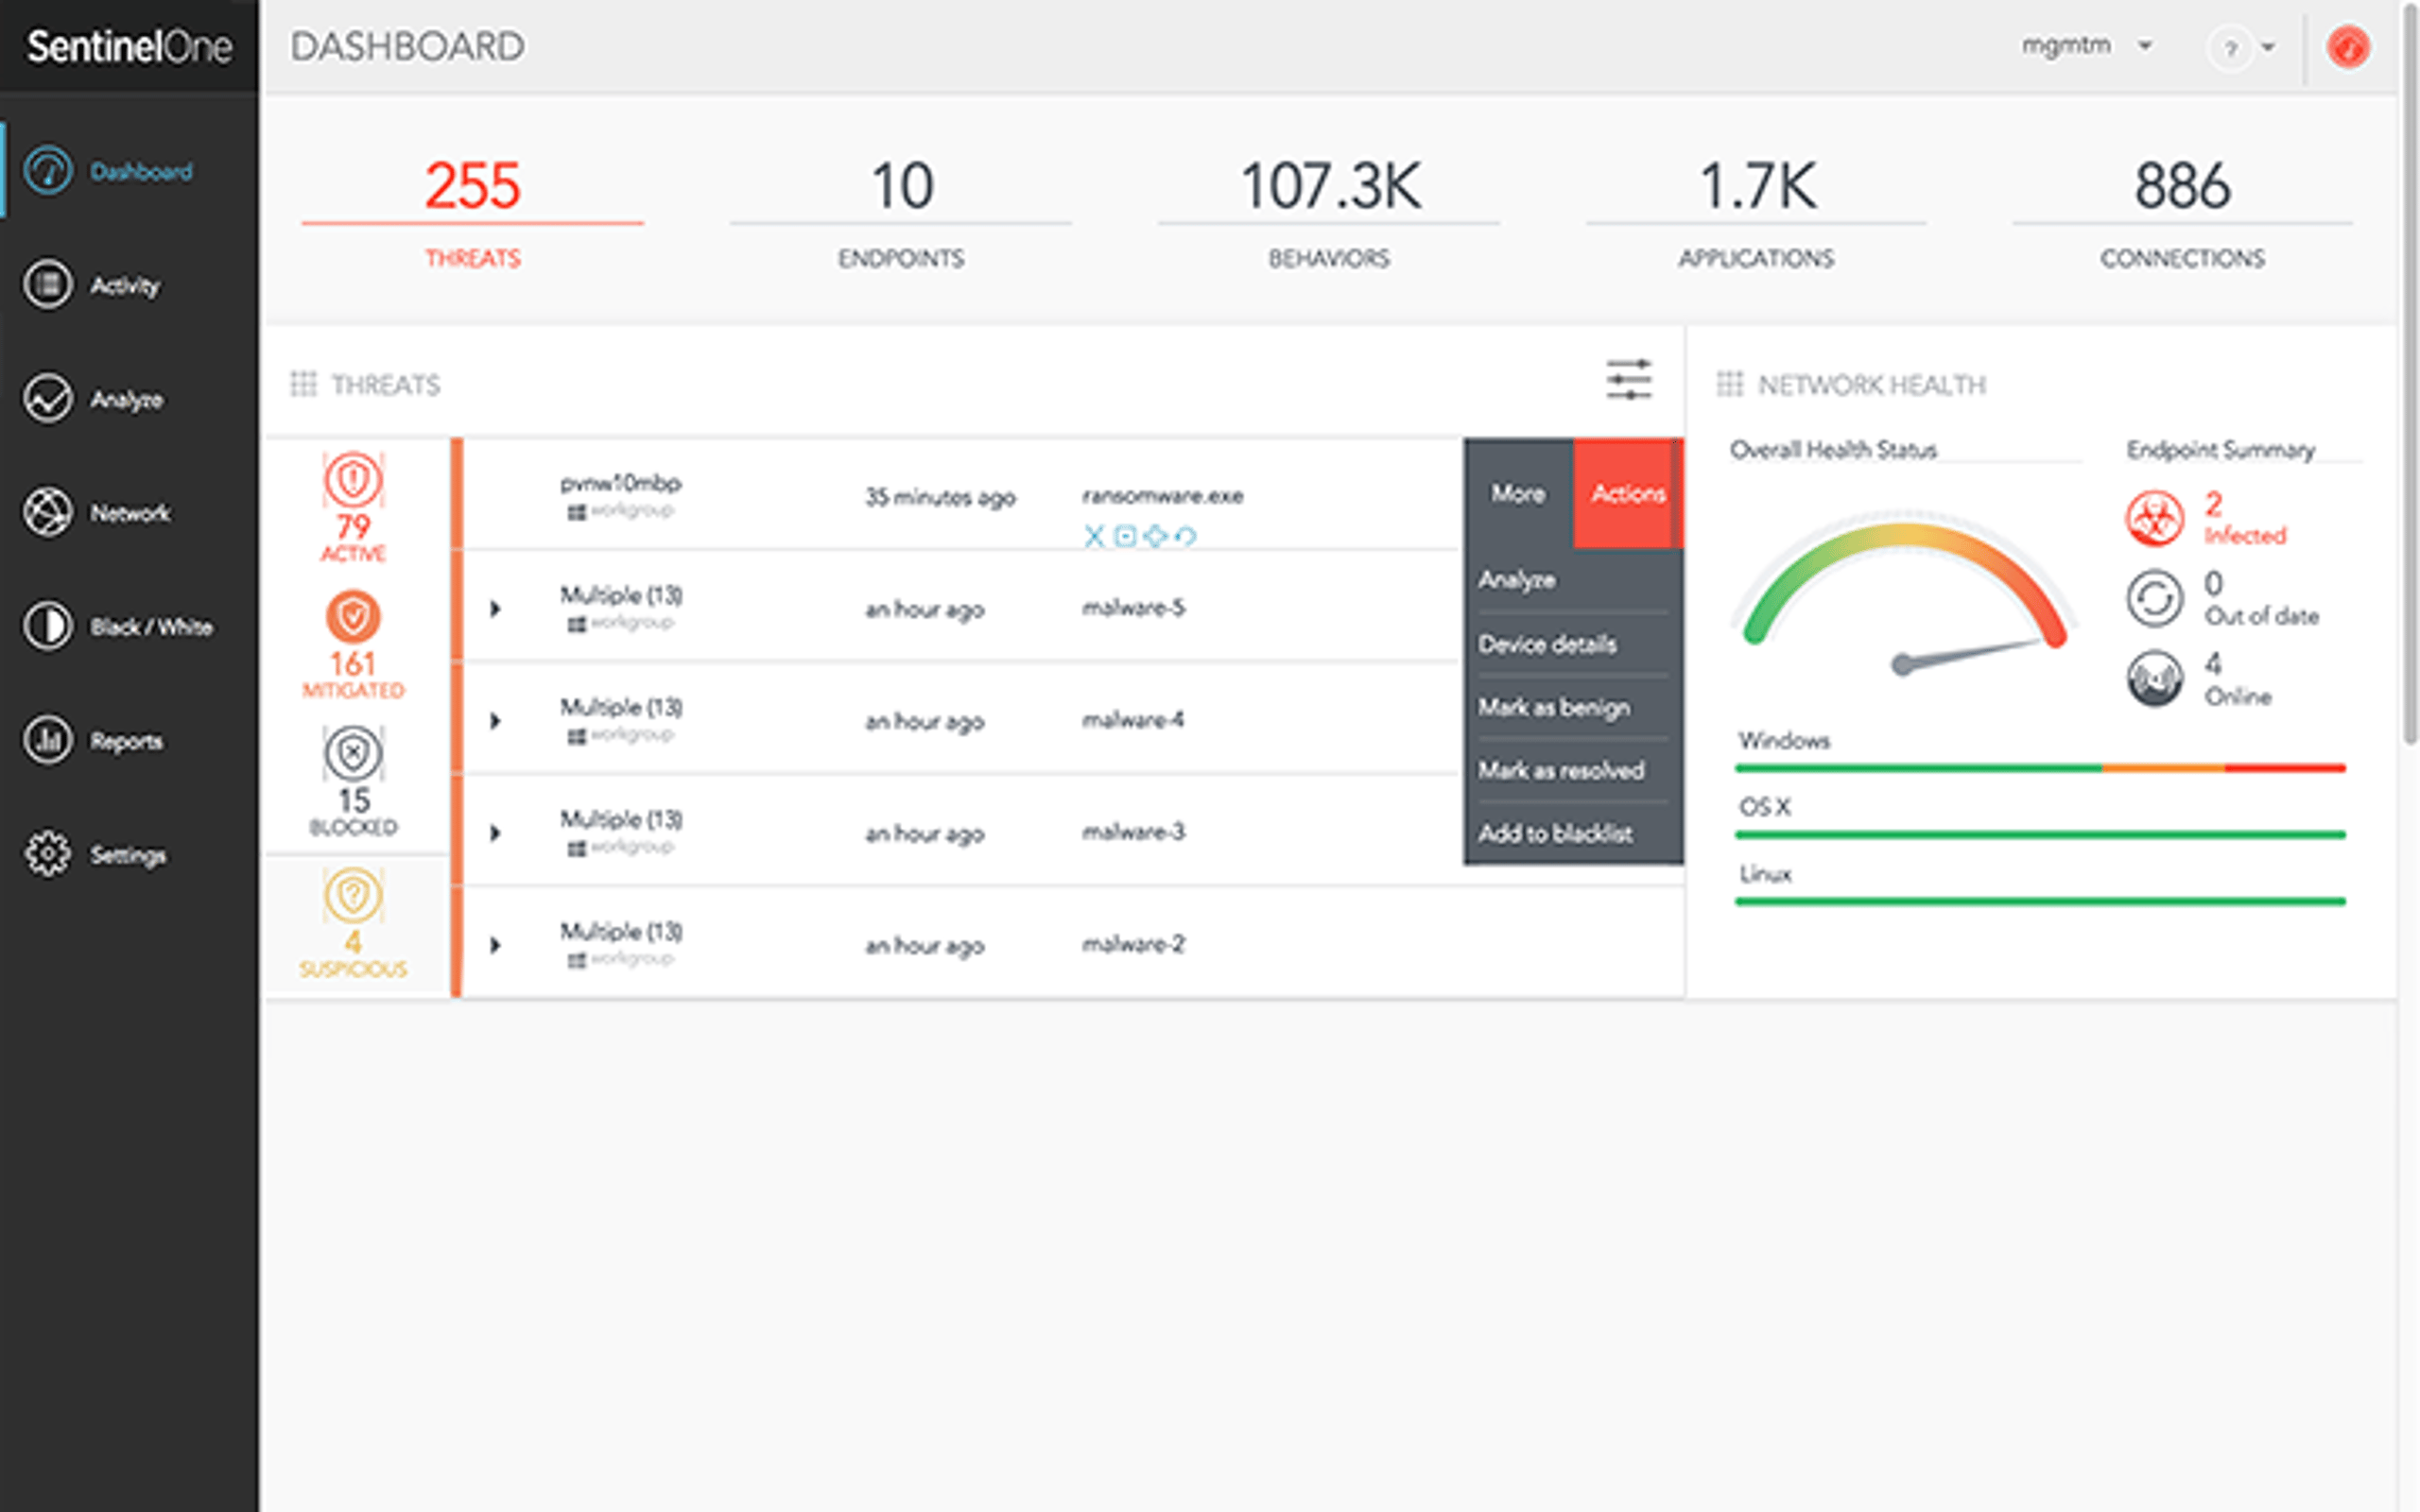
能夠回報未受管理端點, IoT 裝置及行動裝置, 並探索網路上執行中服務的功能大有助益. 可整合至瀏覽器的工具也能加快威脅偵測與研究.
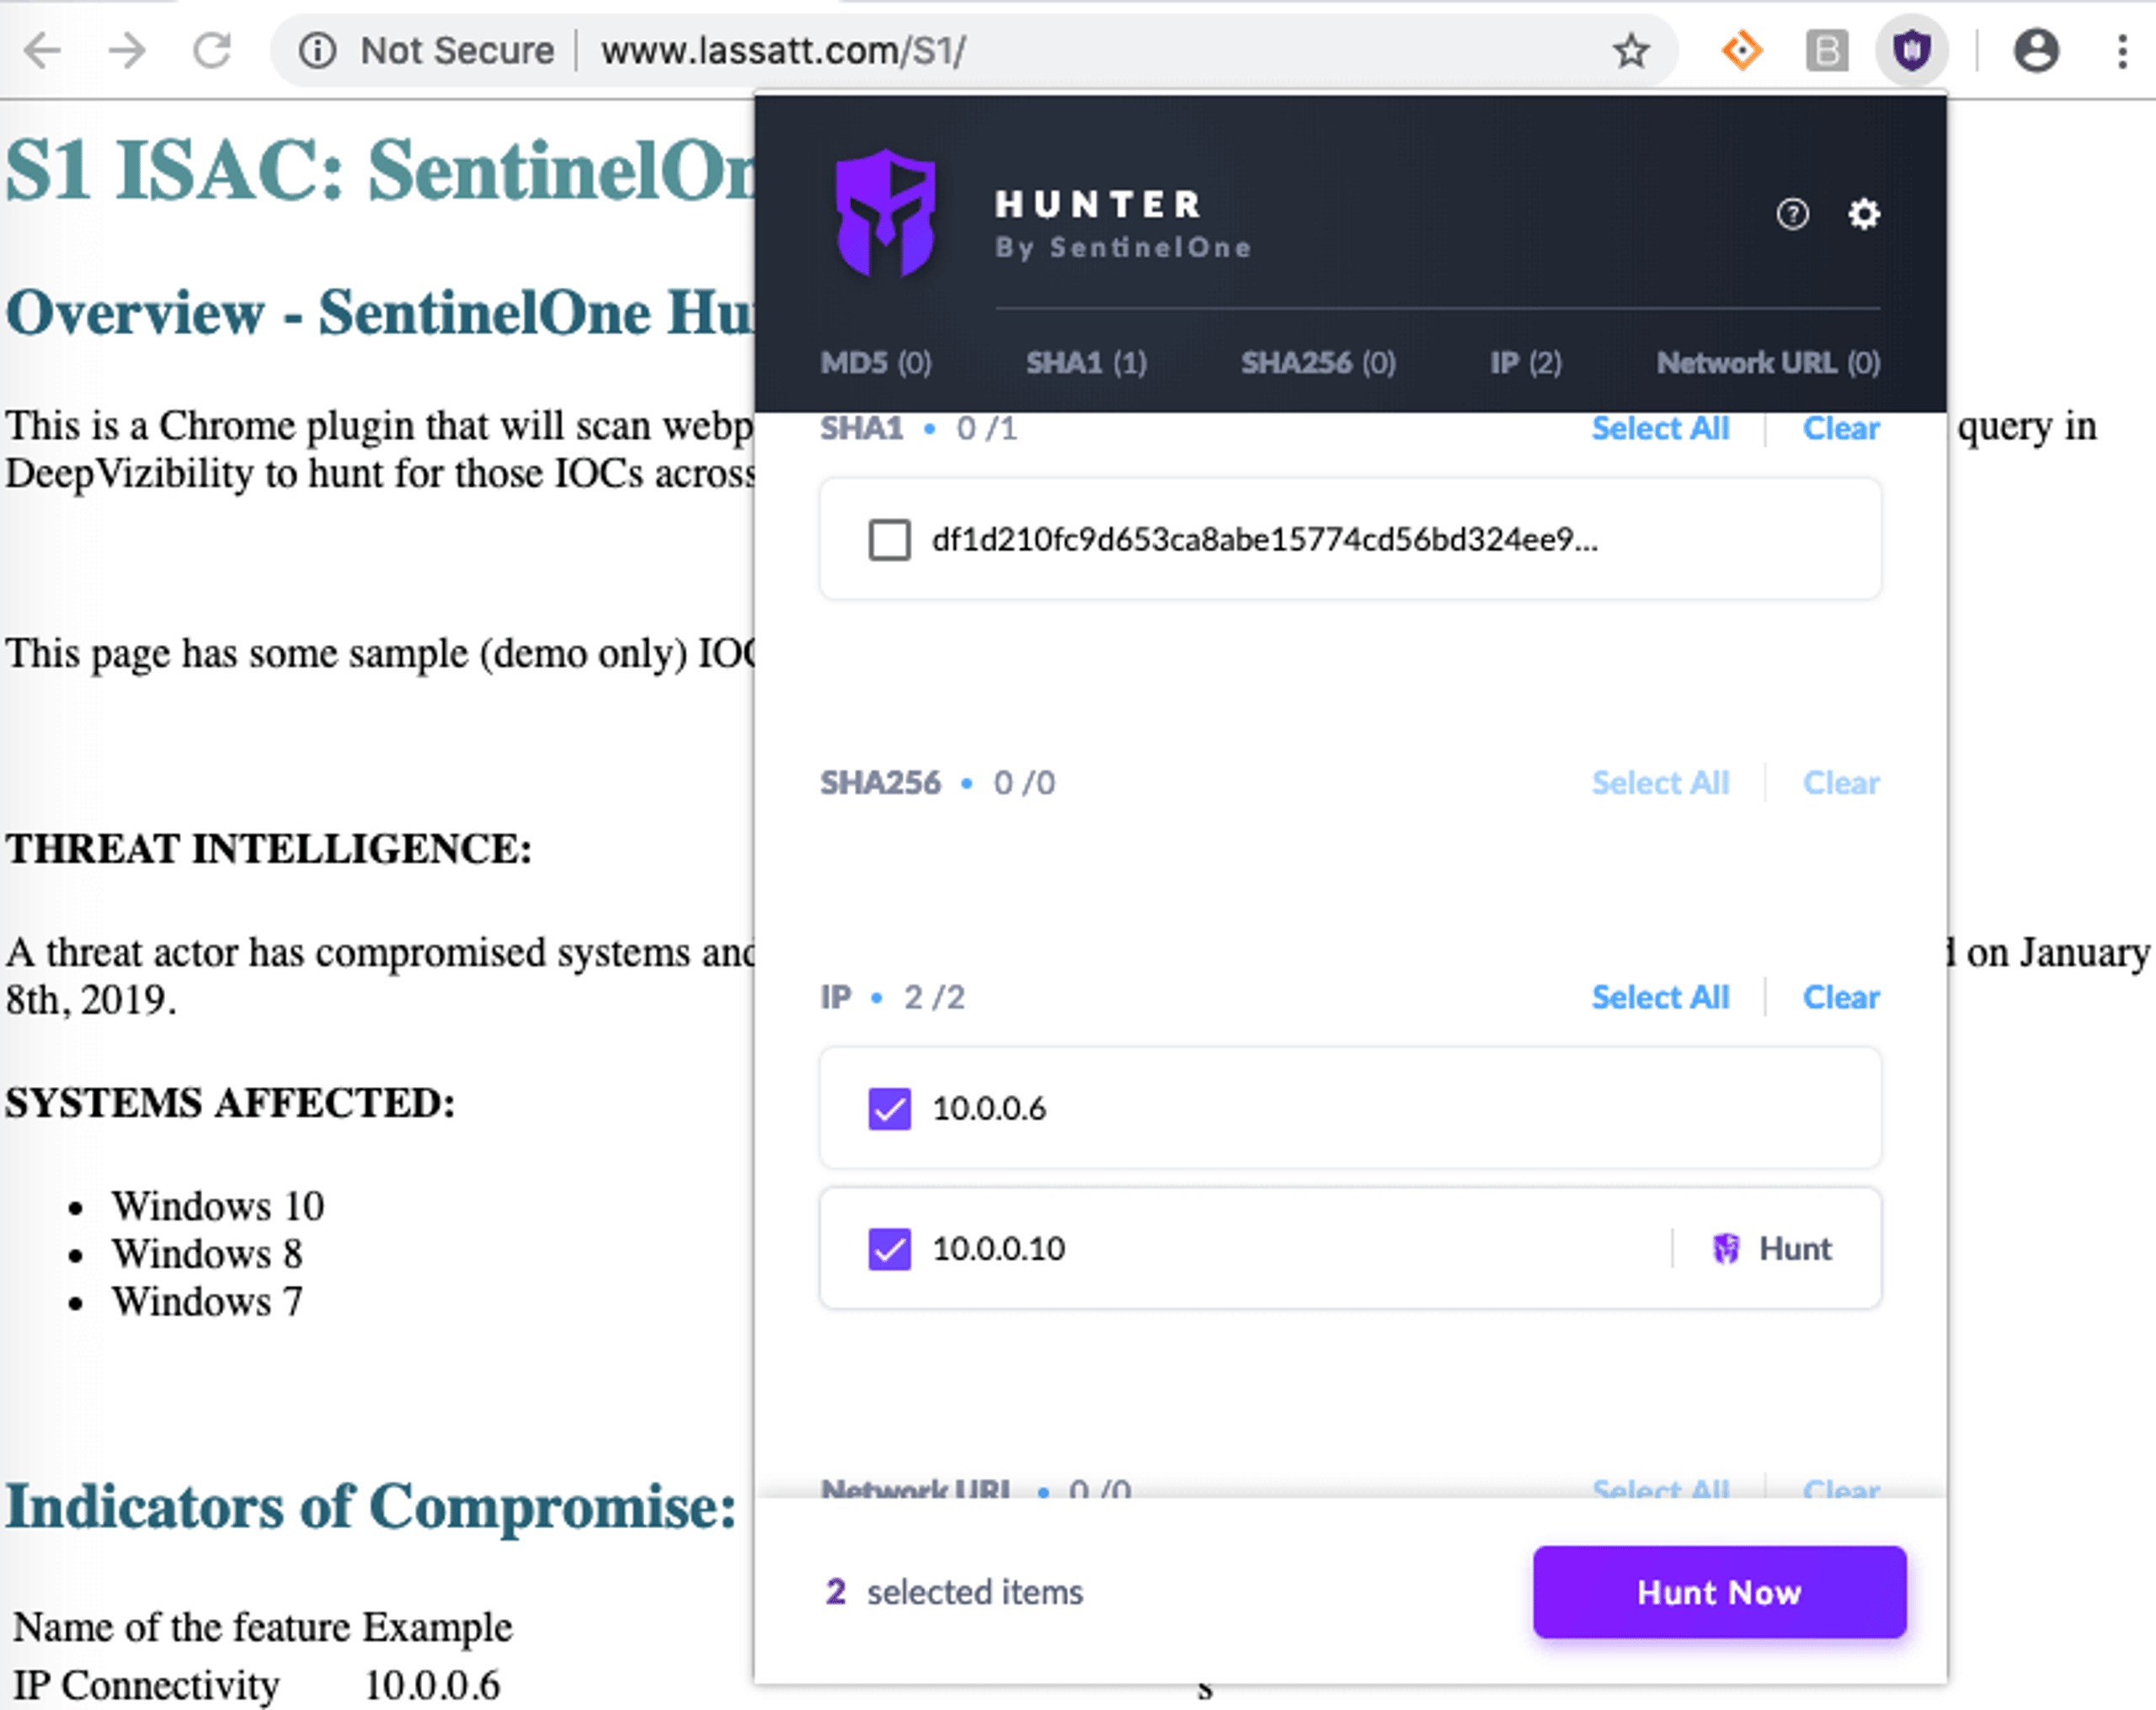
威脅獵捕計畫需要適當的報告工具, 為分析師提供優質資料, 但也預設他們對安全防護方案 保護其網路. 威脅獵捕相當耗時,而您的 SOC (安全營運中心) 分析師不能浪費時間,手動找出您的 EDR 方案 本應自主偵測到的威脅. 偵測進階威脅是安全團隊面臨的最大挑戰,尤其當組織受到資安技能 人才短缺 所限,或受困於產生大量警示或高度誤報的資訊安全 (Information Security) 方案時.
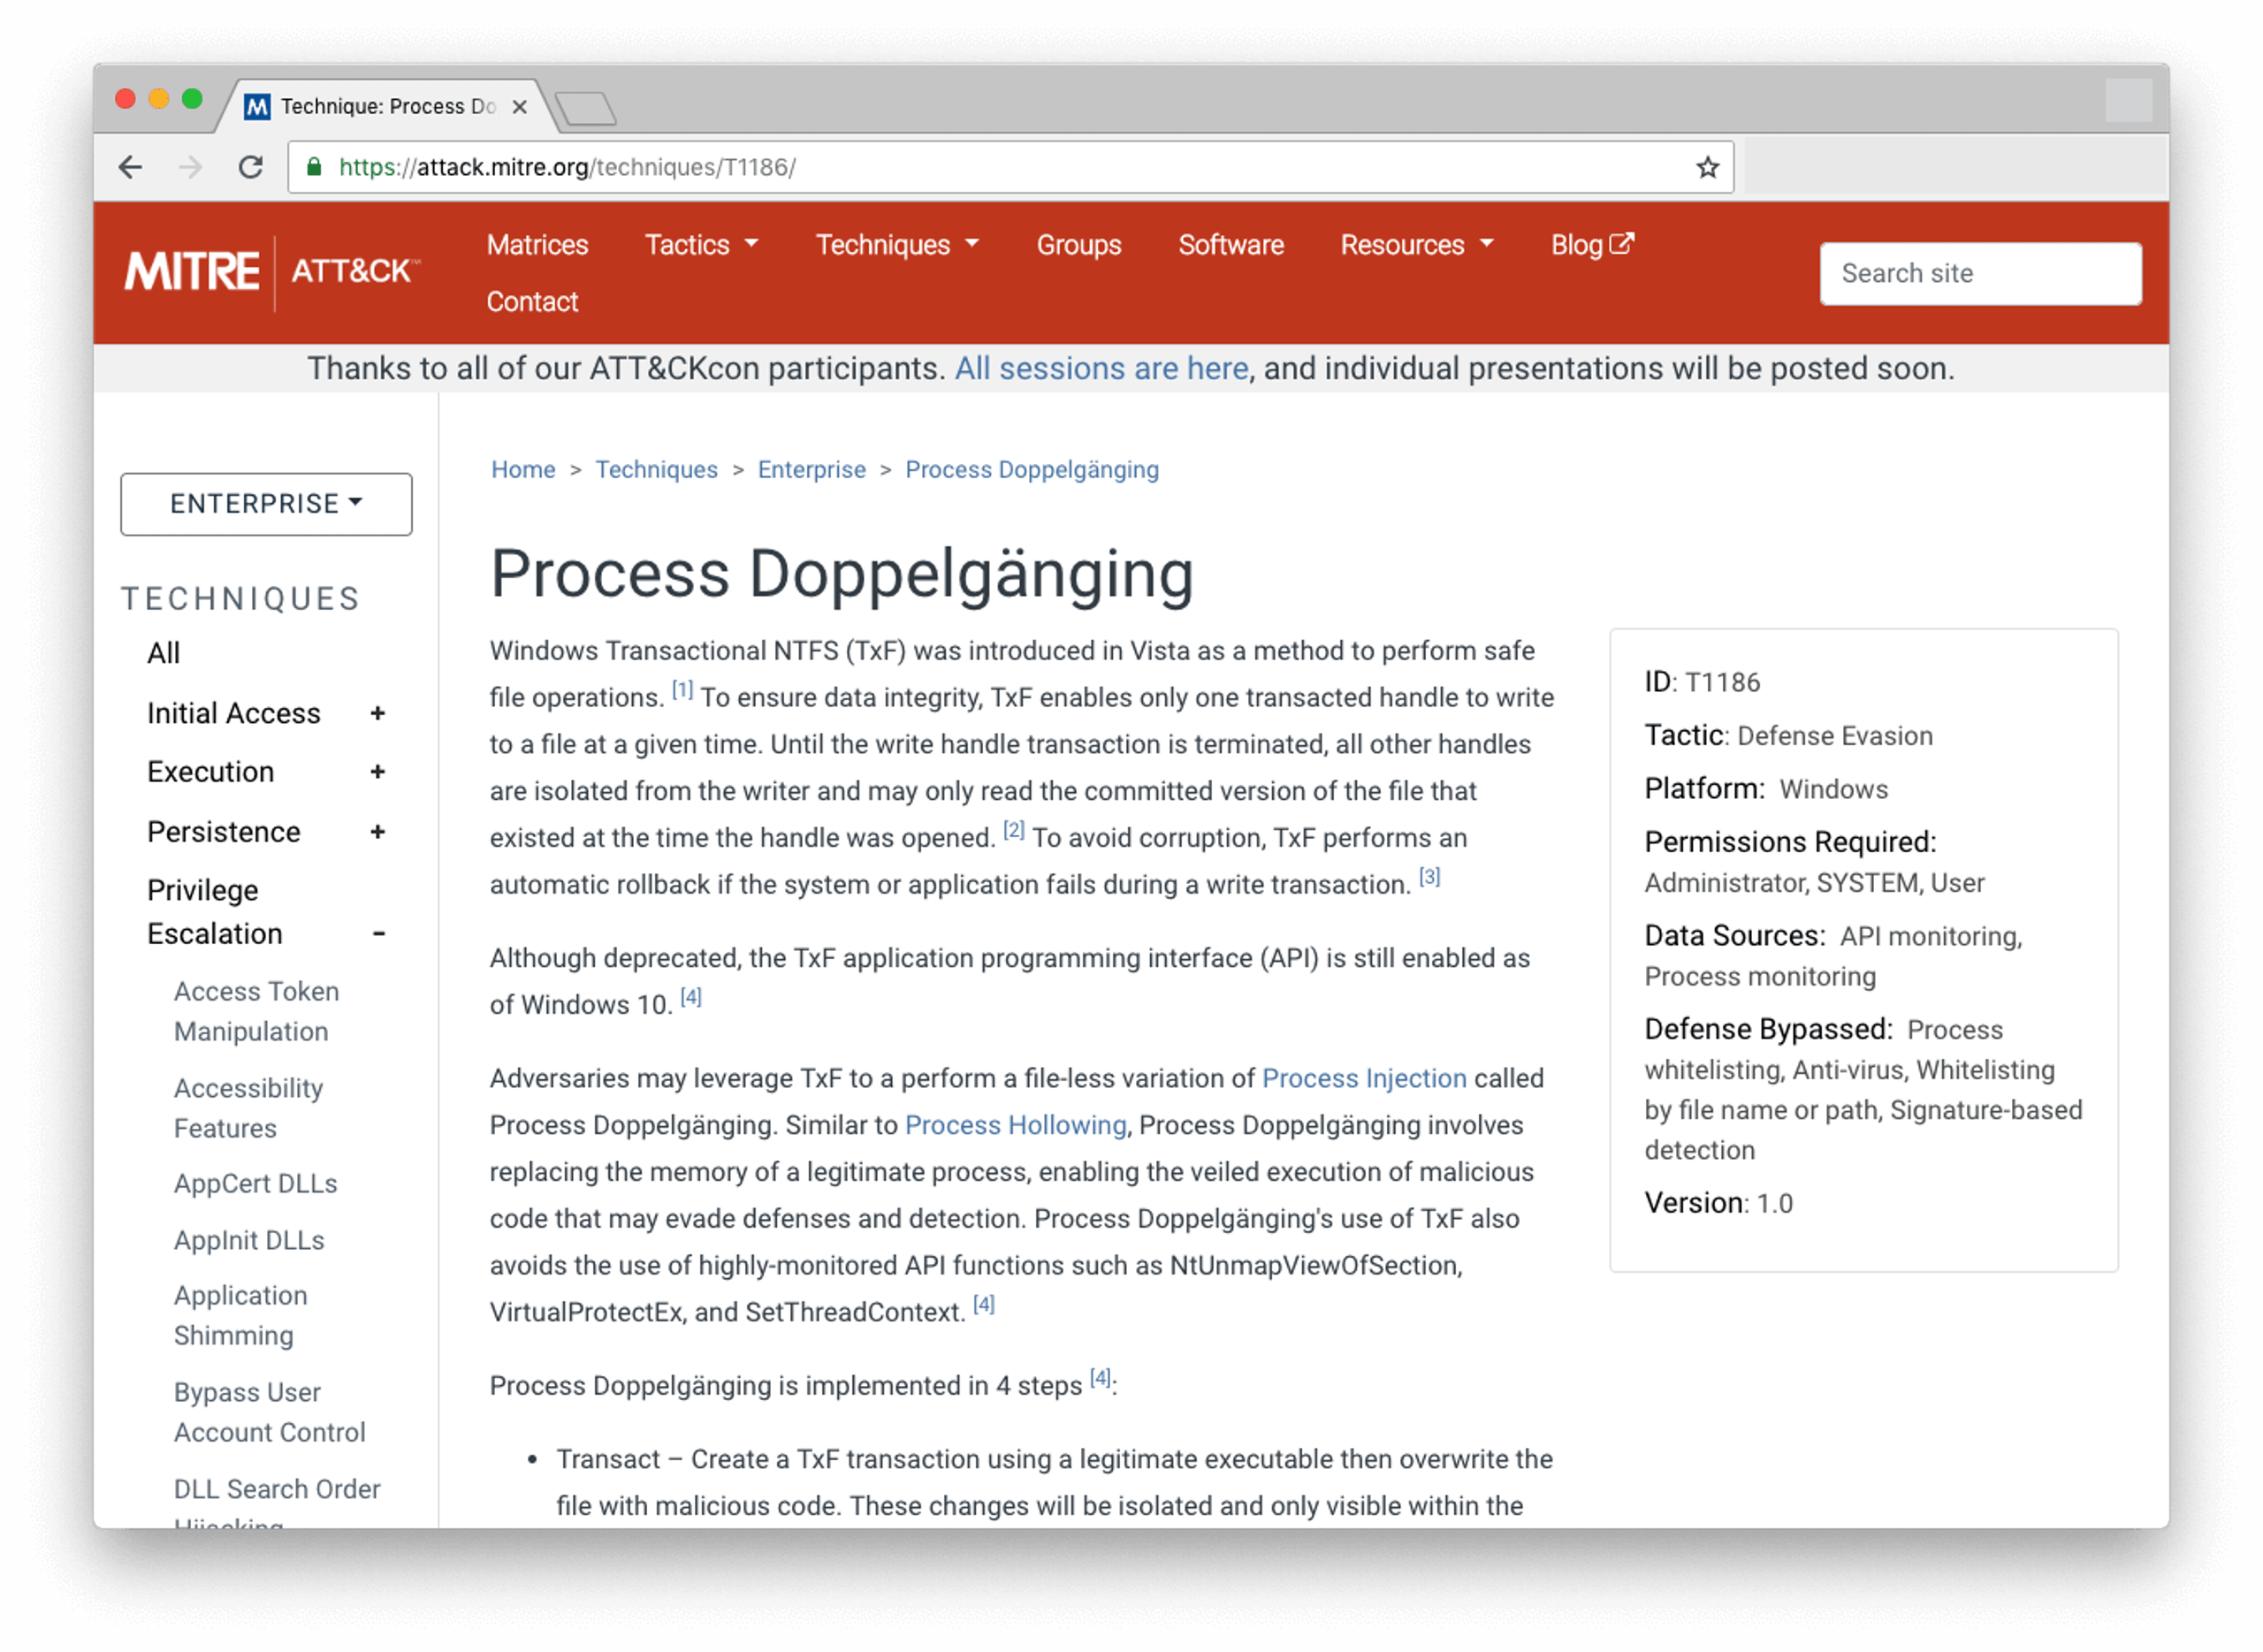
分析師另一項不可或缺的安全工具是優質的 威脅情資. 有數個公開或 OSINT (開源情資) 資料來源,可讓威脅獵捕人員掌握最新的 IOC,例如惡意 IP 位址、新公布的 CVE,以及最新惡意軟體樣本的雜湊值. 例如,SANS institute 維護一份彙整的 可疑網域. MITRE ATT&CK 架構 也是強大的工具,可供網路威脅獵捕人員了解進階 威脅行為者 使用的工具、戰術和程序 (TTP). 例如,您可以搜尋 MITRE ATT&CK 資料庫,找出已知會鎖定您所屬領域或產業的團體,並了解其使用的技術. 掌握這些情資後,您就能在整個網路中獵捕威脅,尋找該團體 TTPs 的證據. 如需了解威脅獵捕所需步驟,請閱讀 我們的白皮書.
威脅獵捕的類型
威脅獵捕方法主要分為三種類型:
- 結構化威脅獵捕: 獵捕工作從依據已知對手戰術、技術和程序 (TTPs) 或攻擊指標 (IoAs) 建立的假設出發,通常會對應至 MITRE ATT&CK 架構. 由於獵捕人員知道要尋找哪些行為,這種方法能及早發現攻擊者,往往在損害發生前就能將其找出.
- 非結構化威脅獵捕: 獵捕工作從觸發事件或 入侵指標 (IoC), 例如可疑 IP、檔案雜湊值或異常狀況出發. 獵捕人員接著搜尋歷史與目前資料,尋找相關模式. 這種方法有助於找出繞過現有偵測規則的新型或先前未見的威脅.
- 情境式 (以實體為導向) 威脅獵捕: 獵捕工作根據內部 風險評估 或合併、新漏洞等特定事件,聚焦於組織風險最高的資產、使用者或系統. 獵捕人員優先調查攻擊者最可能鎖定的目標.
如何知道該尋找什麼?
使用 OSINT 工具和 MITRE ATT&CK 等架構,唯有知道要尋找什麼才能發揮效用. 這也帶出有效威脅獵捕的一項核心要素: 建立並驗證假設.
威脅獵捕人員必須充分了解組織概況、可能吸引威脅行為者的業務活動 (例如招募新員工或收購新資產、公司等),以及一般使用情形的基準.
攻擊者通常想混入一般使用者之中,並試圖透過 網路釣魚 或 魚叉式網路釣魚活動 等方式取得使用者憑證, 因此,了解使用者的典型行為,是調查異常檔案存取或登入事件的實用基準. 再結合對哪些公司資料對攻擊者有價值及其所在位置的了解,就能提出「攻擊者是否正試圖竊取位於 xyz 的資料?」等假設. 接著便可蒐集資料,回答以下問題:
“哪些使用者在過去 n 天內首次存取位置 XYZ?”
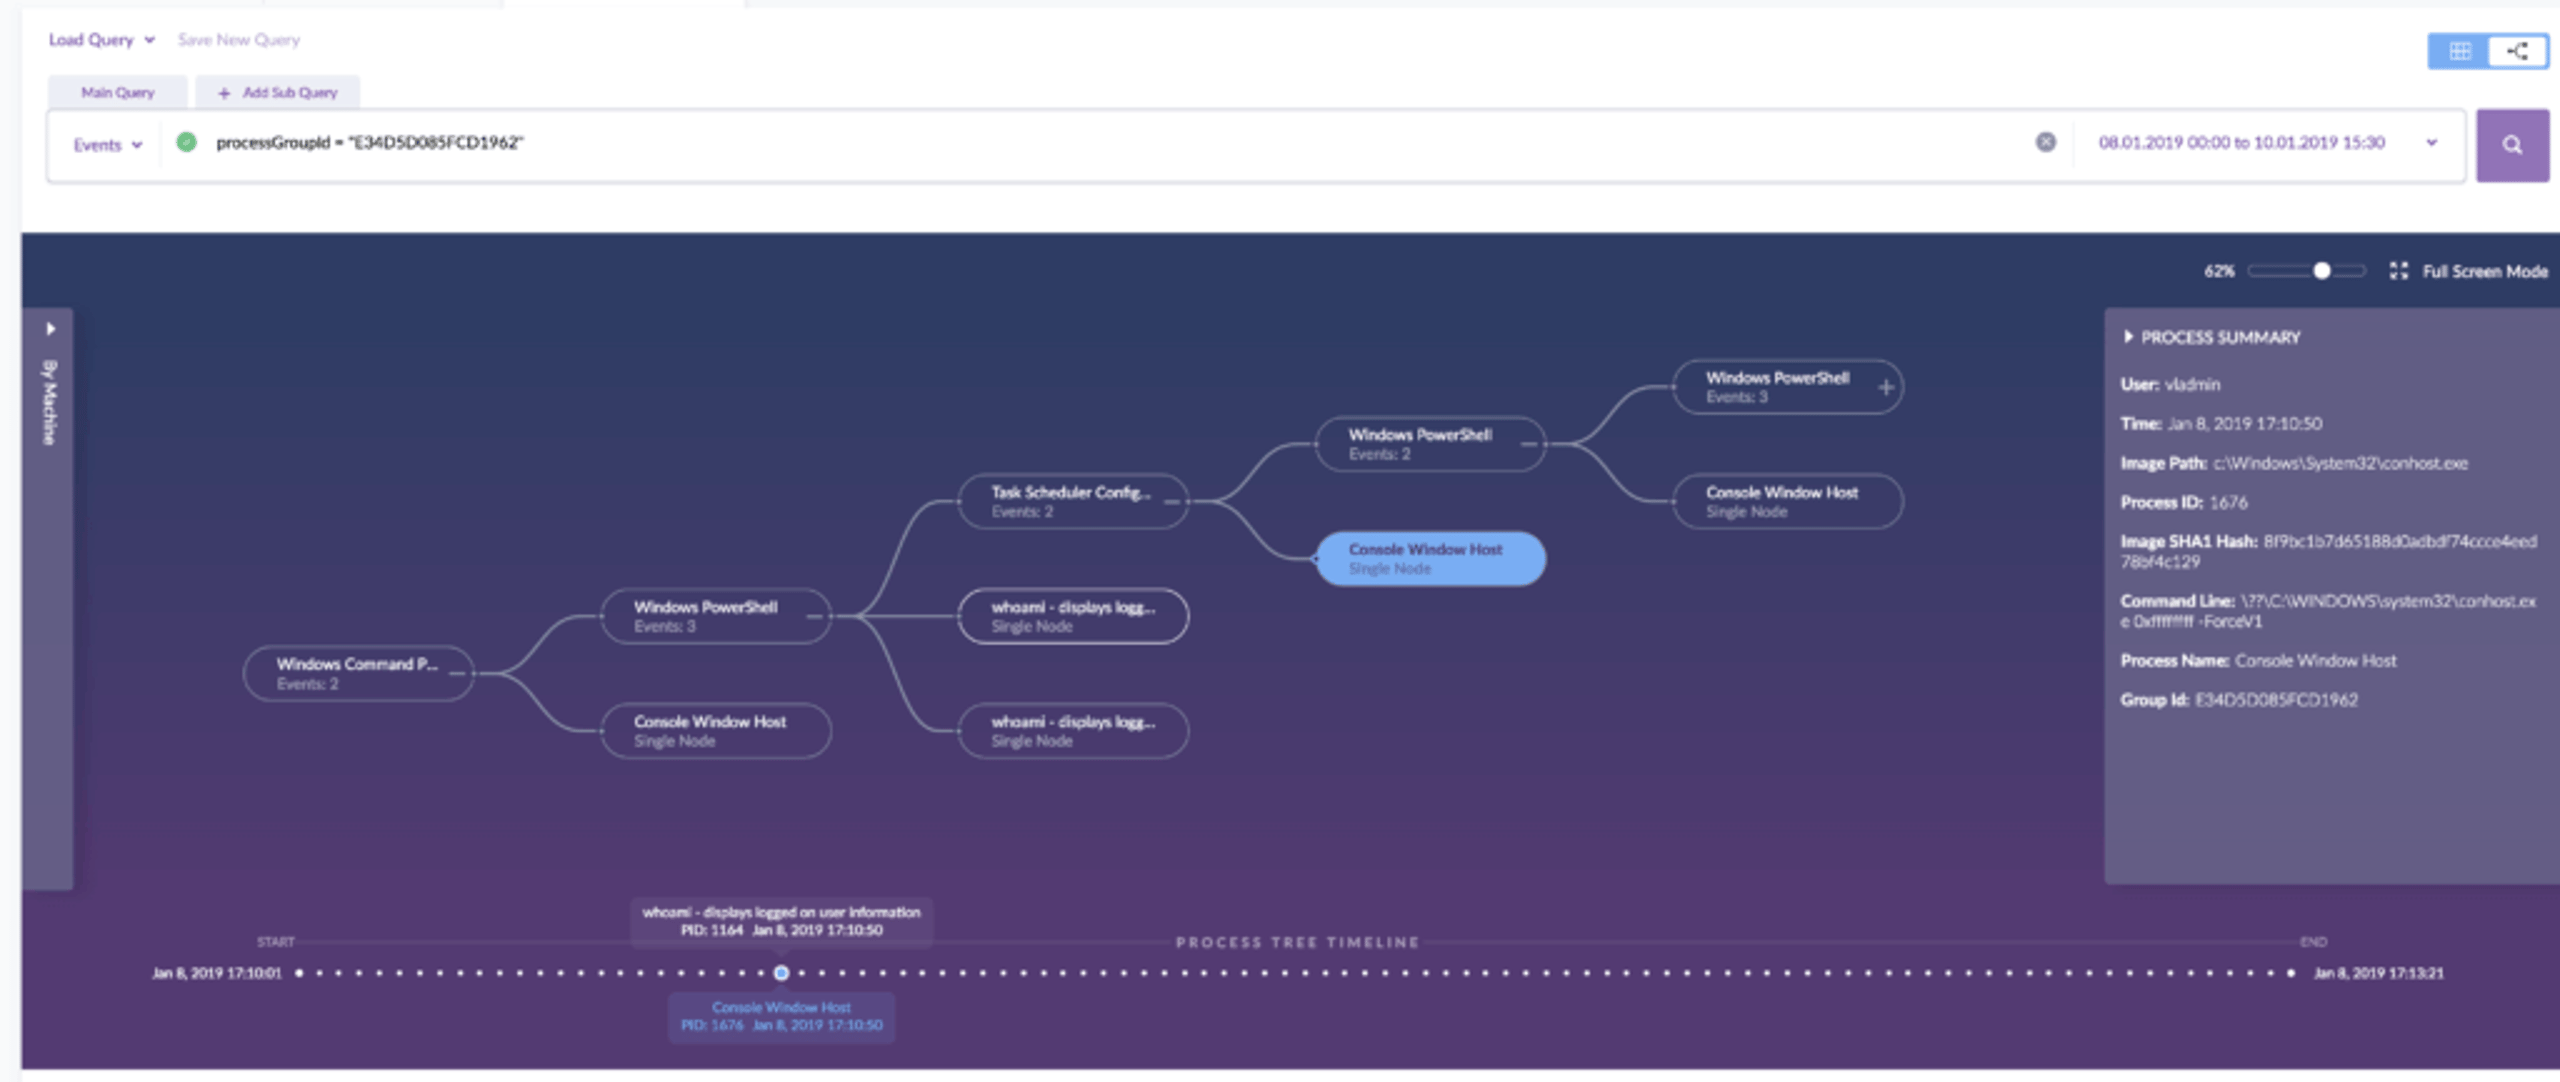
進階威脅獵捕技術會運用統計分析和機器學習,盡可能將工作自動化。例如,監控使用者行為並與其過往行為比較以找出異常,遠比逐一執行查詢有效,但實務上可能兩種技術都需要。SentinelOne 等工具具備豐富的原生 API,可與您的整套資安軟體全面整合,讓這兩種技術更容易運用。
應該多久進行一次威脅獵捕?
有些企業只會不定期搜尋新威脅,可能是在發生特定事件時(例如有人嘗試存取特別敏感的服務或檔案位置),或員工完成其他工作、有空檔時才進行。對人力和預算有限的組織來說,不定期獵捕仍能提供額外一層防護。但這種方式只能針對少數行為進行有限的搜尋,是成效最低的做法。
定期威脅獵捕是安排專人按固定週期進行搜尋。這種方式有所改善,讓組織能在不同時間優先搜尋不同目標,提升效率。然而,定期獵捕也會讓進階攻擊有一定的潛伏時間,可趁兩次獵捕之間活動。因此,間隔越短越好。
理想情況下,人力和預算充足的組織應持續進行即時威脅獵捕,主動檢查網路與端點,長期搜尋網路中的攻擊。
誰應該負責威脅獵捕?
威脅獵捕是一項專業工作。負責的安全分析師必須能運用各種工具、了解並分析組織面臨的風險,也熟悉進階攻擊者使用的方法和工具。
聘請內部威脅獵捕人員是不錯的選擇,但組織需要有足夠預算,也要找得到具備相關技能的人才。對許多企業而言,更實際的做法是委託MSSPs(託管安全服務供應商)執行部分或全部的威脅獵捕工作。

Enhance Your Threat Intelligence
See how the SentinelOne threat-hunting service WatchTower can surface greater insights and help you outpace attacks.
結語
主動搜尋惡意活動,就能搶先發現最新威脅。Behavioral AI 等進階技術能阻止大多數網路攻擊,也是取得威脅獵捕所需可視性的基礎。但惡意行為者不斷推陳出新,尋找繞過企業網路安全防護的方法。組織必須保持警覺,防範內部威脅和高度針對性的攻擊。結合人類分析師的專業能力,能為組織增添一層防護。
喜歡這篇文章嗎?追蹤我們的 LinkedIn、Twitter、YouTube 或 Facebook,掌握我們發布的內容。
閱讀更多網路安全相關文章
威脅獵捕常見問題
威脅獵捕是主動搜尋潛藏在網路中的網路威脅。威脅獵捕人員不會等到警報響起才採取行動,而是假設攻擊者已經入侵,並搜尋惡意活動的跡象。他們深入分析安全資料,找出自動化工具可能遺漏的威脅。
這就像有安全專家持續巡查您的網路,尋找任何可疑或異常之處。
威脅獵捕人員可能發現異常的網路流量模式,顯示資料可能正遭竊取。他們也可能調查使用者帳戶為何在凌晨 3 點存取檔案,或為何出現來自不同國家的可疑登入嘗試。另一個例子是根據新的威脅情報報告,搜尋特定的惡意軟體特徵碼。
他們也可能搜尋與已知攻擊手法相符的指標,例如檢查系統是否出現駭客橫向移動的跡象。
威脅獵捕很重要,因為手法高明的攻擊者可能繞過自動化安全工具,在網路中潛藏數月。偵測到入侵的平均時間為 194 天,讓攻擊者有充裕時間竊取資料。威脅獵捕能更快找出隱藏的威脅,減少其造成的損害。
威脅獵捕人員首先根據威脅情報或異常活動,對潛在威脅提出假設。接著,他們搜尋網路日誌、端點資料和安全警報,尋找能證實或推翻假設的證據。
如果發現可疑情況,他們會進一步調查,確認是否為真正的威脅。這個流程持續反覆進行,獵捕人員也會依據發現不斷改進技術。
網路安全威脅主要有四種類型。惡意軟體包括可能損害系統的病毒和勒索軟體。網路釣魚攻擊會誘騙人們交出密碼或點擊惡意連結。分散式阻斷服務攻擊則以大量流量癱瘓系統,使其無法使用。
進階持續性威脅是手法複雜的長期攻擊,駭客會長時間潛藏在網路中。每種類型都需要不同的偵測與應變策略。
常見的威脅獵捕技術包括分群、堆疊和建立基準。分群是將相似的資料點歸在一起,以找出異常。堆疊是將資料分類,搜尋可疑的離群值。建立基準則是先了解正常的網路活動,再搜尋偏離基準的情況。
分析是檢查日誌和安全資料,辨識可能顯示威脅的模式。分組則是結合多個指標,查看它們是否以可疑的方式同時出現。
威脅獵捕是主動且持續的工作,事件應變則是在收到警報後才啟動。威脅獵捕人員會在威脅造成損害前主動搜尋,事件應變團隊則是在偵測到攻擊後採取行動。
威脅獵捕就像持續巡邏,而事件應變則像消防人員接獲火警後出動。數位鑑識在事件發生後進行,以釐清事發經過;威脅獵捕則力求防止事件發生。
威脅獵捕流程有三個主要步驟:觸發、調查與處置。
- 在觸發階段,獵捕人員根據威脅情資、異常現象或特定假設,確定調查目標。
- 在調查階段,他們搜尋資料,尋找支持或推翻假設的證據。
- 在處置階段,他們記錄調查結果,將確認的威脅交由事件應變團隊處理,或更新知識以供未來獵捕使用。
深入了解 威脅情報


準備好徹底革新您的安全營運了嗎?
了解 SentinelOne AI SIEM 如何將您的 SOC 轉型為自主化的強大中樞。立即聯絡我們以取得個人化示範,親眼見證安全防護的未來如何實現。
