
什麼是勒索軟體回復?
勒索軟體回復可在攻擊後還原系統。了解此功能的運作方式及其在事件回應中的重要性。

勒索軟體回復是一種復原技術,可讓組織將資料還原至攻擊發生前的先前狀態。本指南將探討勒索軟體回復的概念、其在網路安全中的重要性,以及它如何減輕勒索軟體攻擊的影響。
了解可實現有效回復的技術與策略,以及實作的最佳實務。對於尋求提升事件回應能力的組織而言,理解勒索軟體回復至關重要。 我們也將討論 SentinelOne Singularity platform,這是一個業界領先且提供勒索軟體回復功能的 XDR 解決方案。
了解勒索軟體及其影響
勒索軟體 是一種惡意軟體,會加密受害者的檔案,使其在向攻擊者支付贖金之前無法存取。攻擊者通常要求以 Bitcoin 等加密貨幣付款,以維持匿名性。勒索軟體攻擊可能造成深遠的後果,包括資料遺失、財務損害、聲譽受損及營運中斷。
XDR 解決方案在對抗勒索軟體中的重要性
eXtended Detection and Response (XDR) 是一種先進的網路安全解決方案,可整合多種安全技術與資料來源,針對勒索軟體等威脅提供全面防護。XDR 解決方案超越傳統端點偵測與回應 (EDR),藉由納入來自網路、雲端及其他安全控制的資料,使組織能更有效地偵測並回應威脅。
在勒索軟體防護情境中,XDR solution 的關鍵功能之一是勒索軟體回復。此功能可讓組織快速且有效率地從勒索攻擊中復原,而無需支付贖金。
什麼是勒索軟體回復?
勒索軟體回復是某些先進 XDR 解決方案中的一項功能,可讓組織將其已加密的檔案還原至攻擊前狀態,有效逆轉勒索軟體攻擊的影響。這是透過運用持續資料保護、行為分析及 machine learning 等先進技術,隨時間監控並記錄檔案變更來實現。在勒索軟體攻擊中,XDR 解決方案可在加密發生前,快速將受影響的檔案回復至其原始狀態。
勒索軟體回復的主要優勢
- 快速復原 – 勒索軟體回復可讓組織快速還原其檔案並恢復正常營運,將停機時間降至最低,並降低攻擊造成的財務影響。
- 節省成本 – 透過運用勒索軟體回復,組織可避免支付攻擊者要求的贖金,而這通常可能是一筆可觀的支出。
- 資料保存 – 勒索軟體回復可確保在發生攻擊時,寶貴資料不會遺失或遭到破壞,維持敏感資訊的完整性與機密性。
- 強化網路韌性 – 快速且有效率地從勒索軟體攻擊中復原的能力,有助於提升組織整體的網路韌性,使其更能準備好應對未來威脅。
SentinelOne Singularity | 具備勒索軟體回復功能的終極 XDR 解決方案
SentinelOne Singularity 是一個尖端的 XDR 平台,可針對包括勒索軟體在內的網路威脅提供全面防護。它提供一系列先進安全功能,包括勒索軟體回復,確保組織能有效防禦並從勒索軟體攻擊中復原。
Singularity platform 在為企業環境提供勒索軟體回復能力方面獨具特色。透過使用 artificial intelligence 和機器學習,SentinelOne Singularity 會持續監控並分析檔案活動,使平台能即時偵測勒索軟體攻擊並自動啟動回復程序。
除了勒索軟體回復之外,SentinelOne Singularity 還提供廣泛的安全功能,包括:
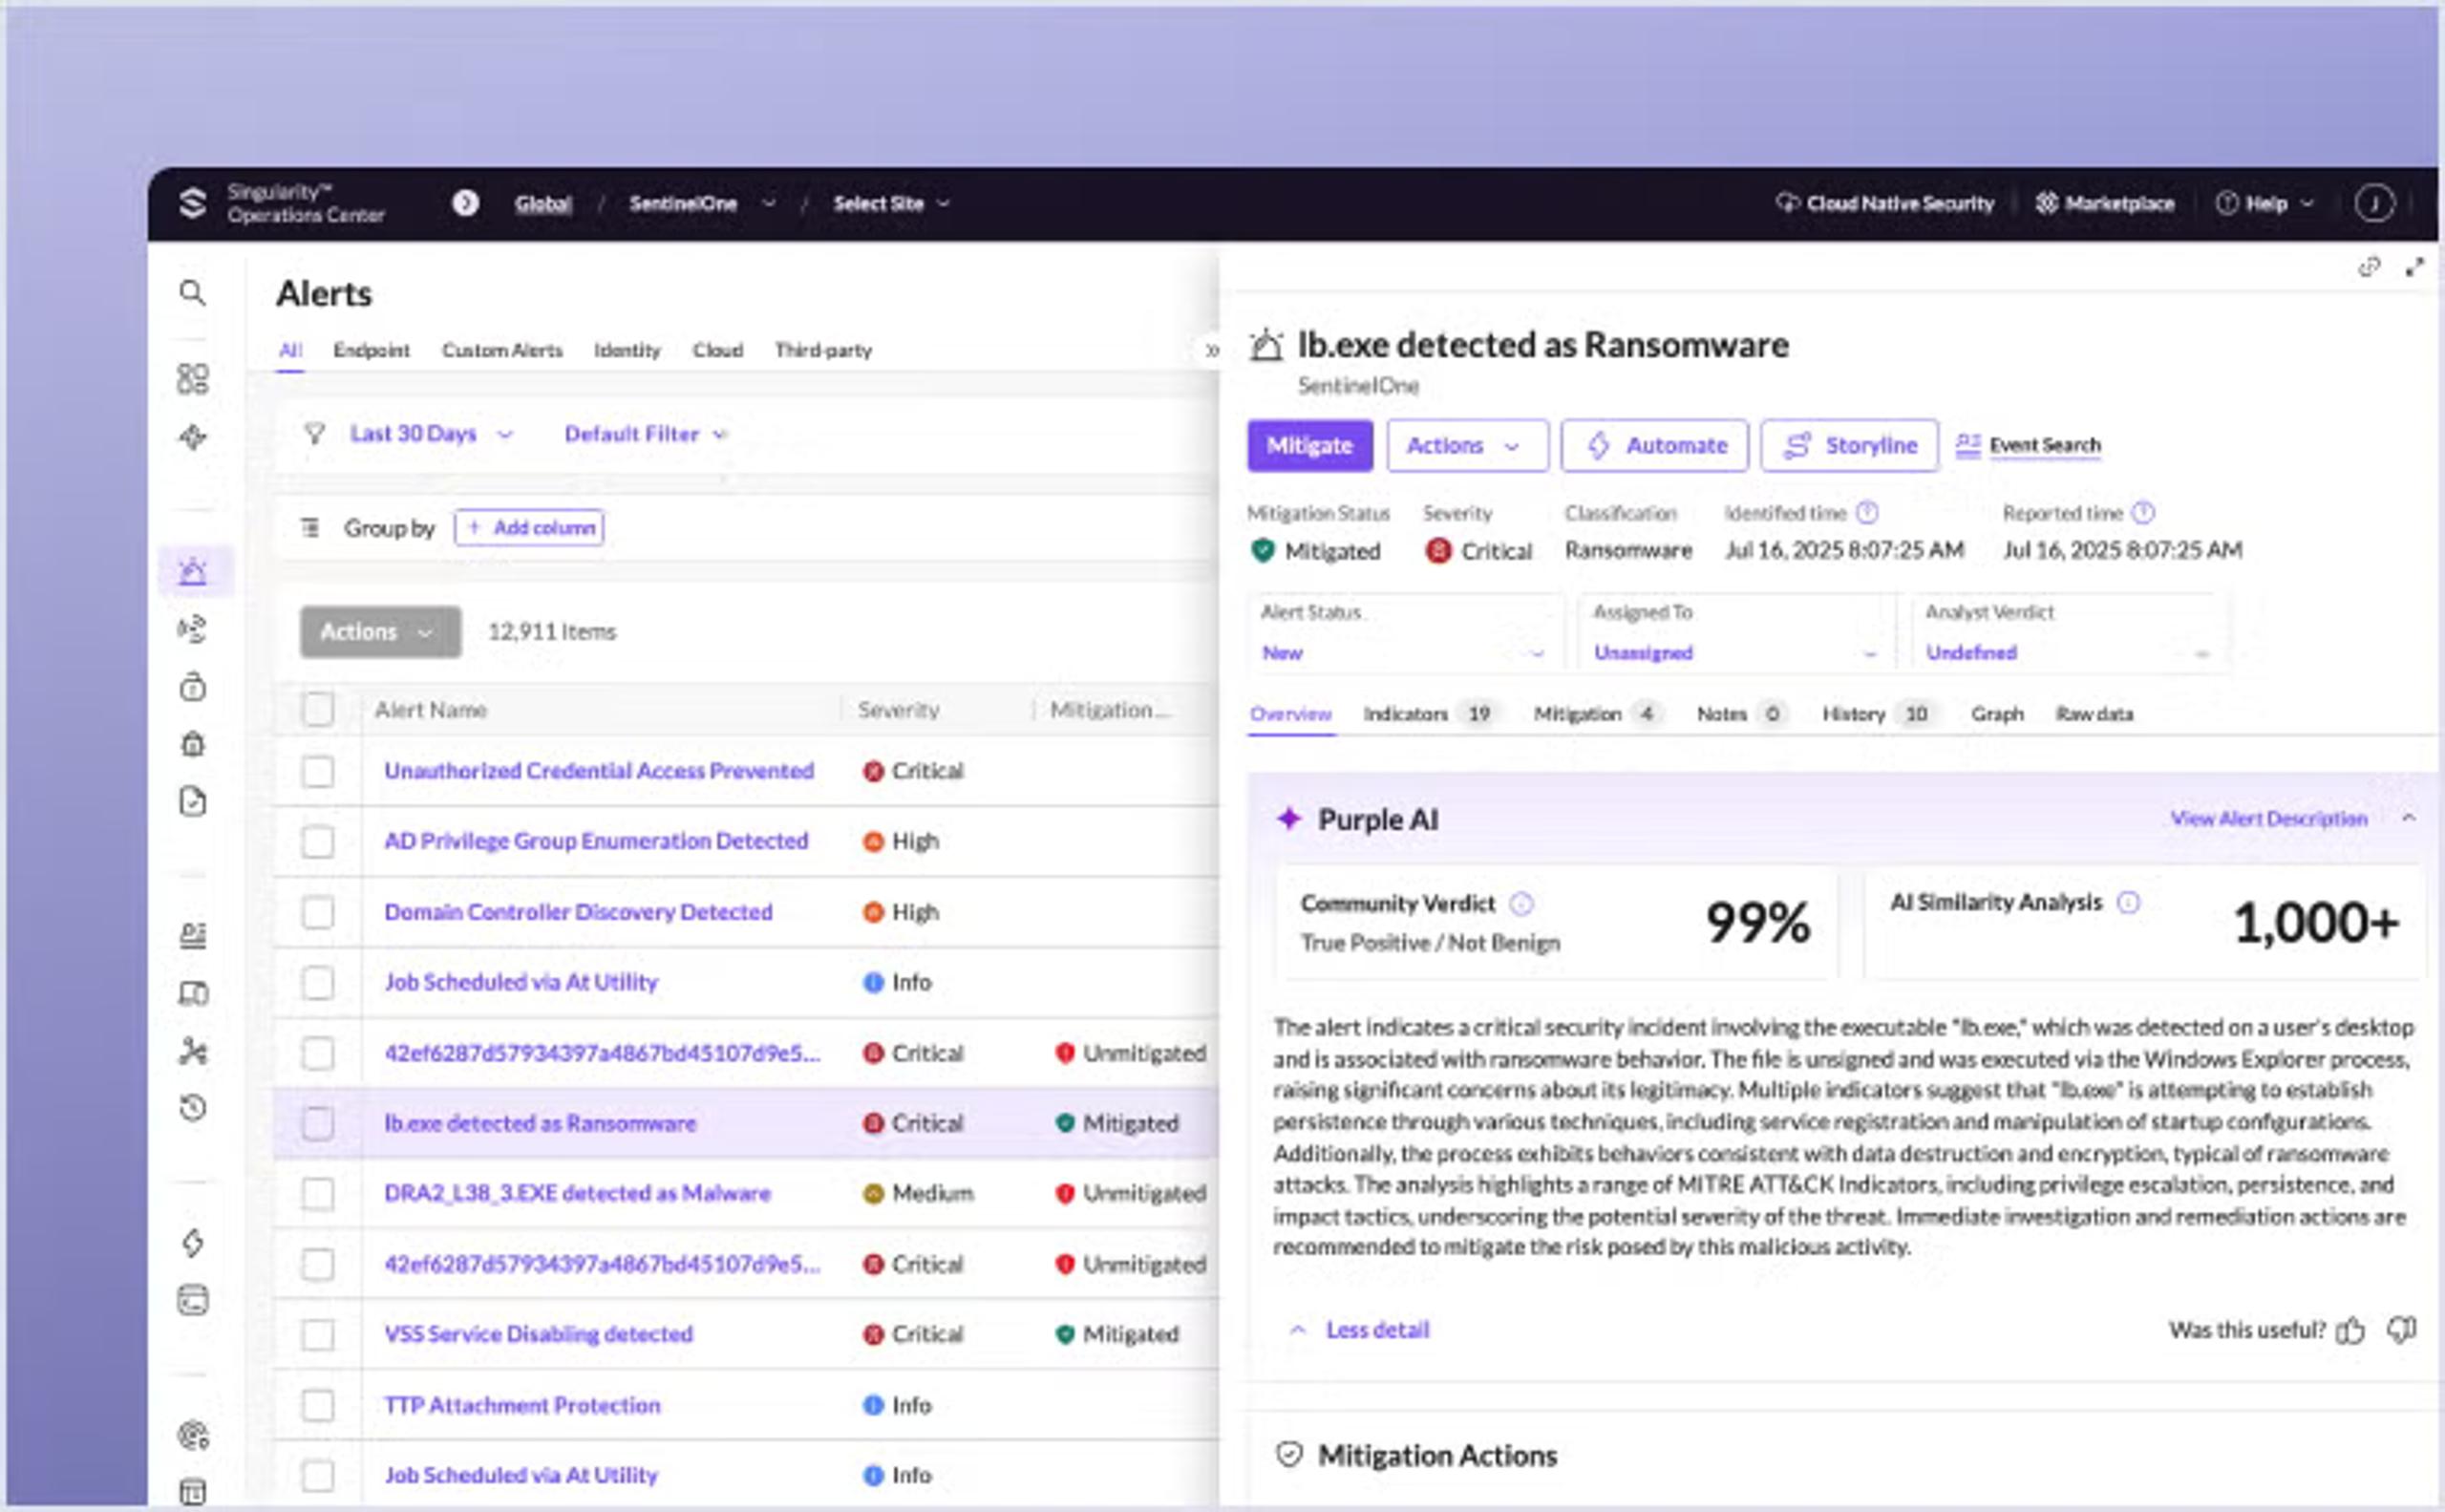
AI-powered endpoint detection and response.
實作 SentinelOne Singularity 以獲得最佳勒索軟體防護
為了將 SentinelOne Singularity 平台及其勒索軟體回復功能的效益最大化,組織應遵循以下最佳實務:
- 全面部署 – 確保 Singularity 平台已部署至所有端點,包括工作站、伺服器、虛擬機器,以及 雲端工作負載。這將在整個組織中提供一致的防護水準。為此,SentinelOne 提供 Ranger Pro,這是一種點對點代理程式部署方式,可找出並補足任何代理程式部署缺口,確保沒有任何端點處於未受保護狀態。
Ranger can autonomously discover unprotected devices - 定期更新與修補 – 讓所有軟體(包括 Singularity 平台)都維持在最新修補程式與更新狀態。這將有助於防範新發現的弱點與勒索軟體變種。
- 員工訓練與認知 – 教育員工了解勒索軟體的風險,以及遵循安全最佳實務的重要性,例如避免可疑電子郵件與連結,並維持強式密碼。
- 多層式安全方法 – 雖然 Singularity 平台可針對勒索軟體與其他威脅提供強大的防護,但仍必須維持包含 防火牆、入侵偵測系統及其他安全控制措施的多層式安全方法。
- 定期備份 – 除了勒索軟體回復功能之外,定期備份關鍵資料也至關重要。這可提供額外一層防護,並確保在遭受攻擊或其他資料遺失事件時能夠還原資料。

AI-Powered Cybersecurity
Elevate your security posture with real-time detection, machine-speed response, and total visibility of your entire digital environment.
結論
勒索軟體回復是進階 XDR 解決方案中的強大功能,可讓組織快速且有效地從勒索軟體攻擊中復原。 SentinelOne Singularity 是業界領先的 XDR 平台,提供勒索軟體回復功能,協助組織保護其寶貴資料,並在持續演變的網路威脅面前維持業務持續營運。透過實作 SentinelOne Singularity 並遵循勒索軟體防護最佳實務,組織可以強化其資安態勢,並更有效防禦日益增長的勒索軟體威脅。
勒索軟體回復常見問題
勒索軟體回復是一種復原技術,可讓您將系統還原到攻擊發生前的乾淨狀態。當勒索軟體加密您的檔案時,回復功能會使用儲存的副本,將一切恢復到先前的狀態。
可以把它想像成對勒索軟體攻擊按下「復原」按鈕。您無需支付犯罪分子任何費用即可取回資料,並且您的業務也能快速恢復運作。
回復的運作方式是在檔案遭到修改前建立備份快照。系統會監控程式的行為,並在任何變更發生前,將檔案副本儲存在追蹤目錄中。如果遭遇勒索軟體攻擊,您可以選擇感染開始前的乾淨快照,並將所有內容還原到該時間點。
像 SentinelOne 和 ThreatDown 這類 EDR 解決方案會使用核心層級驅動程式來追蹤這些變更,並保護副本不被試圖刪除它們的攻擊者破壞。
大多數回復功能僅適用於 Windows 系統,因為它們依賴 Microsoft 的 Volume Shadow Copy Service。自 Windows Server 2003 起,Windows 即支援 VSS,且已內建於所有]. Mac 和 Linux 並沒有相同的原生陰影複製技術,因此這些系統上的回復能力有限。
部分 EDR 廠商正在為其他作業系統開發解決方案,但目前 Windows 仍是勒索軟體回復的主要平台。
回復可讓您免於支付贖金,並快速讓系統重新上線。您不必花上數天從外部備份還原,因為回復只需點擊幾下即可近乎即時完成。它也能防範會徹底刪除檔案而不只是加密檔案的資料抹除攻擊。
您的業務可以像什麼事都沒發生一樣持續運作,而且您不會遺失上次備份與攻擊發生之間的近期工作成果。它比傳統復原方法更快,也不需要 IT 團隊全天候作業。
如果在攻擊前已儲存乾淨副本,回復可以還原大多數已加密和已刪除的檔案。關鍵在於時機——如果勒索軟體來襲且您及時發現,回復效果會很好。但如果經過太多時間,或攻擊者先刪除了陰影副本,您可能仍會遺失部分資料。
某些 EDR 解決方案會保護其備份副本不被刪除,使復原更可靠。您仍應定期保留外部備份,因為回復有儲存限制,無法永遠保存所有內容。
回復無法防護每一種勒索軟體攻擊,尤其是那些以備份系統為目標的較新變種。聰明的攻擊者知道回復機制的存在,會在加密檔案前嘗試使用像 vssadmin 這類命令刪除陰影副本。它也無法協助處理資料竊取——如果犯罪分子已經竊走您的敏感資訊,回復無法撤銷這件事。
像 WannaCry 和 REvil 這類進階勒索軟體家族會主動停用復原功能,因此回復並非萬無一失。它只是您安全工具組中的一項工具,而不是完整解決方案。
傳統防毒只能封鎖已知威脅,無法在攻擊發生後修復損害。EDR 回復則更進一步,會主動追蹤檔案變更並自動建立還原點。防毒只會隔離受感染檔案,而回復可以撤銷惡意軟體對您系統所做的所有變更。
它比從外部備份還原更快,也不需要 IT 人員手動處理。EDR 回復也能即時運作,因此您可以立即復原,而不必等待排程備份還原。
SentinelOne 使用 Windows Volume Shadow Copy Service,但加入了額外保護,讓勒索軟體無法將其停用。代理程式每 4 小時建立一次快照,並將其安全儲存在攻擊者無法存取的位置。當您需要回復時,SentinelOne 可一鍵還原檔案、登錄機碼和系統設定。
系統會在核心層級監控所有檔案活動,並在修改發生前儲存副本。SentinelOne 也會保護 VSS 服務本身,防止其遭惡意軟體竄改。
Rollback 可協助應對某些無檔案攻擊,但並非萬無一失。無檔案惡意軟體會在記憶體中執行,且不一定會留下傳統的檔案痕跡,因此更難偵測。如果攻擊修改了 rollback 所監控的檔案或設定,您仍可還原這些變更。但無檔案攻擊可能會以 rollback 無法看見或修復的方式造成損害。
您需要將行為式偵測與其他安全層搭配 rollback 一起運作,才能在這些棘手攻擊造成嚴重問題之前加以攔截。
深入了解 網路安全



體驗最先進的資安平台
了解全球最智慧、最自主的資安平台如何在今日及未來保護您的組織。
