他社との違いを見る
SentinelOne vs. Trellix
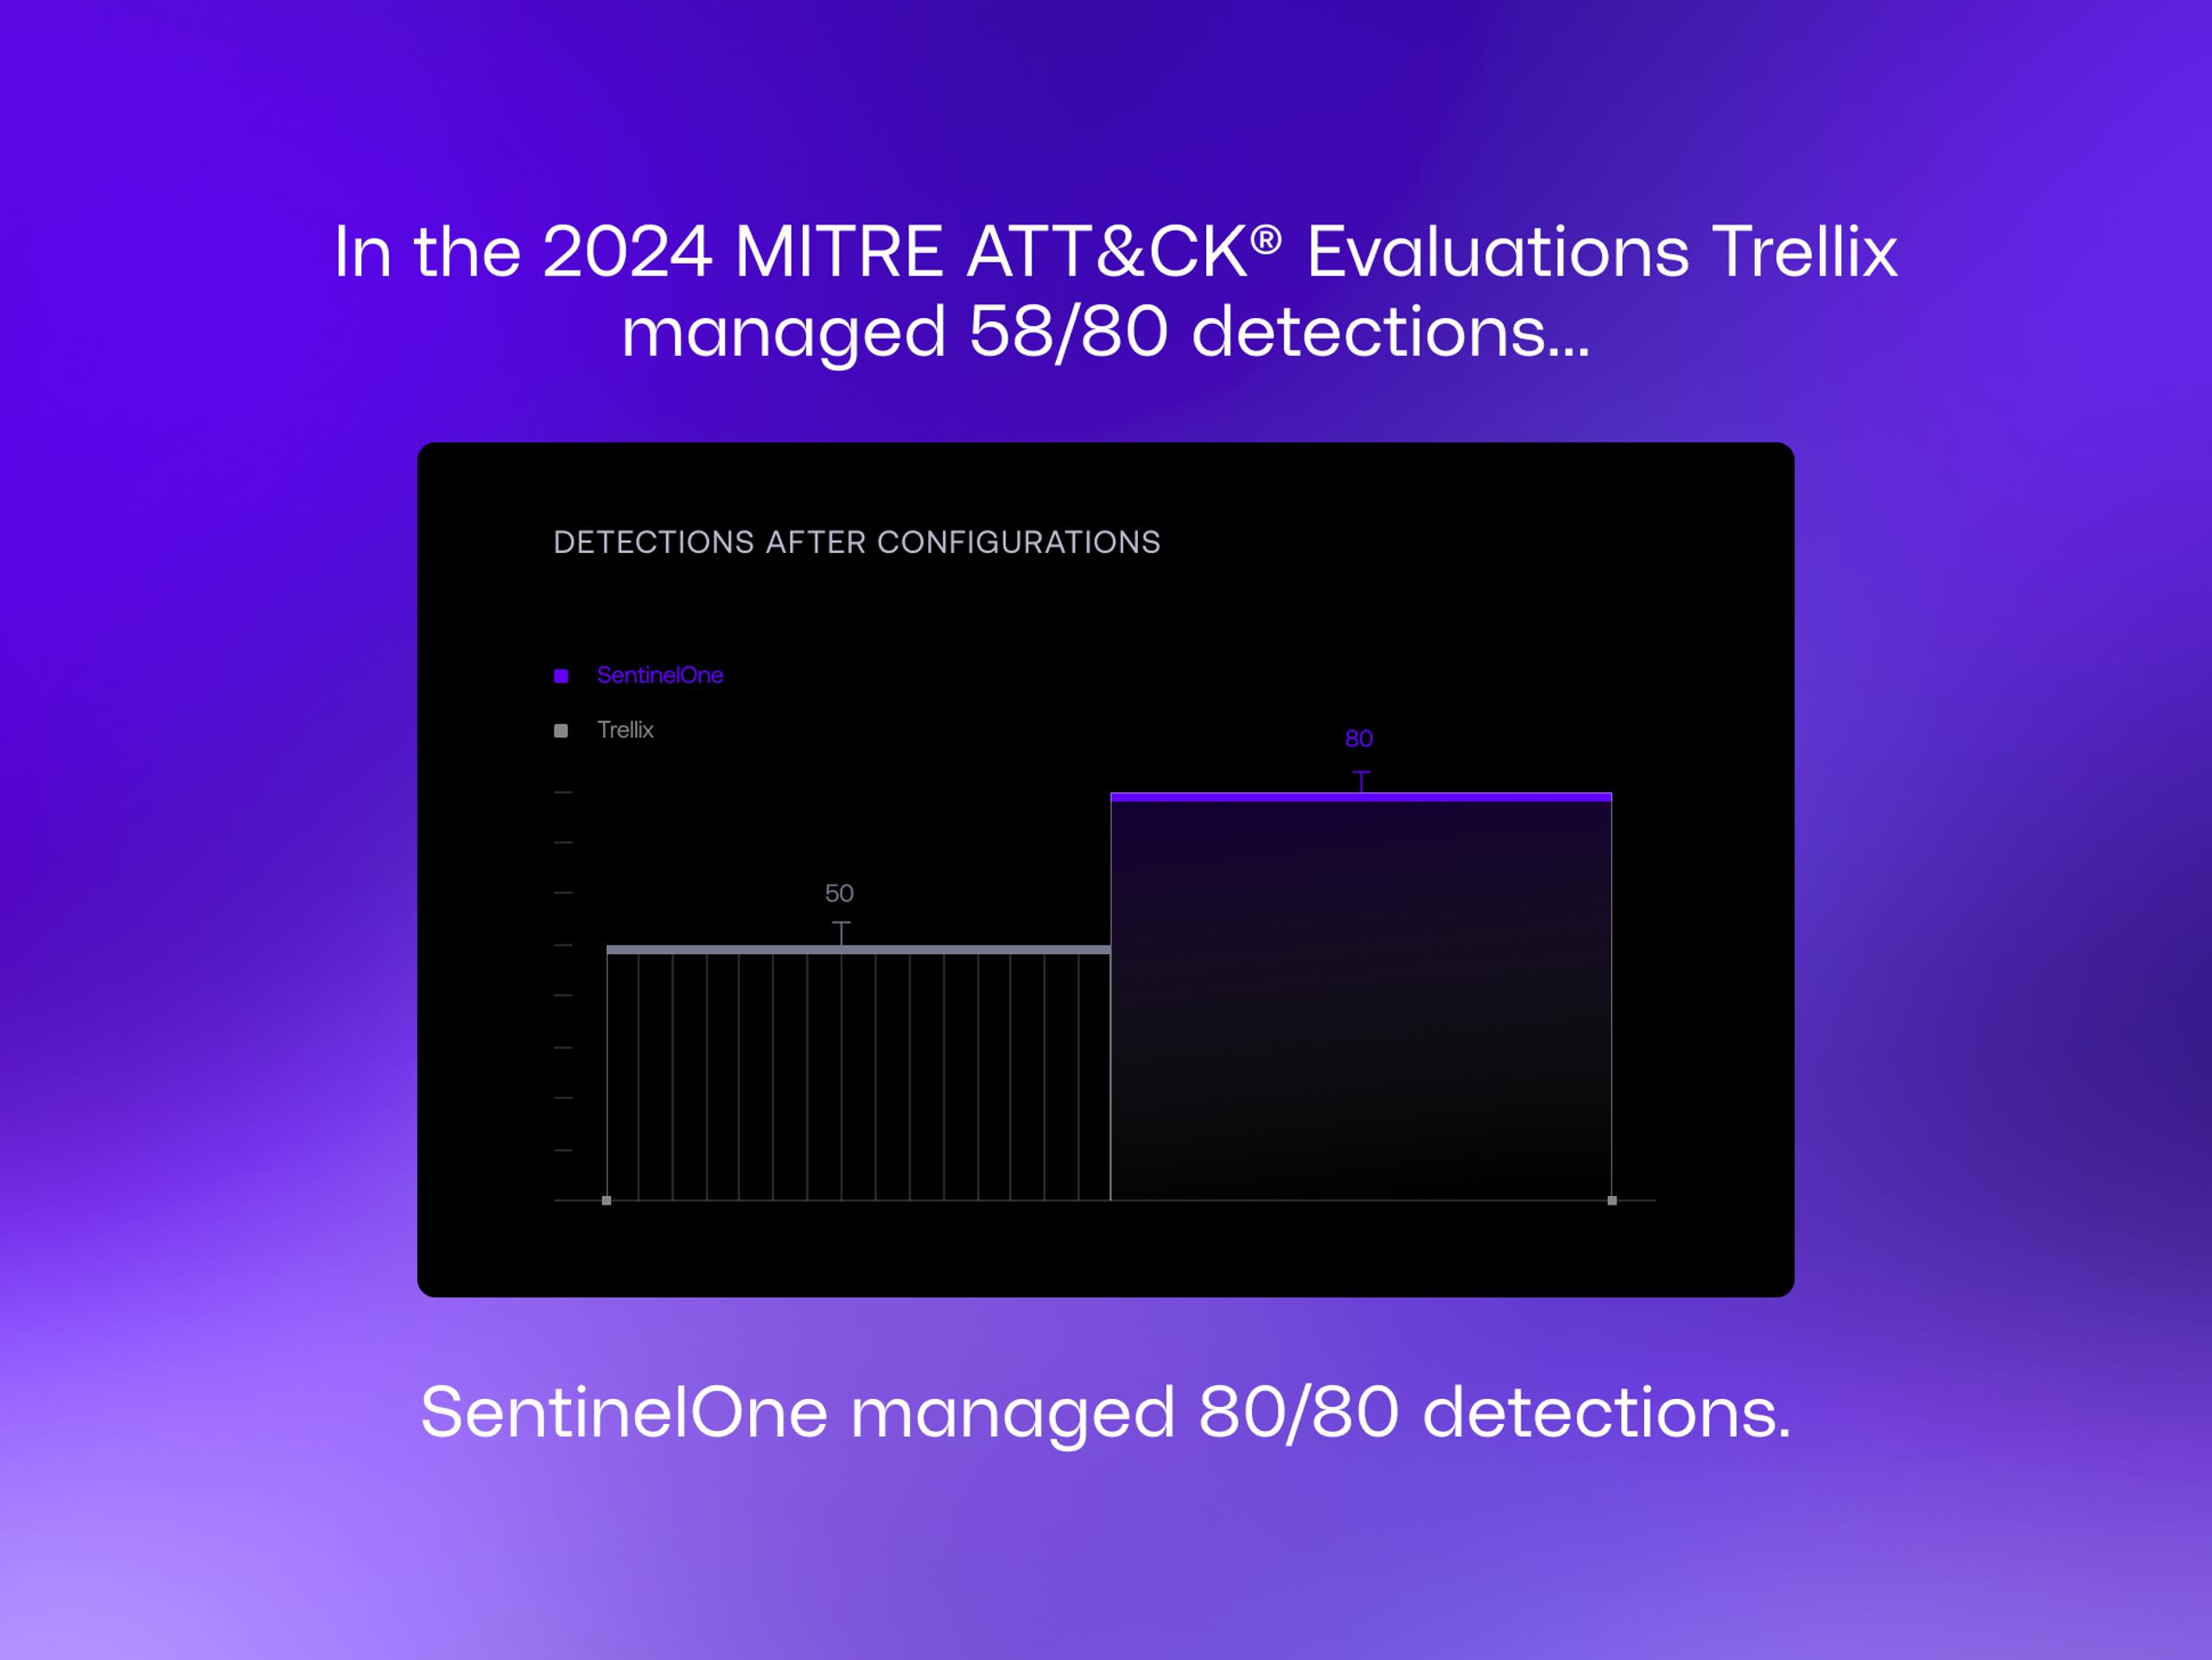
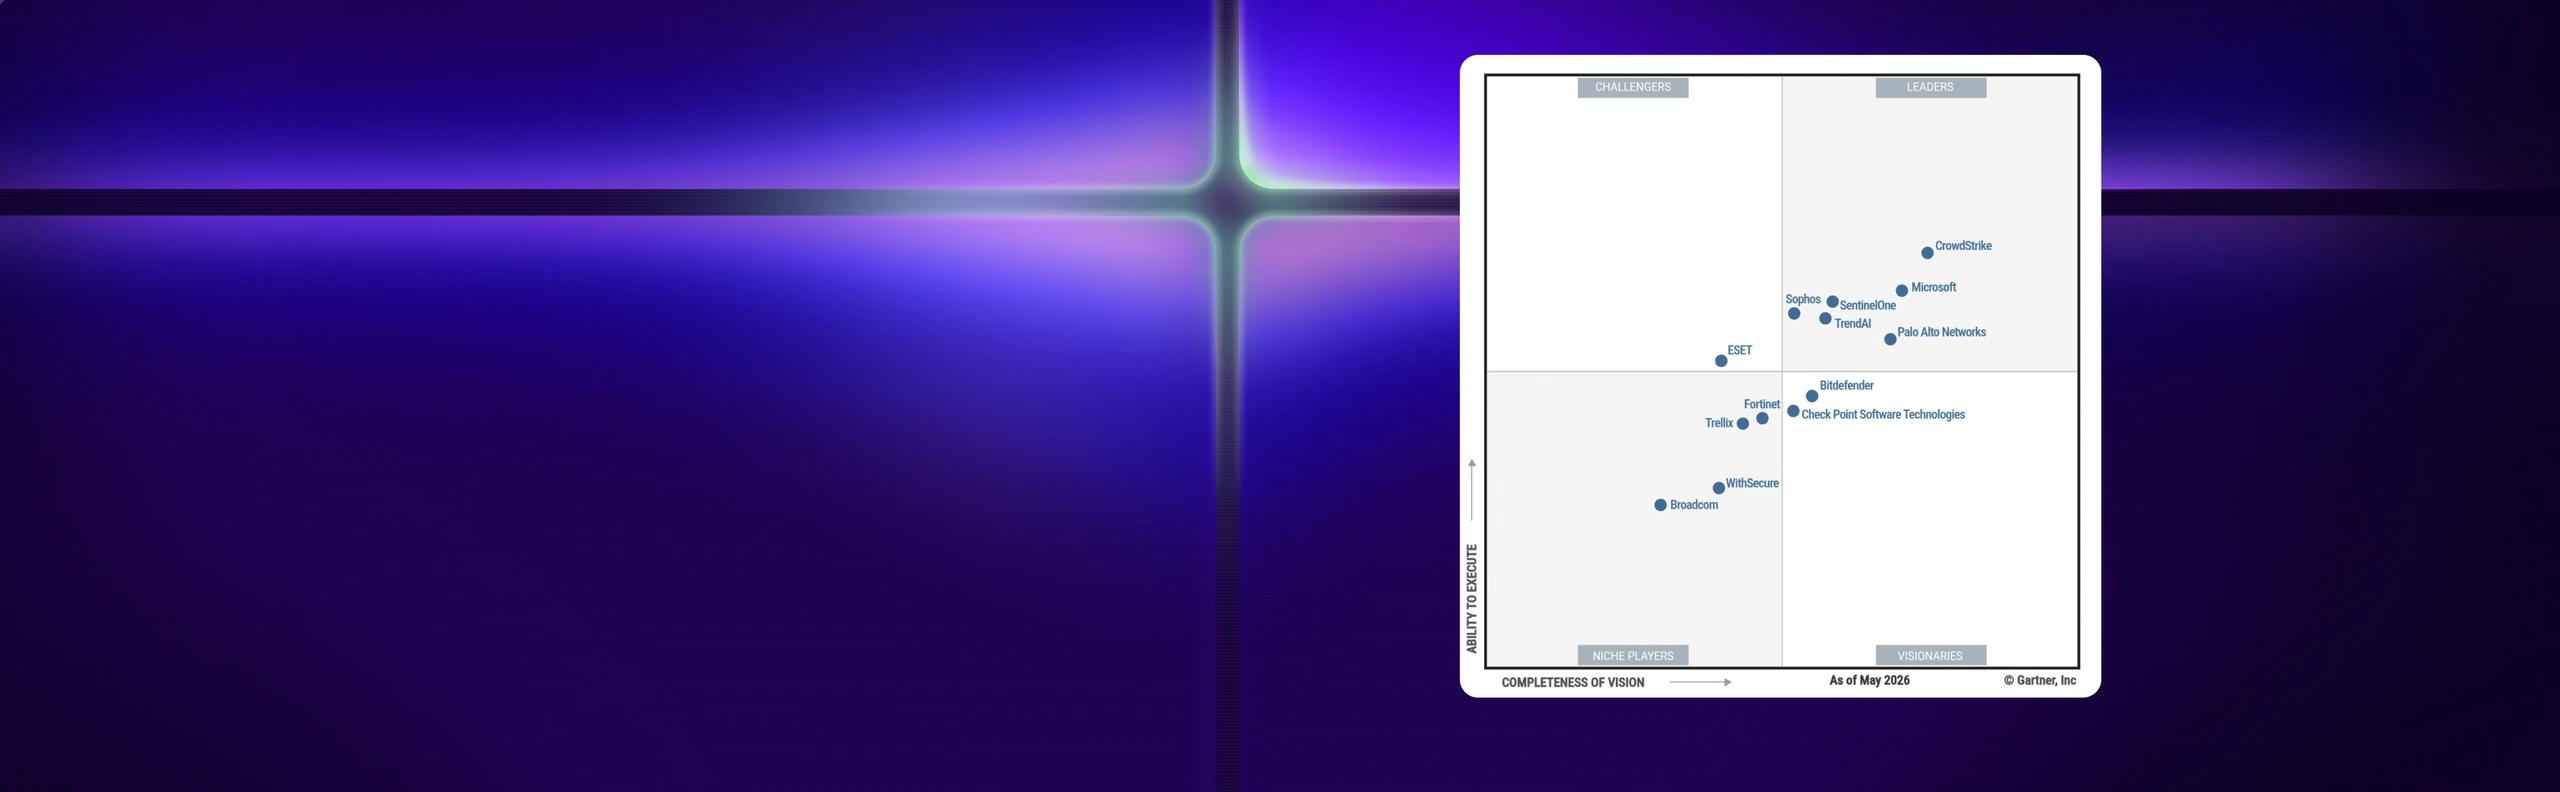
Trellixでは、長時間の調査、過剰なアラート、検出漏れが普通に発生します。古いアーキテクチャのため、余分なトレーニングを必要とし、攻撃者が悪用できる脆弱性の可視化も不足しています。SentinelOneがTrellixに代わるスマートなソリューションである理由をご覧ください。
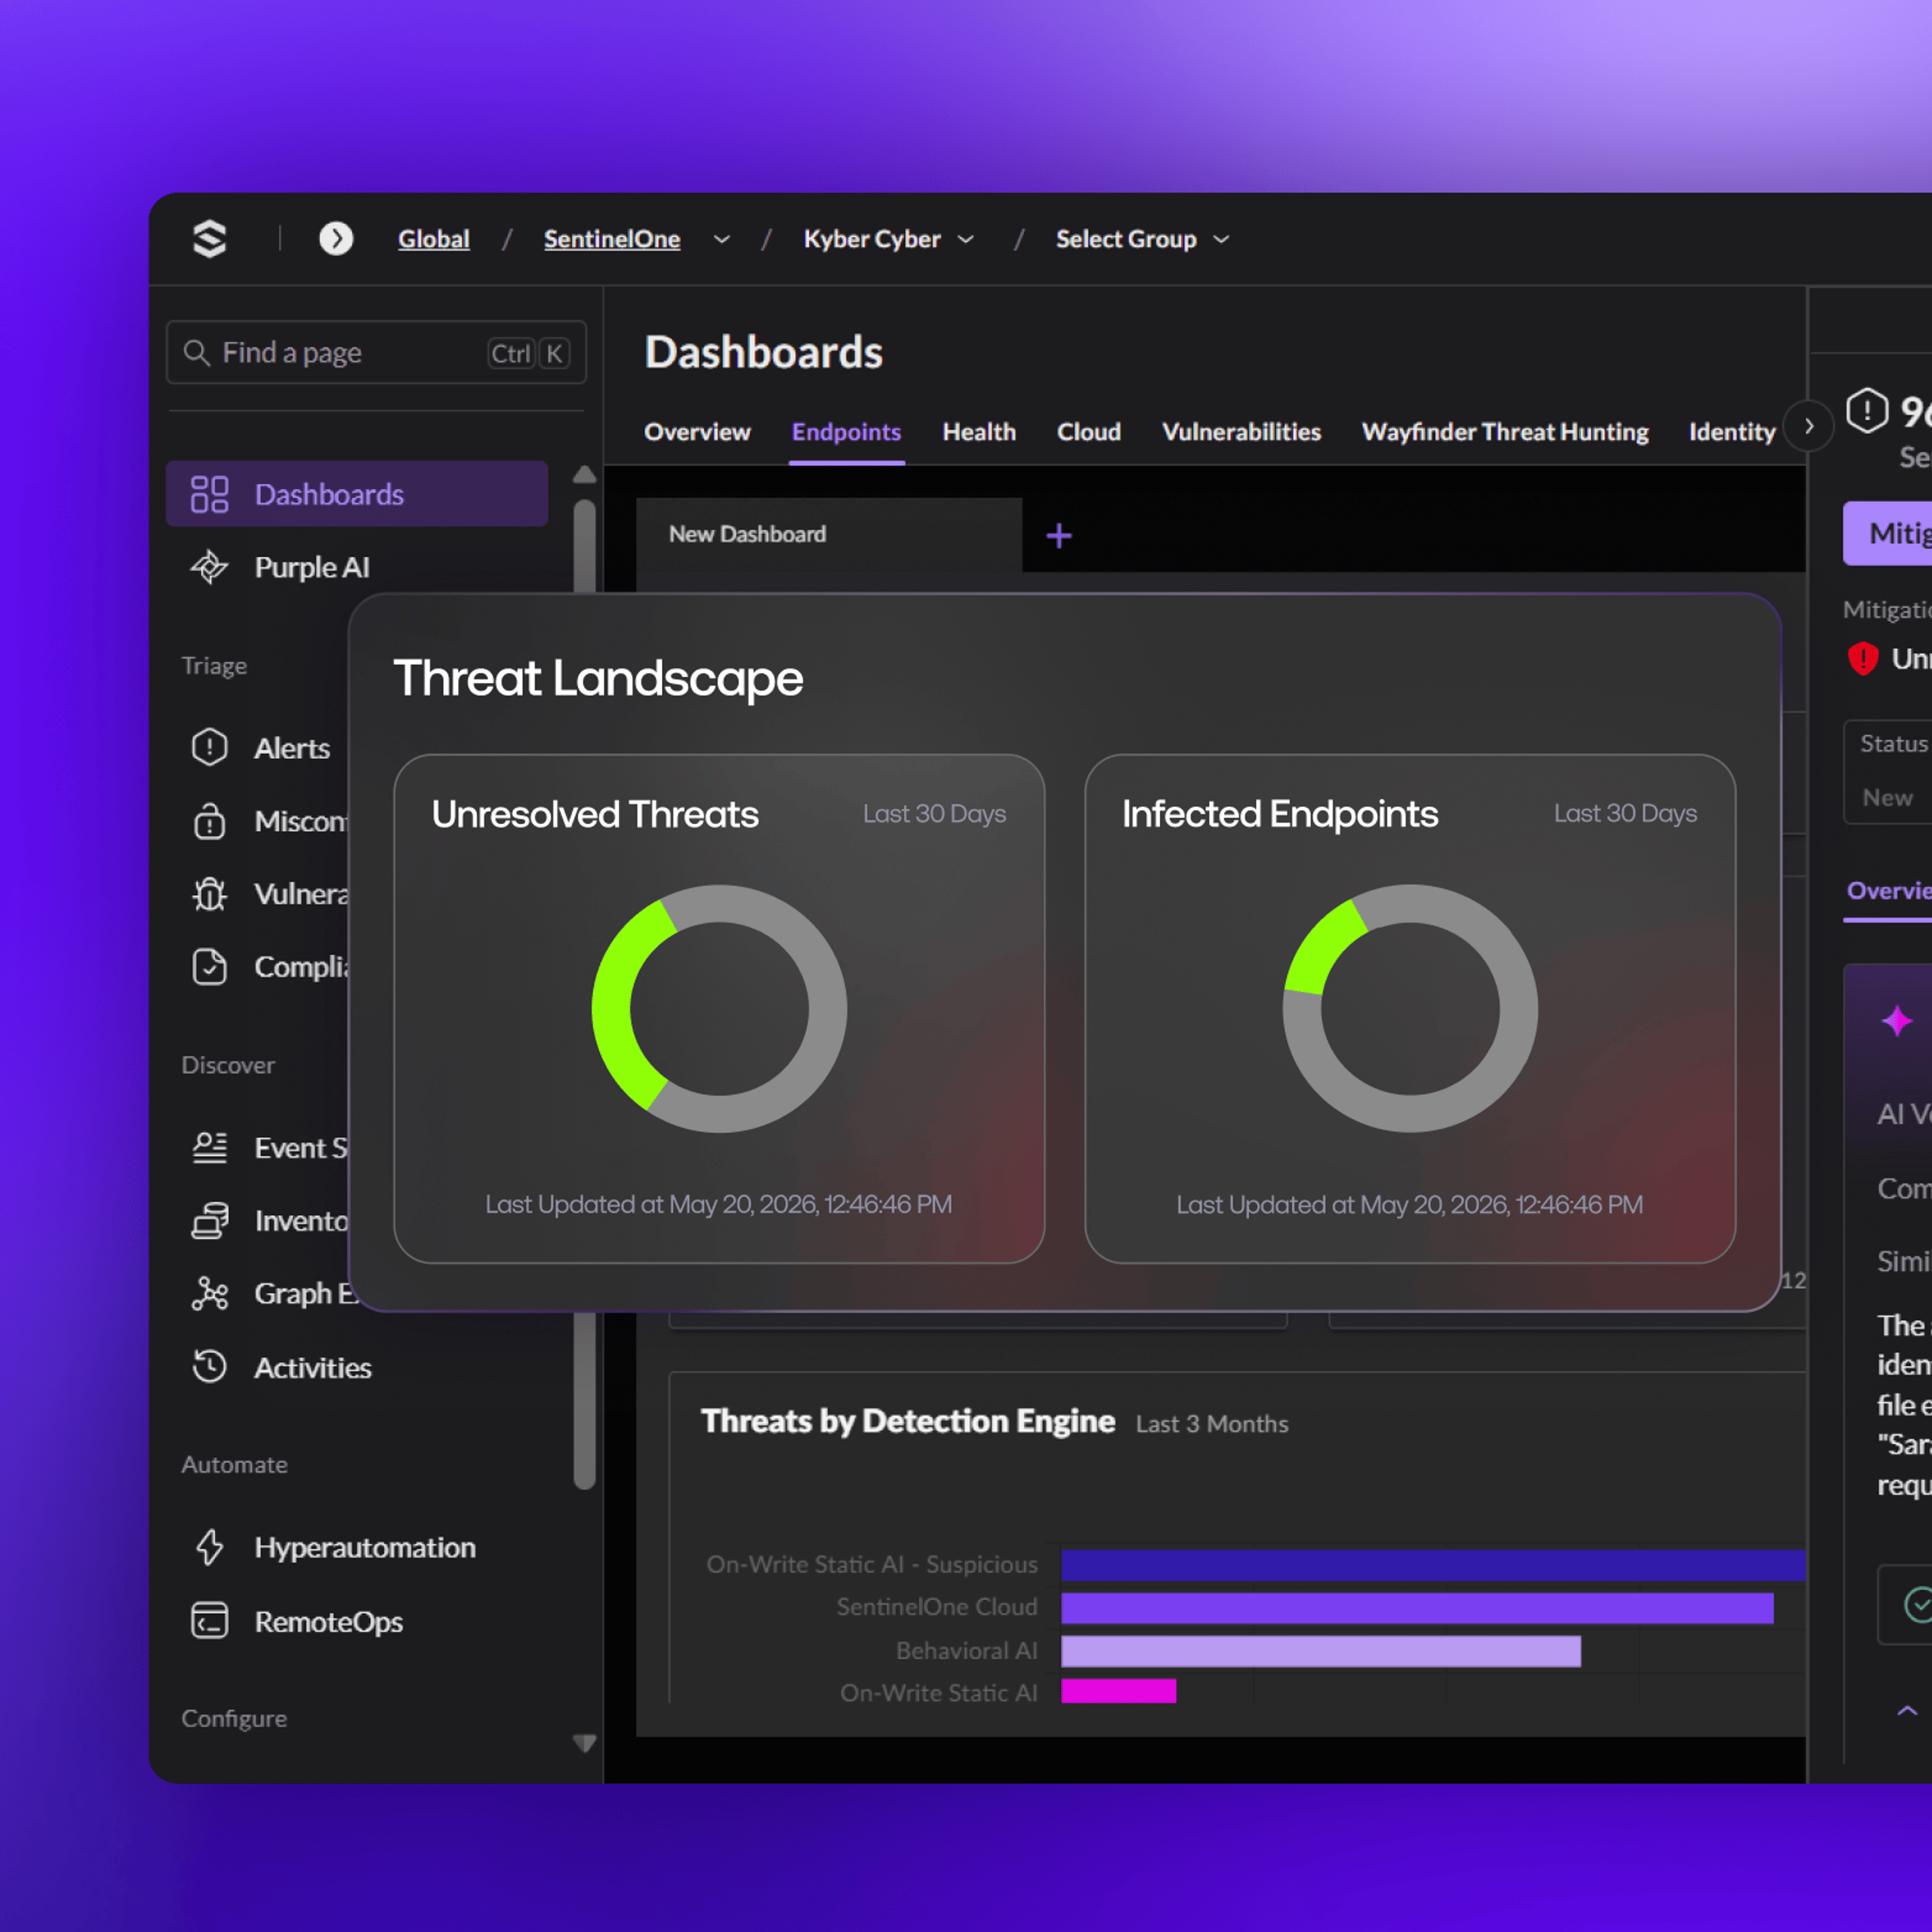
Singularity™ Endpointで最新の脅威に対応。








成功事例
"SentinelOneについて本当に気に入っているのは、脅威をリアルタイムで処理する方法です。問題を検知するだけでなく、被害を引き起こす前に積極的に無力化します。"
Head of Security Operations
"過去に使用してきた他のいくつかのEDRと比較して、SentinelOneはゲームチェンジャーでした。現在アンチウイルスを導入できるすべてのデバイスにS1エージェントを展開する容易さは、非常に効率的です。SentinelOneには非常に多くの機能と使いやすいコンポーネントがあり、私にとって日常的に使うのが楽しいものになっています。このツールの導入により、ネットワーク、エンドポイント、サーバーの可視性が大幅に向上しました。これまでのところ、私はこれを使用して素晴らしい体験をしています。"
Banking
"このプラットフォームは、AI主導の自動化により、堅牢なリアルタイムの脅威検知と対応を提供します。直感的なインターフェースにより、セキュリティインシデントの管理が容易になり、このプラットフォームはエンドポイント保護に優れています。"
IT Services
次のステップ

* Purple AIは、「IDC Business Value In-Depth Interviews, April 2025」において、セキュリティ脅威の特定が63%高速であることを示しました。
** SentinelOneは、2024年MITRE ATT&CK® Enterprise評価において、アラートの生成が、参加ベンダーの中央値と比べ 88% 少ないことを示しました。
Singularity™ Endpointで最新の脅威に対応。